



Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

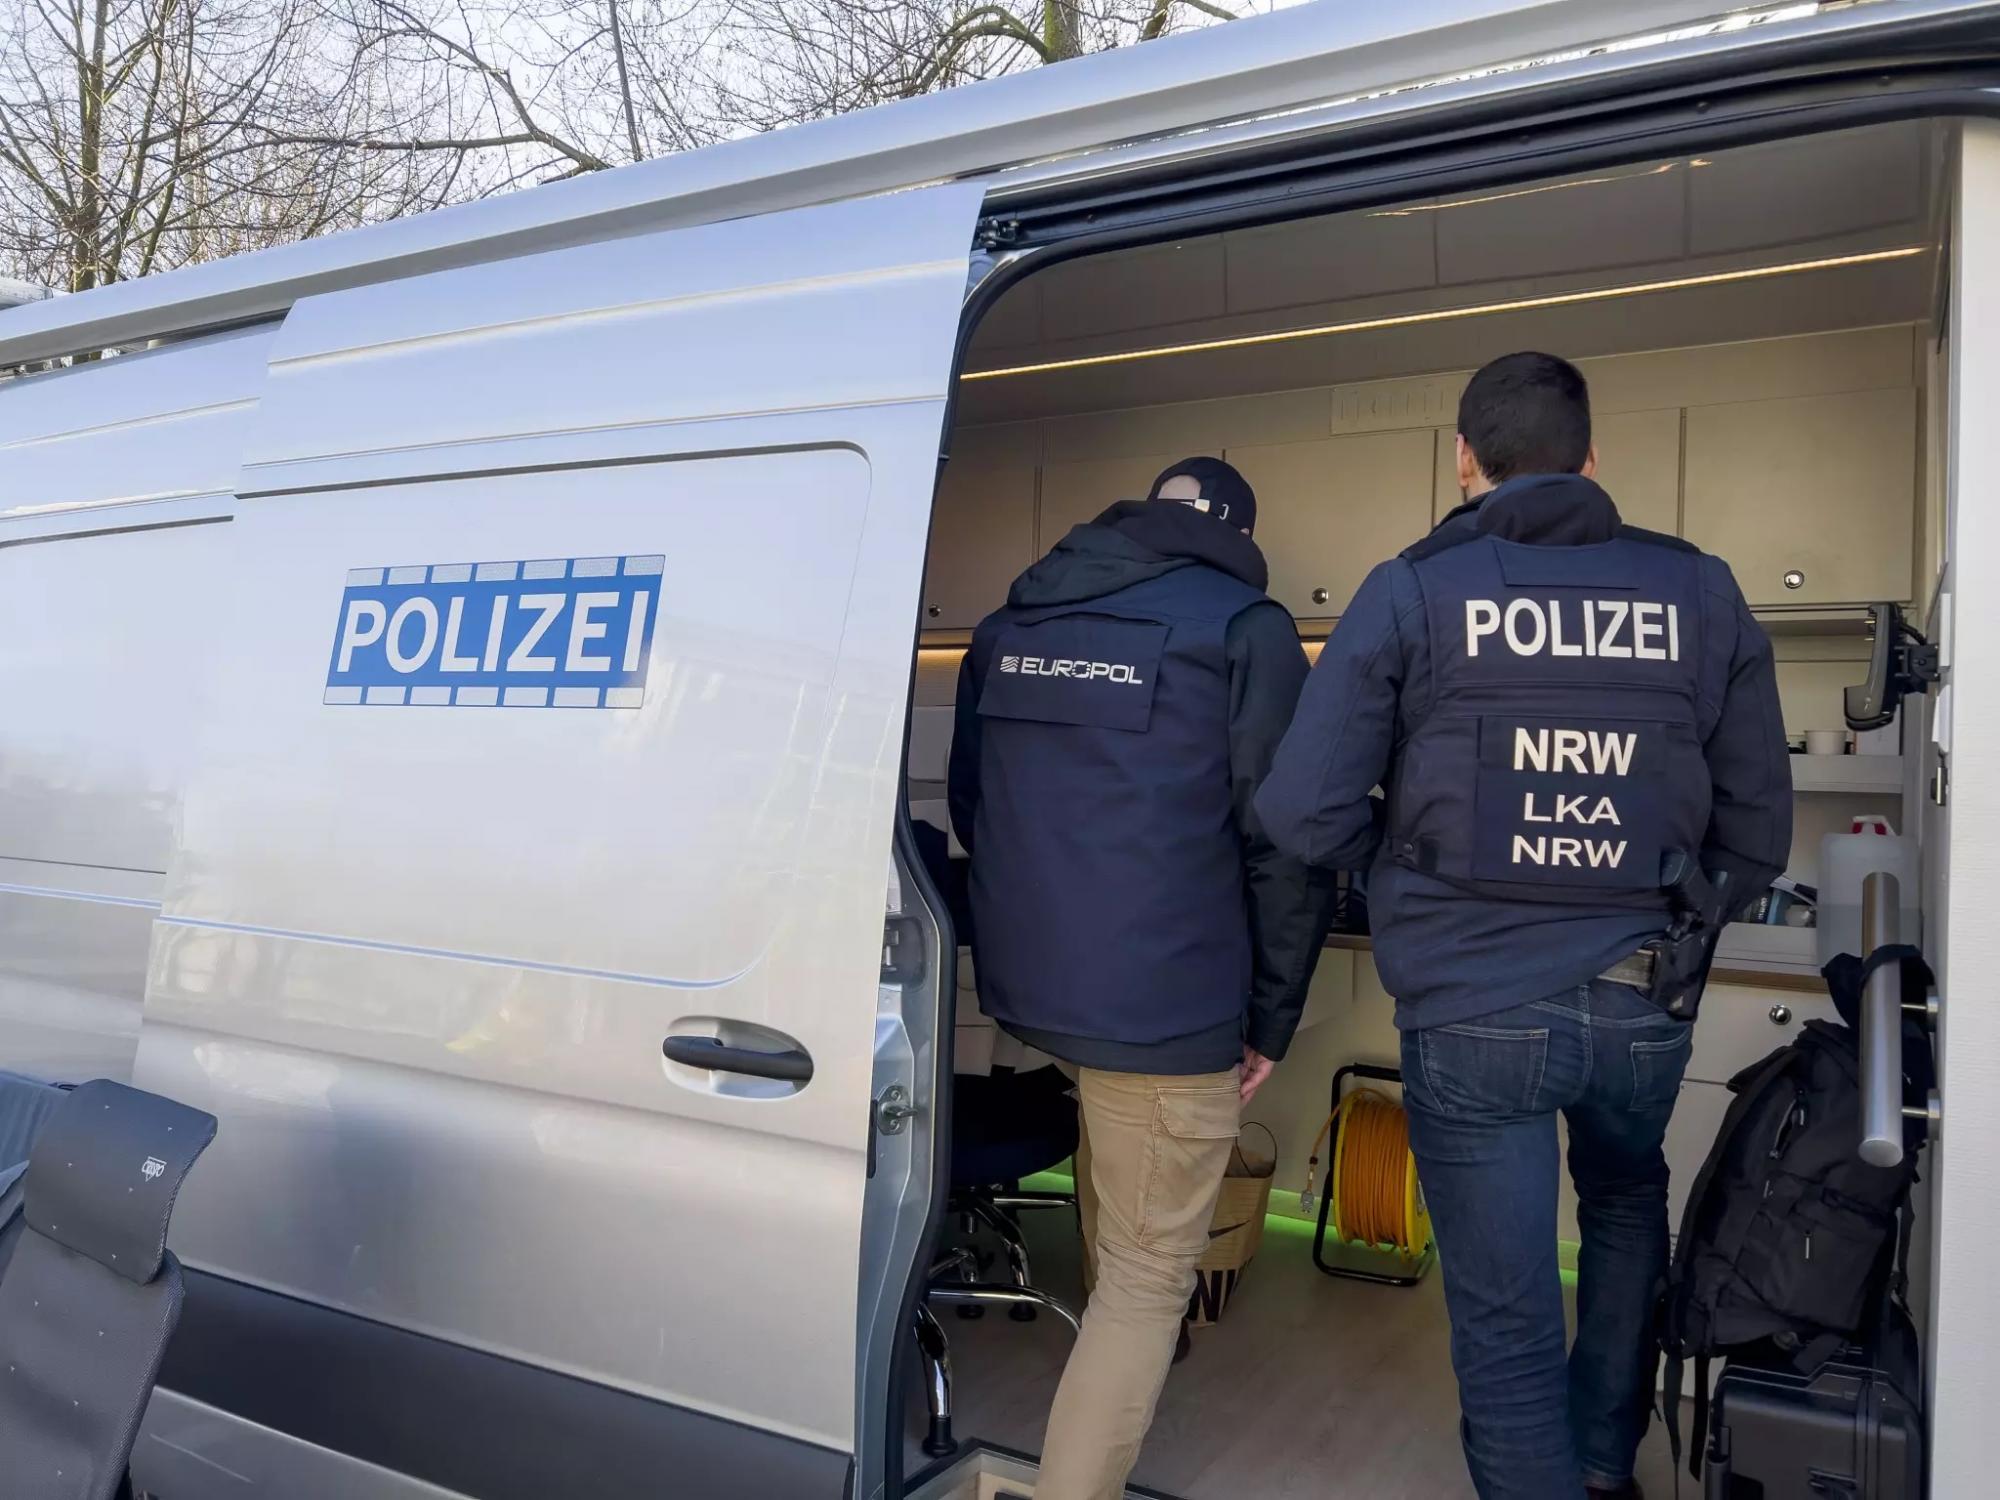
В прошлом месяце в Германии и на Украине были проведены полицейские рейды, нацеленные на поимку лидеров криминальной группировки, ответственной за атаки шифровальщика DoppelPaymer. Действия правоохраны координировал Европол, в расследовании приняли участие киберкопы Нидерландов и ФБР.

В Германии по месту жительства одного из граждан прошел обыск, криминалисты изучают захваченное оборудование, чтобы выяснить степень причастности к деятельности ОПГ. Германской полиции выдали ордер на арест еще трех подозреваемых — россиян Игоря Турашева, Игоря Гаршина и Ирины Земляникиной. Турашев также разыскивается ФБР в связи с выдвинутыми в США обвинениями по делу Evil Corp.


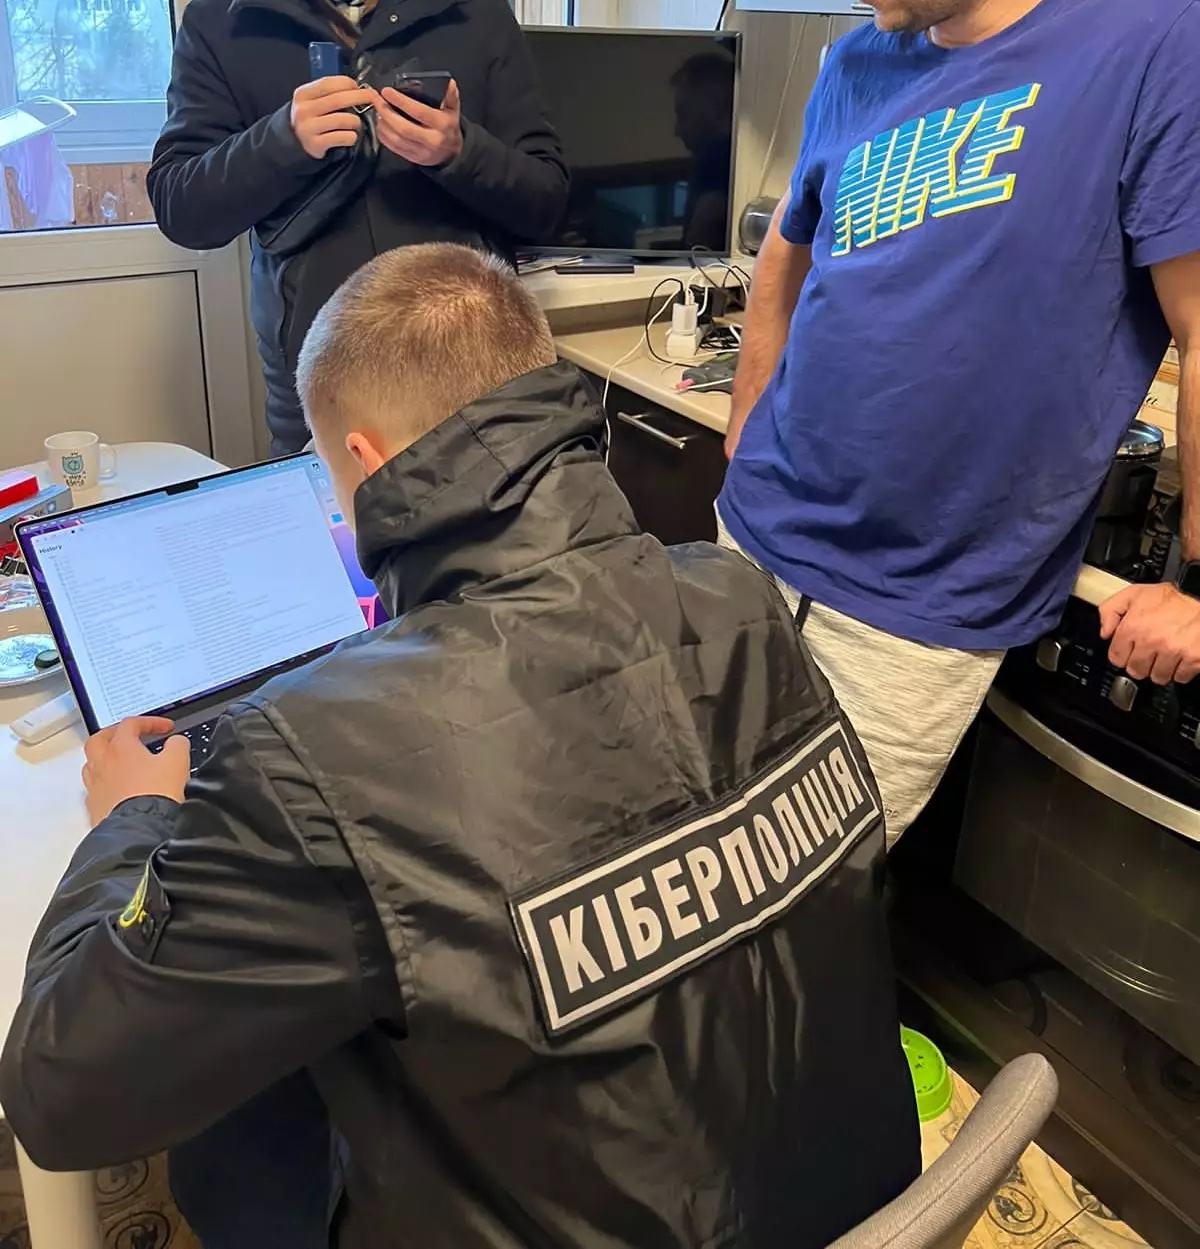
В Киеве и Харькове тоже провели обыски с изъятием электронной аппаратуры. Допрошен гражданин Украины, подозреваемый в причастности к операциям DoppelPaymer.


Данный шифровальщик был создан на основе BitPaymer, начал применяться в атаках на корпоративные сети в 2019 году и впоследствии был переименован в Grief. Все три итерации связаны с деятельностью Evil Corp.

Операторы DoppelPaymer используют схему двойного вымогательства: перед запуском вредоноса крадут данные из сети и угрожают публикацией в случае неуплаты выкупа за дешифратор. С этой целью в начале 2020 года злоумышленники создали так называемый сайт утечек.

По оценке германской полиции, DoppelPaymer поразил не менее 600 организаций, в том числе 37 в Германии. Последствия таких нападений могут быть очень серьезными; так, в результате атаки на больницу в Дюссельдорфе системы экстренной помощи отказали, и один из пациентов умер.

В США жертвы шифровальщика за два года, с мая 2019 по март 2021, суммарно отдали вымогателям более $40 млн (в виде выкупа). В число жертв попали аэрокосмические компании, а также Kia Motors.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru