


Обновлена политика MAX: данные пользователей могут передать госорганам

Обновлена политика MAX: данные пользователей могут передать госорганам

Обновлена политика MAX: данные пользователей могут передать госорганам

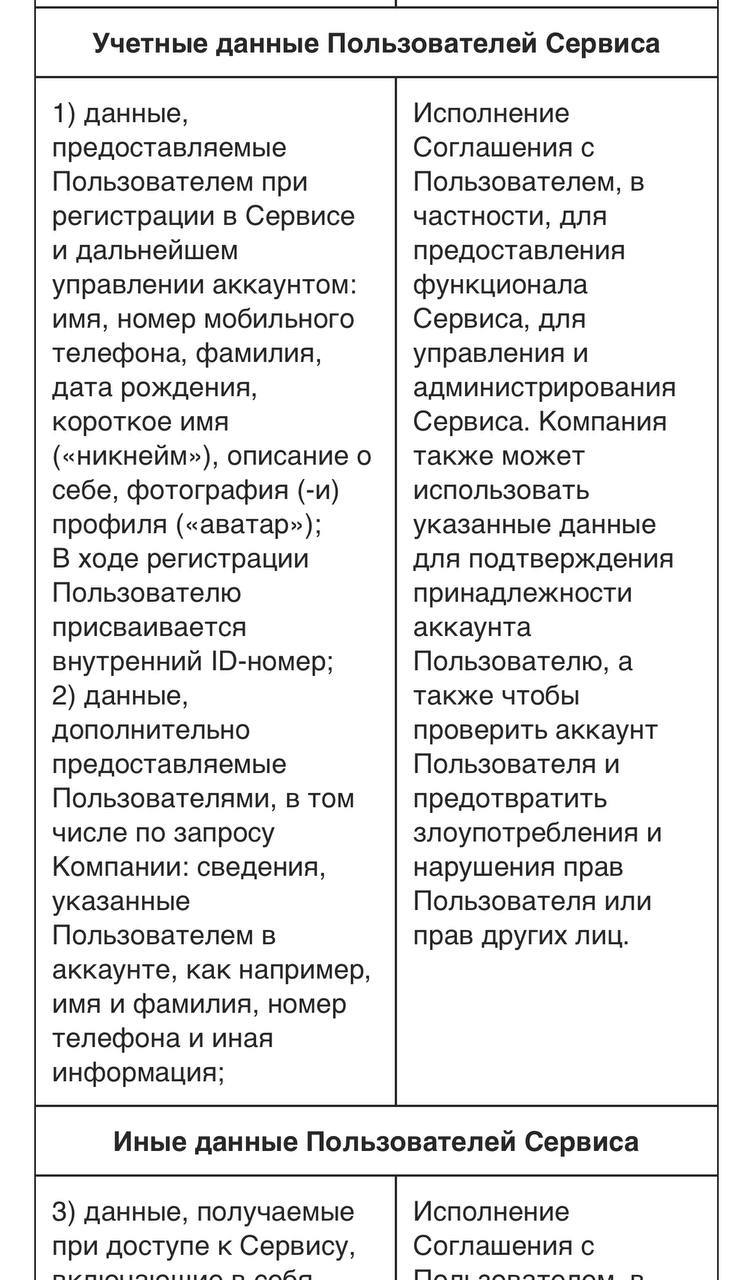
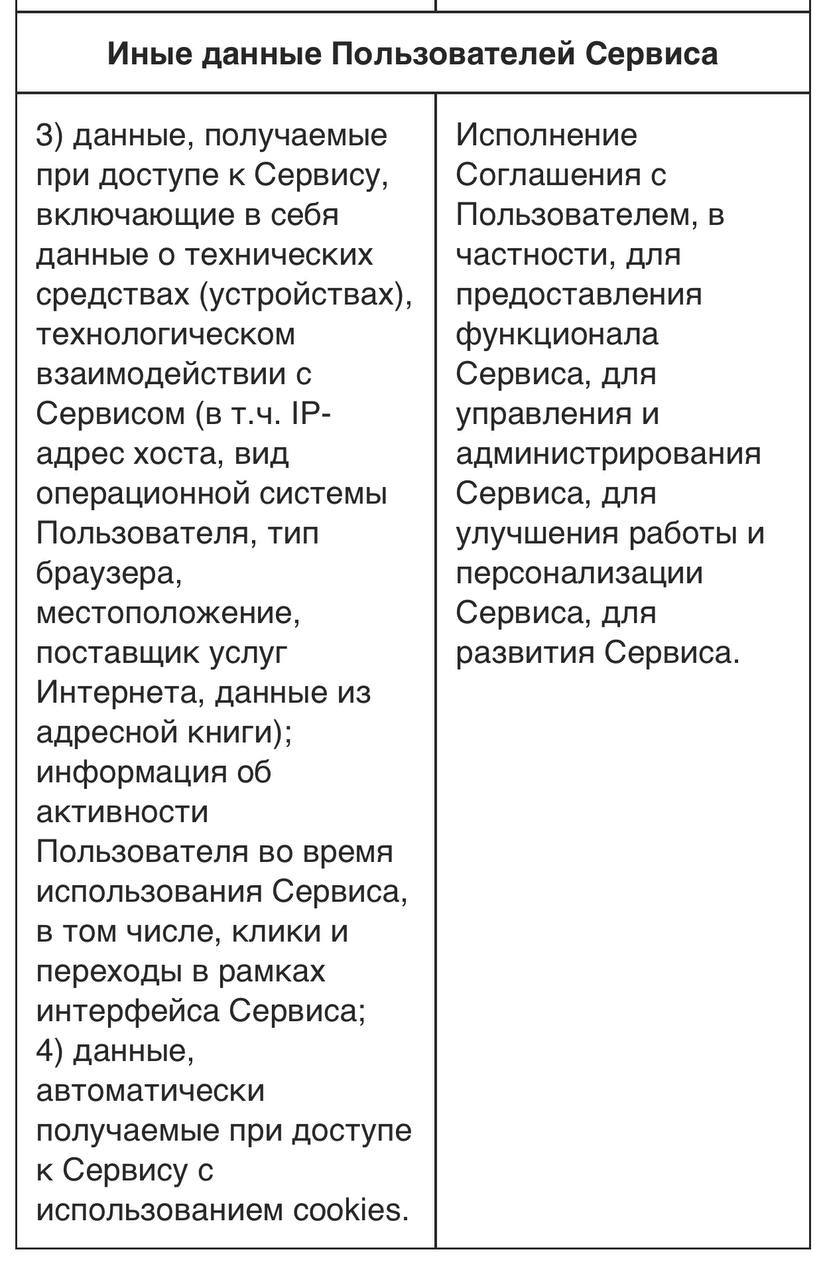
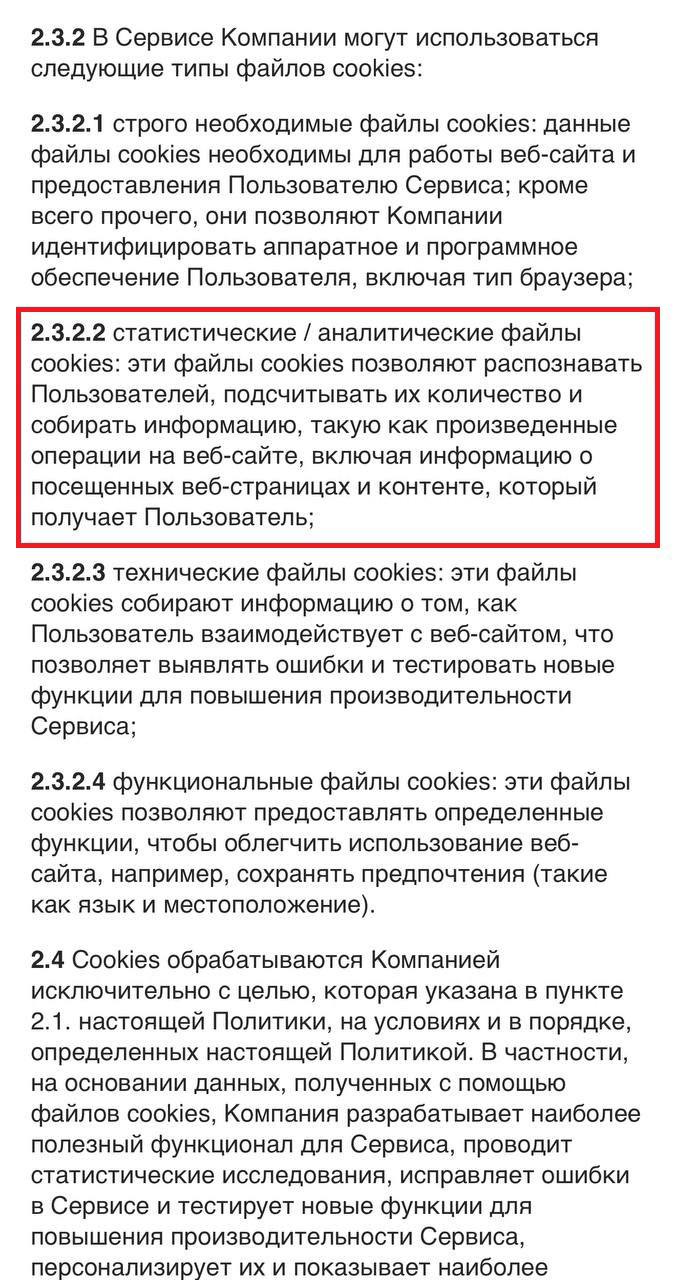
Мессенджер MAX обновил политику конфиденциальности: теперь все пользовательские данные, включая списки контактов, должны храниться на территории России. Эти сведения, согласно новым правилам, могут быть переданы государственным органам в соответствии с законодательством.

Мессенджер MAX был представлен в марте 2025 года. Его разработчиком выступает дочерняя структура VK — «Коммуникационная платформа». По неофициальным данным, MAX является переработанной версией ранее существовавшего мессенджера VK TamTam.

MAX уже получил статус государственного мессенджера. Закон о его создании был подписан президентом 24 июня 2025 года. В числе ключевых преимуществ проекта отмечаются высокий уровень локализации данных и встроенные инструменты на базе ИИ для борьбы с мошенничеством.

Тем не менее у MAX уже обнаружен ряд проблем. В частности, речь шла о возможной передаче данных за рубеж, использовании компонентов из недружественных стран (включая библиотеки польского и украинского происхождения), а также о сборе технической информации об устройстве без ведома пользователя. MAX также критикуют за нестабильность и неудобный интерфейс. В VK все обвинения опровергли. А спустя день после публикации критики компания анонсировала запуск программы вознаграждений за найденные уязвимости в мессенджере.

Тем временем интерес к MAX проявили и киберпреступники. Уже была зафиксирована фишинговая кампания, в рамках которой пользователей обманывали под видом активации «аккаунта безопасности», выманивая коды из СМС для восстановления доступа к другим сервисам. Позже появилась еще одна волна атак, нацеленных на пользователей мессенджера.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru