


В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

VPN не поможет, если маячок встроен глубже. Компания Windscribe представила открытый PowerShell-скрипт deGDID, который удаляет из Windows глобальный идентификатор устройства Microsoft и мешает системе создать новый. Правда, приватность придётся оплачивать частично сломанными облачными сервисами.

Речь идёт о Global Device Identifier — постоянном идентификаторе, который сохраняется при смене IP-адреса и работает ниже уровня VPN-туннеля.

Недавно GDID помог ФБР выйти на след предполагаемого хакера. Преступника поймали — отлично, но существование скрытого трекера без кнопки отключения заставило пользователей задуматься.

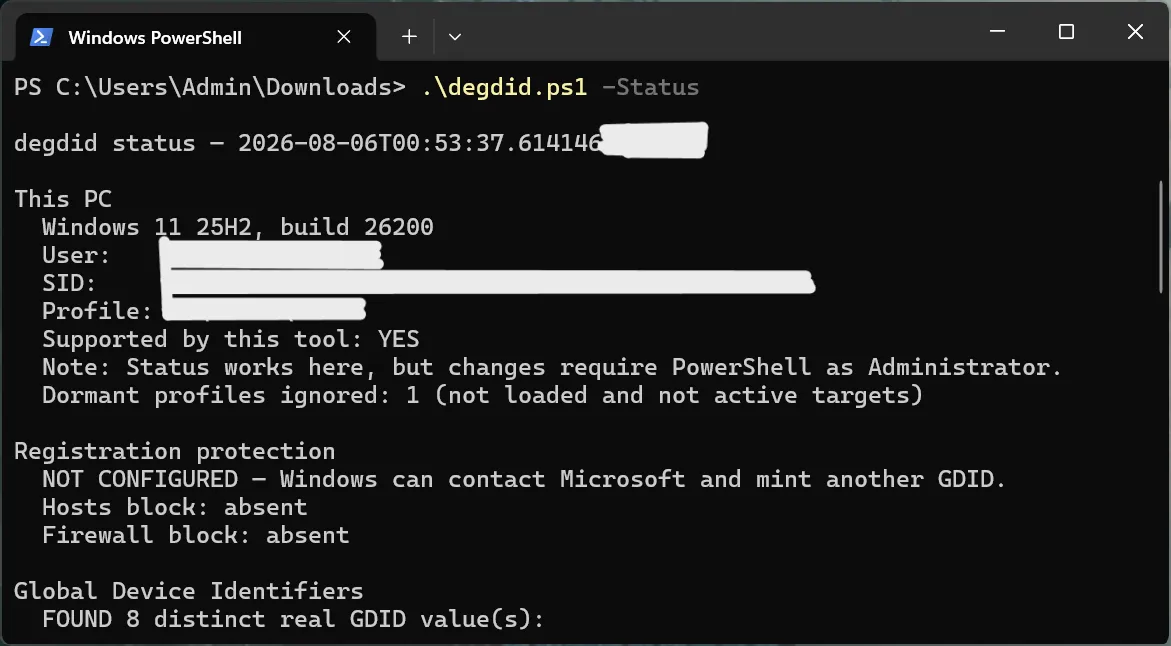
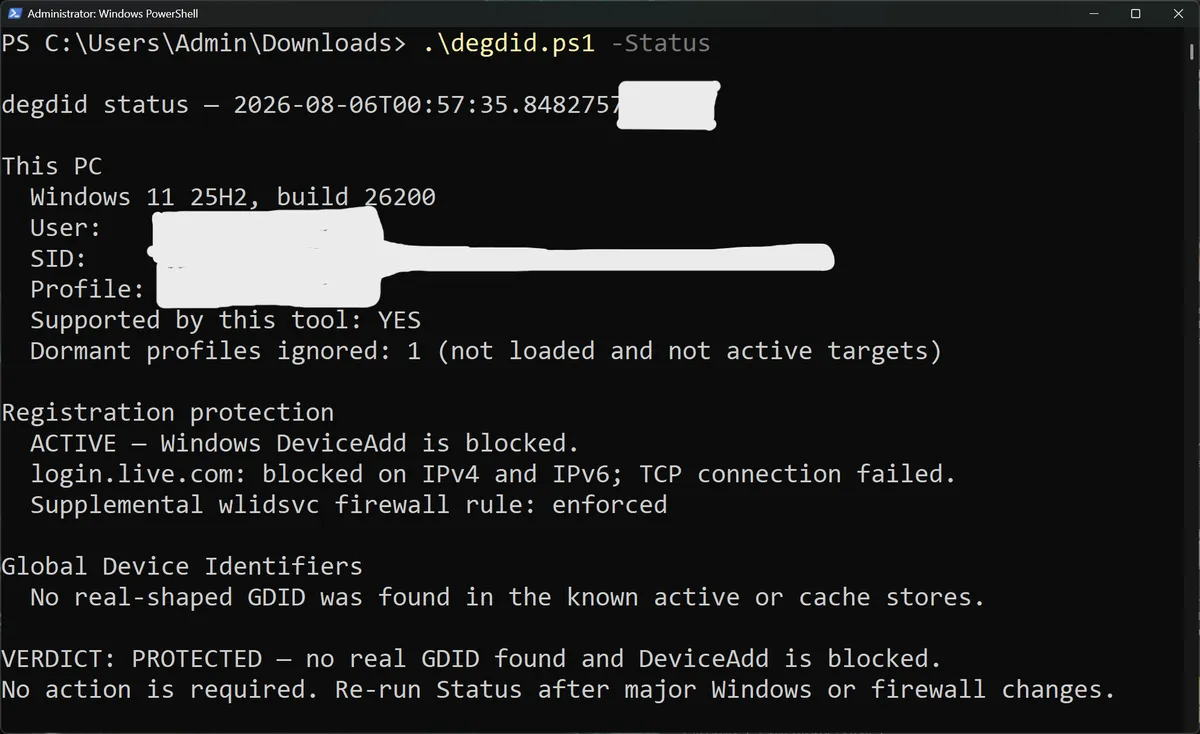
Скрипт deGDID распространяется через GitHub и запускается в PowerShell с правами администратора. Команда -Status показывает найденные идентификаторы, -Status -Redact скрывает их в диагностических журналах, а -Protect удаляет сохранённые ключи и блокирует выпуск новых. Вернуть стандартные настройки позволяет -Unprotect.


Просто стереть записи из реестра недостаточно: после перезагрузки или обращения к серверам Microsoft Windows молча создаёт их заново. Поэтому deGDID меняет списки контроля доступа и разрешения реестра, а также блокирует внутренний интерфейс DeviceAdd. После этого службы идентификации Microsoft перестают воспринимать компьютер как зарегистрированное устройство.


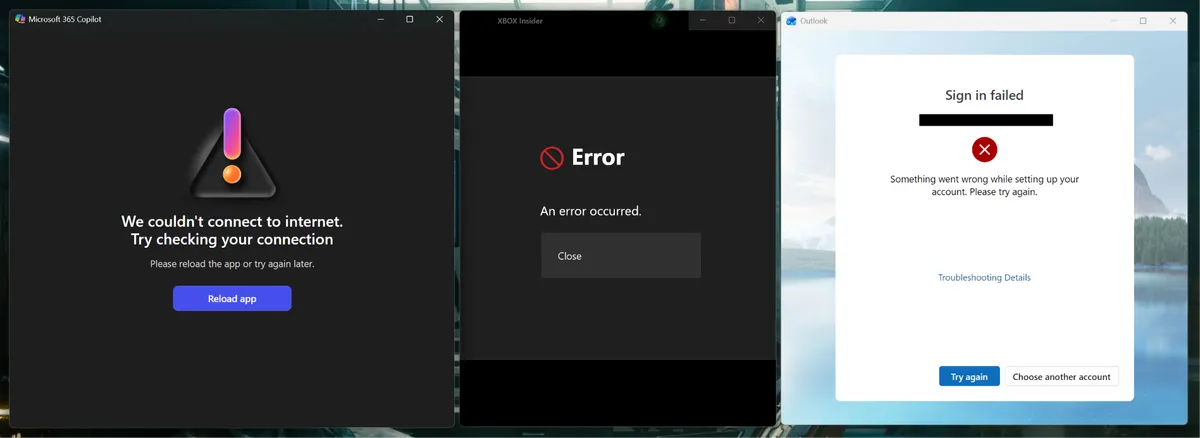
Однако после применения скрипта могут перестать работать отдельные приложения и облачные функции Microsoft. В ходе проверки возникли ошибки подключения, а аутентификация через login.live.com оказалась заблокирована во всех браузерах. При этом login.microsoftonline.com, онлайн-игры и некоторые другие приложения продолжили работать.

Удалить уже переданные Microsoft идентификаторы скрипт не способен. Кроме того, он предназначен только для неуправляемых компьютеров: на корпоративном или доменном устройстве deGDID откажется запускаться.


Windscribe называет проект исследовательским и не обещает уничтожить все следы GDID.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru