




Сертификат AM Test Lab
Номер сертификата: 594
Дата выдачи: 16.11.2026
Срок действия: 16.11.2031
- 1. Введение
- 2. Архитектура и компоненты PT NGFW 1.11
- 3. Функциональные возможности PT NGFW 1.11
- 4. Лицензирование и техническая поддержка PT NGFW 1.11
- 5. Выводы
Введение
Positive Technologies Next Generation Firewall (PT NGFW) продолжает развиваться как единая платформа сетевой безопасности для высоконагруженных и территориально распределённых инфраструктур. Релиз 1.11 стал одним из самых насыщенных: в него вошли обновления, сформированные с учётом обратной связи от заказчиков, которые работают с решением каждый день. Задача заключалась в том, чтобы межсетевой экран одинаково эффективно решал как стратегические задачи (организацию защищённого удалённого доступа и построение масштабной отказоустойчивой сетевой архитектуры), так и повседневные задачи администратора.
Главное нововведение — встроенный Remote Access VPN (RA VPN), который позволяет сотрудникам подключаться к корпоративной сети при помощи собственного VPN-клиента PT NGFW. Также в новой версии расширены возможности маршрутизации и построения отказоустойчивых сетей, усовершенствовано управление политиками безопасности и повышено удобство эксплуатации продукта.
PT NGFW сертифицирован согласно новым требованиям ФСТЭК России к многофункциональным межсетевым экранам уровня сети по четвёртому классу защиты, по профилю «Д» для защиты промышленных сетей (№ 4877 от 19.11.2024, переоформлен 22.12.2025). Включён в реестр отечественного программного обеспечения (№ 20399 от 14.12.2023). Все аппаратные платформы PT NGFW внесены в реестр Минпромторга.
Архитектура и компоненты PT NGFW 1.11
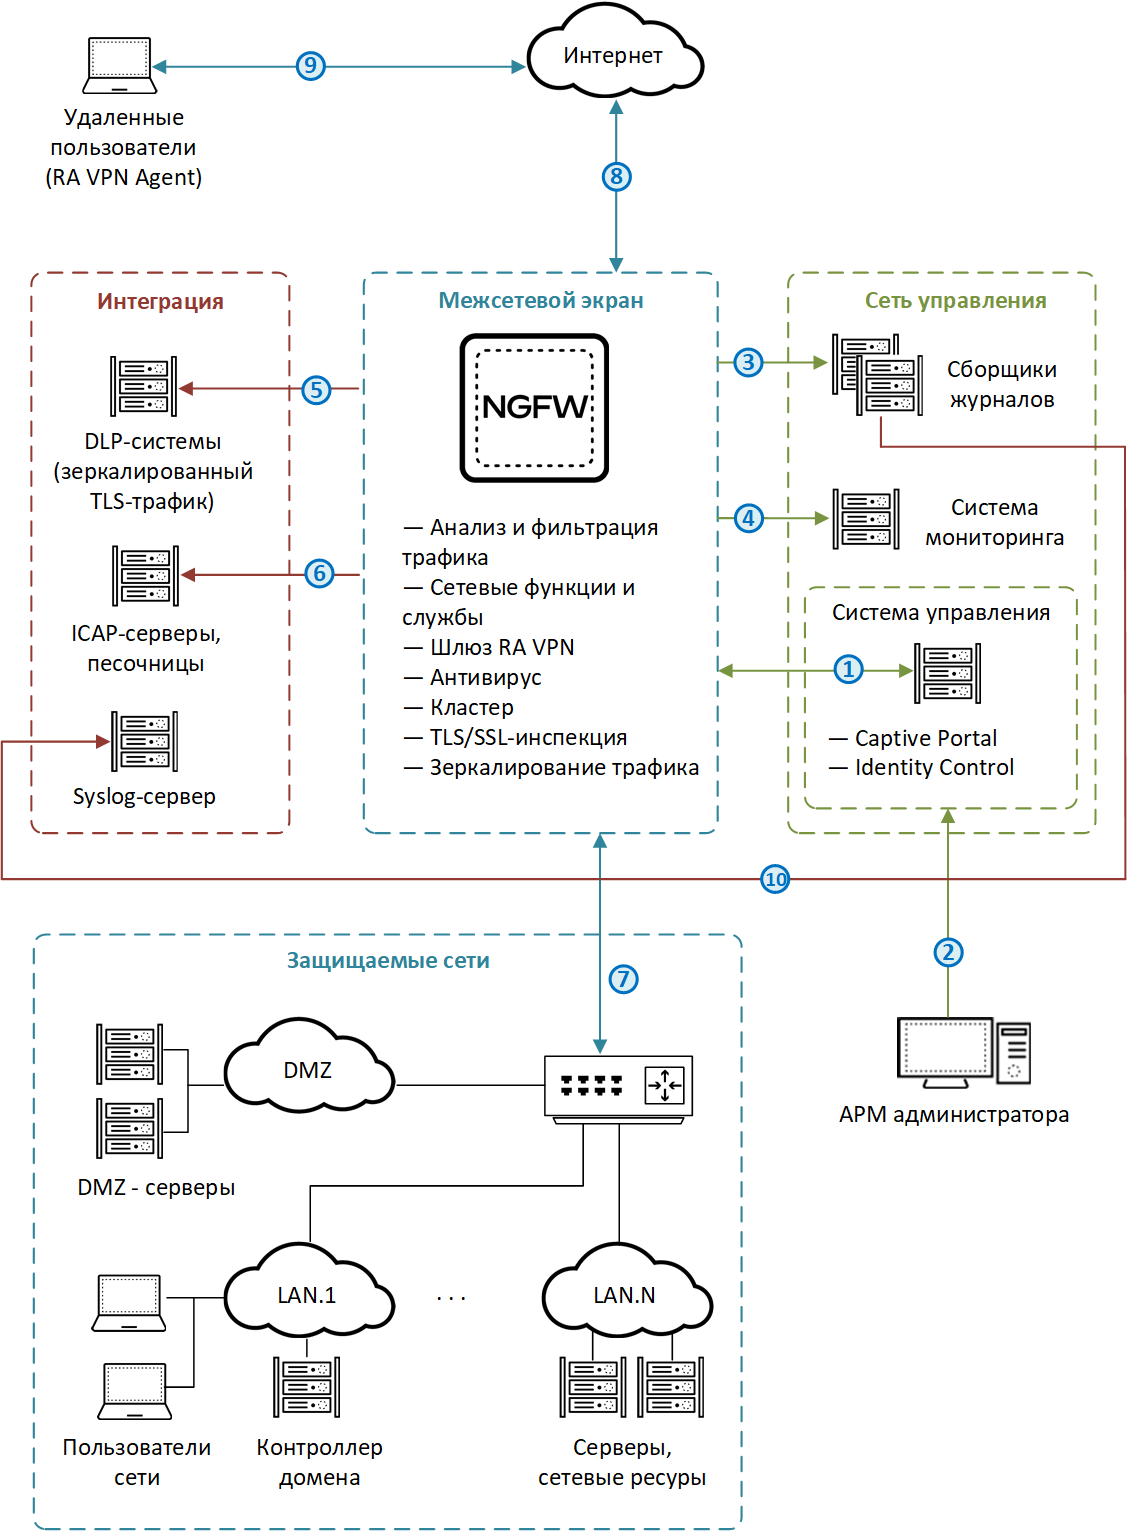
Архитектура включает следующие компоненты.
Шлюз обработки трафика. Выполняет маршрутизацию, фильтрацию, расшифровывание TLS, проверку угроз и обработку VPN-соединений.
Централизованная система управления (PT NGFW MNGT). Через неё администратор настраивает устройства и общие политики, используя веб-интерфейс или API.
Подсистема журналирования (Log Collector). Собирает и хранит события. Может работать совместно с системой управления либо на отдельном сервере (реализация на отдельном сервере запланирована в будущих релизах).
Шлюзы доступны в аппаратном и виртуальном исполнении. Решение построено на архитектуре x86 с обработкой пакетов в пользовательском пространстве; ресурсы плоскости управления отделены от ресурсов обработки трафика для сохранения управляемости под нагрузкой.
Рисунок 1. Архитектура PT NGFW 1.11
Функциональные возможности PT NGFW 1.11
Межсетевой экран внедрён в распределённых инфраструктурах Rambler&Co, JoyMoney, «Интерроса», «Логики молока» и других крупных российских организаций. Это заказчики с высоконагруженной инфраструктурой, иногда включающей и промышленный сегмент. Рассмотрим сценарии внедрения, наиболее актуальные для крупного бизнеса и enterprise-сегмента.
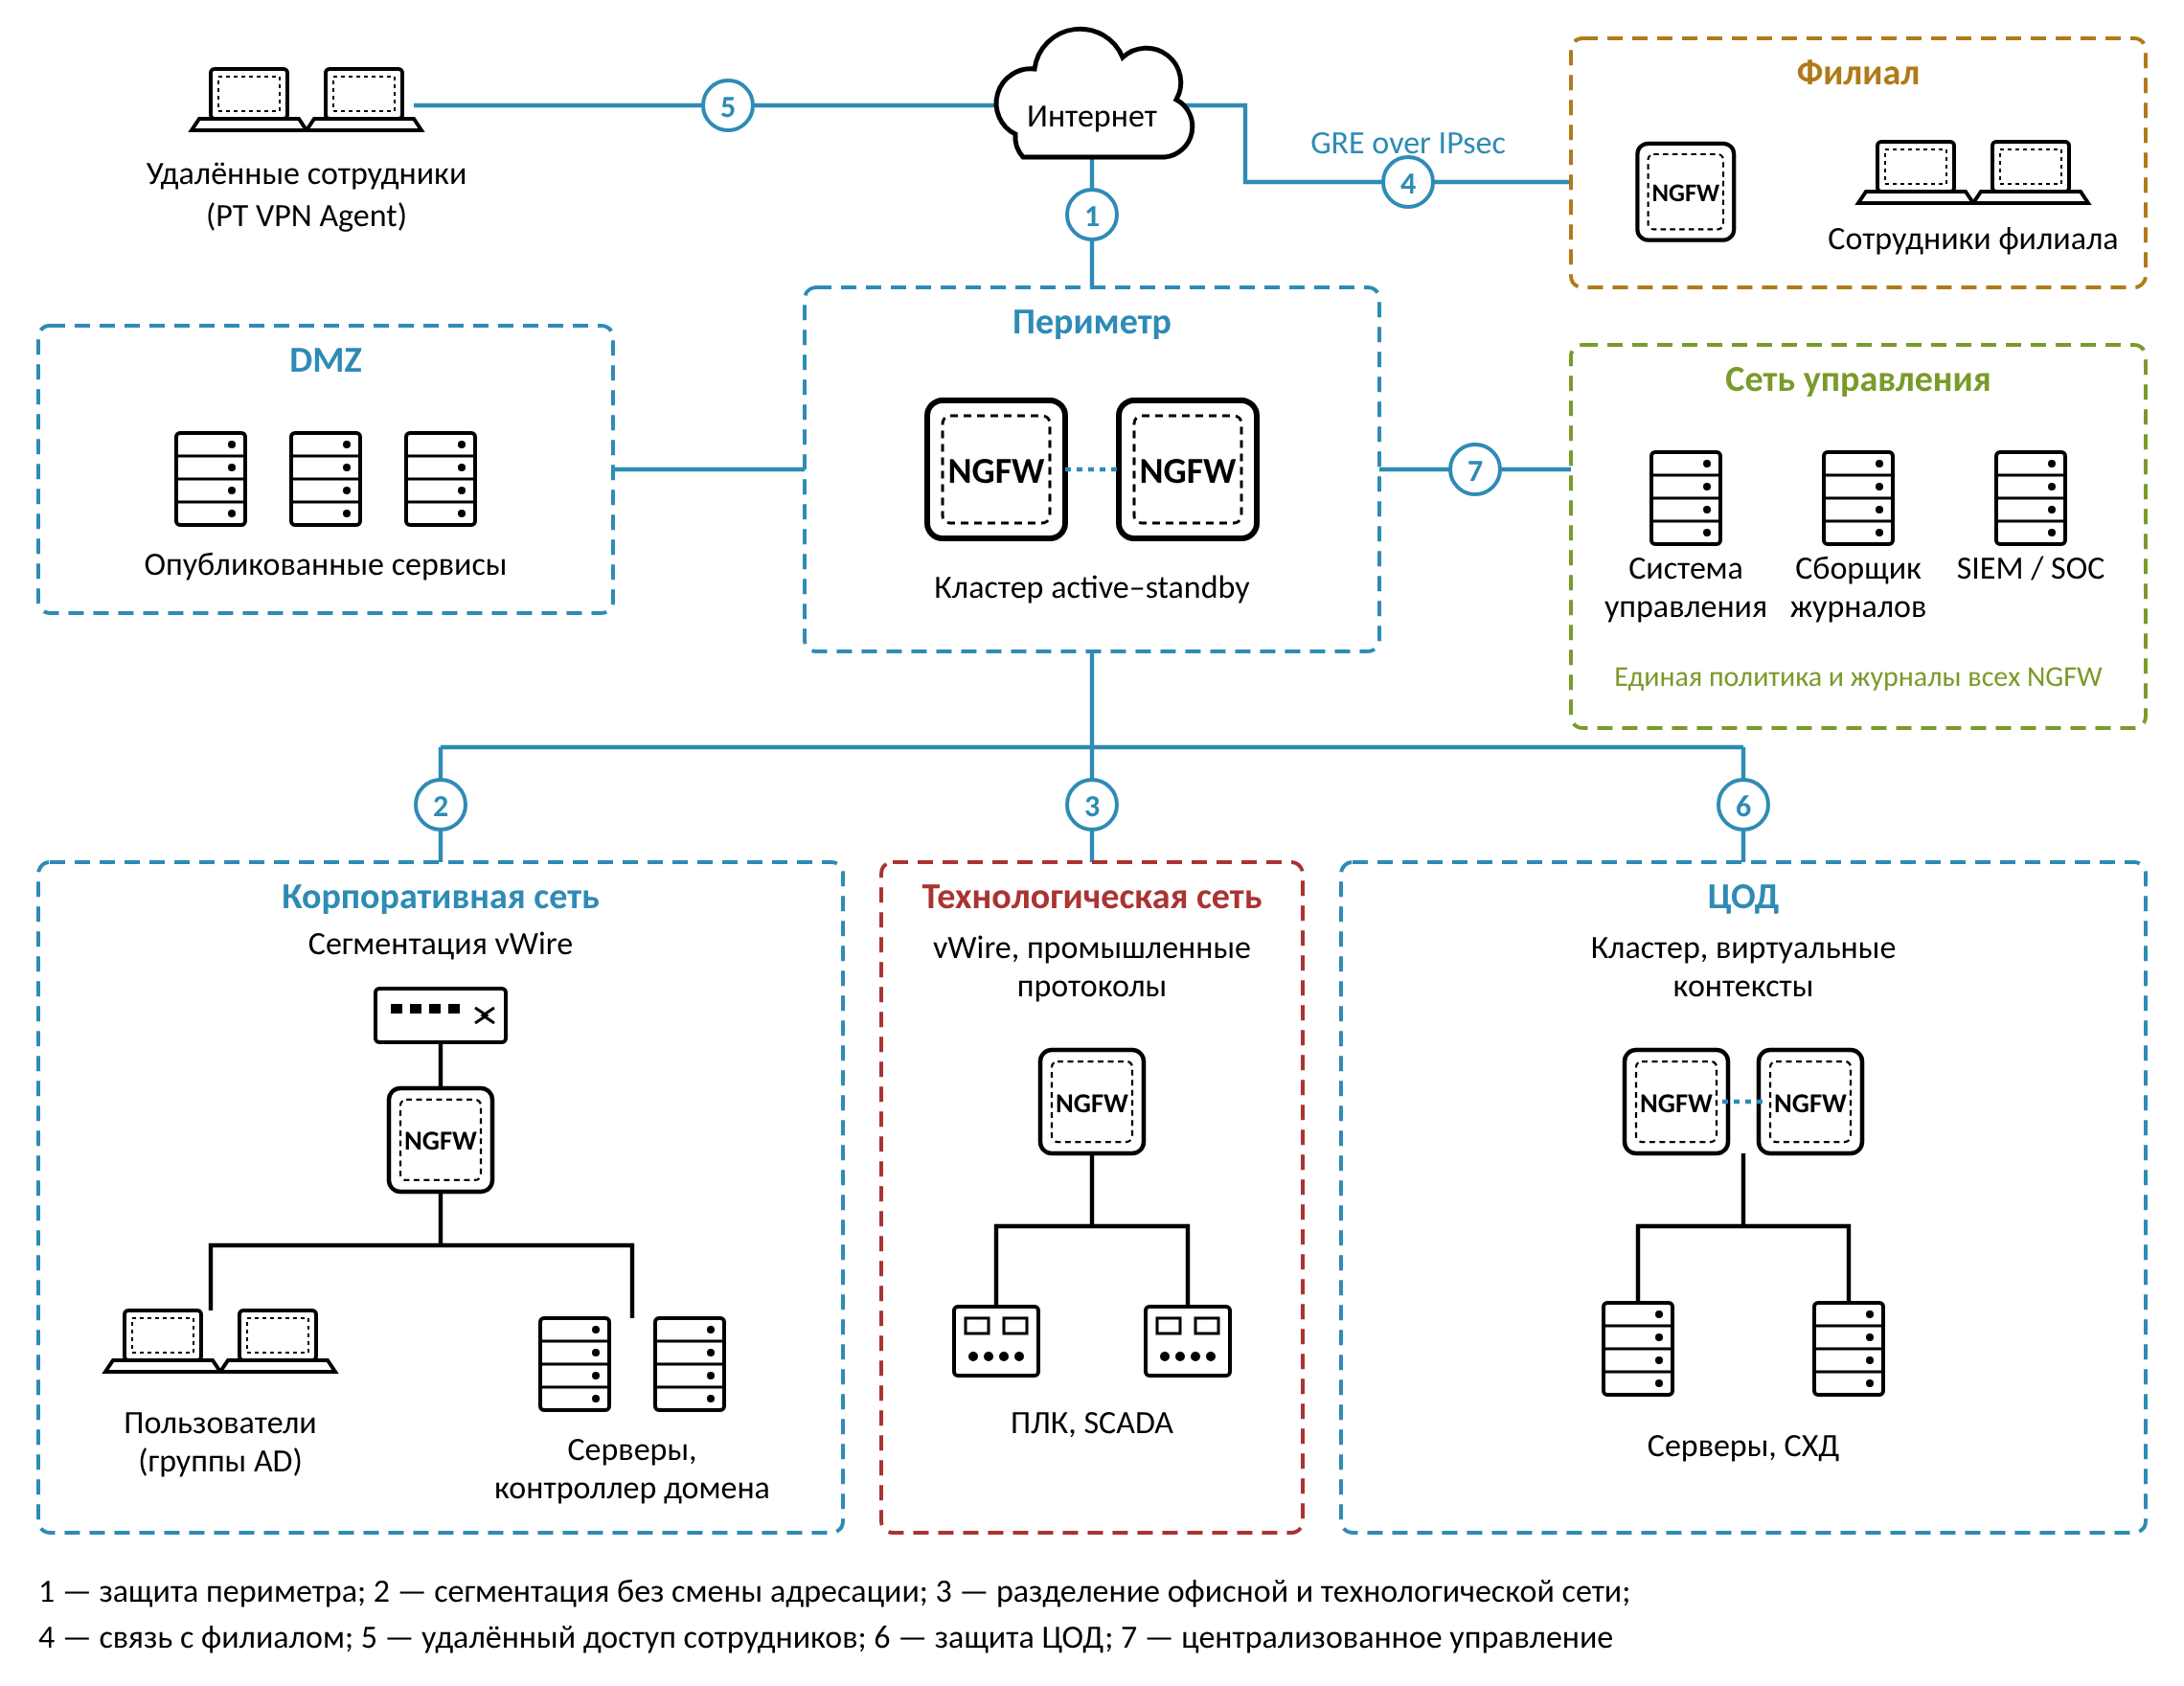
Защита периметра
Согласно документации PT NGFW, решение компании «ТризТех» обеспечивает безопасность на границе сети с комплексом проверок безопасности на скорости до 86 Гбит/с и до 30 Гбит/с с дополнительным расшифрованием TLS.
Рисунок 2. Схема компании с точками установки PT NGFW
Детектирование и блокировка угрозы в шифрованном трафике
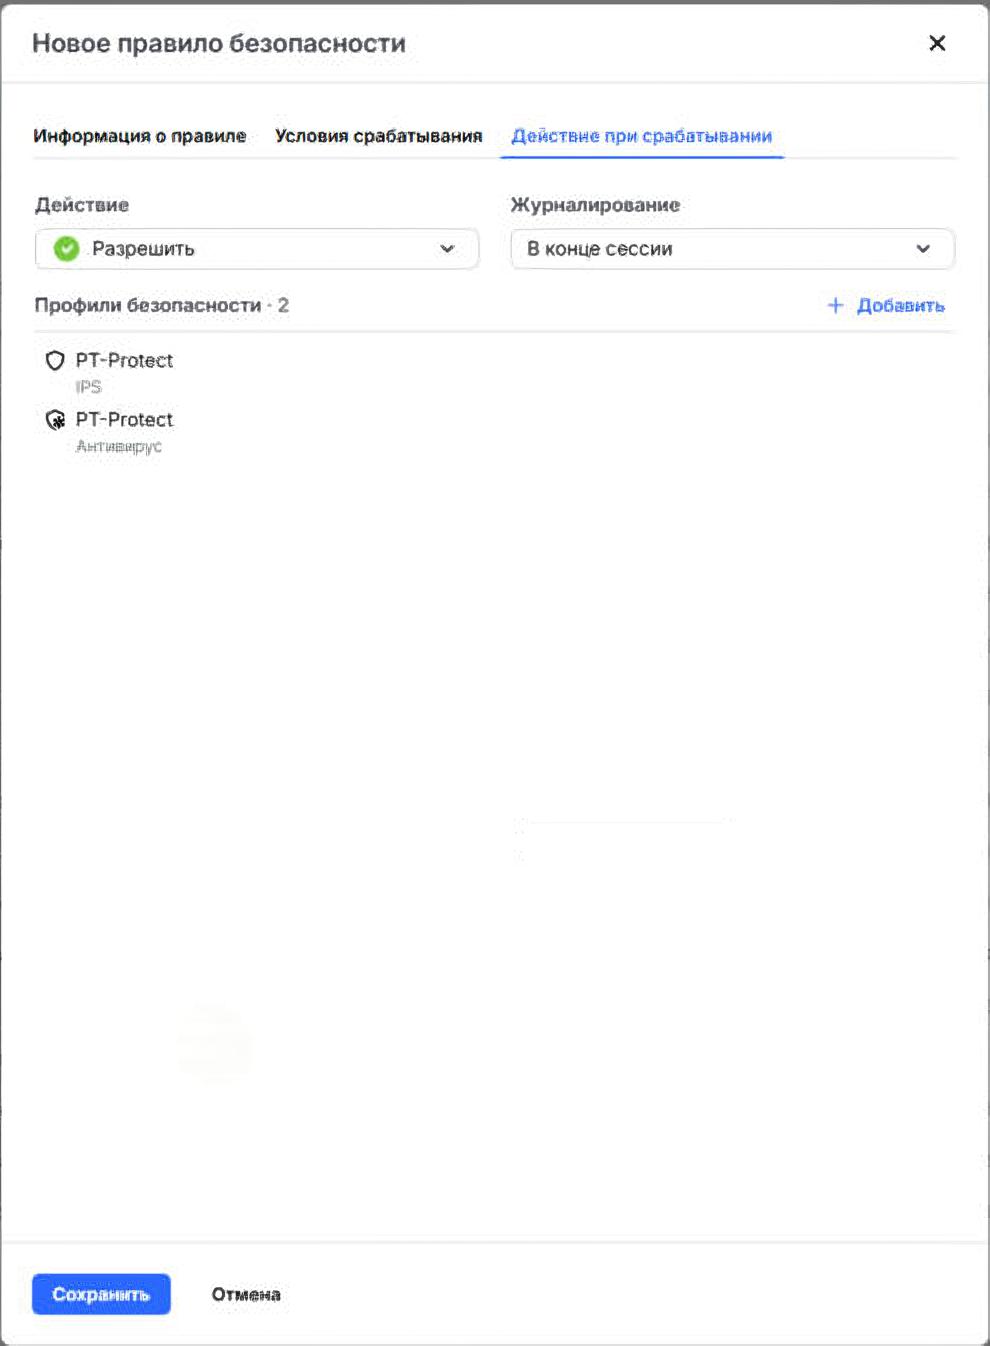
Для выявления вредоносных файлов и атак внутри HTTPS-сессий межсетевому экрану нужен доступ к их содержимому. PT NGFW выполняет TLS-инспекцию: расшифровывает HTTPS-трафик, применяет к нему IPS, потоковый антивирус, контроль приложений и URL-фильтрацию, а затем шифрует заново. Объединение условий и профилей проверки в одном правиле позволяет одновременно управлять доступом и анализировать содержимое трафика без создания нескольких цепочек политик. Без расшифрования фильтрация может работать по имени сервера из SNI, а TLS-инспекция открывает IPS и антивирусу доступ к содержимому сессии.
Продукт распознаёт более 4500 приложений и подприложений, в поставку входят десятки категорий сайтов с миллионами URL. Среди решений, протестированных «Инфосистемами Джет» по методике 3.0, только PT NGFW полностью подтвердил возможность управлять отдельными действиями внутри приложений, например, запрещать публикацию контента, не блокируя весь сервис.
Рисунок 3. Правило безопасности с категориями URL в условиях
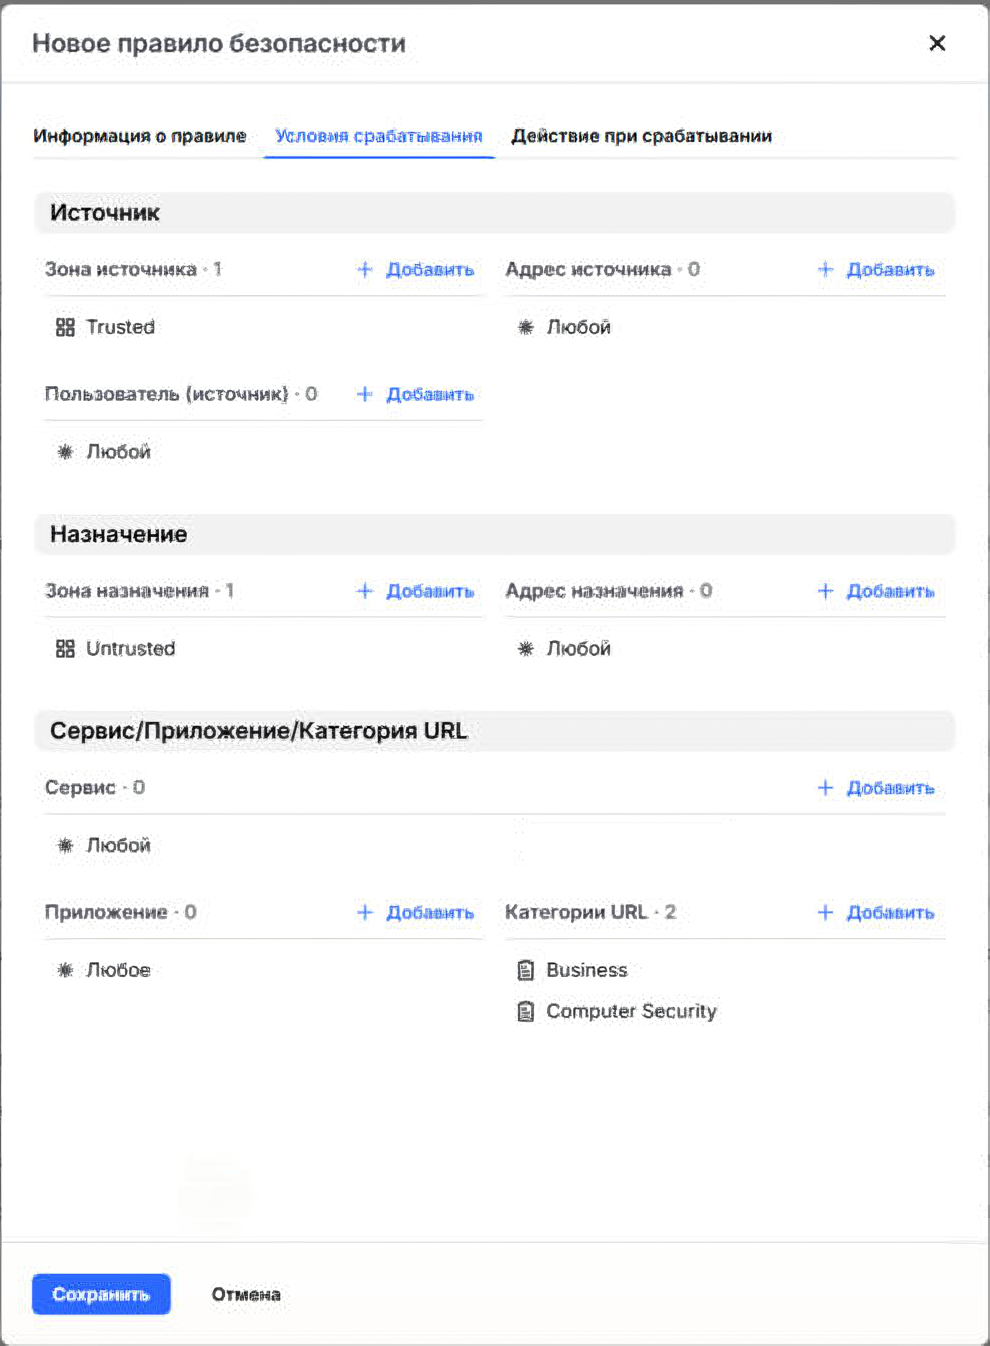
Рисунок 4. Правило безопасности с профилями IPS и антивируса
Оптимизация написания правил безопасности
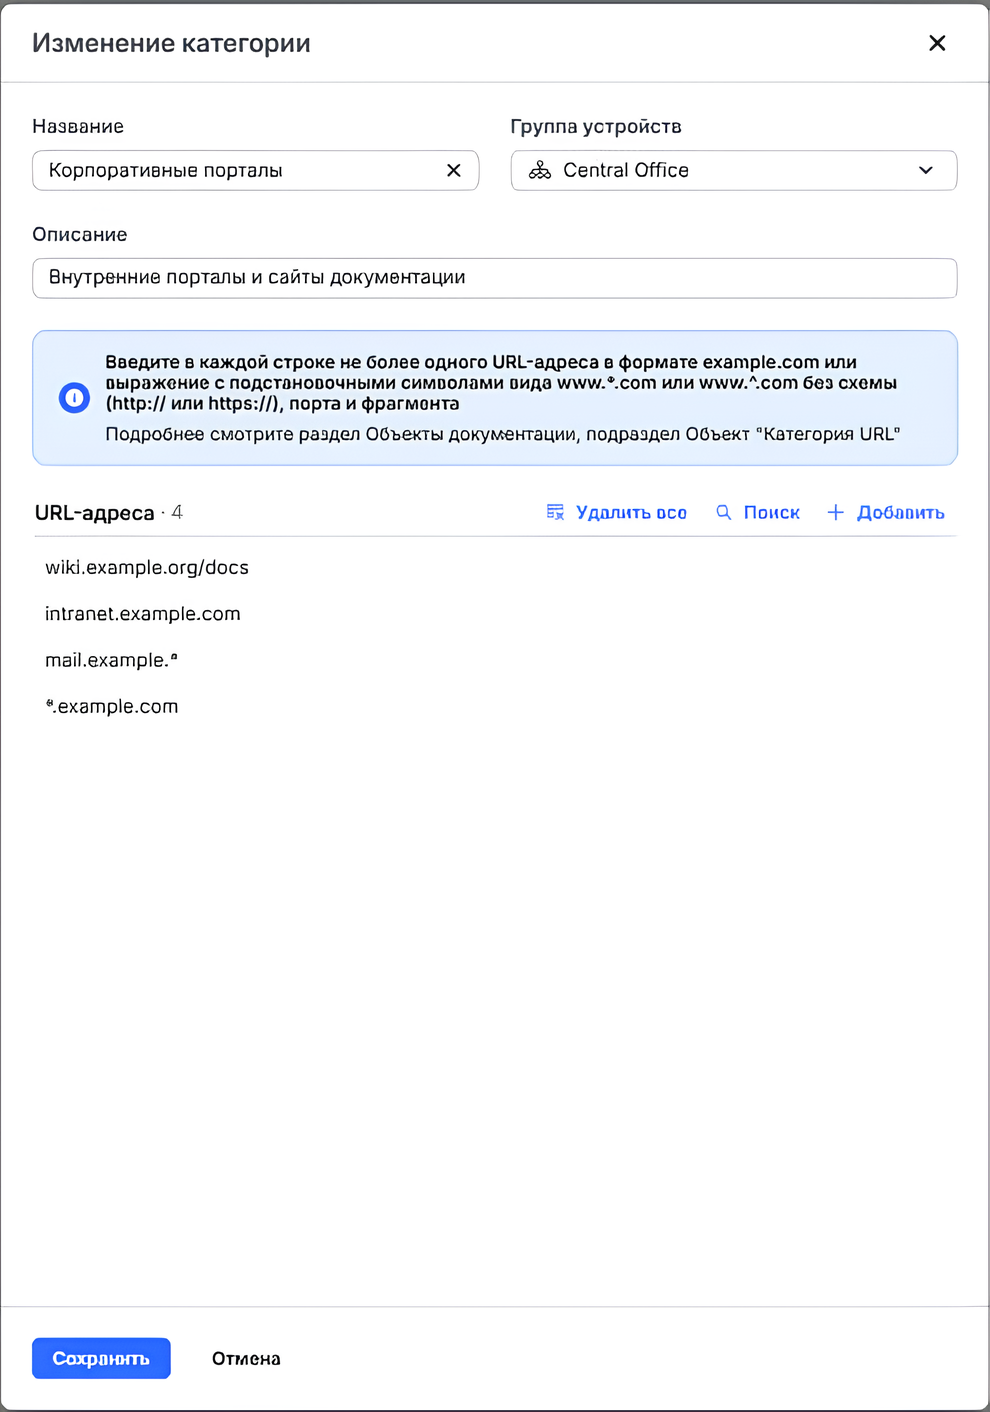
Один сайт может иметь несколько поддоменов и регулярно добавлять новые, поэтому поддерживать списки отдельных адресов — трудоёмкий процесс. В PT NGFW 1.11 его упрощают wildcard-выражения — шаблоны с подстановочными символами, позволяющие описать группу адресов одной записью.
Администратор может создать собственную категорию URL, включить в неё конкретные адреса и wildcard-выражения, а затем использовать категорию в правилах безопасности. Например, шаблон *.example.com охватывает поддомены example.com, включая portal.example.com и docs.example.com, а mail.example.* — адреса с указанным именем в разных доменных зонах, например mail.example.ru и mail.example.com. Это позволяет задать общие условия доступа для группы ресурсов без перечисления каждого адреса.
При появлении нового поддомена, соответствующего шаблону, добавлять отдельную запись в категорию не потребуется, что сокращает объём ручной работы при сопровождении политик.
Для управления доступом к ИИ-сервисам предусмотрены четыре URL-категории. Они помогают настраивать отдельные политики использования ИИ-сервисов для диалога, работы с мультимедиа, написания кода и анализа данных. Вместе с группами AD это позволяет, например, разрешить разработчикам использовать ИИ-инструменты для написания кода, а остальным сотрудникам — закрыть доступ к сервисам искусственного интеллекта.
Рисунок 5. Карточка собственной категории с wildcard-выражениями
Сохранение доступа в интернет при отказе одного из каналов
Подключение офиса к двум провайдерам позволяет резервировать доступ в интернет. Однако исправный физический интерфейс ещё не означает работоспособность канала. Соединение с оборудованием провайдера может сохраняться, когда внешние ресурсы уже недоступны из-за аварии дальше по маршруту.
Профили проверки доступности. Для обнаружения таких ситуаций используются профили проверки доступности: межсетевой экран отправляет ICMP- или TCP-запросы на заданный узел за пределами сети провайдера и связывает результат со статическим маршрутом или правилом PBR. После заданного числа неудачных проверок подряд маршрут отключается, и трафик переходит на резервный канал. По назначению этот механизм близок к IP SLA в Cisco IOS: решение о доступности направления принимается по результатам активных проверок. Это позволяет обнаружить потерю доступа в интернет даже при работающем линке.
Проверки основного направления продолжаются и после переключения. Если узел успешно отвечает заданное число раз подряд, маршрут возвращается в таблицу, правило PBR вновь становится активным, и дальнейший выбор пути определяется настроенными приоритетами. Благодаря этому механизму единичная потеря пакета не приведёт к смене маршрута, а возврат трафика на основной канал происходит только после подтверждения его доступности.
В независимом тестировании «Инфосистем Джет» переключение на резервный канал занимало от двух секунд в зависимости от сценария отказа; при интервале ping в одну секунду терялось не более двух-четырёх пакетов.
Перепроверка правил NAT. При смене провайдера прежние параметры NAT перестают соответствовать рабочему каналу, поэтому, хотя сессия на межсетевом экране сохраняется, фактически она больше не работает.
В версии 1.11 эту ситуацию обрабатывает механизм перепроверки правил NAT — NAT Rematch. После смены направления передачи трафика он перепроверяет параметры трансляции и закрывает сессии, для которых они изменились. При последующем подключении клиента создаётся новая сессия с параметрами NAT, соответствующими рабочему каналу.
Причина закрытия сессии отображается в журнале трафика, чтобы администратор мог сопоставить её со сменой провайдера и установить, что соединение завершилось вследствие изменения параметров NAT. В сценарии с двумя каналами NAT Rematch дополняет профили проверки доступности: они обнаруживают отказ и автоматически меняют маршрут, а перепроверка NAT актуализирует параметры сессий.
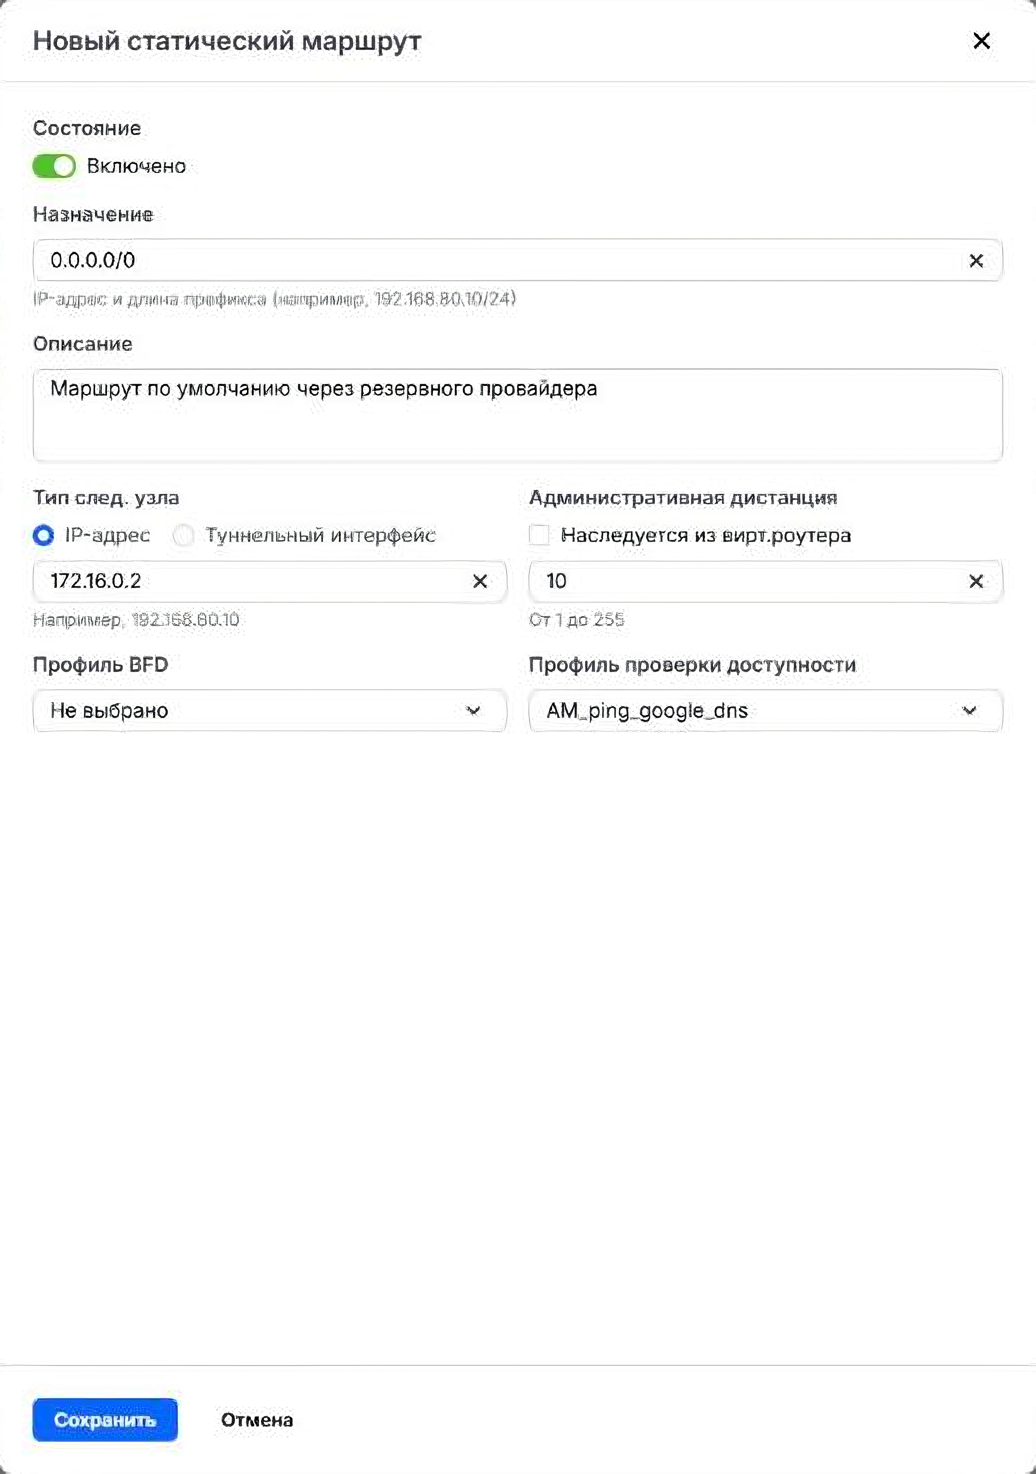
ECMP. Если оба канала равноценны, ECMP распределяет новые соединения между ними и позволяет использовать резервную линию не только при аварии. PT NGFW поддерживает до 16 равнозначных маршрутов. В сочетании с профилями проверки доступности ECMP обеспечивает, что соединения будут распределяться только между работающими направлениями: при обнаружении отказа маршрут через недоступного провайдера исключается, и новые соединения устанавливаются через другой канал. После подтверждённого восстановления маршрут снова участвует в распределении трафика.
Рисунок 6. Профиль проверки доступности
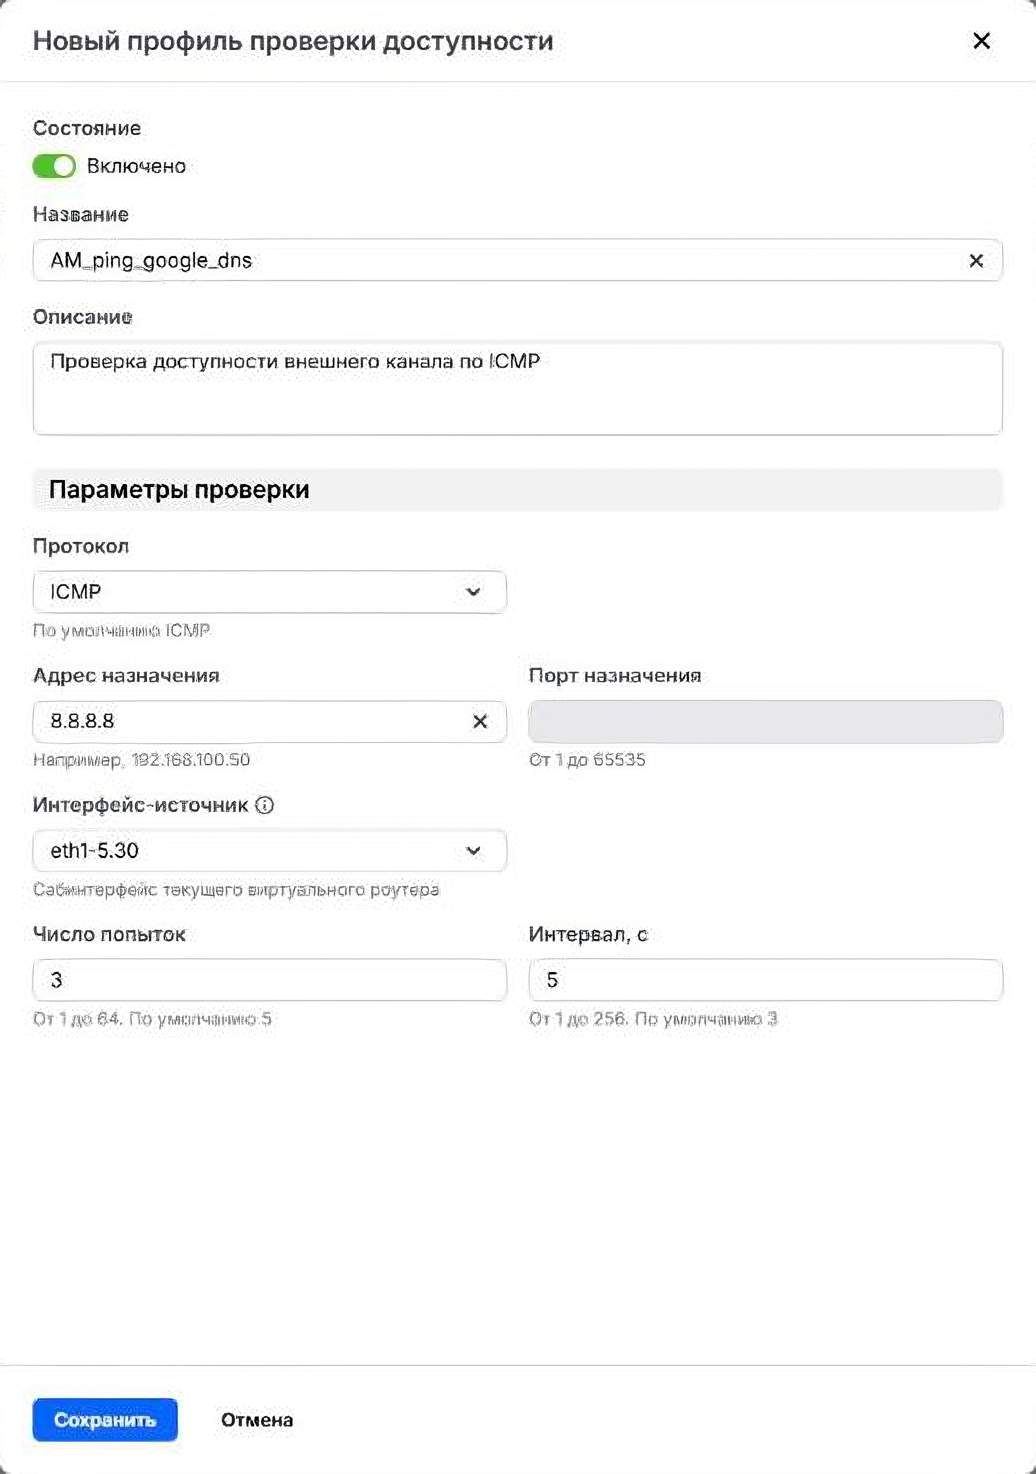
Рисунок 7. Новый статический маршрут с указанным на рисунке 6 профилем
Ограничение доступа и проверка входящего трафика к опубликованным сервисам
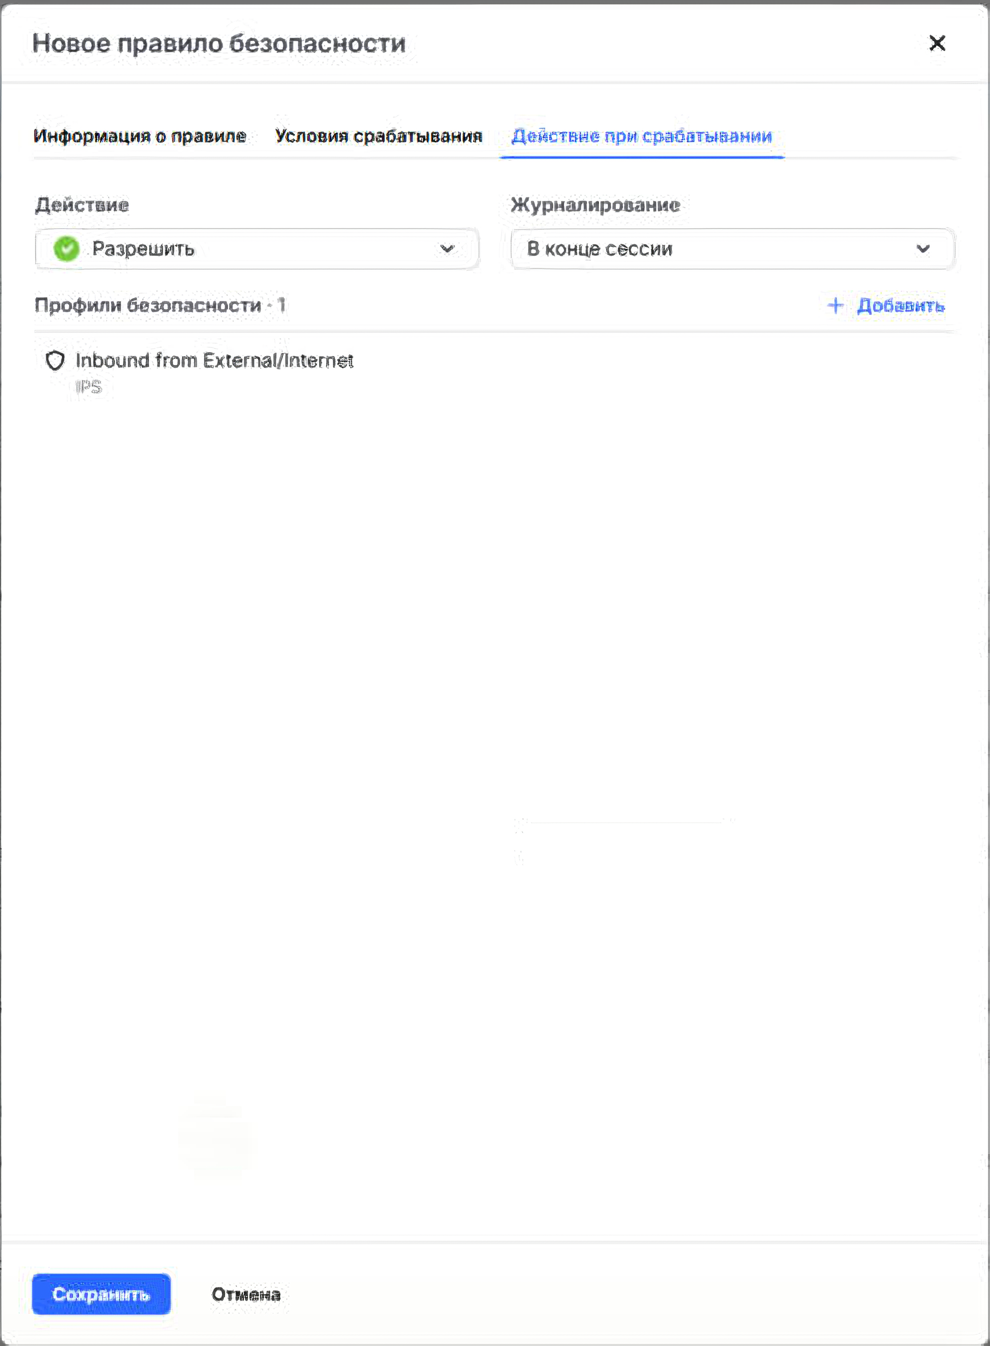
При публикации сайта или портала для доступа из интернета решение компании «ТризТех» позволяет ограничить доступ к конкретным серверам и сервисам, а также проверять направленный к ним входящий трафик не менее строго, чем исходящий. В правиле безопасности задаются условия внешних подключений: например, доступ разрешается только для IP-адресов, которые база GeoIP относит к выбранным странам. К этому же правилу подключается профиль IPS для обнаружения и блокировки сетевых атак по сигнатурам.
Публикация настраивается правилом трансляции адреса назначения — DNAT: обращения к заданному внешнему адресу и порту перенаправляются на внутренний сервер. Для сотрудников, работающих внутри сети, настраивается Hairpin NAT, позволяющий обращаться к сервису по тому же внешнему адресу. В результате внутренние и внешние пользователи используют единое имя сервиса без отдельной DNS-записи для локальной сети, а правила безопасности определяют допустимые подключения.
Рисунок 8. Правило безопасности для опубликованного сервиса с условием GeoIP
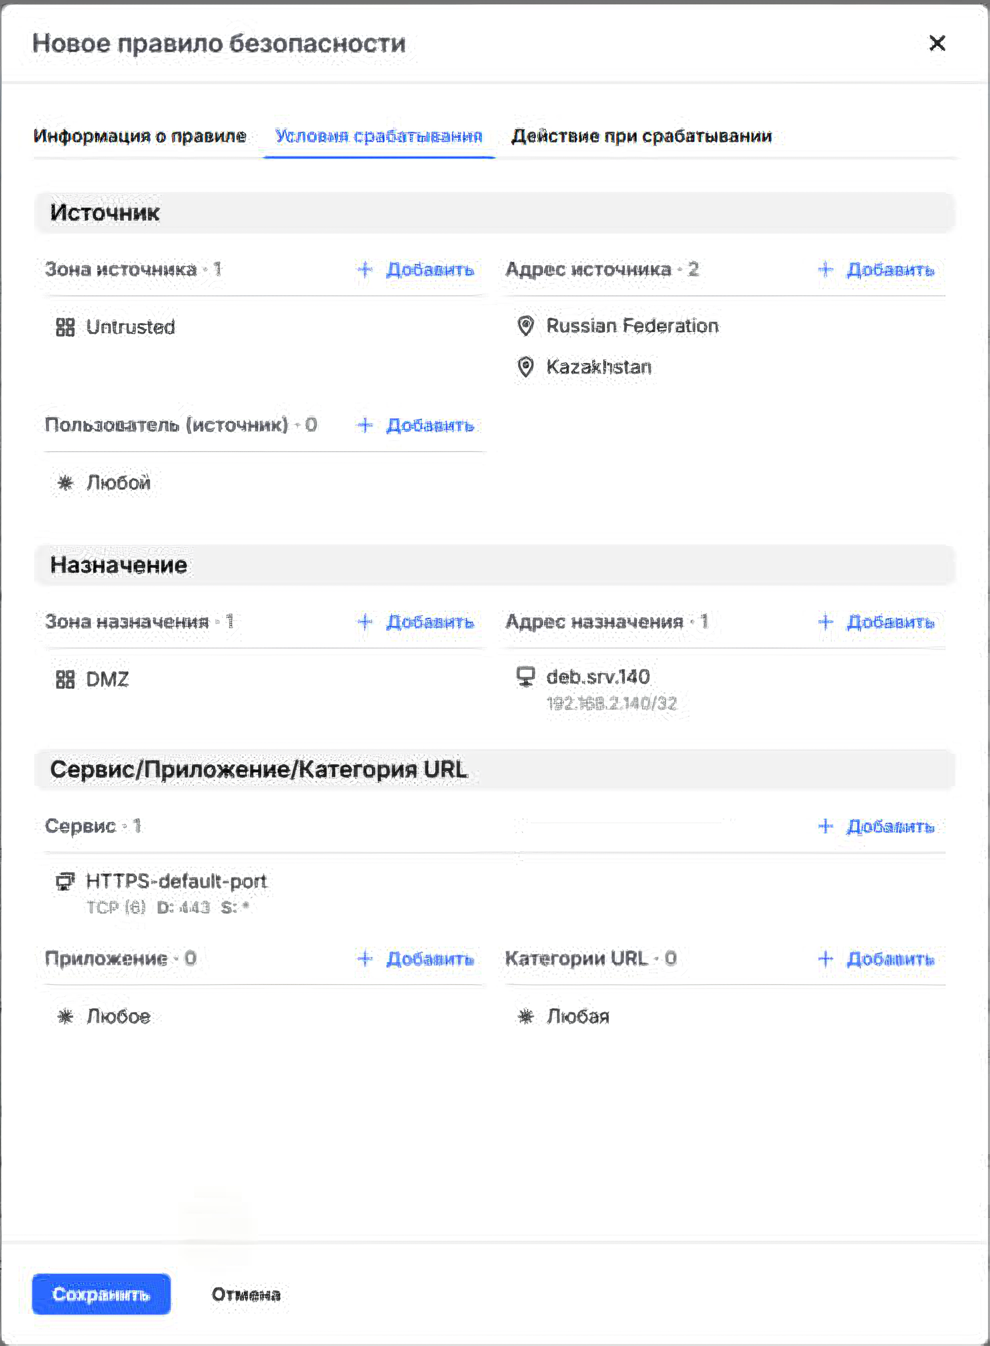
Рисунок 9. Правило безопасности для опубликованного сервиса с профилем IPS
Подключение песочницы и DLP-системы без установки в разрыв
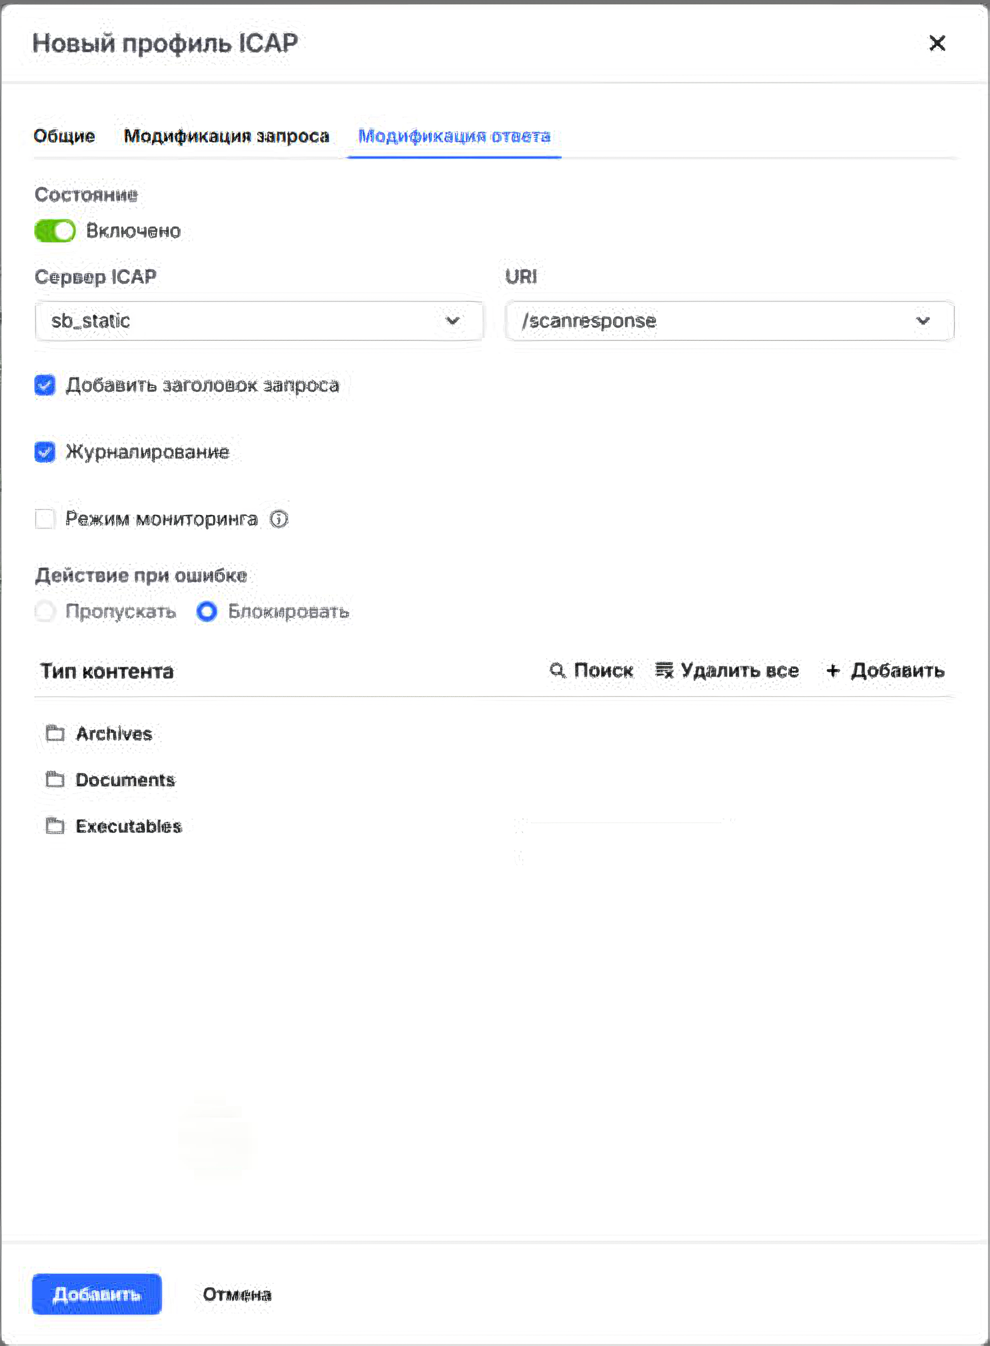
Интеграция по ICAP позволяет использовать существующие DLP-системы и песочницы без установки дополнительных устройств в разрыв канала. Межсетевой экран направляет исходящие данные в DLP, а загружаемые файлы — в песочницу. Вердикты обеих систем при этом учитываются в правилах безопасности.
В режиме блокировки PT NGFW учитывает вердикт внешней системы и разрешает либо запрещает передачу. В режиме мониторинга трафик отправляется на проверку и сразу передаётся получателю, без ожидания результата. На случай недоступности ICAP-сервера администратор заранее выбирает режим: пропускать или блокировать трафик. Дополнительно в правиле расшифрования можно включить зеркалирование — отправку копии расшифрованного трафика во внешнюю систему для анализа.
Рисунок 10. ICAP-профиль с разными серверами для запросов
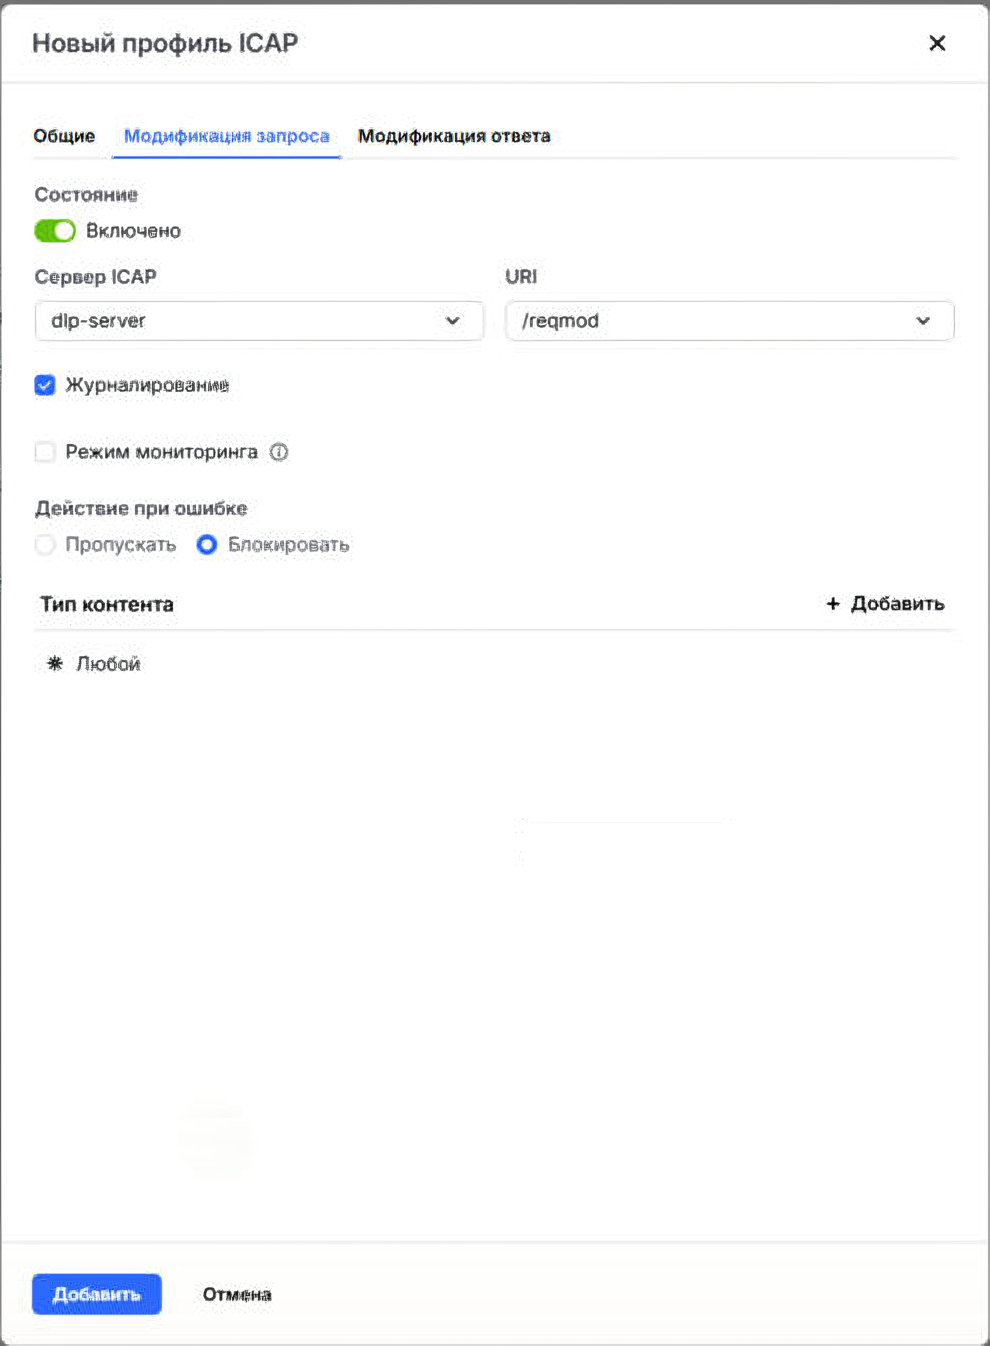
Рисунок 11. ICAP-профиль с разными серверами для ответов
Защита корпоративной сети
Решение реализует контроль пользователей и приложений, микро- и макросегментацию в корпоративных сетях.
Предоставление доступов по учётным записям, а не по адресам
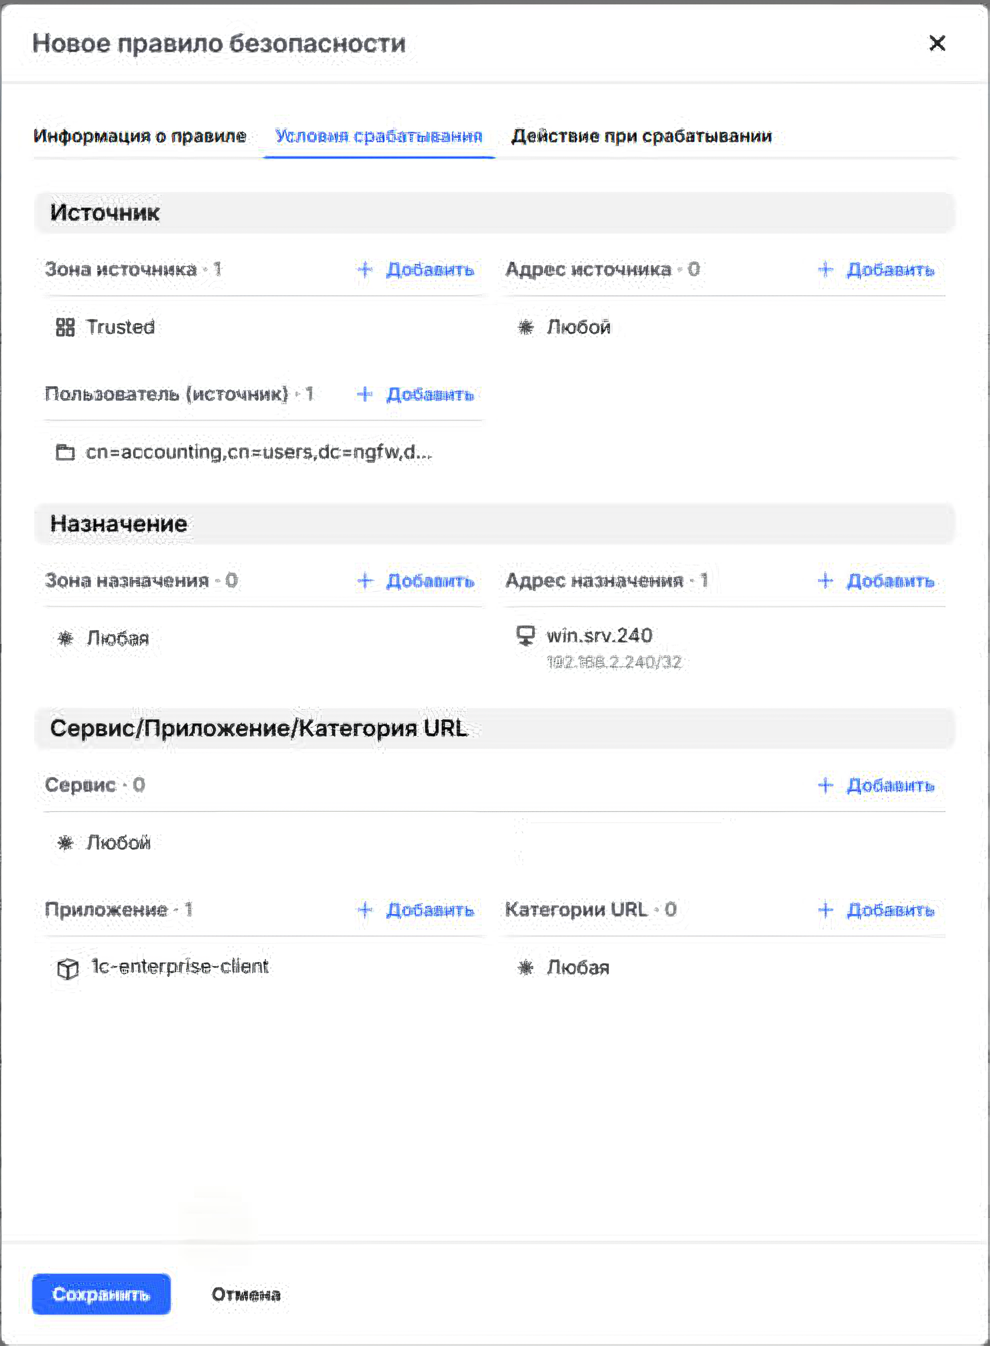
В крупной инфраструктуре удобнее назначать права доступа сотрудникам и отделам через учётные записи и группы AD: тогда при смене IP-адреса не приходится вручную корректировать правила.
PT NGFW определяет пользователя с помощью агента Identity Control, который собирает события входа с контроллеров домена и сопоставляет IP-адреса с учётными записями. Это позволяет, например, разрешить доступ к определённым ресурсам только разработчикам или сотрудникам финансового отдела. При этом единые правила по пользователям и группам можно применять и в крупных инфраструктурах с несколькими доменами.
Для сотрудников с устройствами вне домена используется captive portal: после аутентификации на странице портала межсетевой экран применяет к их трафику правила, соответствующие учётной записи. В журналах трафика вместе с IP-адресом отображается имя пользователя, что помогает разбирать обращения к ресурсам и причины блокировок.
Рисунок 12. Правило безопасности с группой AD в условиях
Сегментация плоской сети без смены адресации
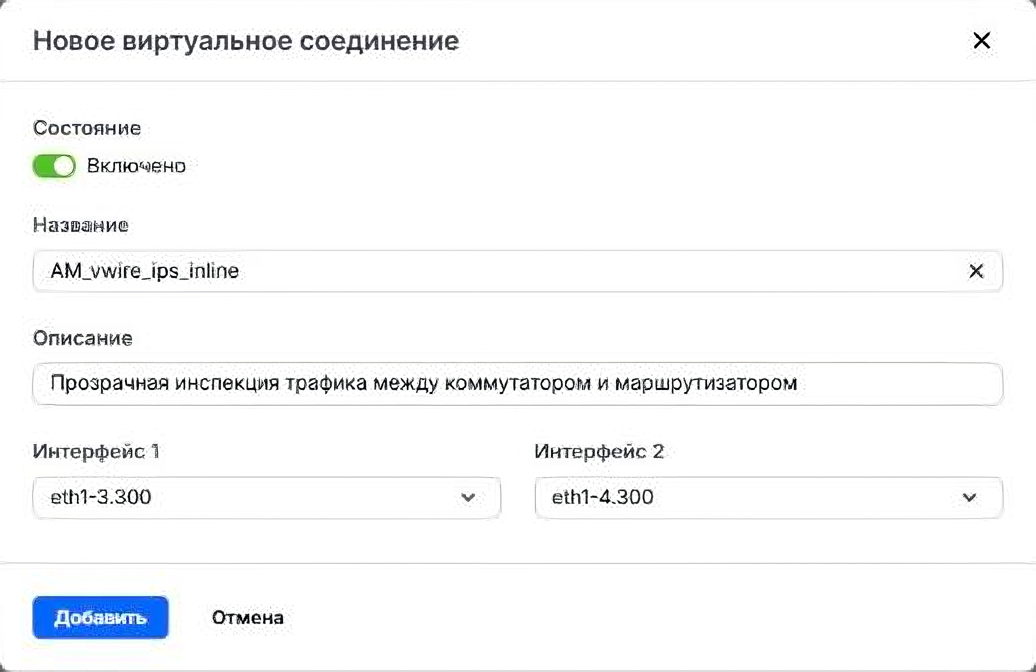
Решение Positive Technologies позволяет ограничить обмен трафиком между серверами и рабочими станциями без изменения их IP-адресов. Для этого трафик между выделенными сегментами направляют через межсетевой экран в прозрачном режиме vWire. Можно добавить сегментацию и проверку трафика в существующую сеть без перенумерации узлов. При настройке два сабинтерфейса объединяют в виртуальное соединение и привязывают к разным зонам безопасности, а доступ между зонами регулируют правилами по приложениям и пользователям.
Если установить экран в разрыв существующего канала невозможно, его подключают к двум портам маршрутизатора с поддержкой VRF и настраивают прохождение трафика через PT NGFW в обоих направлениях. Поддерживается и схема с преобразованием VLAN-меток: два сабинтерфейса vWire с разными VLAN ID используют один физический интерфейс или агрегированную группу интерфейсов. При передаче между ними экран заменяет VLAN-метку, сохраняя IP-адресацию конечных устройств.
Рисунок 13. Создание виртуального соединения vWire из двух сабинтерфейсов
Разделение офисной и технологической сети
Для разделения офисной и технологической сетей PT NGFW устанавливают на их стыке в уже упомянутом режиме vWire, который сохраняет адресацию и настройки конечного оборудования. Межсетевой экран распознаёт 15 промышленных протоколов, включая Modbus, OPC UA, OPC DA, S7Comm, MMS и HART-IP. Нужный протокол выбирают как приложение в правиле безопасности, разрешая только необходимые связи между сетями. Для щитовых и неотапливаемых помещений предусмотрена индустриальная модель с рабочим диапазоном температур от −40 до +60 °C.
Проверку IPS в таком сценарии обычно вводят поэтапно, чтобы снизить риск ошибочной блокировки. На время «обкатки» разрешающему правилу назначают профиль PT Detect — в этом случае IPS регистрирует события, но не блокирует трафик. Администратор может сначала проверить их на наличие ложноположительных срабатываний и уже после этого перейти к профилю PT Protect, который работает в режиме блокировки.
Рисунок 14. Правило безопасности с промышленным протоколом в условиях
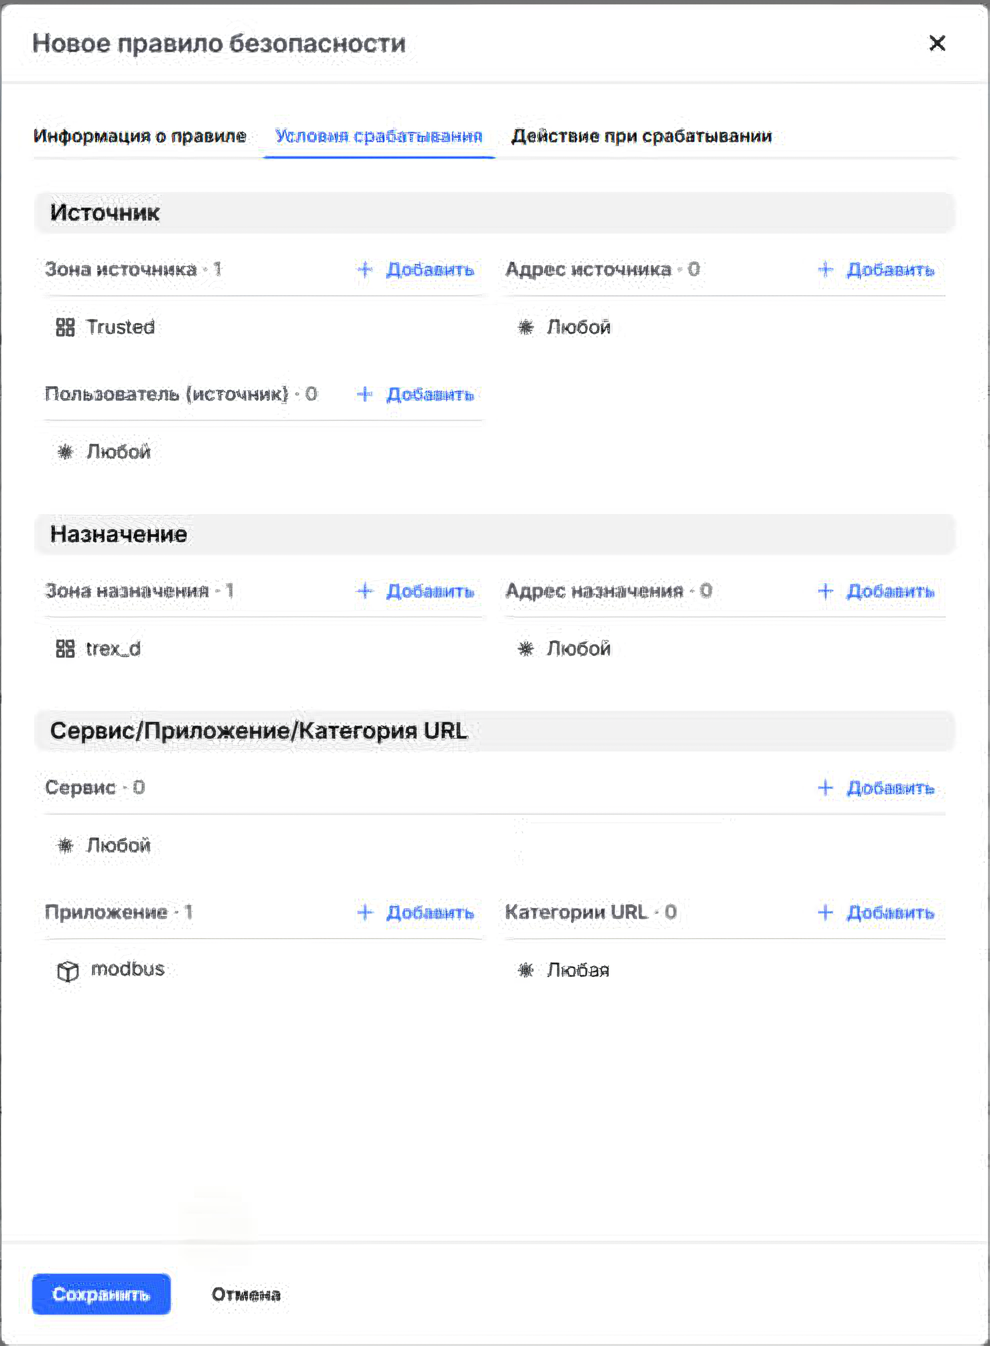
Рисунок 15. Правило безопасности с профилем IPS
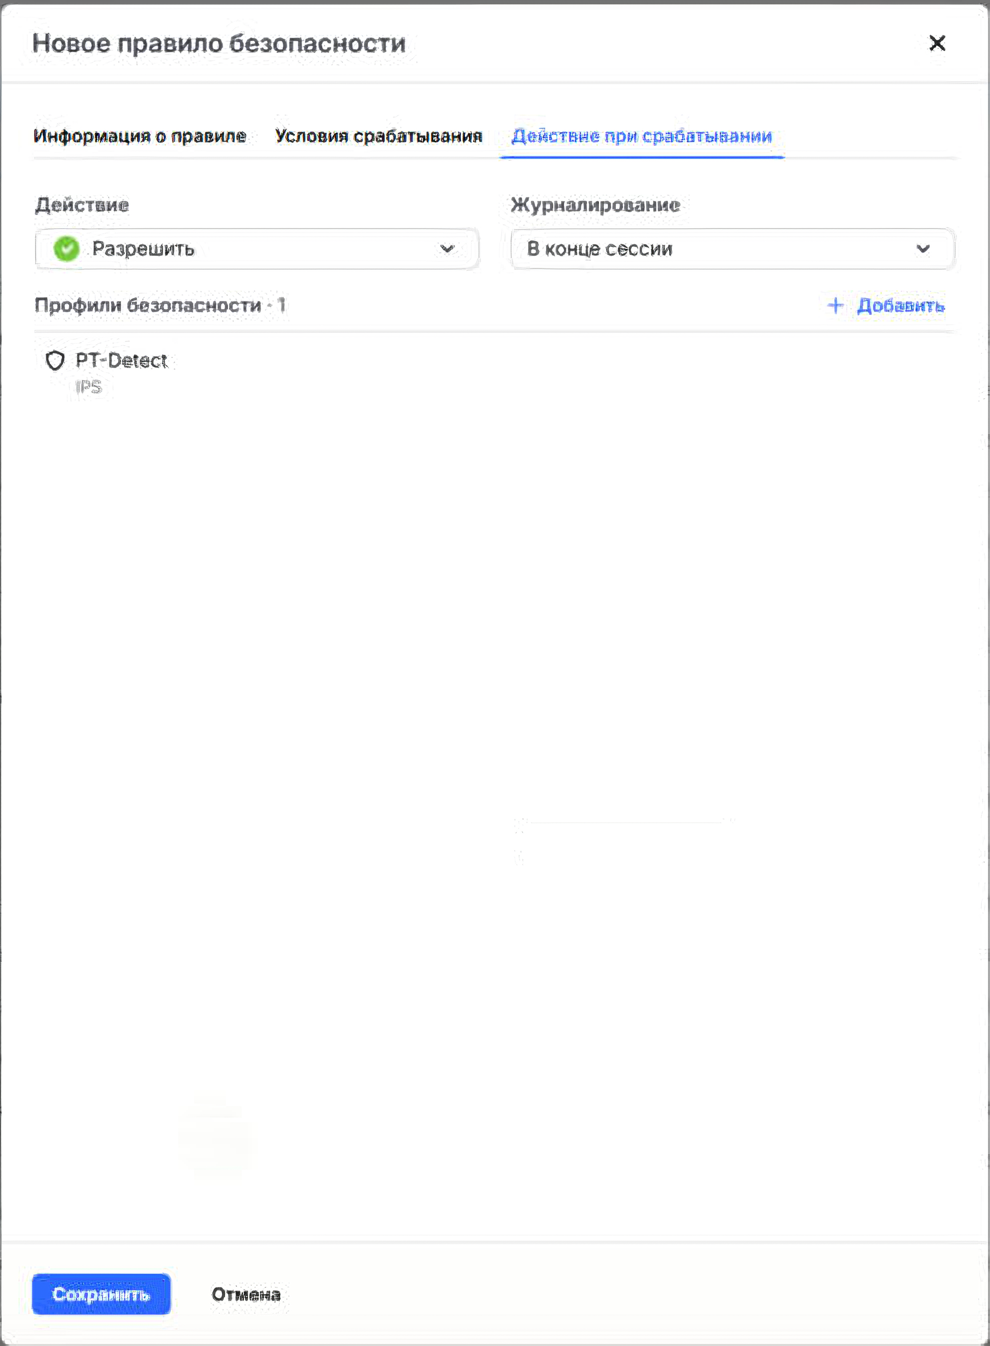
Защита подключения филиалов и удалённых сотрудников
В распределённой инфраструктуре NGFW обеспечивает защиту каналов связи между центральным офисом, филиалами и удалёнными рабочими местами. Он позволяет организовать защищённый VPN-доступ, контролировать сетевые соединения и разграничивать доступ пользователей к корпоративным ресурсам в соответствии с политиками безопасности.
Обеспечение связи филиалов с центральным офисом и ЦОДом
PT NGFW объединяет функции межсетевого экрана, маршрутизатора и VPN-шлюза, позволяя организовать защищённую связь филиалов с центральным офисом и ЦОДом без отдельных устройств для каждой задачи.
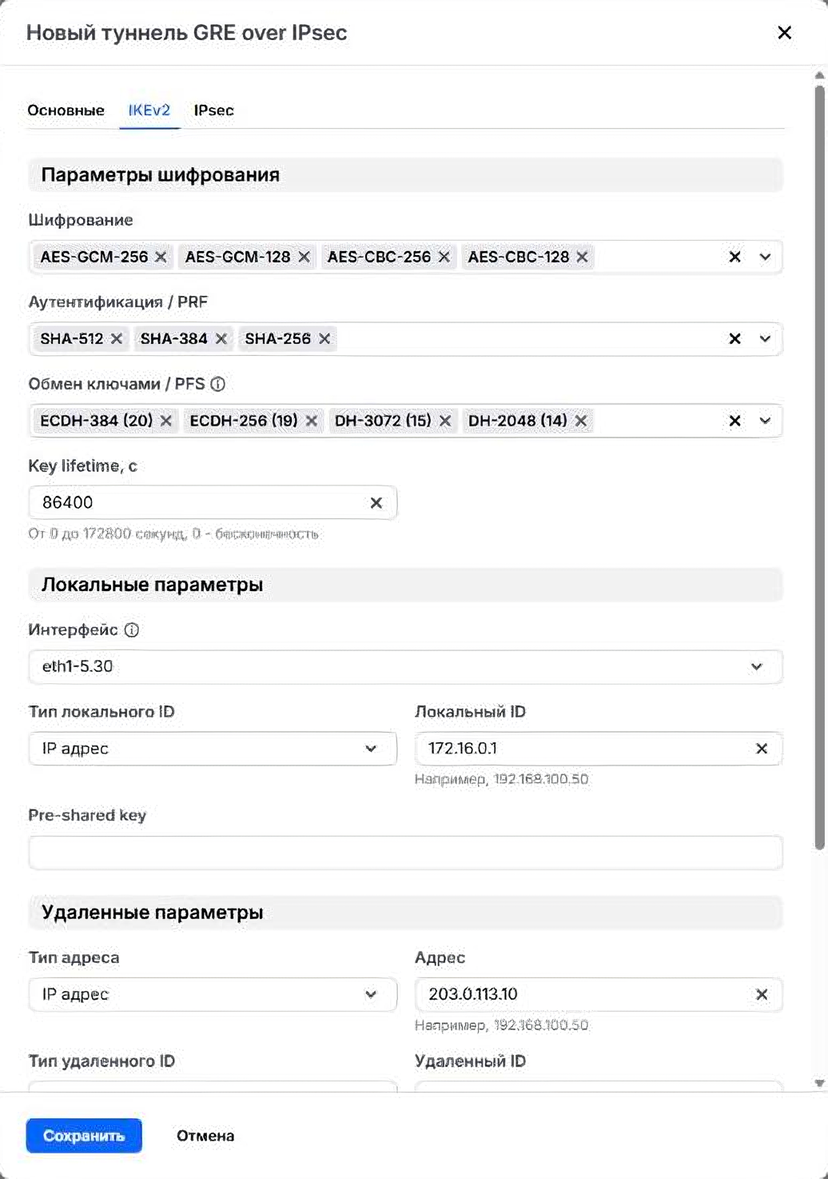
Помимо IPsec site-to-site, в версии 1.11 поддерживаются GRE и GRE поверх IPsec. GRE переносит многоадресный и широковещательный IP-трафик, в том числе многоадресные пакеты OSPF, необходимые для обмена маршрутами между площадками. Для передачи трафика через интернет используется GRE поверх IPsec: GRE инкапсулирует трафик, а IPsec защищает его, обеспечивая шифрование и аутентификацию.
На обеих площадках создают туннели, назначают туннельным интерфейсам IP-адреса и привязывают интерфейсы к виртуальным контекстам, роутерам и зонам безопасности. Привязка к зоне позволяет задать отдельные правила доступа для трафика филиалов и применять к нему необходимые профили проверки.
Поверх туннелей настраивают OSPF или BGP, а для быстрого обнаружения потери связности включают BFD. При отказе основного пути протокол маршрутизации получает сигнал от BFD и автоматически переводит трафик на доступный резервный маршрут.
Если каналы равноценны, их можно использовать одновременно с помощью ECMP. Например, между филиалом и ЦОД создают два туннеля GRE поверх IPsec через разных провайдеров и задают им одинаковую стоимость в OSPF. Оба канала участвуют в передаче данных; при потере связности через один из них трафик направляется через оставшийся.
В результате одна платформа обеспечивает защищённое подключение площадки и резервирование маршрутов.
Рисунок 16. Настройки туннеля GRE поверх IPsec: основные параметры
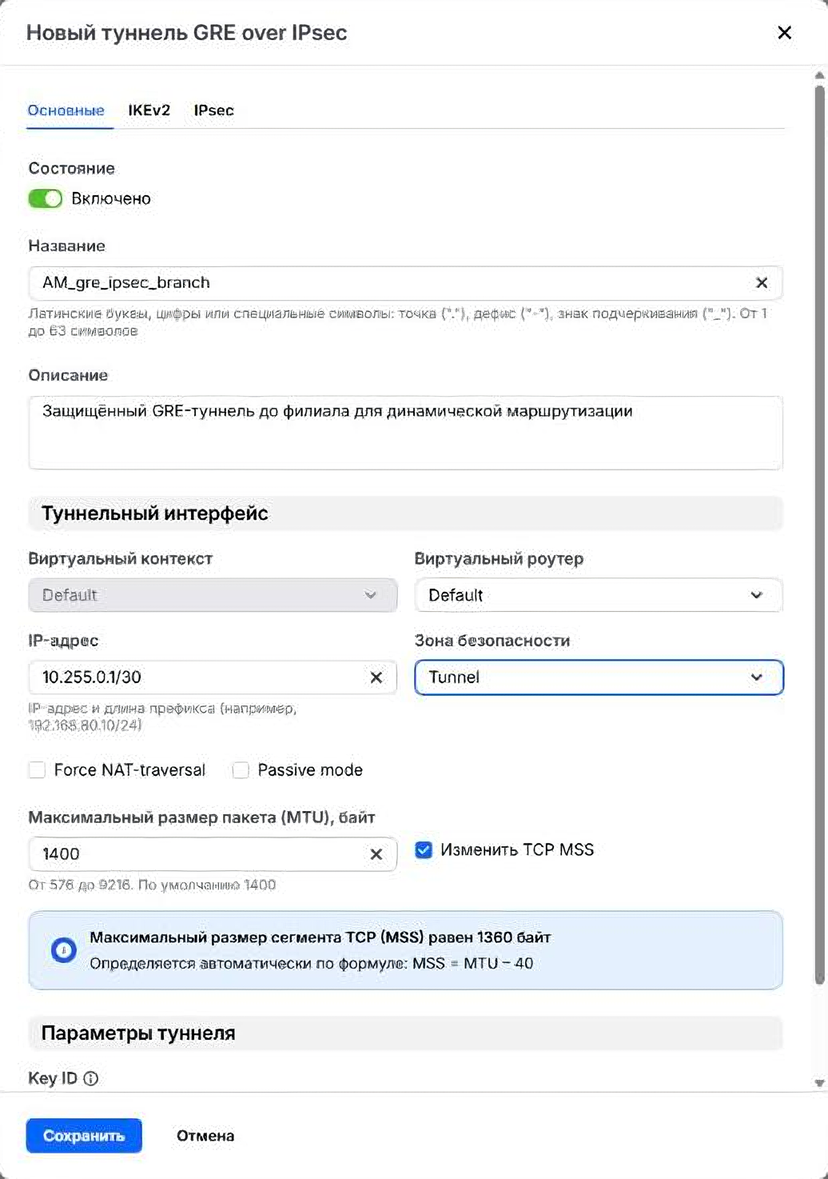
Рисунок 17. Настройки туннеля GRE поверх IPsec: IKEv2
Настройка политики для разных площадок
Все устройства PT NGFW управляются из единой системы, поэтому администратору не нужно подключаться к каждой площадке отдельно. Общие правила и объекты наследуются по иерархии групп, а локальные исключения добавляются на уровне филиала. Это позволяет и поддерживать единые требования безопасности, и учитывать особенности каждого филиала. Кроме того, такой подход сокращает расхождения между конфигурациями и позволяет менять корпоративную политику в одном месте.
Для автоматизации повторяющихся операций предусмотрен REST API, например, для создания объектов и изменения правил средствами внешних систем. Перед изменениями можно сохранить резервную копию конфигурации и при необходимости восстановить ранее сохранённые настройки.
Рисунок 18. Дерево групп устройств в системе управления
Настройка удалённого доступа сотрудников без отдельного VPN-сервера
Компаниям, которые отказываются от зарубежных VPN-решений, необходима альтернатива для организации удалённого доступа, а отдельный VPN-сервер означает ещё одну систему, которую нужно защищать и обновлять.
В версии 1.11 удалённый доступ встроен в межсетевой экран, поэтому для подключения сотрудников отдельный VPN-сервер не требуется. Клиент PT VPN Agent устанавливает IPsec-туннель с использованием IKEv2 и перед подключением проверяет сертификат шлюза по цепочке доверия, чтобы исключить возможность подключения к поддельному серверу. Пользователь проходит аутентификацию через RADIUS-сервер, через который можно подключить и второй фактор. Клиент поддерживает Windows и Linux, включая Astra Linux, Ubuntu и Debian.
Удалённый доступ настраивается в выбранном виртуальном контексте. Администратор задаёт ему интерфейс, сертификат, виртуальный роутер и зону безопасности, а в Identity Control настраивает интеграцию с RADIUS-сервером. Отдельная зона позволяет выделить VPN-подключения в правилах, а группы AD — определить доступ сотрудников к корпоративным ресурсам. К трафику, поступающему через VPN, применяются настроенные проверки межсетевого экрана: контроль приложений, IPS, антивирус и URL-фильтрация.
На вкладке «Клиент» задаются:
- адрес шлюза;
- пул выдаваемых адресов;
- параметры раздельного туннелирования;
- параметры DNS.
Списки включений и исключений позволяют направить через VPN только корпоративный трафик, остальной будет идти напрямую в интернет. Клиент также получает DNS-суффикс и адреса внутренних DNS-серверов для обращения к ресурсам по именам. После настройки система управления формирует файл конфигурации PT VPN Agent, который администратор распространяет среди сотрудников: вручную вводить параметры на каждом компьютере не требуется.
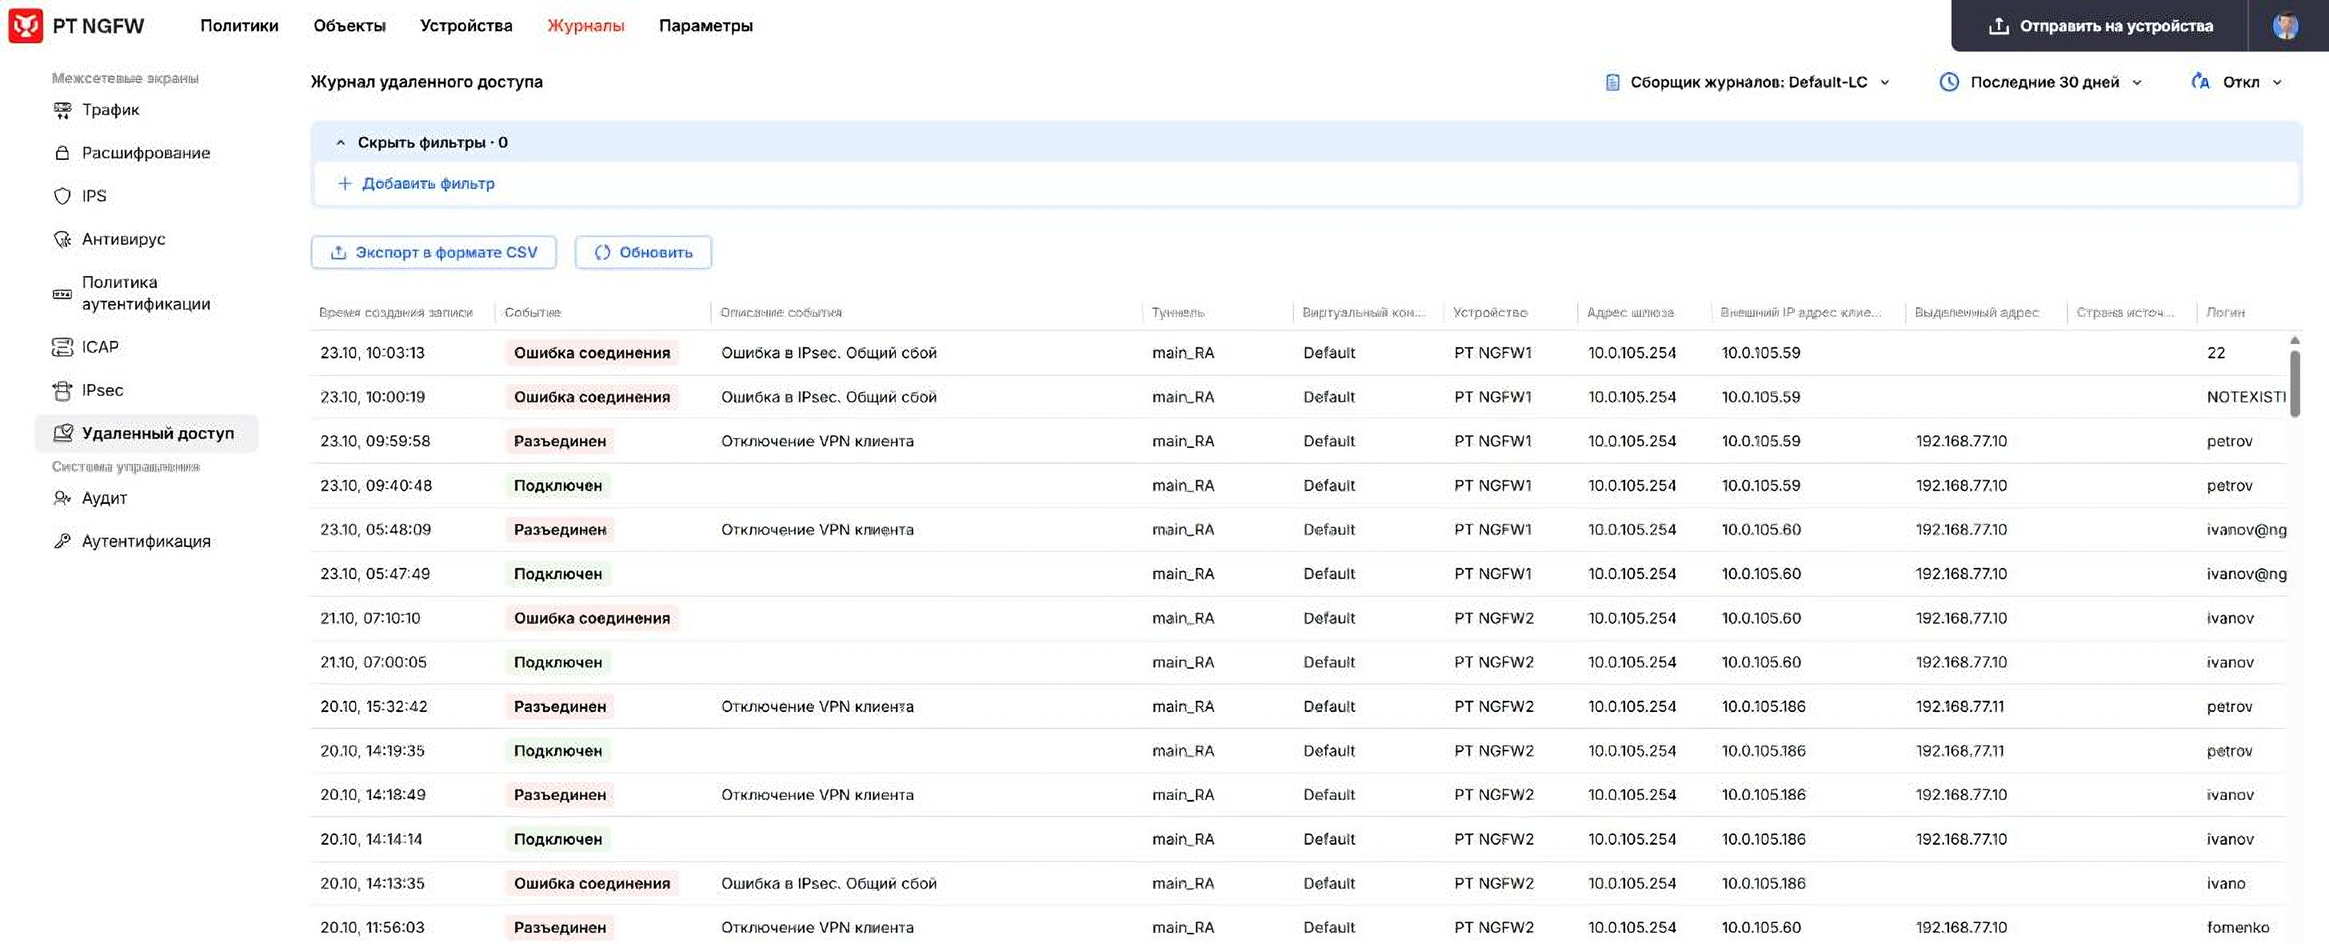
Для диагностики предусмотрен журнал удалённого доступа в системе управления. В нём отображаются учётная запись, внешний IP-адрес и страна подключения, выданный VPN-адрес, тип аутентификации и причина разрыва соединения. Эти сведения помогают разбирать проблемы подключения и расследовать подозрительную активность. События можно передавать в SIEM по syslog.
Рисунок 19. Вкладка «Клиент» в настройках удалённого доступа
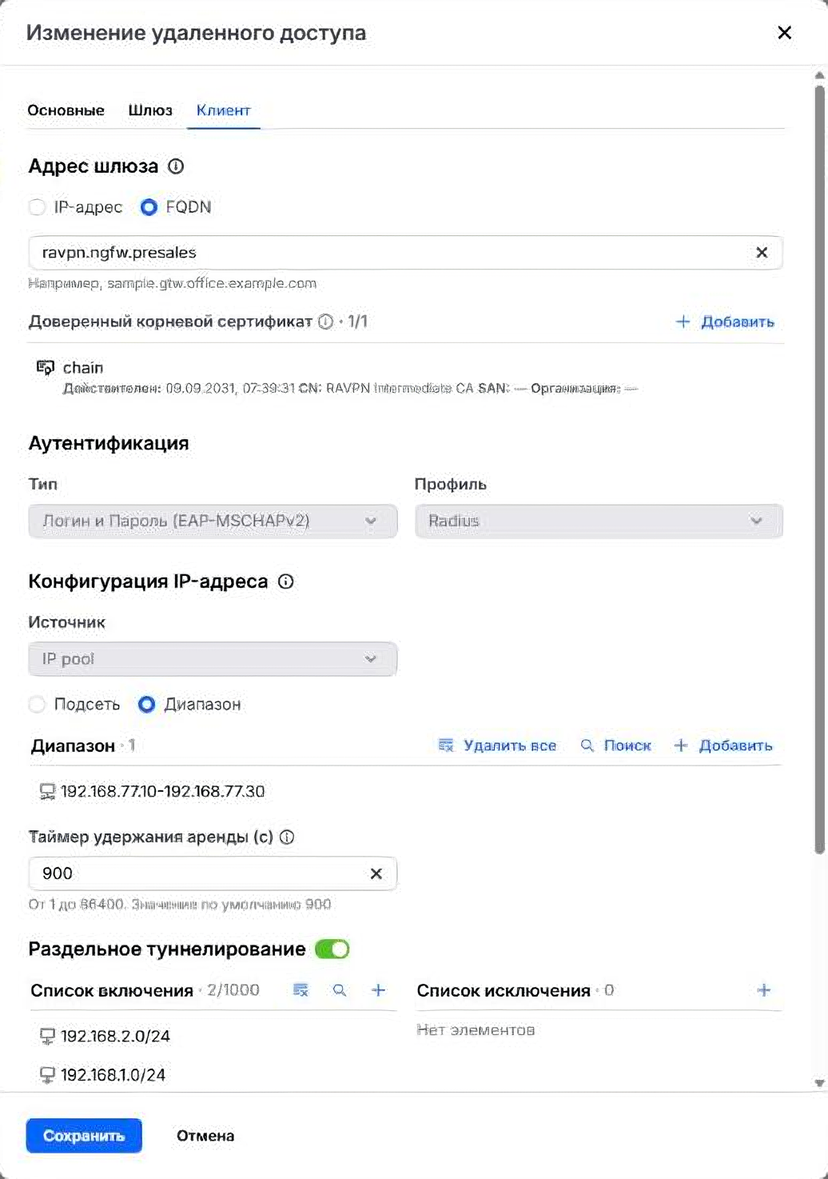
Рисунок 20. Журнал удалённого доступа
Защита ЦОД
Решение компании «ТризТех» защищает каналы взаимодействия между ЦОДами на скорости до 400 Гбит/с.
Обеспечение непрерывности сессий при отказе узла
Для сохранения соединений при отказе или плановом обслуживании узла PT NGFW поддерживает кластер active–standby: одно устройство обрабатывает трафик, второе находится в резерве. Между узлами синхронизируются конфигурация, состояния сессий и параметры NAT. При переключении резервный узел продолжает обработку соединений, состояние которых было синхронизировано, а виртуальный MAC-адрес кластера сохраняется. Для настройки два устройства соединяют каналом синхронизации и объединяют в кластер через систему управления, после чего настраивают как одно логическое устройство.
Тестирование «Инфосистем Джет» показало, что переключение между узлами занимает менее секунды, при этом синхронизация сессий позволяет продолжить обработку установленных соединений. Испытания также подтвердили резервирование системы управления и сбора журналов. Обновление кластера прошло без простоя в обработке трафика.
Уменьшить влияние переключения на динамическую маршрутизацию помогает Graceful Restart. При соответствующей настройке и поддержке со стороны соседних маршрутизаторов он временно сохраняет маршруты, пока восстанавливается работа протокола маршрутизации. Это снижает риск прерывания передачи трафика из-за преждевременного удаления маршрутов.
Подбор платформы под нагрузку и разделение инфраструктуры
У компании могут быть и небольшие офисы, и нагруженный ЦОД, а политики и управление для них должны быть общими.
Аппаратная линейка PT NGFW рассчитана на сети разного масштаба. Она включает как настольные модели для небольших офисов и филиалов (1005, 1010, 1020, 1050), так и высокопроизводительные системы для нагруженных сетей и ЦОД (2010, 2020, 2050, 3010, 3040, 3050). Доступно виртуальное исполнение для VMware ESXi и KVM.
Старшая модель 3050 обеспечивает до 86 Гбит/с при одновременной работе FW, IPS, AppControl, NAT, антивируса и URL-фильтрации. При этом даже модель 3010 в нагрузочном тестировании «Инфосистем Джет» в тех же условиях оказалась примерно в два раза производительнее, чем ближайший конкурент, представленный в топовой конфигурации по аппаратной части.
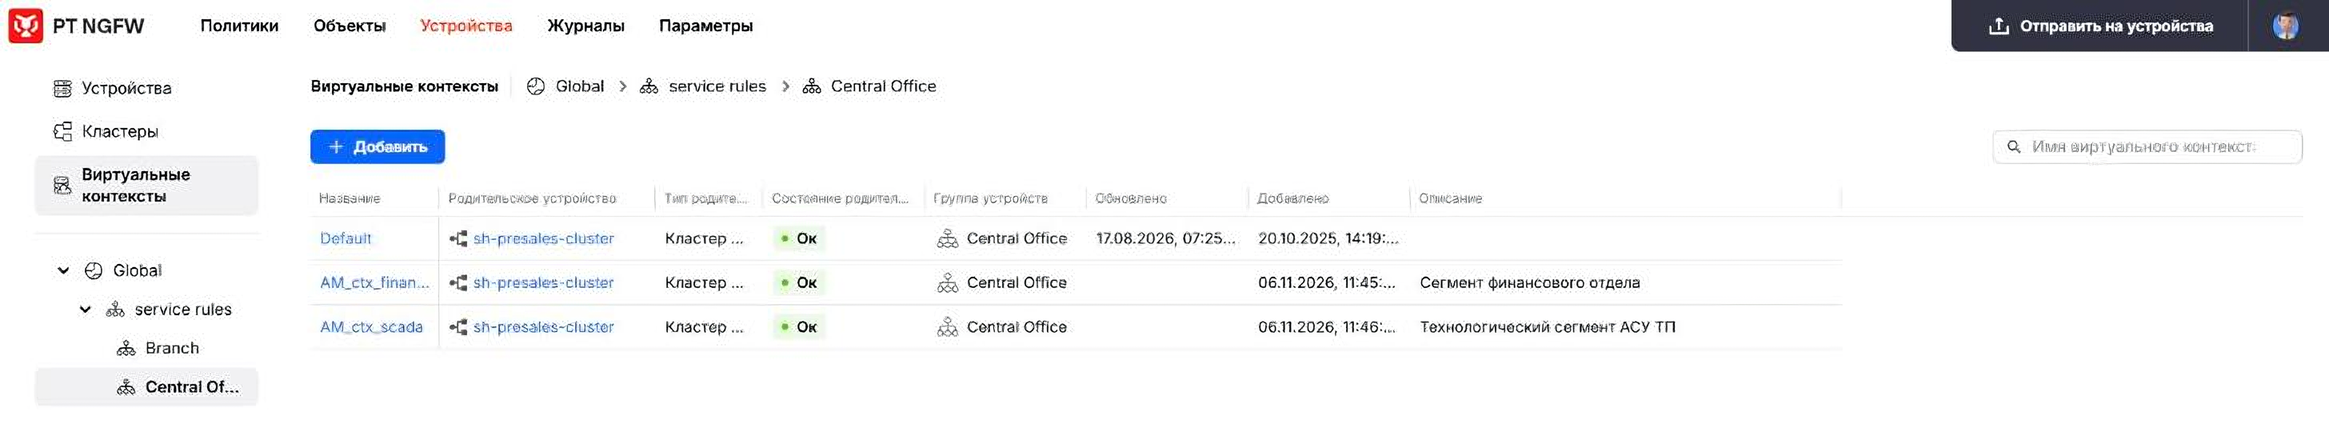
Для разделения инфраструктуры одно устройство можно разбить на виртуальные контексты — независимые логические межсетевые экраны со своими политиками и закреплёнными за ними сабинтерфейсами. Внутри контекста создаются виртуальные роутеры с отдельными таблицами маршрутизации. Такое разделение позволяет обслуживать разные подразделения или сегменты на общей аппаратной платформе. Контексты и виртуальные роутеры настраиваются в карточке устройства в системе управления.
В сегментах ЦОД с кадрами увеличенного размера, например в сетях хранения данных и резервного копирования, используется поддержка Jumbo Frames. MTU задаётся на уровне устройства или кластера и для отдельных сабинтерфейсов: от 576 до 9216 байт на аппаратных платформах и до 9000 байт в виртуальном исполнении. Поддержка MTU до 9216 байт помогает сохранить сквозную передачу Jumbo Frames в сетях хранения и резервного копирования, избежать фрагментации пакетов и связанной с ней дополнительной нагрузки.
Рисунок 21. Список виртуальных контекстов группы устройств Central Office
Передача событий из NGFW в SOC
Межсетевой экран передаёт в SIEM по syslog журналы трафика и события IPS, антивируса и других механизмов защиты. SOC получает сетевые события с периметра, из филиалов и внутренних сегментов и может сопоставлять их с событиями на рабочих станциях, серверах и в системах аутентификации. Это сокращает время восстановления полной цепочки действий при расследовании инцидента.
Лицензирование и техническая поддержка PT NGFW 1.11
Лицензирование осуществляется по подписке: основные функции входят в лицензию BASE. Отдельно лицензируются IPS, URL-категоризация, антивирус и удалённое подключение.
Рисунок 22. Схема лицензирования PT NGFW 1.11
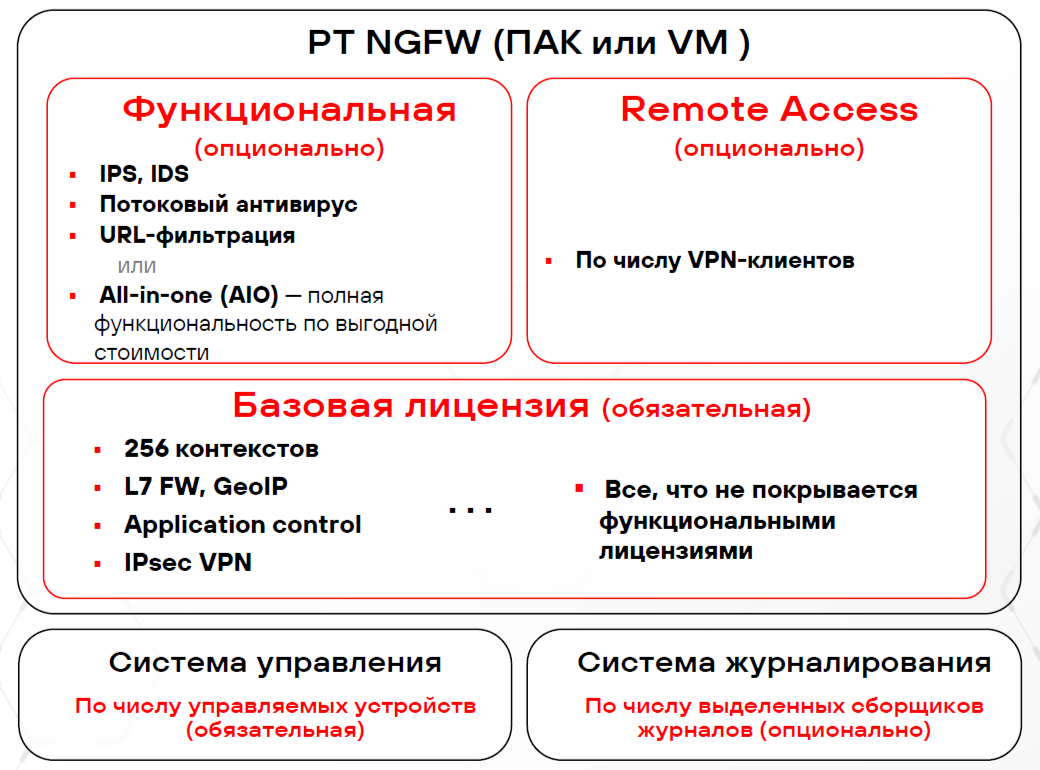
Срок техподдержки и лицензий — от года до пяти лет. Техническая поддержка работает круглосуточно. Срок реагирования на обращение — менее 10 минут.
Выводы
PT NGFW 1.11 — отечественный многофункциональный межсетевой экран с функциями глубокого анализа и фильтрации трафика. Сочетает функции традиционного межсетевого экрана и современных средств защиты на уровне приложений, пользователей и контента. Отличается высокой производительностью, масштабируемостью, функциональностью, соответствием требованиям регуляторов и удобством эксплуатации. Понятный интерфейс системы управления упрощает внедрение, настройку и администрирование NGFW.
Достоинства:
- Сертификация ФСТЭК России (4-й класс по новым требованиям регулятора, профиль «Д»).
- Включение в реестры Минпромторга и Минцифры.
- Аппаратная линейка NGFW для сетей разного масштаба.
- Виртуальные контексты.
- Отказоустойчивый кластер с собственным протоколом отказоустойчивости и синхронизации состояний.
- Подтверждённая производительность.
- Собственная система IPS и антивирусной защиты.
- Определение более 4500 приложений и подприложений, включая популярные российские решения.
- Контроль потоков данных на основе географической принадлежности IP-адресов.
- Поддержка технологии ECMP.
- Поддержка туннелей GRE и GRE over IPsec.
- NAT.
- Встроенный Remote Access VPN.
- Модернизированный стек TCP/IP.
- Иерархия объектов и правил.
- Гибкая система поиска.
Недостатки:
- Клиент PT VPN Agent не поддерживает мобильные ОС.
- Пока не реализована возможность установки Log Collector на отдельный сервер.
- Отсутствует защита от DoS.


