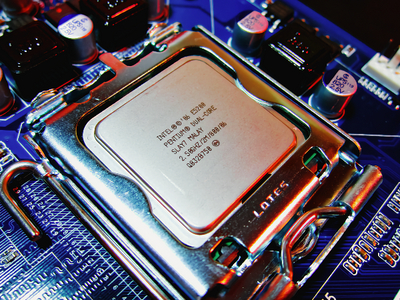
Исследователи из ETH Zurich нашли новую уязвимость в всех современных процессорах Intel — даже в тех, где уже были включены защиты от Spectre. Проблема получила название Branch Privilege Injection и отслеживается под кодом CVE-2024-45332. Да, опять атака через спекулятивное выполнение.
Когда процессор «угадывает», куда прыгнет ветка кода (это делает так называемый branch predictor), он может ошибиться.
Обычно это не страшно — ошибку откатывают. Но если предсказание окажется «успешным», оно выполняется так быстро, что может вмешаться в переход между пользовательским режимом и ядром. Получается, обновление предсказаний ветвлений пересекает границы привилегий.
Это означает, что обычное приложение может подсунуть процессору «приманку», а затем запустить системный вызов — и в этот короткий момент CPU будет выполнять инструкции с уровня ядра, но по сценарию атакующего. Результат — можно слить, например, содержимое /etc/shadow, где хранятся хеши паролей.
Насколько это серьёзно?
Очень. Исследователи продемонстрировали утечку данных из ядра на Ubuntu 24.04, причём со всеми стандартными мерами защиты включёнными. Скорость утечки — до 5.6 КБ/с при 99.8% точности.
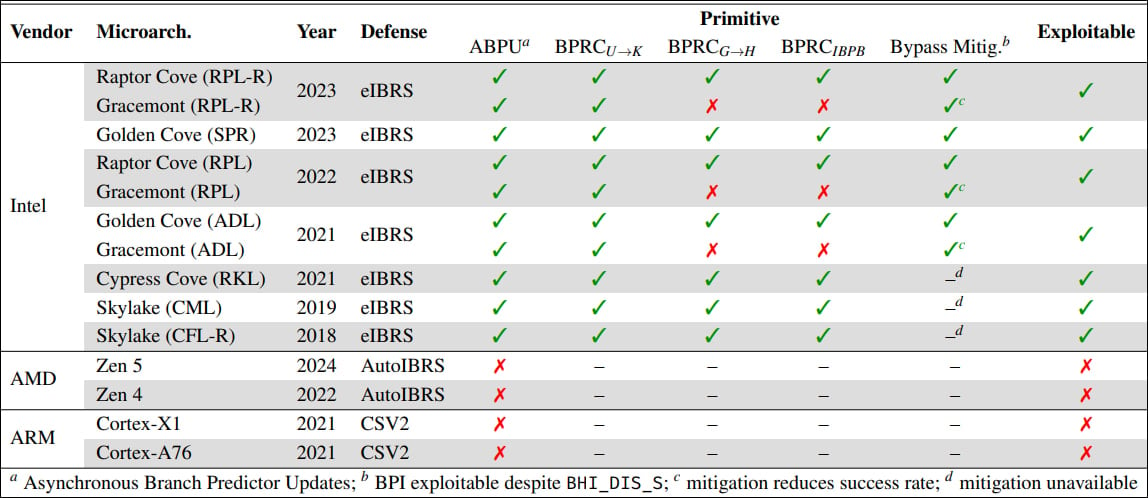
Затронуты все процессоры Intel начиная с 9-го поколения (Coffee Lake Refresh) и до свежих Raptor Lake. Более старые — не проверялись, но, по словам исследователей, предсказания ветвлений могли прорываться через защиту даже на 7-м поколении (Kaby Lake).
У AMD и Arm такой проблемы нет — у них предсказатели работают синхронно с выполнением инструкций.
Intel уже выпустила микрокодные обновления, устраняющие уязвимость. Производительность падает умеренно:
Микрокод — до 2.7% замедления
Защитный софт — от 1.6% до 8.3%, в зависимости от CPU
Никаких атак в реальной жизни пока не зафиксировано, но Intel советует срочно обновить BIOS/UEFI и операционную систему. А если вы используете уязвимые процессоры в облаке или при работе с критичными данными — отнестись к этому особенно серьёзно.
Где будут детали?
Полное описание атаки ETH Zurich представит на конференции USENIX Security 2025. А Intel, в свою очередь, опубликовала бюллетень и поблагодарила исследователей за сотрудничество.
«Мы усиливаем защиту от Spectre v2 и рекомендуем пользователям обратиться к производителям систем для получения обновлений», — заявили в Intel.
Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.
Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.
При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.
Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.
За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.
По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.