



Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Расследуя кибератаки на организации аэрокосмического и телекоммуникационного секторов, специалисты по кибербезопасности обнаружили ранее никем не описанный вредонос. Эксперты предполагают, что этот зловред участвовал в операциях кибершпионов с 2018 года.

Вредоносная программа получила имя ShellClient. На деле это троян, открывающий злоумышленникам удалённый доступ к заражённому устройству. Поскольку ShellClient предназначается для сложных целевых атак, его основная задача — как можно более незаметно работать в системе.

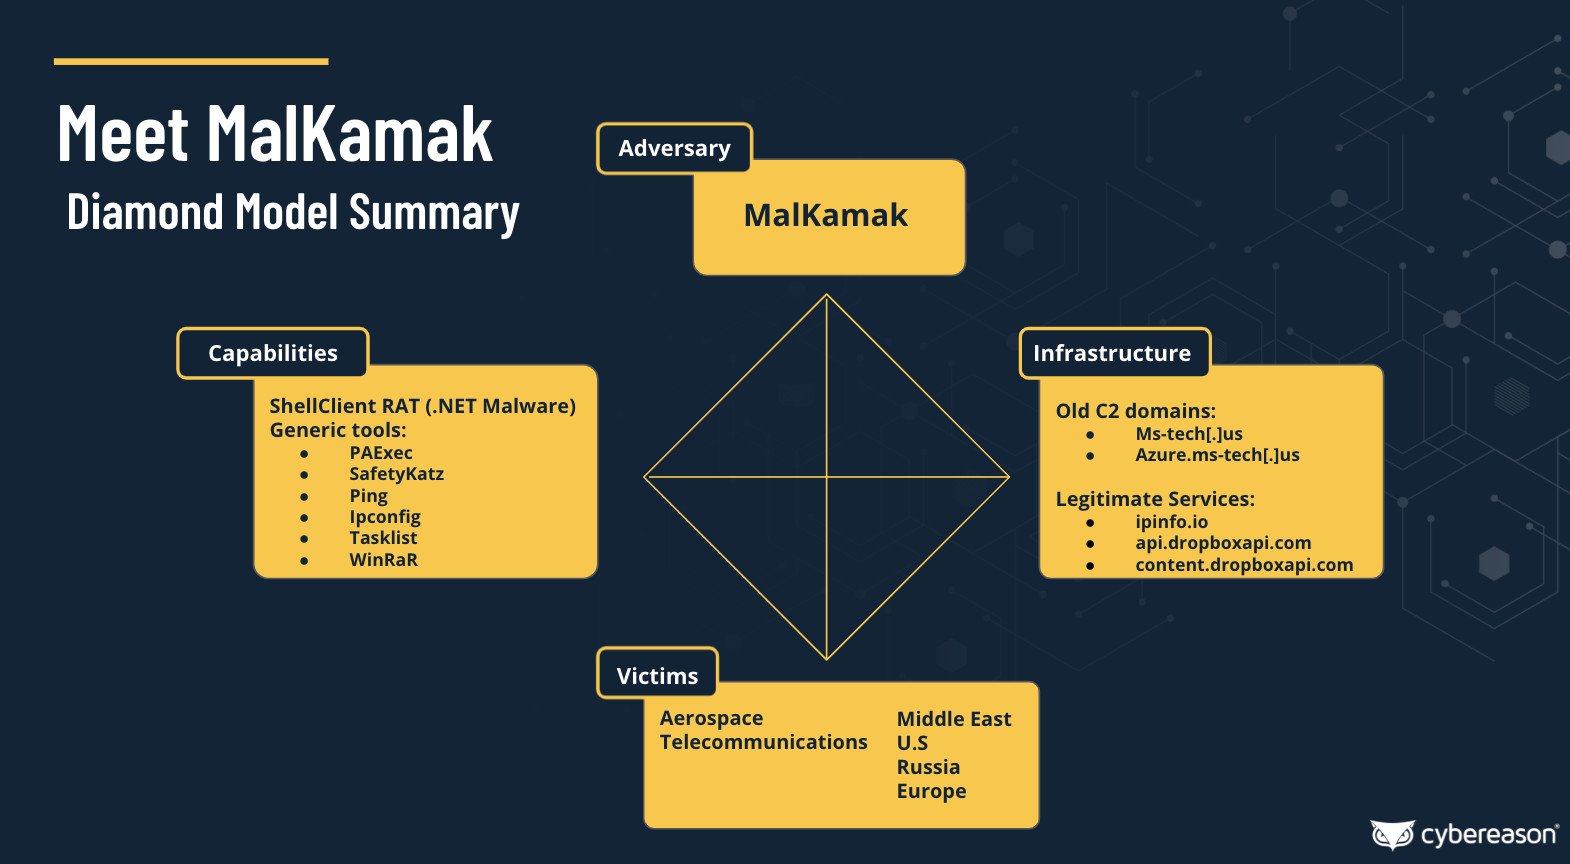
За операциями с использованием ShellClient стоит киберпреступная группировка, которой дали имя MalKamak. Судя по всему, эти злоумышленники стараются украсть конфиденциальные данные компаний из России, Европы и Среднего Востока.

После анализа вредоносной программы стало понятно, что она маскируется в системе под файл RuntimeBroker.exe, который принадлежит легитимному процессу операционной системы Windows. Этот процесс отвечает за управление разрешениями для приложений, загруженных из Microsoft Store.

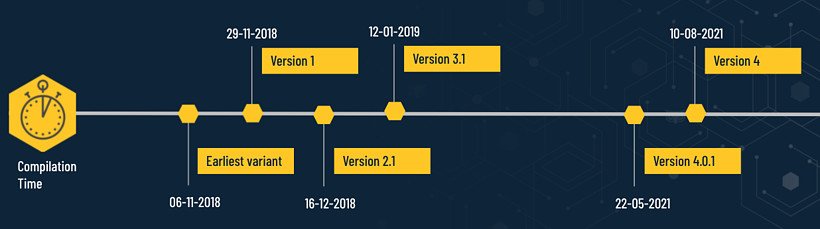
Обнаруженный образец датируется 22 мая 2021 года, а его версия носит номер 4.0.1. Исследователи полагают, что разработка вредоноса уходит корнями в 2018 год, когда из простого шелла киберпреступники умудрились сделать мощный шпионский инструмент.


По мере развития ShellClient наращивал функциональные возможности и переключался между различными протоколами и методами извлечения данных (FTP-клиент, Dropbox и т. п.).

Расследование Cybereason позволило связать активность киберпреступной группировки MalKamak с властями Ирана. Изучение семплов также показало, что троян может быть частью некоего секретного проекта спецслужб.

Подпишитесь на новости

Немкин: внесение Apple и Microsoft в реестр ОРИ не означает запрета

Запись в реестре Роскомнадзора не превращает iPhone в кирпич и не выключает Windows. Депутат Госдумы Антон Немкин заявил, что включение Apple и Microsoft в реестр организаторов распространения информации (ОРИ) не означает автоматического запрета их продукции в России. Но освобождения от требований закона компаниям тоже не обещают.

Свою позицию Немкин изложил в телеграм-канале: правила должны быть едиными для российских и иностранных участников цифрового рынка.

По словам депутата, речь идёт об обязанностях по хранению информации и её предоставлению уполномоченным органам в предусмотренных законом случаях. Масштаб бизнеса и страна регистрации от этих требований не освобождают. Немкин также призвал не подменять реальные последствия громкими заголовками.

Apple и Microsoft появились в реестре 2 октября 2026 года. Google включён в него с конкретным сервисом — Google Meet — ещё 26 января.

Статус ОРИ предусматривает хранение в России сведений о пользователях и фактах обмена сообщениями в течение трёх лет, а содержания сообщений — до шести месяцев. Эти данные должны предоставляться уполномоченным органам в установленных законом случаях.

Само внесение в список не доказывает, что корпорации будут передавать переписки российских пользователей государству. Но и гарантией от будущих ограничений заявление депутата не служит, за неисполнение требований предусмотрены отдельные меры реагирования.

RSS: Новости на портале Anti-Malware.ru