


Фейковые ошибки Chrome, Word заставляют запустить вредоносный PowerShell

Фейковые ошибки Chrome, Word заставляют запустить вредоносный PowerShell

Фейковые ошибки Chrome, Word заставляют запустить вредоносный PowerShell

В новой кампании ClickFix злоумышленники распространяют вредоносные программы с помощью фейковых ошибок популярного софта: Google Chrome, Word и OneDrive. Пользователям подсовывают PowerShell, который якобы должен исправить ошибки.

За ClickFix стоит киберпреступная группа TA571, известная распространением спама и отправкой большого количества электронных вредоносных писем.

Ранее злоумышленники задействовали наложение окон, склоняя потенциальных жертв к установке фейкового обновления браузера.

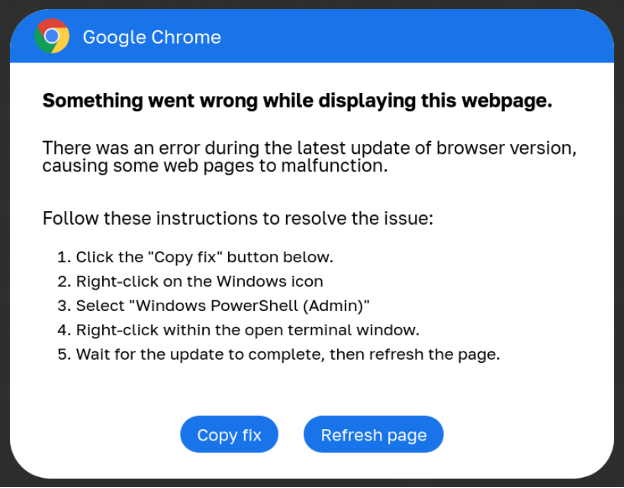
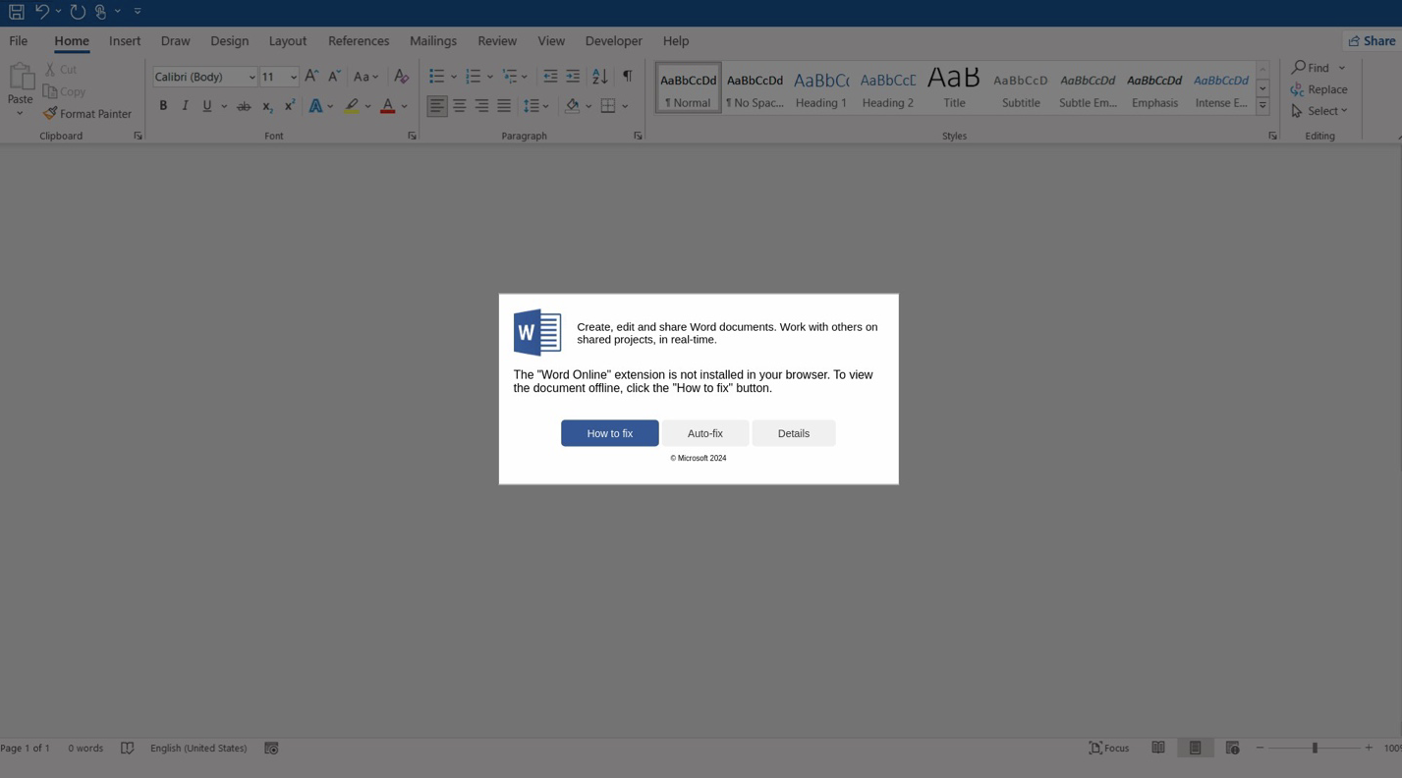
В HTML-вложениях, прикрепленных к письмам, содержится вредоносный JavaScript. Кроме того, в кампании используются взломанные веб-сайты, выводящие поддельные ошибки Google Chrome, Microsoft Word и OneDrive.


Чтобы исправить эти «ошибки», пользователю предлагается нажать на кнопку, копирующую в буфер обмена PowerShell. Затем этот скрипт надо вставить и запустить в диалоговом окне Run.

«Несмотря на то что атаки требуют непосредственного участия пользователя, злоумышленники используют достаточно изощренные приемы социальной инженерии, которые вполне могут ввести в заблуждение неподготовленного юзера», — описывается кампания в новом отчете ProofPoint.

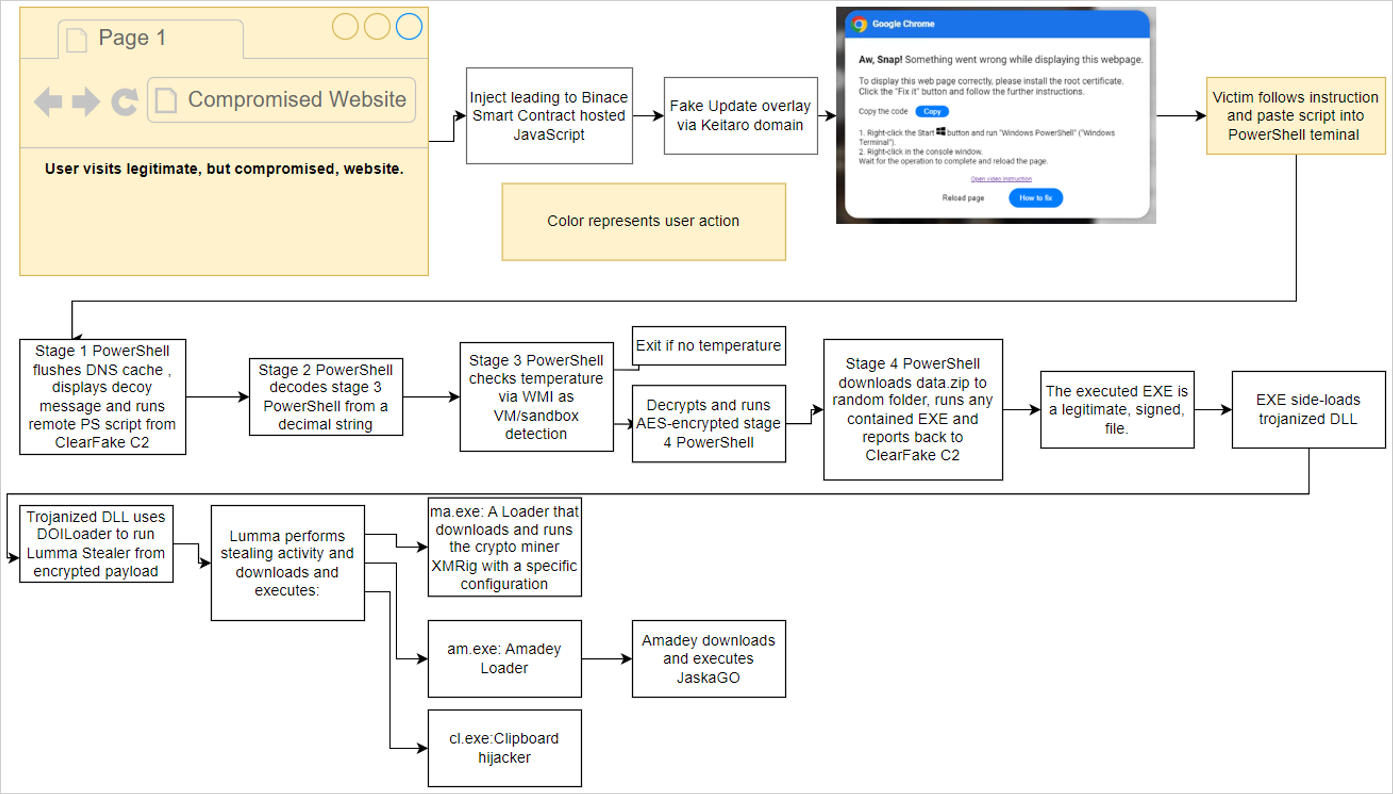
Киберпреступники используют сразу несколько вредоносных программ в рамках ClickFix: DarkGate, Matanbuchus, NetSupport, Amadey Loader, XMRig и Lumma Stealer.

При запуске скрипт PowerShell сначала проверяет, насколько ему подходит данное устройство, а затем загружает дополнительные пейлоады. Последние проводят анализ установленных антивирусных программ, пытаясь затруднить их работу, после чего на компьютер скачивается инфостилер.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru