



RAT-вредонос распространяется под видом обновлений Adobe Flash, Chrome

RAT-вредонос распространяется под видом обновлений Adobe Flash, Chrome

RAT-вредонос распространяется под видом обновлений Adobe Flash, Chrome

Отчеты компании FireEye свидетельствуют о том, что новая вредоносная кампания в течение последних нескольких месяцев использовала уязвимые сайты для распространения инструмента для удаленного доступа (RAT) NetSupport Manager, замаскированного под обновления программ.

NetSupport Manager — коммерческий продукт используемый администраторами для удаленного доступа к клиентским компьютерам. Следовательно, этот инструмент могут использовать и злоумышленники для получения несанкционированного доступа к компьютерам своих жертв.

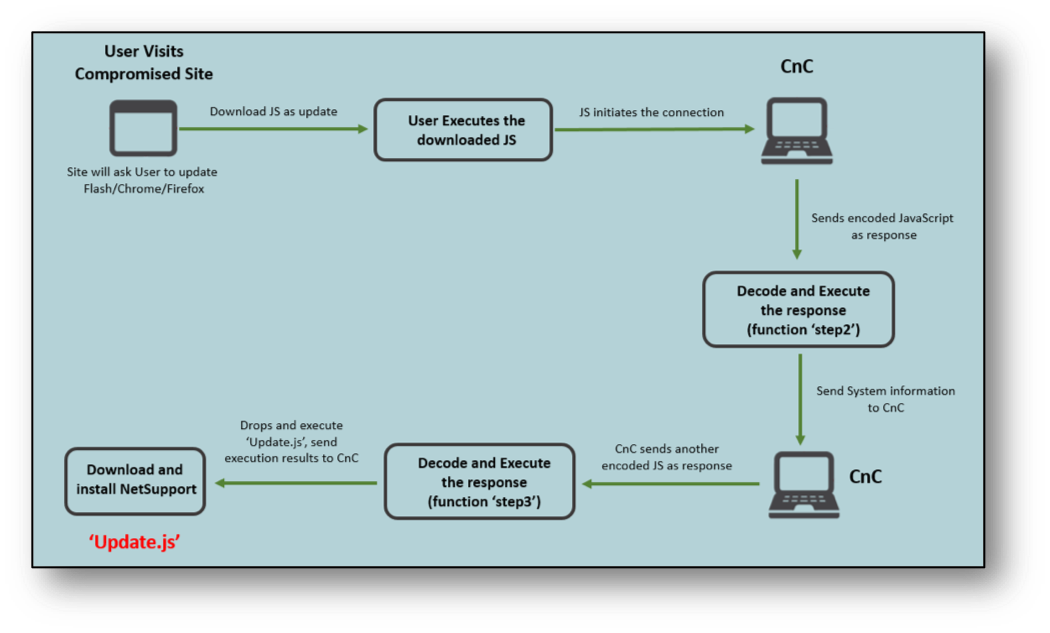
В качестве маскировки киберпреступники пытаются преподнести этот инструмент как обновления для таких программ, как Adobe Flash, Chrome и FireFox. Если пользователь принимает решение воспользоваться такими «обновлениями», на его компьютер загружается вредоносный JavaScript, чаще всего по ссылке Dropbox.

Вредонос для начала собирает основную системную информацию и отправляет ее на сервер, далее получает дополнительные команды от сервера, а затем выполняет JavaScript для доставки финального пейлоада. Как пишут эксперты FireEye, злонамеренный JavaScript-файл называется Update.js, он запускается из каталога %AppData% при помощи wscript.exe.

Злоумышленники использовали несколько слоев обфускации файла JavaScript, чтобы затруднить анализ вредоносного содержимого. В частности, для получения ключа дешифровки использовались функции caller и callee, что гарантировало экстренное завершение работы скрипта, если аналитик попытается деобфусцировать зловред.

После первого запуска JavaScript инициирует подключение к командному серверу C&C, отправляя туда значение с именем tid и текущей датой системы. После этого скрипт декодирует ответ сервера и выполняет его как функцию с именем step2.

Эта функция собирает различную системную информацию, кодирует ее и отправляет на сервер. Среди такой информации: архитектура, имя компьютера, имя пользователя, процессоры, ОС, производитель, модель, версия BIOS, антивирусные продукты, MAC-адрес, список процессов и прочее.

После всех этих этапов злонамеренный сервер отвечает функцией step3, далее посредством файла Update.js на компьютер пользователя загружается финальная полезная нагрузка. В коде используются команды PowerShell для загрузки нескольких файлов с сервера, среди них исполняемый файл 7zip, запароленный архив, содержащий RAT, а также скрипт для установки клиента NetSupport в системе.

С помощью NetSupport Manager злоумышленники могут получить удаленный доступ к взломанным системам, переносить файлы, запускать приложения, получать местоположение системы и собирать необходимую информацию.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru