


Страшилки про вирусы на iPhone добрались до рекламы на YouTube

Страшилки про вирусы на iPhone добрались до рекламы на YouTube

Страшилки про вирусы на iPhone добрались до рекламы на YouTube

Знаете эти жуткие всплывающие окна (попап, pop-up) из 2010-х? «Ваш iPhone заражён (310) вирусами! Нажмите здесь, чтобы всё исправить!» — с жутким качеством, левыми иконками и духом раннего интернета? Обычно такое встречается только на мутных сайтах и в баннерах, от которых хочется тут же убежать. Но теперь эта «реклама» засветилась прямо на YouTube.

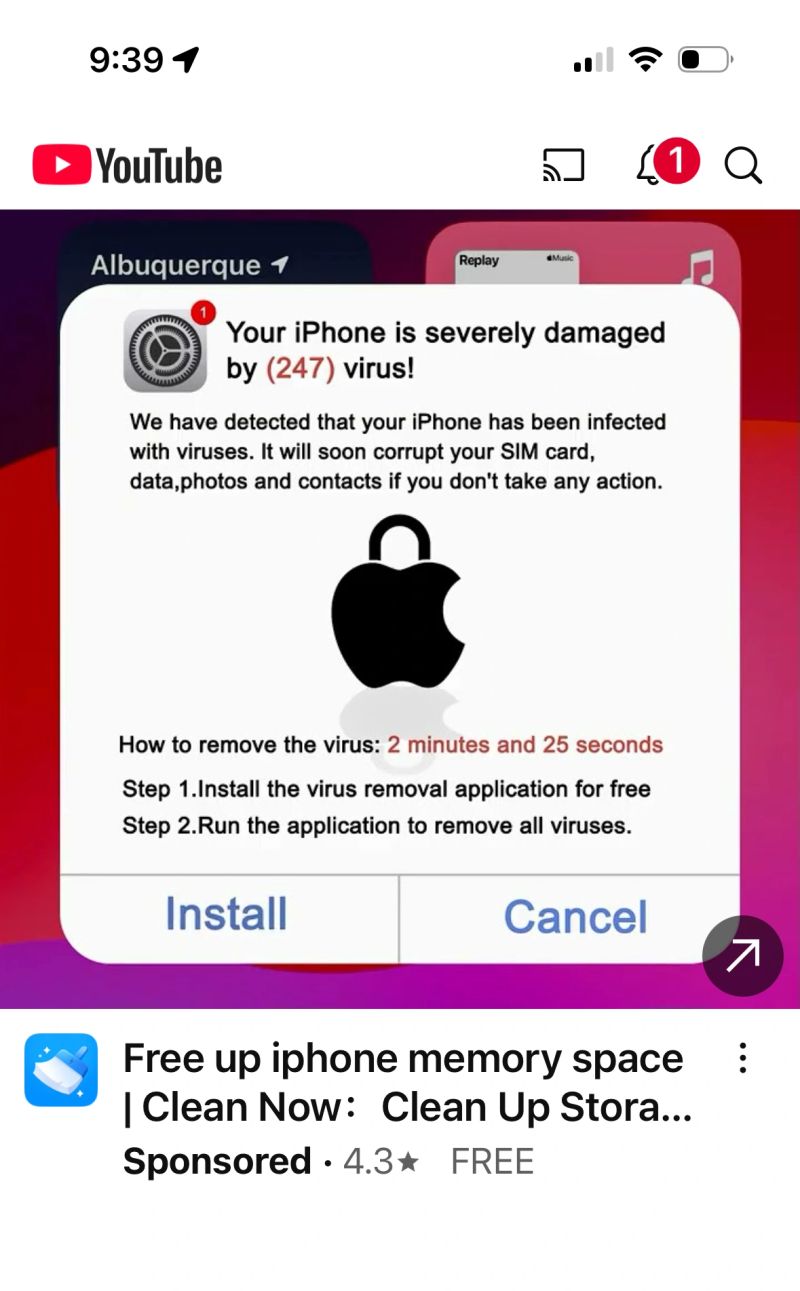
О находке рассказала в соцсети LinkedIn Рене Бёртон, вице-президент по киберугрозам Infoblox. Она выложила скриншот объявления и справедливо удивилась, как это вообще прошло модерацию.

На этот раз это не всплывающее окно, а обычная видеореклама, но сделанная так, чтобы выглядела как системное уведомление iOS. Там говорится, что «ваш iPhone серьёзно повреждён (247) вирусами» и если не принять меры, вирус якобы «повредит сим-карту, данные, фото и контакты».


Конечно, всё это фейк, призванный заставить пользователя скачать приложение для «очистки», которое на деле ничем не поможет — кроме, возможно, слива ваших данных.

Подумаешь, старая схема? Но она до сих пор работает. И, как показывает практика, особенно часто в ловушку попадают пожилые. И вот вам факт от Google: самая быстрорастущая группа зрителей YouTube — пользователи 65+. Время просмотра у зрителей старше 55 удвоилось и растёт на 80% быстрее, чем в среднем по остальным возрастным группам.

При этом само приложение, которое рекламируется, выглядит не лучше самой рекламы: управляется недавно созданной компанией из Китая, у которой подозрительно расплывчатая политика конфиденциальности, похожая на текст, написанный ИИ. И да, это приложение уже в топ-50 в разделе «Продуктивность».

Важно помнить: тот факт, что приложение есть в App Store — не значит, что оно безопасно. Apple не может проверить, что на самом деле делает программа с вашими фото, контактами или доступом к системе. Поэтому будьте осторожны, особенно с софтом, который якобы «лечит» несуществующие проблемы.

Да, раньше мы смеялись над таким спамом. Но теперь он живёт на YouTube. И это уже совсем не смешно.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru