

Сеть дискаунтеров Доброцен парализована атакой

Сеть дискаунтеров Доброцен парализована атакой

Сеть дискаунтеров Доброцен парализована атакой

Сеть магазинов-дискаунтеров «Доброцен» столкнулась с масштабным сбоем из-за кибератаки. Атака парализовала работу всех внутренних систем: не запускаются рабочие места сотрудников, не работает система приёмки товара, недоступен официальный сайт. Работа магазинов нарушена в нескольких регионах страны.

Как сообщает источник РИА «Европейско-Азиатские Новости» (ЕАН), проблемы начались ещё 30 июня. Сеть «Доброцен» представлена в Екатеринбурге, Москве, Санкт-Петербурге, Самаре, Крыму и на новых территориях.

В настоящий момент компьютеры сотрудников не включаются, система логистики частично недоступна, сайт компании также остаётся вне доступа.

По оценке источников издания, злоумышленники могли воспользоваться уязвимостью в одной из ИТ-систем. Предположительно, атаку могла организовать не самая квалифицированная группировка, возможно — хактивисты. Мотивом могло послужить присутствие «Доброцена» в Крыму и на новых территориях.

Среди других возможных причин инцидента называют недобросовестную конкуренцию. Согласно статистике за второй квартал 2025 года, число атак с подобным мотивом выросло на 25% в годовом выражении. Хотя розничная торговля не входит в число отраслей, наиболее подверженных таким атакам, источники ЕАН отмечают, что в сегменте дискаунтеров конкуренция особенно высока.

«Для „Доброцена“ заказы через сайт никогда не были основным каналом продаж — компания только начала развивать это направление. Большинство покупателей вряд ли заметят недоступность сайта. Кассы работают, значит, магазины открыты. Возможны перебои с поставками отдельных товарных групп из-за сбоев в распределительных центрах, но это может не затронуть все регионы», — отметил источник ЕАН.

Это уже не первый инцидент за последнюю неделю. 28 июля атака затронула «Аэрофлот», а также нарушилась работа онлайн-сервисов аптечных сетей «Столички» и «Неофарм». 29 июля в отдельных регионах были закрыты торговые точки из-за неработоспособности систем. Также произошёл сбой на сайте и в приложении «Почты России», но он был кратковременным.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

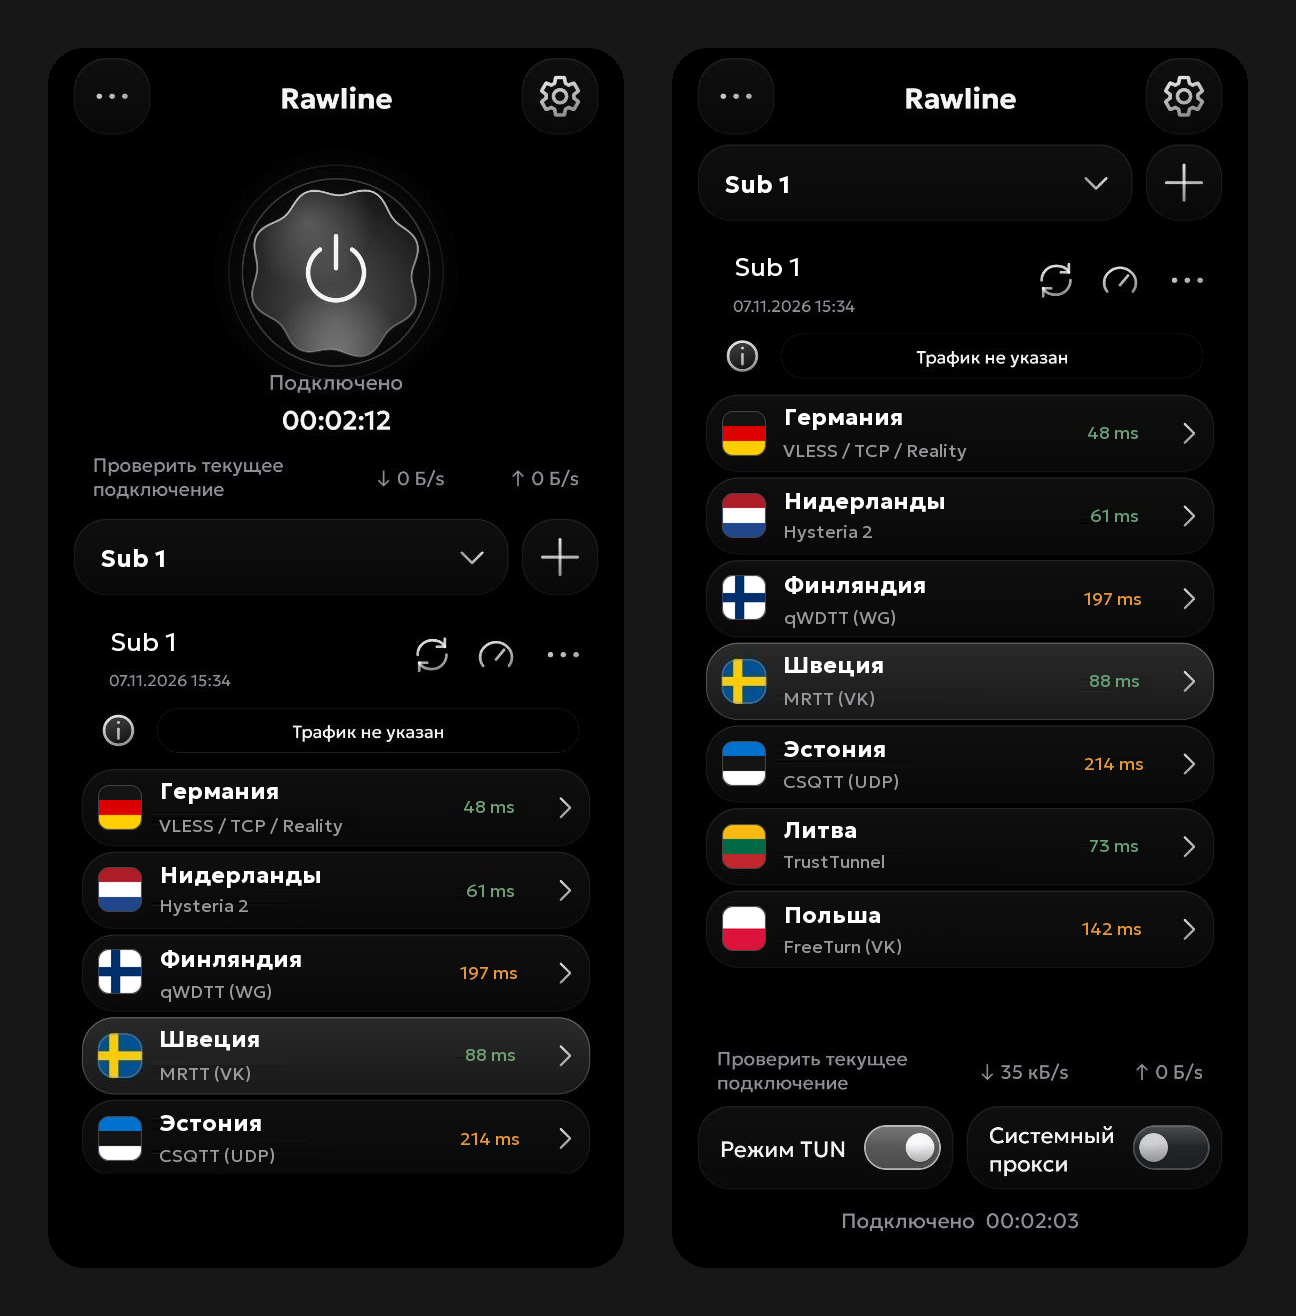
Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.

Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.
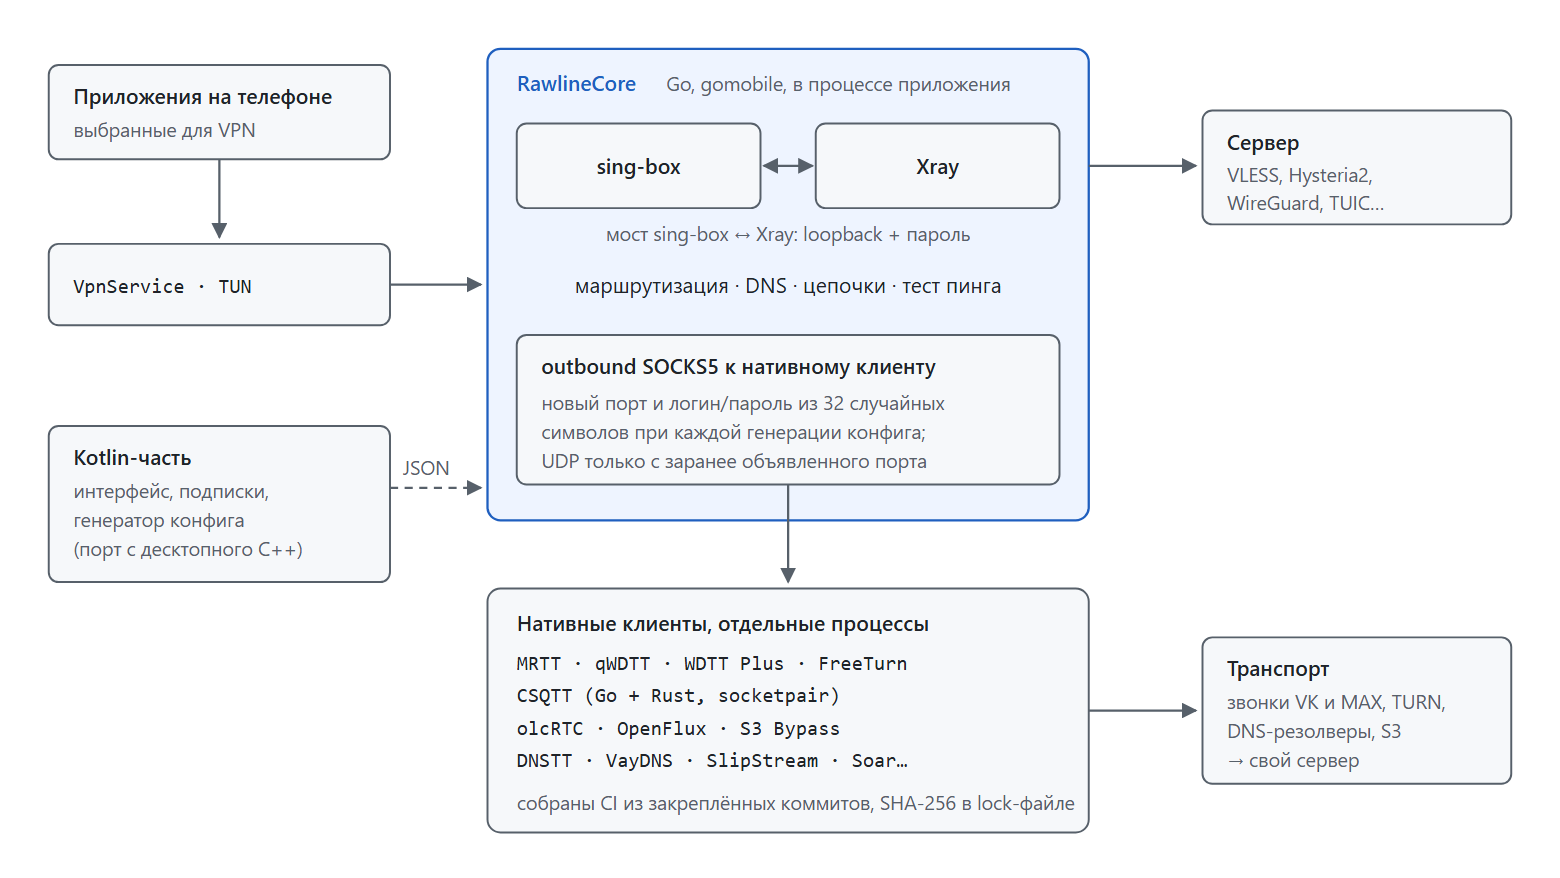

В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru