


В аптечной сети Столички вторые сутки продолжаются неполадки

В аптечной сети Столички вторые сутки продолжаются неполадки

В аптечной сети Столички вторые сутки продолжаются неполадки

Сбой в работе аптечной сети «Столички» продолжается уже вторые сутки. Утром 28 июля перестали открываться сайт и мобильное приложение, а 29 июля проблема затронула кассовую и учётную системы. В результате этого аптеки сети по всей Москве были закрыты.

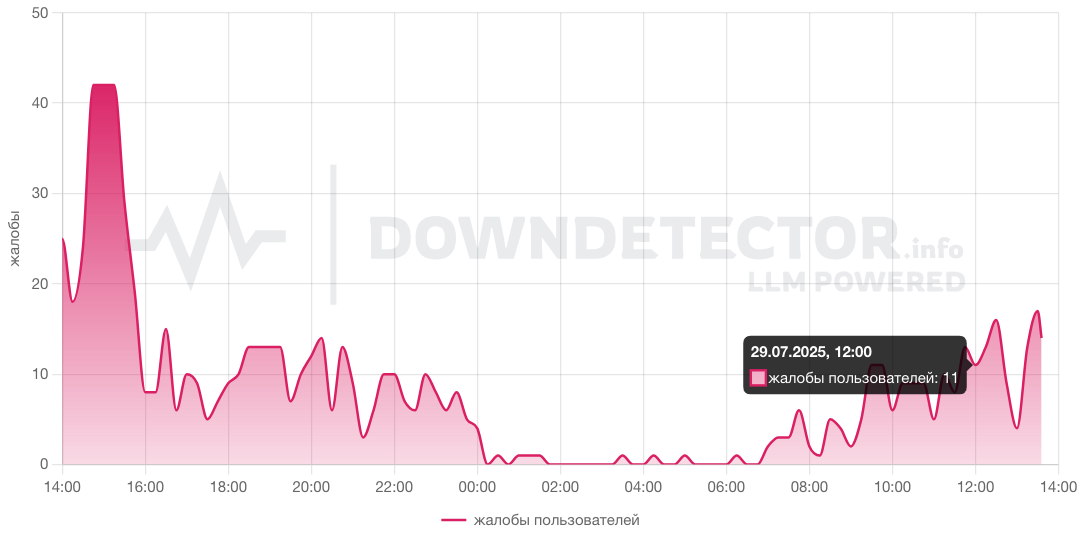
Как сообщило издание «Алло Новости», массовые неполадки начались утром 28 июля. В первую очередь пользователи жаловались на недоступность сайта и приложения.

Сбой задел всю Россию, но, по данным сервиса Downdetector, больше всего сообщений поступало из Москвы, Санкт-Петербурга и Ленинградской области. 29 июля к ним добавились Московская, Нижегородская и Саратовская области.

По данным издания «Деловой квартал», в Санкт-Петербурге все жалобы на проблемы с «Столичками» поступили от абонентов одного оператора связи, имя которого не раскрывается. Это может указывать на локальный сбой, предположили журналисты.

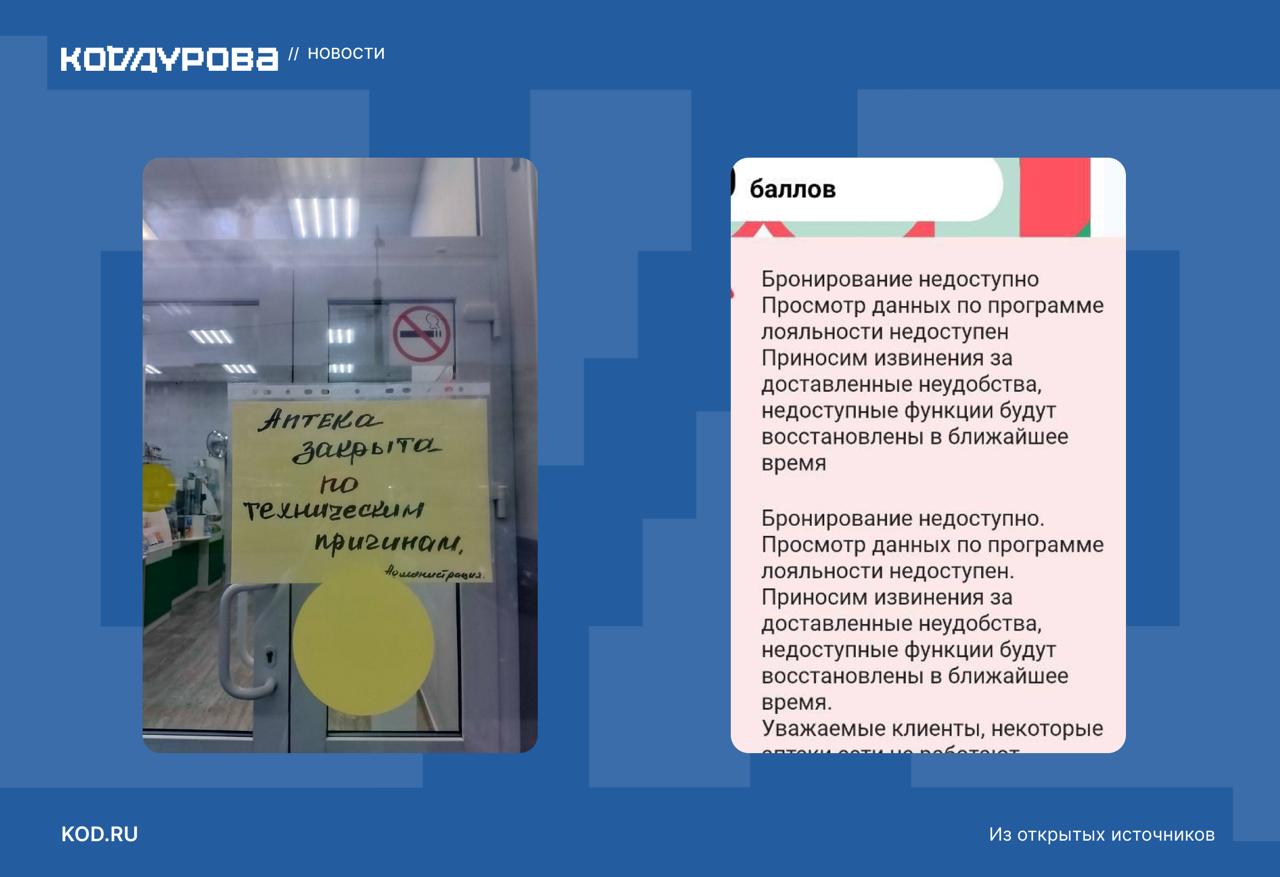
29 июля, как сообщил телеграм-канал Mash, аптеки «Столичек» оказались закрытыми. По словам корреспондентов, не работали торговые точки по всей Москве из-за сбоев в учётной и кассовой системах. В компании рассчитывают восстановить работу в течение одного-двух дней.

«Некоторые аптеки сети не работают по техническим причинам. Приносим свои извинения за неудобства. Мы скоро откроемся», — сообщила пресс-служба сети телеграм-каналу «Код Дурова».

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru