


Silent Crow взяла ответственность за атаку на Аэрофлот

Silent Crow взяла ответственность за атаку на Аэрофлот

Silent Crow взяла ответственность за атаку на Аэрофлот

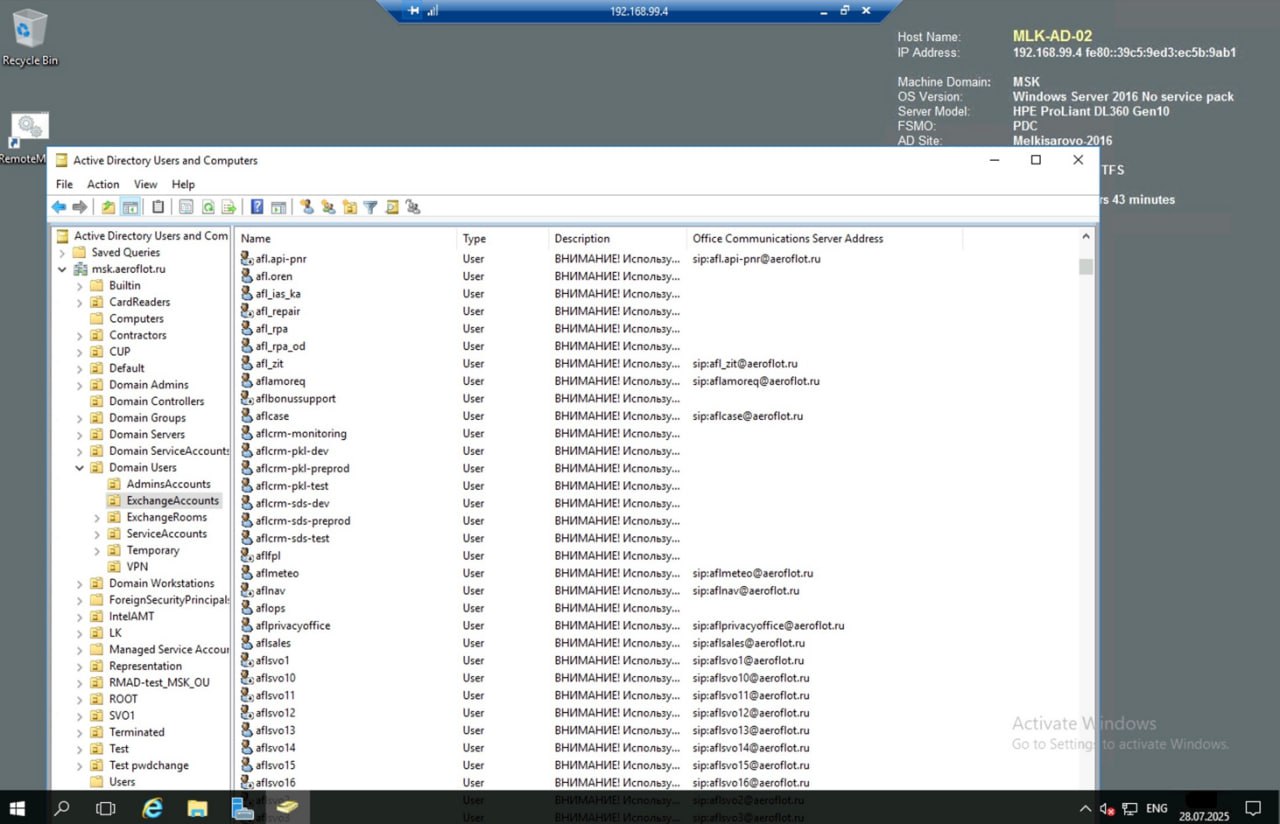
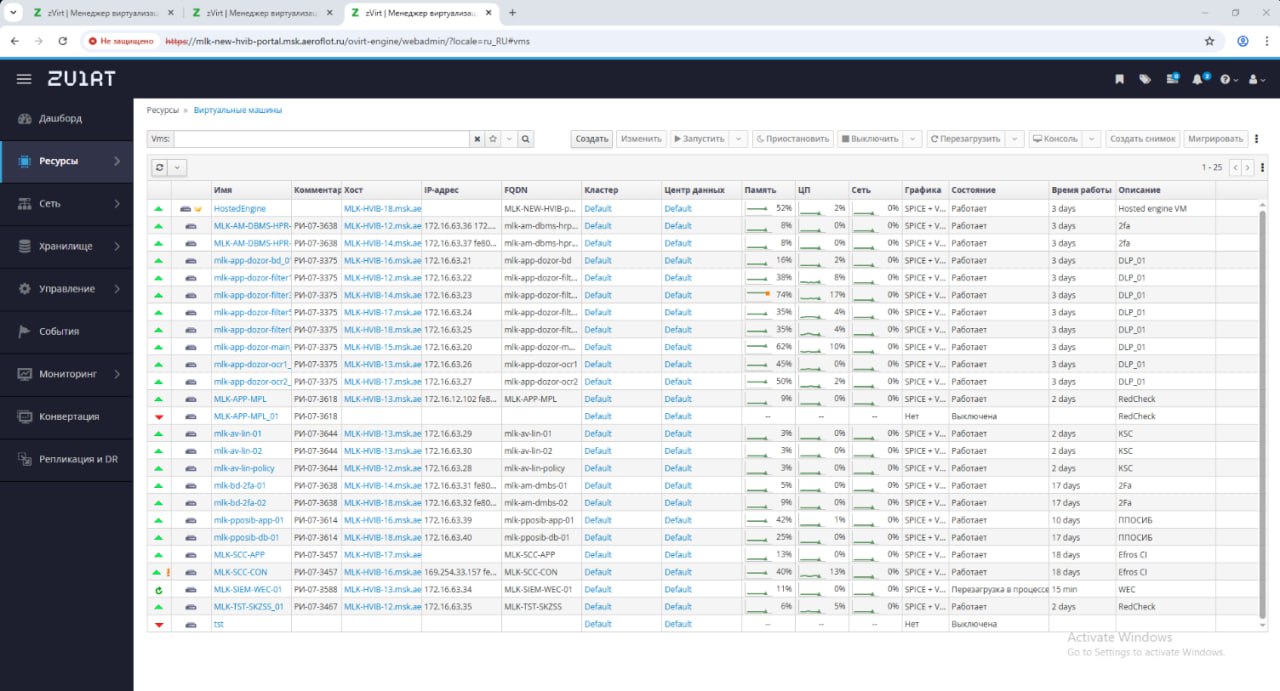
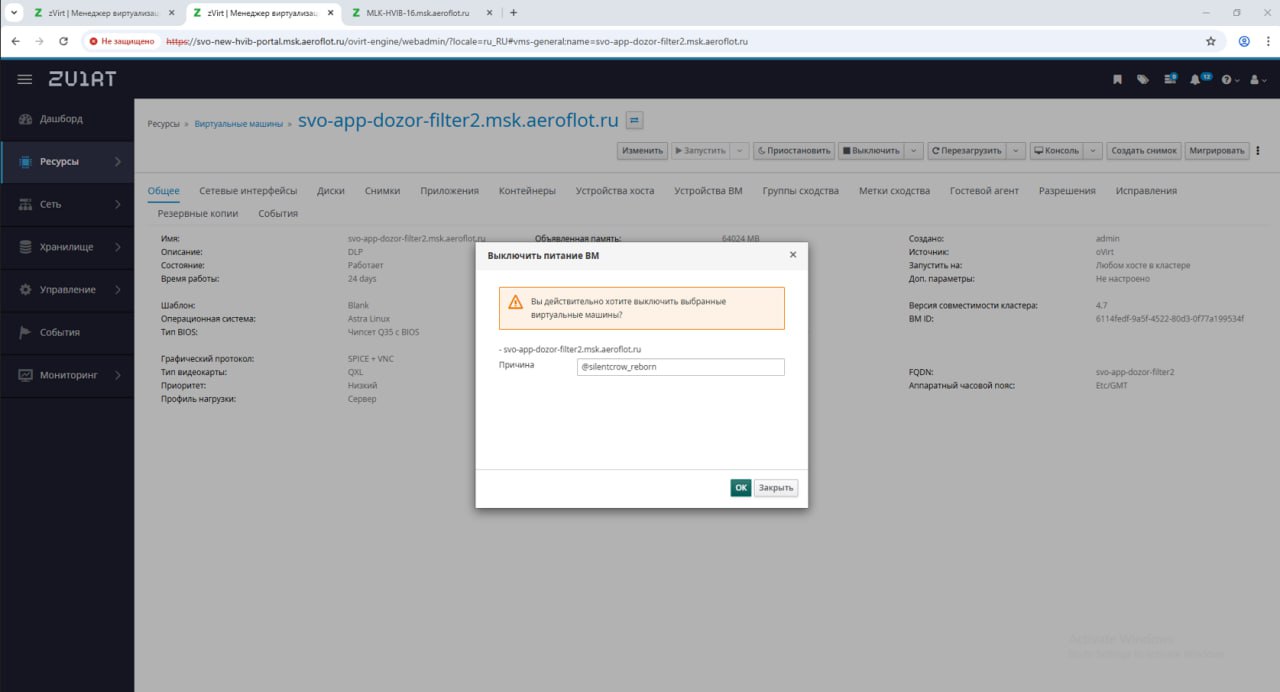
Хактивистская кибергруппировка Silent Crow заявила об ответственности за масштабную атаку на информационные системы «Аэрофлота». По словам злоумышленников, им удалось получить доступ к 122 корпоративным системам авиакомпании, включая ключевые внутренние сервисы, данные сотрудников и клиентов. Об атаке стало известно утром 28 июля, и спустя 40 минут в сети появилось сообщение от самой группировки.

Сообщение от Silent Crow появилось менее чем через час после официальной информации о сбое в работе сервисов «Аэрофлота».

В нём утверждается, что злоумышленники находились внутри ИТ-инфраструктуры авиакомпании в течение года. За это время они якобы получили доступ к ERP и CRM-системам, сервисам бронирования билетов, внутреннему корпоративному порталу, системе управления электронной почтой и даже рабочим станциям топ-менеджеров компании.

Среди прочего Silent Crow заявляет о доступе к системе бронирования Sabre. Однако следует отметить, что её оператор ещё в марте 2022 года отключил «Аэрофлот» от этой платформы в рамках санкционных мер. Более того, с ноября 2024 года в России действует запрет на предоставление облачных сервисов компаниям из РФ со стороны иностранных провайдеров.

Также хактивисты утверждают, что им удалось выгрузить массивы данных из всех скомпрометированных систем. В список якобы попали записи аудиопереговоров, видеонаблюдение, а также персональные данные всех российских клиентов, когда-либо пользовавшихся услугами «Аэрофлота». Группировка анонсировала начало публикации этих данных в ближайшее время.

Кроме того, злоумышленники заявили об уничтожении информации с 7 000 серверов компании — как физических, так и виртуальных. По их словам, стерто 12 ТБ баз данных, 8 ТБ файлов с корпоративного портала и 2 ТБ содержимого почтовых ящиков.

Напомним, ранее Silent Crow брала на себя ответственность за утечку данных о закупках «Ростелекома» в январе 2025 года. Тогда же группировка заявила о компрометации базы данных «Росреестра», однако данный инцидент официально подтверждён не был.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru