


Silent Crow взяла ответственность за атаку на Аэрофлот

Silent Crow взяла ответственность за атаку на Аэрофлот

Silent Crow взяла ответственность за атаку на Аэрофлот

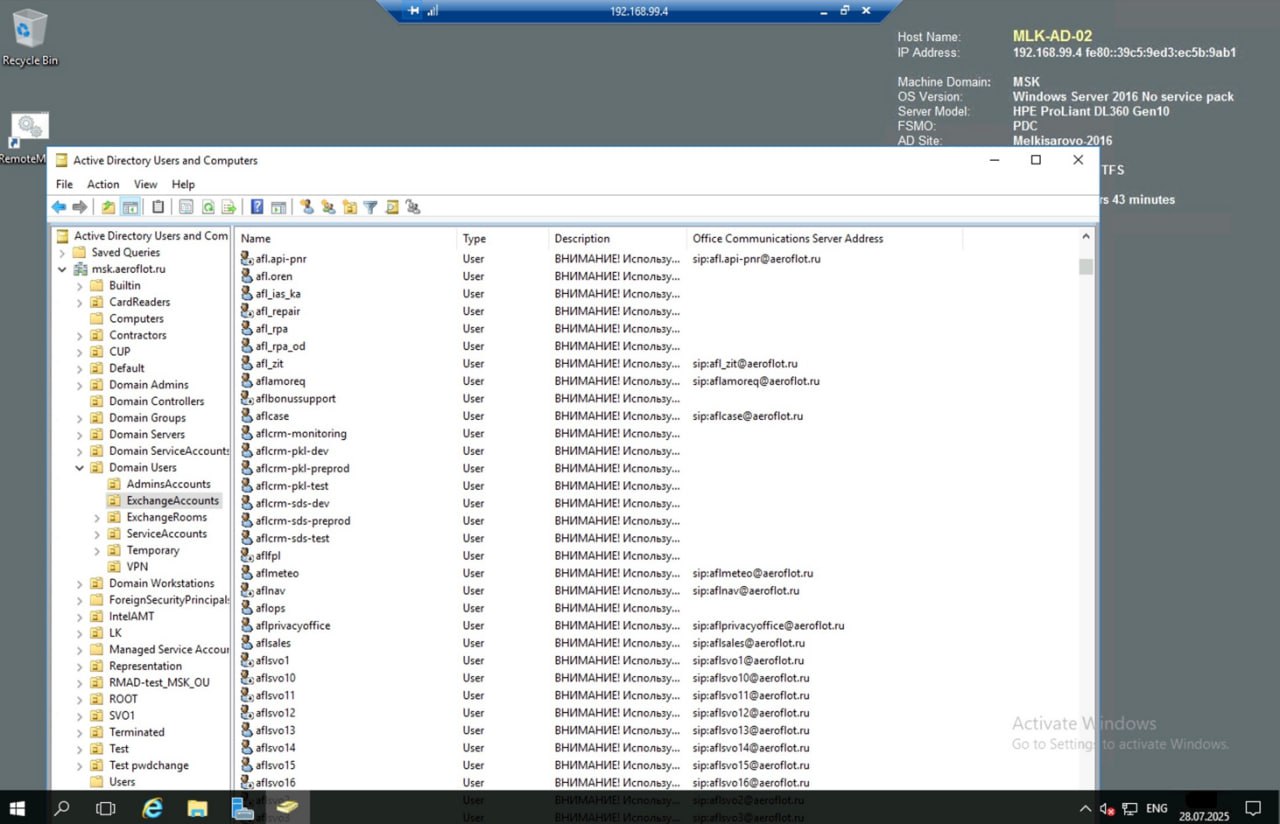
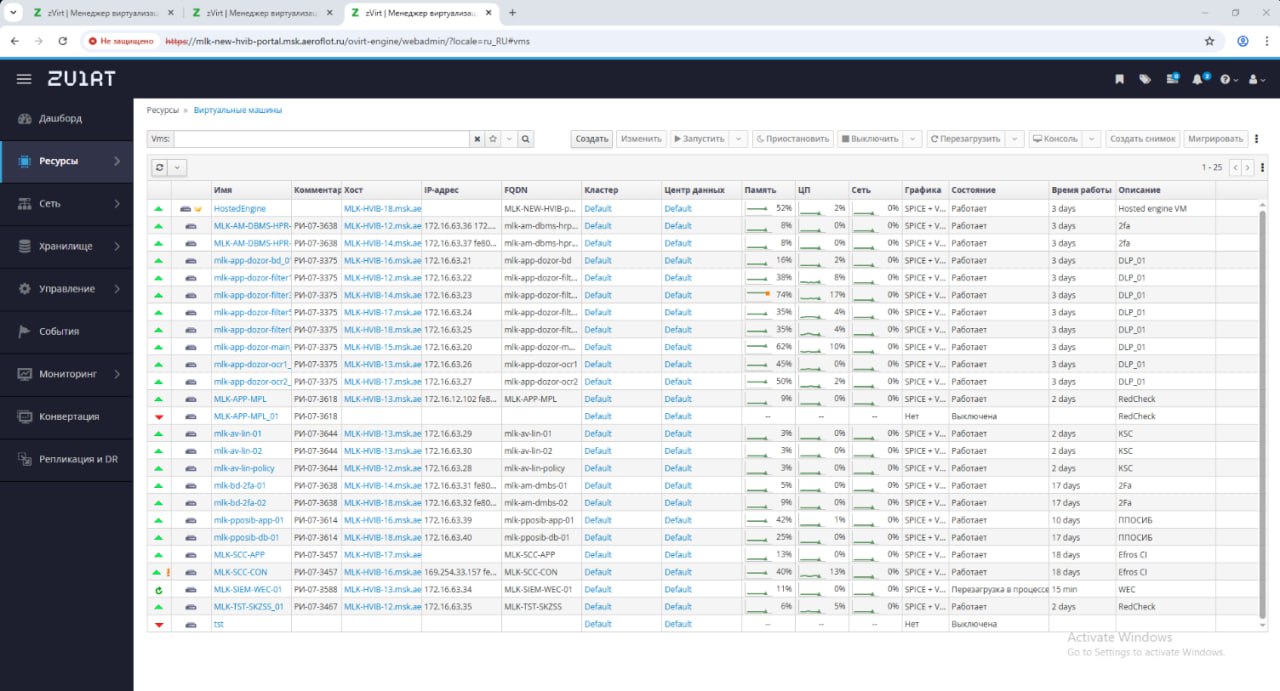
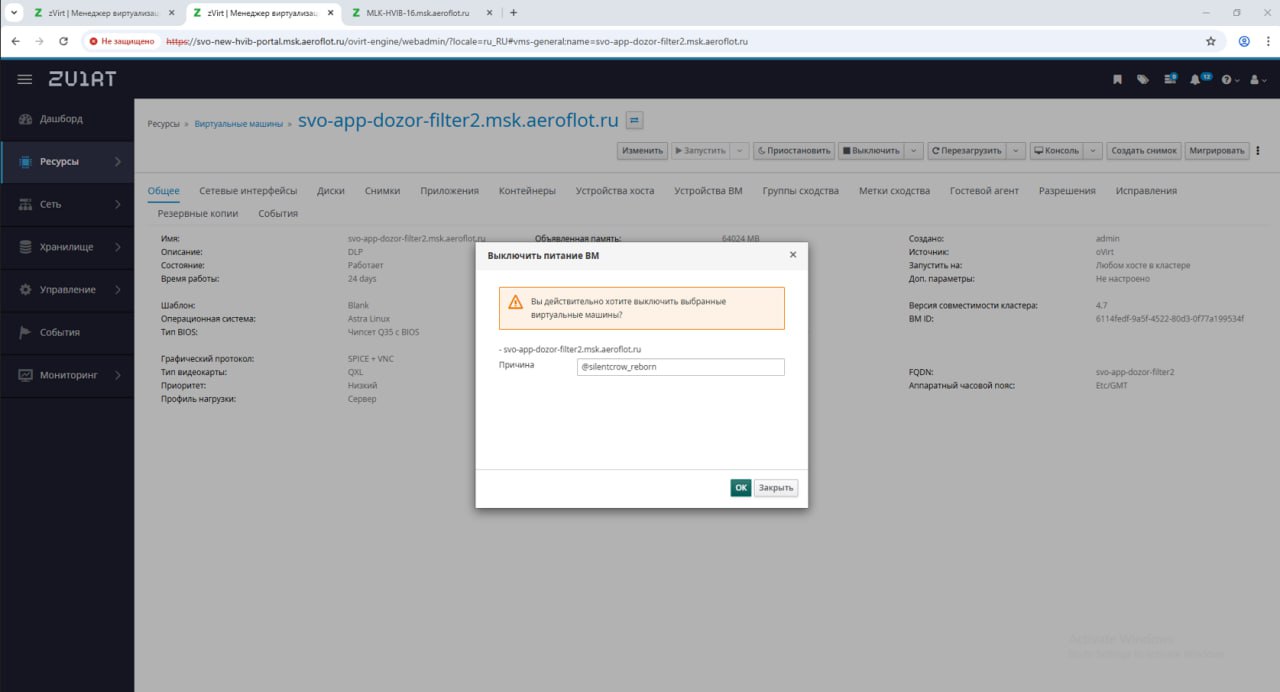
Хактивистская кибергруппировка Silent Crow заявила об ответственности за масштабную атаку на информационные системы «Аэрофлота». По словам злоумышленников, им удалось получить доступ к 122 корпоративным системам авиакомпании, включая ключевые внутренние сервисы, данные сотрудников и клиентов. Об атаке стало известно утром 28 июля, и спустя 40 минут в сети появилось сообщение от самой группировки.

Сообщение от Silent Crow появилось менее чем через час после официальной информации о сбое в работе сервисов «Аэрофлота».

В нём утверждается, что злоумышленники находились внутри ИТ-инфраструктуры авиакомпании в течение года. За это время они якобы получили доступ к ERP и CRM-системам, сервисам бронирования билетов, внутреннему корпоративному порталу, системе управления электронной почтой и даже рабочим станциям топ-менеджеров компании.

Среди прочего Silent Crow заявляет о доступе к системе бронирования Sabre. Однако следует отметить, что её оператор ещё в марте 2022 года отключил «Аэрофлот» от этой платформы в рамках санкционных мер. Более того, с ноября 2024 года в России действует запрет на предоставление облачных сервисов компаниям из РФ со стороны иностранных провайдеров.

Также хактивисты утверждают, что им удалось выгрузить массивы данных из всех скомпрометированных систем. В список якобы попали записи аудиопереговоров, видеонаблюдение, а также персональные данные всех российских клиентов, когда-либо пользовавшихся услугами «Аэрофлота». Группировка анонсировала начало публикации этих данных в ближайшее время.

Кроме того, злоумышленники заявили об уничтожении информации с 7 000 серверов компании — как физических, так и виртуальных. По их словам, стерто 12 ТБ баз данных, 8 ТБ файлов с корпоративного портала и 2 ТБ содержимого почтовых ящиков.

Напомним, ранее Silent Crow брала на себя ответственность за утечку данных о закупках «Ростелекома» в январе 2025 года. Тогда же группировка заявила о компрометации базы данных «Росреестра», однако данный инцидент официально подтверждён не был.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru