


В Беларуси тестируют новые мошеннические схемы для переноса в Россию

В Беларуси тестируют новые мошеннические схемы для переноса в Россию

В Беларуси тестируют новые мошеннические схемы для переноса в Россию

Аналитики изучили восемь самых распространённых сценариев интернет-мошенничества, с которыми сталкиваются пользователи в Беларуси, и сравнили их с российской картиной. Выяснилось, что часть старых схем, хорошо известных в России, у соседей почти не встречается.

Зато на белорусской аудитории обкатываются новые методы обмана — например, угон доступа к банковским аккаунтам через телеграм-ботов.

«Мамонту» не рады

Схема «Мамонт» — оплата доставки несуществующего товара — в России работает на полную, а в Беларуси почти не встречается.

По данным аналитиков, именно здесь банки и правоохранительные органы смогли выстроить эффективное взаимодействие, поэтому преступники обходят страну стороной. В России же такие атаки фиксируются ежедневно: только за первое полугодие 2025 года было выявлено и заблокировано несколько тысяч доменов, связанных с «Мамонтом».

Зона доверия

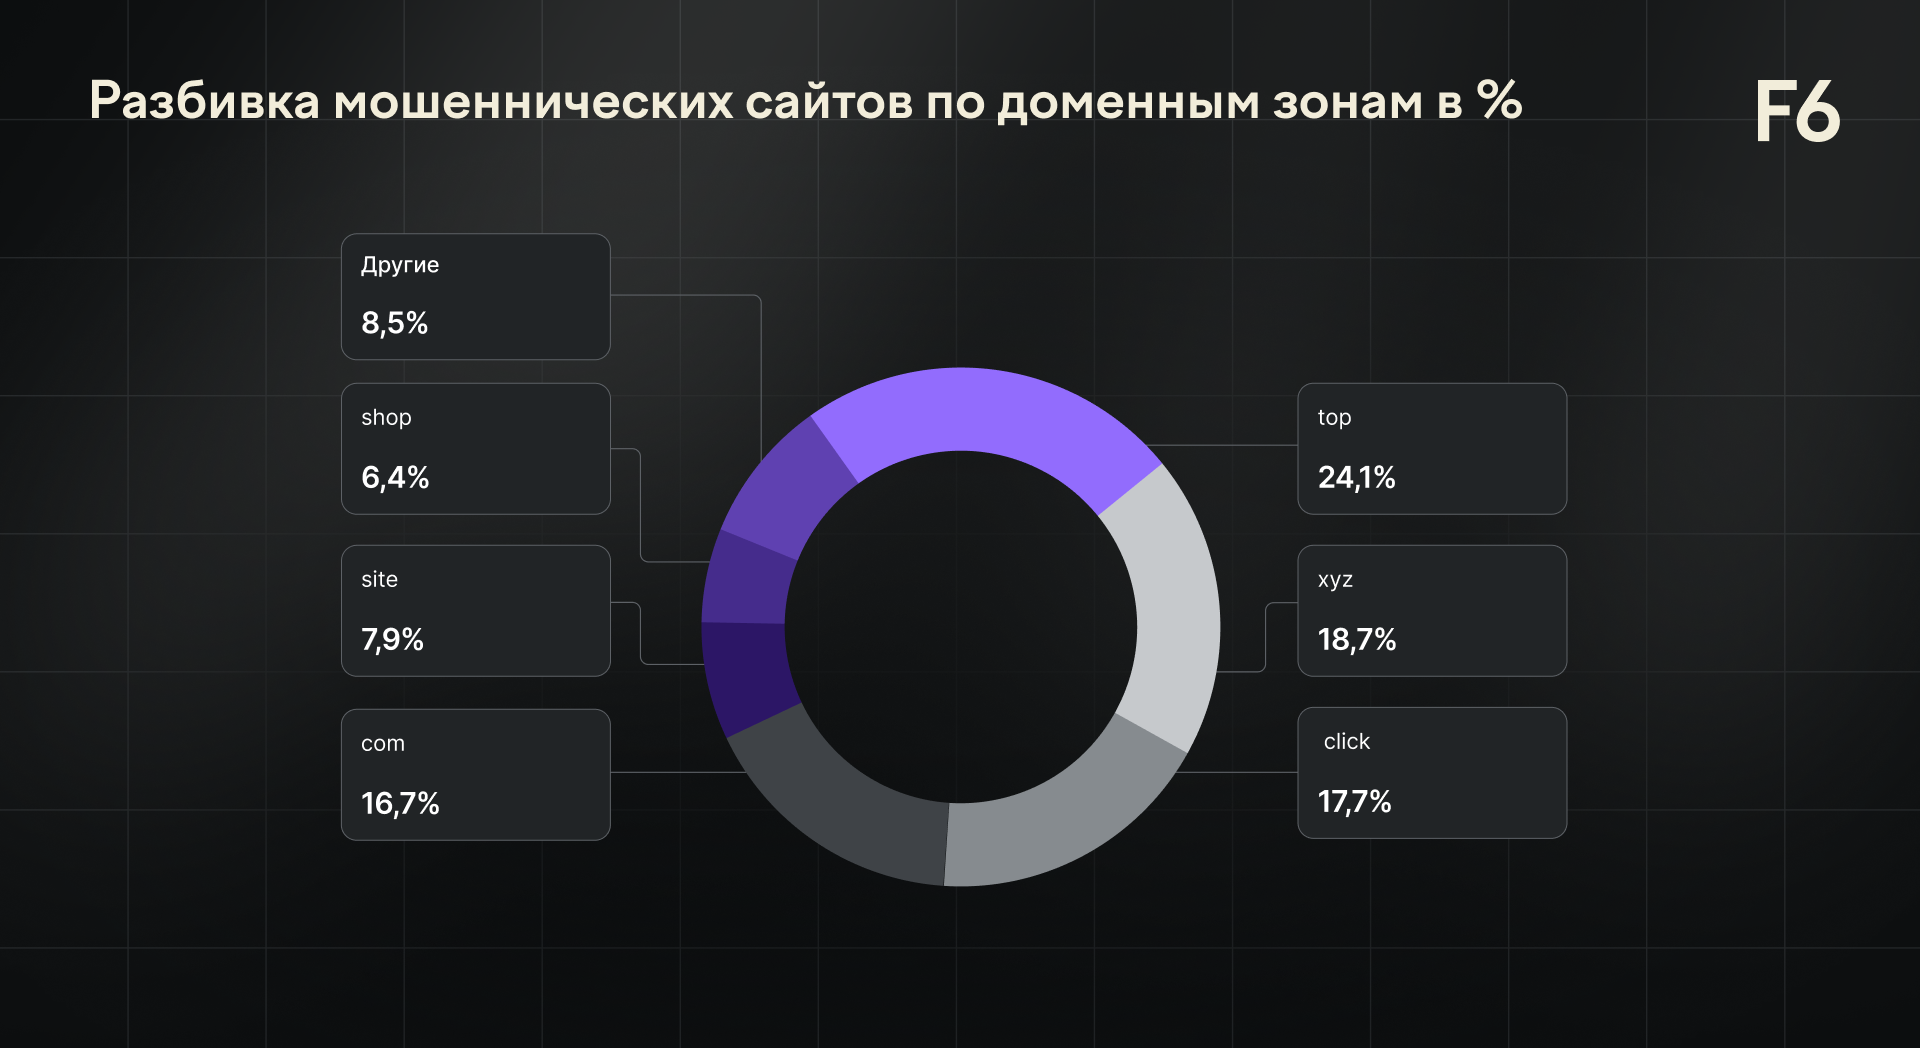
В Беларуси злоумышленники почти не используют национальные домены .by. В России, наоборот, доля фишинговых сайтов в зоне .ru остаётся значительной, хотя и снижается. Чтобы продлить «жизнь» своих ресурсов, мошенники чаще выбирают международные доменные зоны.


Бот-грабитель

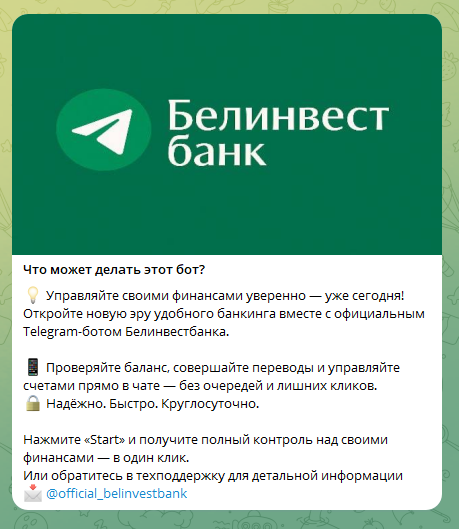
В Беларуси появился новый сценарий — угон банковских аккаунтов через телеграм-ботов.


Пользователю предлагают «официальный сервис», где нужно ввести логин и пароль от онлайн-банка. Дальше данные уходят мошенникам, которые получают реальный доступ к счёту. Аналитики считают, что этот метод могут позже перенести и в Россию.

Популярные схемы в Беларуси

Среди самых частых сценариев:

  • Инвестиционные ловушки — сайты с фейковыми новостями и обещаниями быстрых доходов;
  • Фальшивые розыгрыши от имени банков — обещают перевести «бонус» за участие в опросе, но требуют логин и пароль от банка;
  • Угон аккаунтов в Telegram и WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) через поддельные голосования;
  • Блокировка iPhone через фишинг под iCloud;
  • Фейковые компенсации, поддельные опросы и сайты, маскирующиеся под почтовые компании.

Эксперты отмечают, что мошенники быстро меняют тактику и адаптируются под новые условия. Поэтому главная защита остаётся прежней — внимательность самих пользователей.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru