


PyPI начал сбоить в России: разработчики жалуются на проблемы с доступом

PyPI начал сбоить в России: разработчики жалуются на проблемы с доступом

PyPI начал сбоить в России: разработчики жалуются на проблемы с доступом

У российских разработчиков снова проблемы: пользователи начали жаловаться на проблемы с доступом к PyPI — главному репозиторию пакетов для Python. Именно оттуда pip install обычно тянет библиотеки, без которых современная разработка быстро превращается в квест.

О проблеме написал пользователь Хабра под ником freehabr. По его словам, сайт pypi.org, с которого скачиваются пакеты Python, оказался недоступен у конечных пользователей и на хостингах. Автор утверждает, что проверял доступность сервиса самостоятельно.

Ситуация неприятная не только для любителей Python-скриптов. От экосистемы Python завязана огромная часть современной ИТ-разработки, включая машинное обучение, анализ данных, автоматизацию, DevOps-инструменты и ИИ-проекты. Поэтому проблемы с PyPI — это потенциальный удар по сборкам, деплою и рабочим процессам команд.


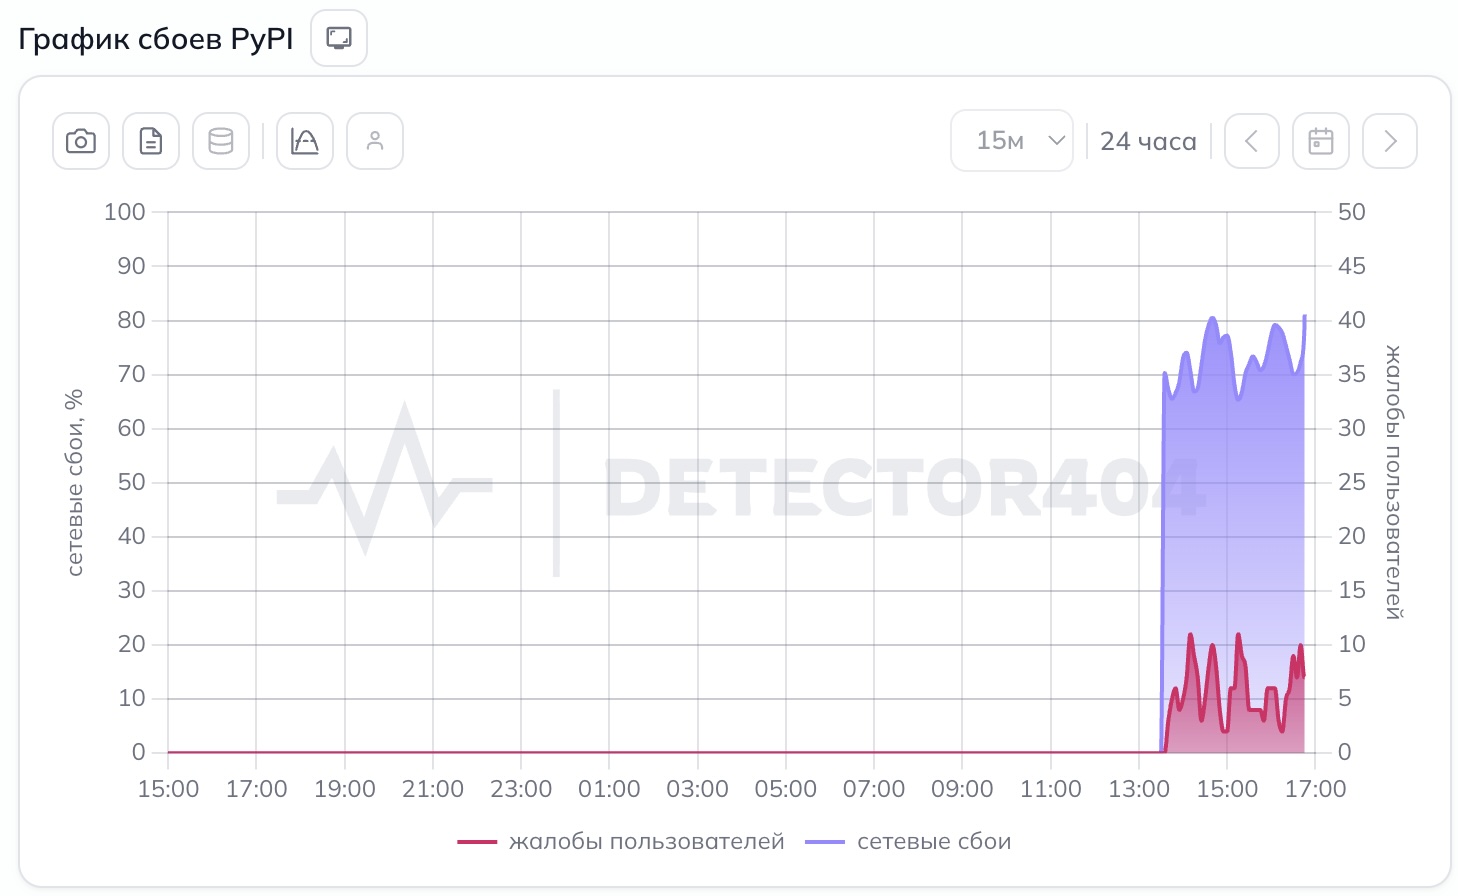
По данным сервисов мониторинга жалоб, за последний час сообщения о проблемах с PyPI поступали из нескольких регионов. Чаще всего пользователи жаловались в Орловской, Курской, Липецкой, Брянской и Тульской областях.

В статистике за последние сутки основная доля обращений пришлась на сбой сайта — 88%. Ещё 5% сообщений касались сбоя мобильного приложения, хотя у PyPI это звучит как отдельный жанр абсурда, и ещё 5% — общего сбоя.

Ранее на Российской общественной инициативе уже появлялись петиции с требованием ограничить блокировки, мешающие работе разработчиков и ИТ-инфраструктуры.

Если PyPI действительно начнёт массово отваливаться, последствия быстро почувствуют не только программисты, но и компании, у которых сборка, тестирование и развёртывание завязаны на Python-пакеты.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru