



Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

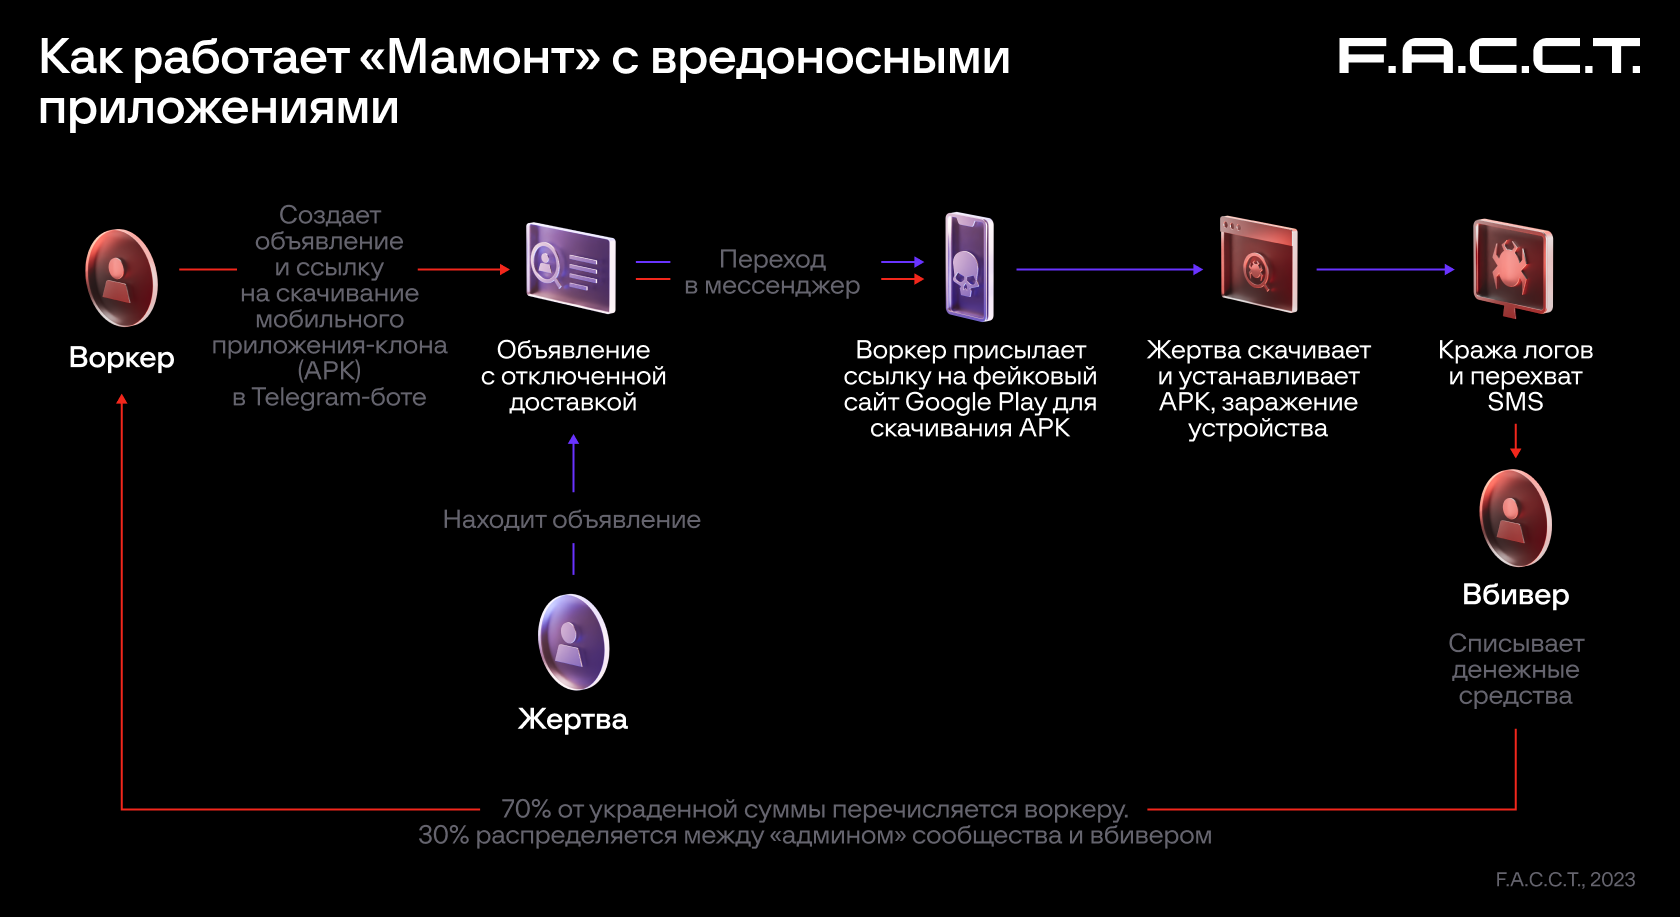
В киберпространстве всплыл новый вариант распространённой мошеннической схемы, которую называют «Мамонт». На этот раз злоумышленники пытаются обманом заставить жертву установить из фейкового Google Play Store приложение для Android, которое на деле оказывается трояном.

Об активности мошенников рассказали специалисты компании F.A.С.С.T. Загрузить вредонос пользователям предлагают под соусом оформления доставки заказа.

Попав в систему, троян пытается незаметно списать деньги жертвы. По данным исследователей, средняя сумма похищенных средств крутится в районе 67 тысяч рублей.

Что собой представляет схема «Мамонт»? Киберпреступники пытаются вытащить деньги и данные банковских карт пользователей, а в качестве прикрытия выступает легенда оформления покупки и доставки соответствующих товаров.

Помимо этого, мошенники маскируют кампанию и под аренду недвижимости, совместные поездки и тому подобное. Эксперты считают, что летом 2023-го в России по этой схеме работали 17 группировок.

Уже в сентябре специалисты F.A.C.C.T. зафиксировали новую кибероперацию, в которой используется троян для мобильных устройств на Android. Злоумышленникам уже можно не использовать фишинговые сайты, так как вредоносный софт прекрасно справляется с вытаскиванием данных.

Интересно, что зловред может не только воровать важную информацию, но и перехватывать коды, поступающие в СМС-сообщениях. Общение с жертвой злоумышленники ведут в мессенджере Telegram.

Если доверчивый пользователь перейдёт по ссылке, ему выдадут фейковую страницу Google Play Store, на которой предлагается скачать и установить приложение.

Троян подключается в момент оплаты — перехватывает и отправляет операторам данные банковской карты «клиента». После этого туда же уходит код из СМС-сообщения.


В F.A.C.C.T. считают, что в сентябре мошенникам удалось украсть почти 3 миллиона рублей.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru