


Hive0117 атаковала компании в России и Казахстане трояном DarkWatchman

Hive0117 атаковала компании в России и Казахстане трояном DarkWatchman

Hive0117 атаковала компании в России и Казахстане трояном DarkWatchman

Аналитики Центра кибербезопасности F6 сообщили о новой массовой рассылке вредоносных писем от группы Hive0117. Эта киберпреступная группировка действует с февраля 2022 года и известна использованием трояна DarkWatchman RAT.

После нескольких месяцев затишья 24 сентября специалисты F6 зафиксировали свежую активность.

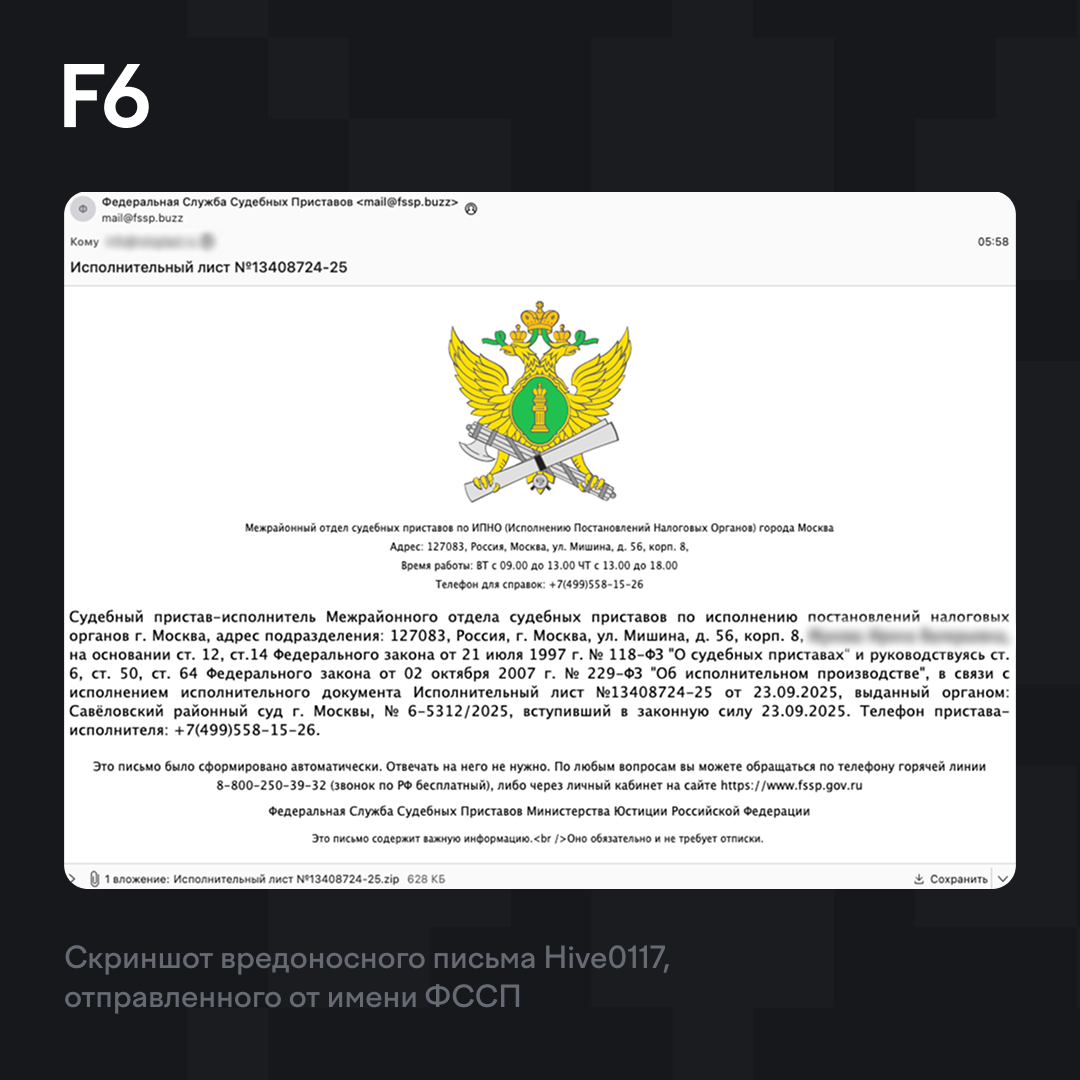
Злоумышленники рассылали письма от поддельного адреса mail@fssp[.]buzz, маскируясь под Федеральную службу судебных приставов. Похожие кампании наблюдались и летом — в июне и июле.


Вредоносные вложения загружались с доменов 4ad74aab[.]cfd и 4ad74aab[.]xyz. В списке целей оказалось 51 организация из России и Казахстана: банки, маркетплейсы, телеком-операторы, логистика, автодилеры, промышленные и строительные компании, продуктовый ретейл, лотерейные операторы, страховщики, инвестиционные фонды, предприятия ТЭК, фармкомпании, НИИ, технопарк, операторы ТКО, тревел-сервисы, фитнес и ИТ-бизнес.

Hive0117 уже применял похожие приёмы — рассылая архивы якобы от Минобороны или лжеповестки. Во всех зафиксированных случаях атаки удалось остановить системой F6 Managed XDR, которая отвечает за обнаружение и блокировку сложных угроз.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru