



F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

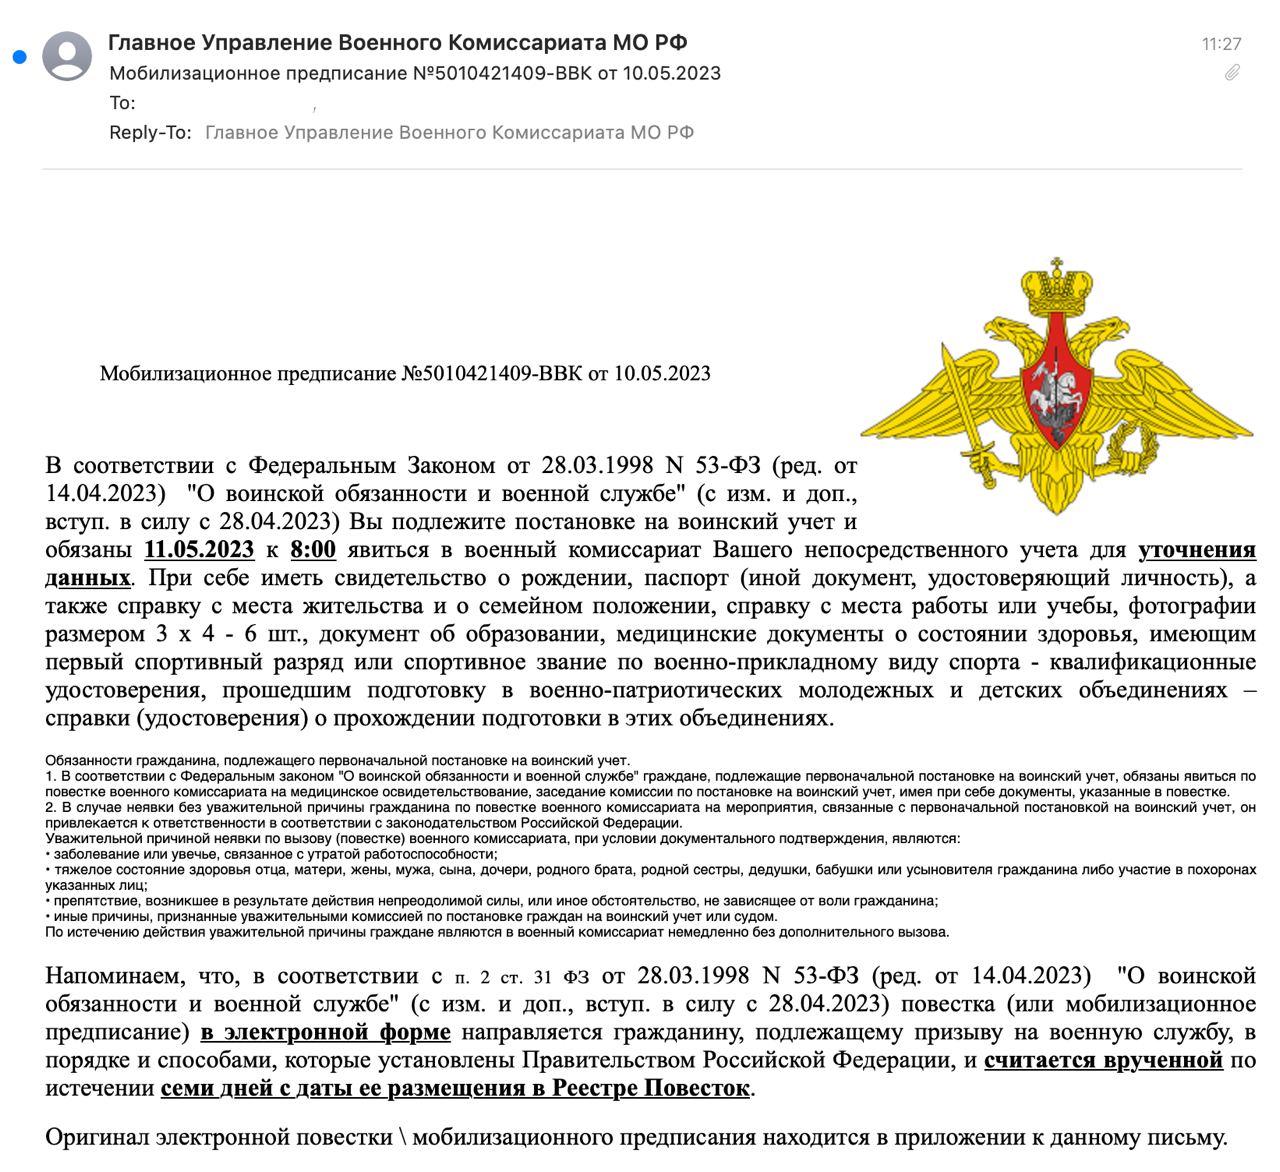
Киберпреступники распространяют троян DarkWatchman RAT, прикрываясь фейковыми повестками. О масштабной атаке, начавшейся сегодня, предупреждает компания F.A.С.С.T. Письма приходят якобы с почты Главного Управления Военного Комиссариата МО РФ.

Вредоносную почтовую рассылку “засекла” 10 мая автоматизированная система защиты электронной почты Business Email Protection от F.A.С.С.T. Как сообщили эксперты, только сегодня программа заблокировала более 600 вредоносных писем.

Фейковые повестки от имени Главного Управления Военного Комиссариата МО РФ приходят HR-специалистам и секретарям российских компаний с поддельного адреса электронной почты mail@voenkomat-mil[.]ru.

В отправленных письмах содержится требование явиться завтра, 11 мая, к 8:00, в военный комиссариат для уточнения данных. Оригинал электронной повестки (мобилизационного предписания) находится якобы в приложении к письму.

На самом деле перехваченные вредоносные письма содержат zip-архивы с именами "Мобилизационное предписание №5010421409-ВВК от 10.05.2023[.]zip" и exe-файлом внутри, предупреждают специалисты.


“При автоматическом анализе системой Business Email Protection exe-файлы были атрибутированы как троян удаленного доступа DarkWatchman RAT”, — говорится в сообщении F.A.С.С.T.

Ранее этот зловред был замечен в кампаниях группы Hive0117 и использовался злоумышленниками в качестве разведывательного инструмента на первоначальной стадии атаки. Киберпреступники Hive0117 известны с февраля 2022 года, основной их мотив — деньги.

Добавим, о новом трояне по имени DarkWatchman сообщали еще и в декабре 2021 года. Отличительной особенностью зловреда стала “бесфайловая” техника, помогающая избежать обнаружения антивирусными средствами.

Эксперты и ранее фиксировали рассылки, замаскированные под официальные сообщения Федеральной службы судебных приставов при правительстве России. Электронные письма на русском языке были адресованы пользователям, работающих в телекоме, электронике и ИТ-промышленности Литвы, Эстонии и России.

Потенциальными жертвами сегодняшней атаки могут стать банки, ИТ-компании, предприятия малого и среднего бизнеса, предупредили в F.A.С.С.T.

Добавим, масштабная рассылка фейковых поветок с трояном внутри случилась сегодня на фоне новостей о подписании президентом указа о призыве на военные сборы пребывающих в запасе.

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru