


Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Исследователи снова доказали: даже старая уязвимость может быть опасна, если к ней подойти с умом. Речь про Retbleed — баг в процессорах AMD (Zen и Zen 2), впервые описанный ещё в 2022 году. Теперь его получилось использовать для очень серьёзной атаки — через обычный, неподозрительный процесс можно считывать данные из памяти любых других процессов, включая виртуальные машины и хост-систему.

Retbleed использует особенности спекулятивного исполнения — это такой механизм, с помощью которого современные процессоры пытаются «предугадать» инструкции заранее, чтобы ускорить выполнение.

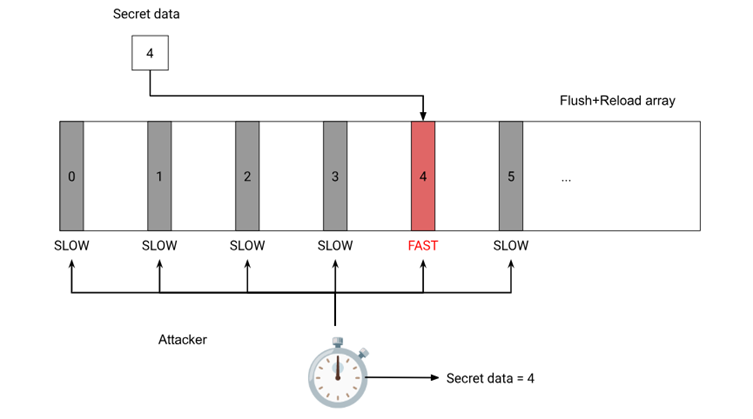
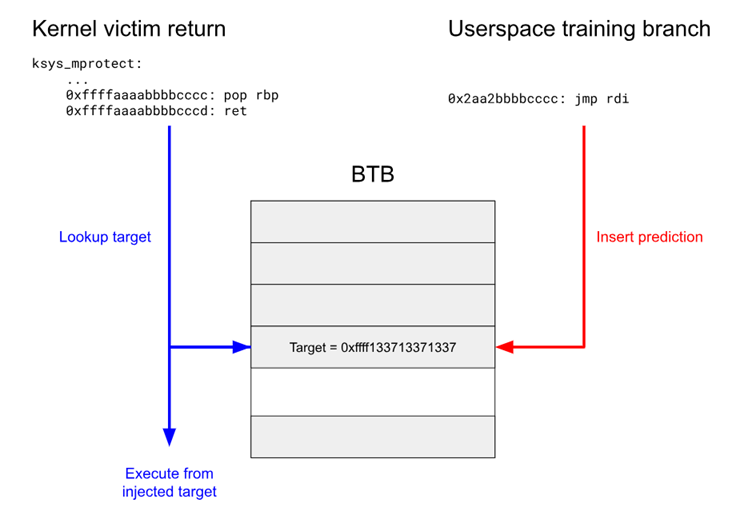
Проблема в том, что иногда эти предположения можно использовать против самого процессора. Через манипуляции с предсказателями переходов и хитрые трюки с кешем злоумышленник может вытянуть чужие данные из памяти — и даже из ядра.


Что показали исследователи?

  • Скорость утечки — примерно 13 КБ/с. Это немного, но достаточно, чтобы, например, просканировать список процессов на сервере, вытащить ключи шифрования или получить данные о виртуальных машинах.
  • Работает даже в песочнице. Исследователи запустили атаку изнутри Chrome, в обычной sandbox-среде, которая вроде бы должна ограничивать любые опасные действия.
  • Можно пробить из виртуалки наружу. Это, пожалуй, самая тревожная часть. Атака позволяет вытащить данные с хоста, даже если злоумышленник находится внутри скомпрометированной виртуальной машины. А если хост обслуживает сразу несколько клиентов, как в облаке, последствия могут быть критическими.


А что с защитой?

Плохая новость: Retbleed не чинится обновлением микрокода. Только программные заплатки. Хуже новость: они тормозят систему.

  • jmp2ret — 5–6% потери производительности.
  • IBPB (Indirect Branch Prediction Barrier) — до 55–60% в зависимости от нагрузки.

Очевидно, не все компании готовы терпеть такие просадки — особенно если речь о высоконагруженных сервисах или виртуализации.

Пока что рекомендация простая: если используете уязвимые AMD-процессоры — обязательно пересмотрите, включены ли у вас доступные защиты, и готовы ли вы пожертвовать производительностью ради безопасности.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru