


LNK Stomping: ярлыки .lnk обходят MoTW и защиту Windows

LNK Stomping: ярлыки .lnk обходят MoTW и защиту Windows

LNK Stomping: ярлыки .lnk обходят MoTW и защиту Windows

Исследователи рассказали о новом приёме киберпреступников под названием LNK Stomping, который позволяет обходить защитные механизмы Windows (Mark of the Web) и запускать вредоносные ярлыки без предупреждений системы. Речь идёт о файлах ярлыков (.lnk), которые давно стали популярным инструментом для атак.

Особенно характерна эта тенденция после того как Microsoft в 2022 году ужесточила правила блокировки макросов.

Обычно такие ярлыки распространяют через вложения в письмах или архивы, маскируя их под документы. При запуске они вызывают «доверенные» системные утилиты вроде PowerShell или cmd.exe, что затрудняет выявление угрозы.

Чтобы бороться с этим, в Windows работает защита Mark of the Web (MoTW), которая отмечает скачанные из интернета файлы специальным метаданными. Именно на основе этих меток SmartScreen и Smart App Control проверяют репутацию файла и предупреждают пользователя.

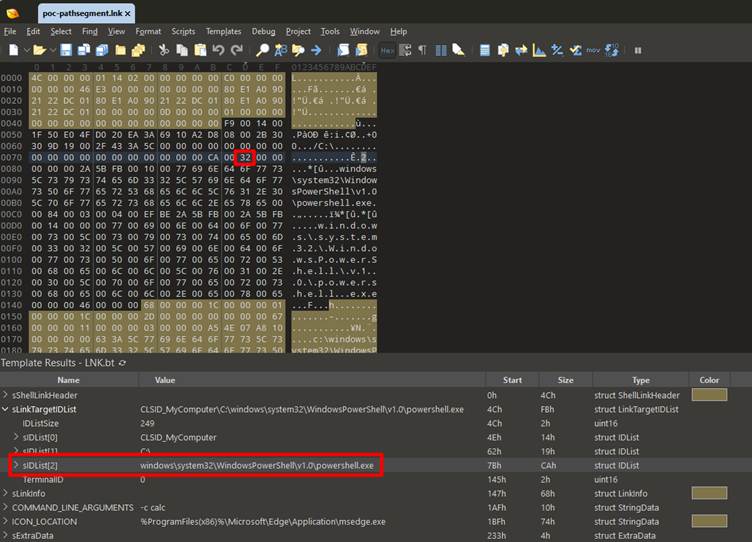
Но приём LNK Stomping, описанный Elastic Security Labs, ломает эту логику. Он эксплуатирует ошибку в процессе обработки ярлыков Проводником Windows: система «нормализует» пути внутри ярлыка и пересохраняет его заново, при этом метка MoTW пропадает. В результате файл выглядит безопасным, и защита его больше не блокирует.


Исследователи выделяют три основных способа внедрения ошибок в структуру ярлыка:

  • PathSegment — весь путь указывается как один элемент массива,
  • Dot — добавляются точки или пробелы в путь,
  • Relative — используется только имя файла без полного пути.

В тестах Elastic Security Labs заражённые ярлыки без этой техники блокировались Smart App Control, а с LNK Stomping запускались без предупреждений.

Уязвимость получила номер CVE-2024-38217 и была закрыта патчем в сентябре 2024 года. Но интересен факт: на VirusTotal нашли образцы с LNK Stomping, загруженные ещё шесть лет назад, что говорит о долгой подпольной эксплуатации.

CISA включила уязвимость в список активно эксплуатируемых, что подтверждает её использование в реальных атаках. Хотя конкретным группам эта техника пока не приписана, угрозу называют «постоянной, а не теоретической».

Эксперты советуют организациям убедиться, что обновления от сентября 2024 года установлены, и внедрять поведенческие правила для обнаружения подозрительных ярлыков, ведь простые сигнатурные методы тут уже не помогут.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru