Исследователи рассказали о новом приёме киберпреступников под названием LNK Stomping, который позволяет обходить защитные механизмы Windows (Mark of the Web) и запускать вредоносные ярлыки без предупреждений системы. Речь идёт о файлах ярлыков (.lnk), которые давно стали популярным инструментом для атак.
Особенно характерна эта тенденция после того как Microsoft в 2022 году ужесточила правила блокировки макросов.
Обычно такие ярлыки распространяют через вложения в письмах или архивы, маскируя их под документы. При запуске они вызывают «доверенные» системные утилиты вроде PowerShell или cmd.exe, что затрудняет выявление угрозы.
Чтобы бороться с этим, в Windows работает защита Mark of the Web (MoTW), которая отмечает скачанные из интернета файлы специальным метаданными. Именно на основе этих меток SmartScreen и Smart App Control проверяют репутацию файла и предупреждают пользователя.
Но приём LNK Stomping, описанный Elastic Security Labs, ломает эту логику. Он эксплуатирует ошибку в процессе обработки ярлыков Проводником Windows: система «нормализует» пути внутри ярлыка и пересохраняет его заново, при этом метка MoTW пропадает. В результате файл выглядит безопасным, и защита его больше не блокирует.
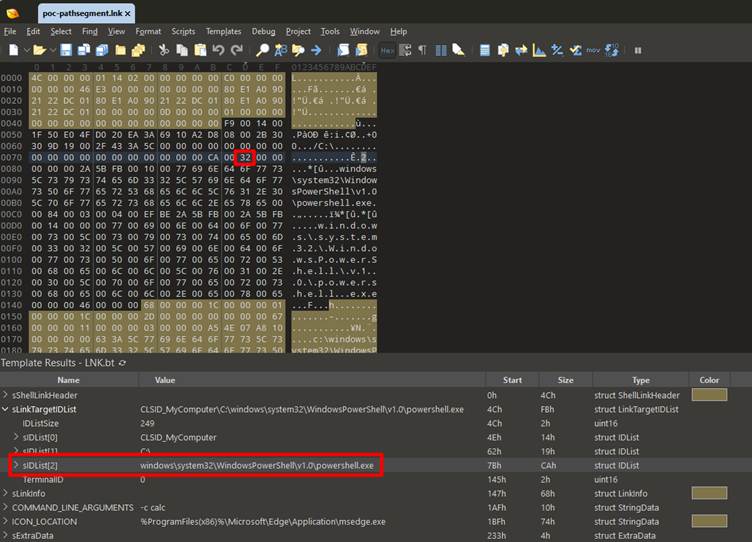
Исследователи выделяют три основных способа внедрения ошибок в структуру ярлыка:
- PathSegment — весь путь указывается как один элемент массива,
- Dot — добавляются точки или пробелы в путь,
- Relative — используется только имя файла без полного пути.
В тестах Elastic Security Labs заражённые ярлыки без этой техники блокировались Smart App Control, а с LNK Stomping запускались без предупреждений.
Уязвимость получила номер CVE-2024-38217 и была закрыта патчем в сентябре 2024 года. Но интересен факт: на VirusTotal нашли образцы с LNK Stomping, загруженные ещё шесть лет назад, что говорит о долгой подпольной эксплуатации.
CISA включила уязвимость в список активно эксплуатируемых, что подтверждает её использование в реальных атаках. Хотя конкретным группам эта техника пока не приписана, угрозу называют «постоянной, а не теоретической».
Эксперты советуют организациям убедиться, что обновления от сентября 2024 года установлены, и внедрять поведенческие правила для обнаружения подозрительных ярлыков, ведь простые сигнатурные методы тут уже не помогут.