


Copilot научится искать пожирателей памяти в Windows 11, первым найдёт себя

Copilot научится искать пожирателей памяти в Windows 11, первым найдёт себя

Copilot научится искать пожирателей памяти в Windows 11, первым найдёт себя

Microsoft тестирует для Windows 11 новую функцию Copilot под названием PC Insights. Суть будет в следующем: пользователь спрашивает, что происходит с компьютером, а ИИ смотрит на загрузку процессора, оперативной памяти, видеокарты, состояние накопителей и подключенных устройств.

Copilot сможет отвечать на вопросы вроде: «Сколько у меня свободного места?», «Потянет ли компьютер игру на 100 Гбайт?», «Какая у меня видеокарта?», «Работает ли антивирус?» и «Почему система тормозит?».

Для этого он получит доступ к системным данным Windows, включая сведения о CPU, RAM, GPU, BIOS, батарее, Wi-Fi, Bluetooth, USB-устройствах, принтерах и веб-камерах.


В Microsoft уверяют, что функция будет добровольной. Перед доступом к данным Copilot должен запросить разрешение. Можно выбрать режим «спрашивать каждый раз» или разрешить постоянный доступ.

При этом исправлять проблемы ИИ пока не сможет — только читать показатели и объяснять, что пошло не так. Личные файлы и системные сведения, по версии Microsoft, не будут использоваться для обучения моделей. А вот запросы и ответы могут пойти на улучшение Copilot (в зависимости от настроек).

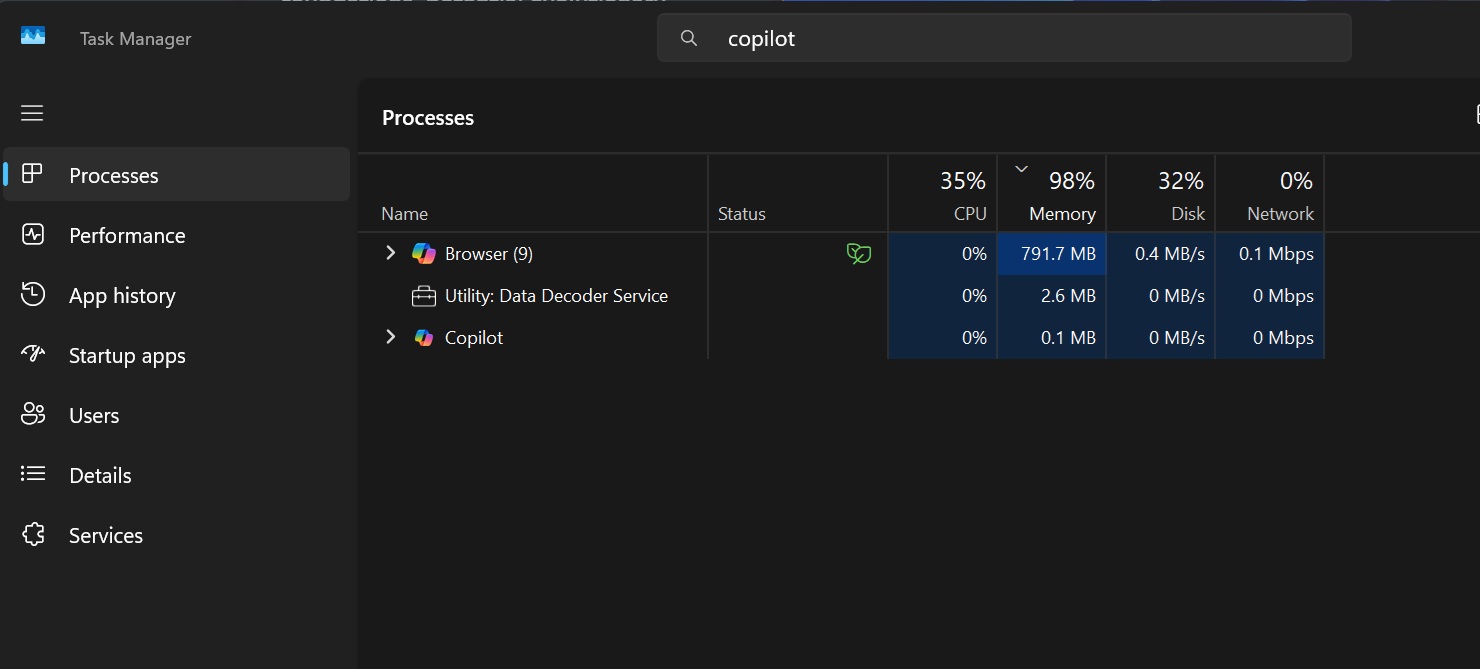
Главная ирония в другом. Copilot собираются использовать для поиска пожирателей ресурсов, но он сам оказался весьма прожорливым. После запуска приложение может занимать около 800 Мбайт, а иногда и почти 1 Гбайт оперативной памяти, даже когда ничего не делает.


Причина — очередная перестройка сервиса. Copilot снова превратили в веб-приложение и упаковали вместе с отдельной копией Microsoft Edge. В диспетчере задач он теперь даже может отображаться как браузер.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru