


Криптоинвестор потерял $2,1 млн после перехода по ссылке из ChatGPT

Криптоинвестор потерял $2,1 млн после перехода по ссылке из ChatGPT

Криптоинвестор потерял $2,1 млн после перехода по ссылке из ChatGPT

Пользователь из России лишился около 1,9 млн токенов FXRP стоимостью примерно $2,1 млн, перейдя на фишинговый сайт из ответа ChatGPT. Об инциденте сообщил блокчейн-исследователь под псевдонимом VAL.

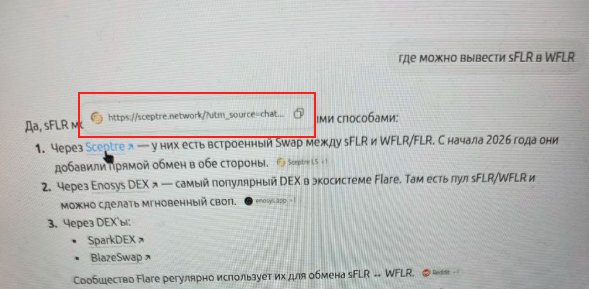
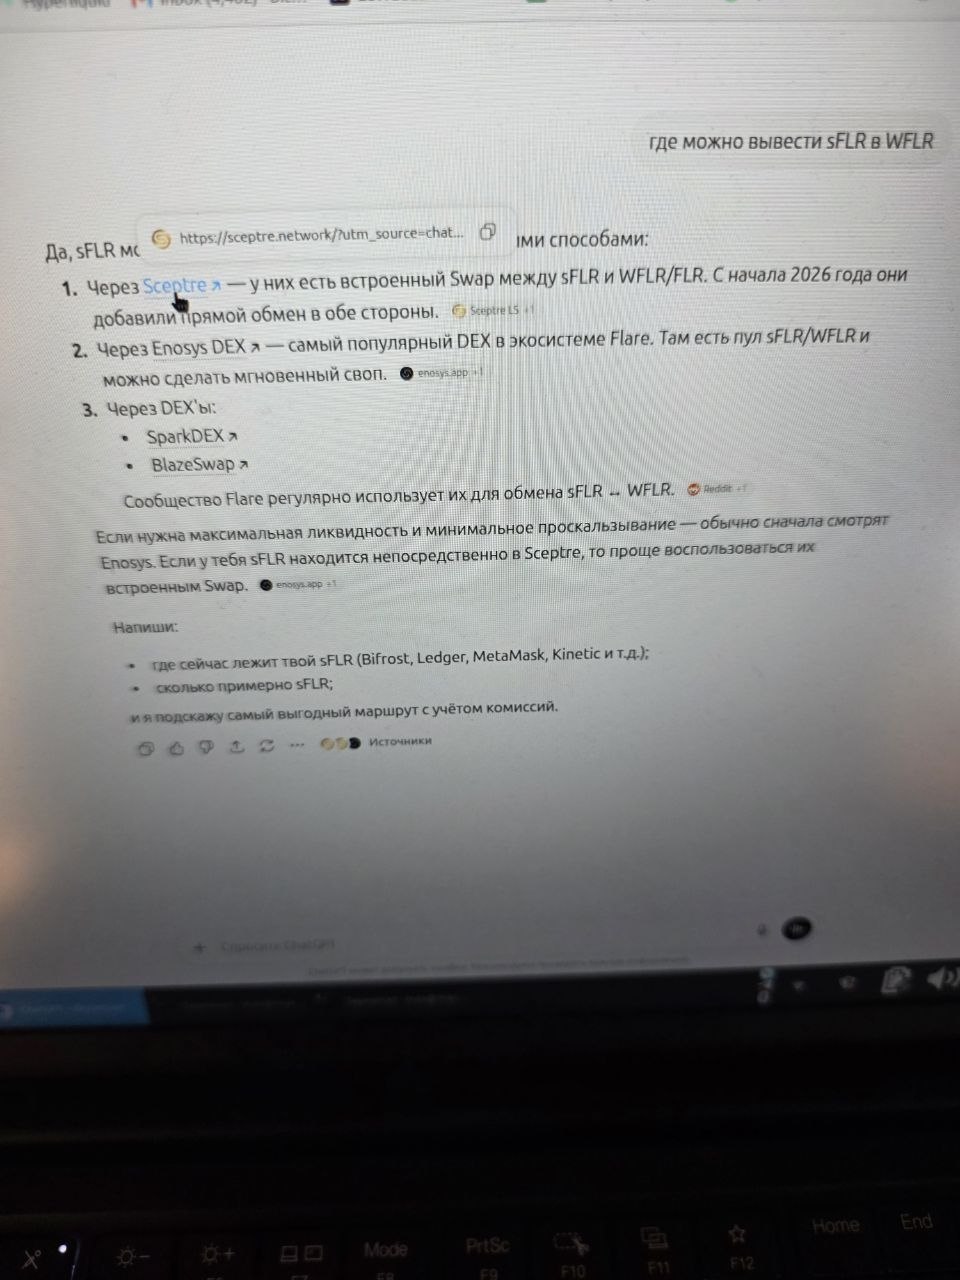
По его версии, 12 июня инвестор Alex спросил у чат-бота, где обменять токены sFLR на WFLR в сети Flare. Среди предложенных вариантов оказалась ссылка на поддельную копию сервиса Sceptre.

Пользователь принял ресурс за настоящий, подключил криптокошелёк и подтвердил unlimited approve — неограниченное разрешение распоряжаться токенами.

Через несколько секунд злоумышленник вызвал функцию transferFrom и вывел около 1,9 млн FXRP. На момент кражи активы составляли примерно 1,3% общего выпуска токена и оценивались в 180 млн рублей.


По данным VAL, связанная мошенническая инфраструктура могла похитить более $2,2 млн. Часть добычи обменяли на DAI и Ethereum, после чего 50 ETH отправили в миксер Tornado Cash для запутывания следов.


Позже исследователь повторил похожие запросы к ChatGPT на разных языках, но получить ту же ссылку больше не смог. Независимого подтверждения того, почему фишинговый адрес оказался в ответе модели, в приведённых данных нет.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru