


Microsoft расследует сбой: Outlook на Windows падает при старте

Microsoft расследует сбой: Outlook на Windows падает при старте

Microsoft расследует сбой: Outlook на Windows падает при старте

У части пользователей Microsoft 365 на Windows перестал запускаться классический Outlook: почтовый клиент вылетает сразу после старта с ошибкой аутентификации.

Microsoft уже признала проблему и опубликовала документ с временными рекомендациями. Причину сбоя пока не раскрывают, но известно, что устранить её можно только через поддержку Exchange Online. Для этого администраторам советуют открыть тикет в портале Microsoft 365 Admin.

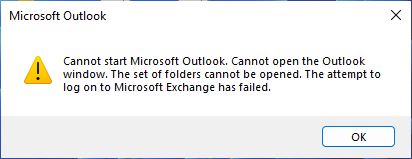
На проблемных системах пользователи видят сообщение, что Outlook не может стартовать и вход в Exchange-аккаунт невозможен. В некоторых случаях в логах появляется ошибка: «LID: 49586 - Authentication concurrency limit is reached».


Пока компания работает над постоянным исправлением, предлагаются обходные пути:

  • использовать новый Outlook для Windows;
  • заходить в почту через веб-версию Outlook Web Access (OWA).

Также Microsoft напоминает про стандартные шаги для устранения проблем с запуском Outlook: запуск в безопасном режиме с отключением надстроек, создание нового профиля, восстановление файлов данных и команду /resetnavpane.

Это уже не первый сбой классического Outlook за год: ранее фиксили баги с нагрузкой на CPU при наборе текста, падения при открытии писем и проблемы с drag-and-drop после обновления Windows 24H2.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru