


Червь в WeChat перепрыгивал между контактами через входящие звонки

Червь в WeChat перепрыгивал между контактами через входящие звонки

Червь в WeChat перепрыгивал между контактами через входящие звонки

Специалисты компании Calif разработали червя 0-click, способного захватить аккаунт WeChat через входящий звонок. Жертве не нужно отвечать, нажимать ссылку или вообще прикасаться к смартфону; достаточно, чтобы атакующий уже находился в списке контактов.

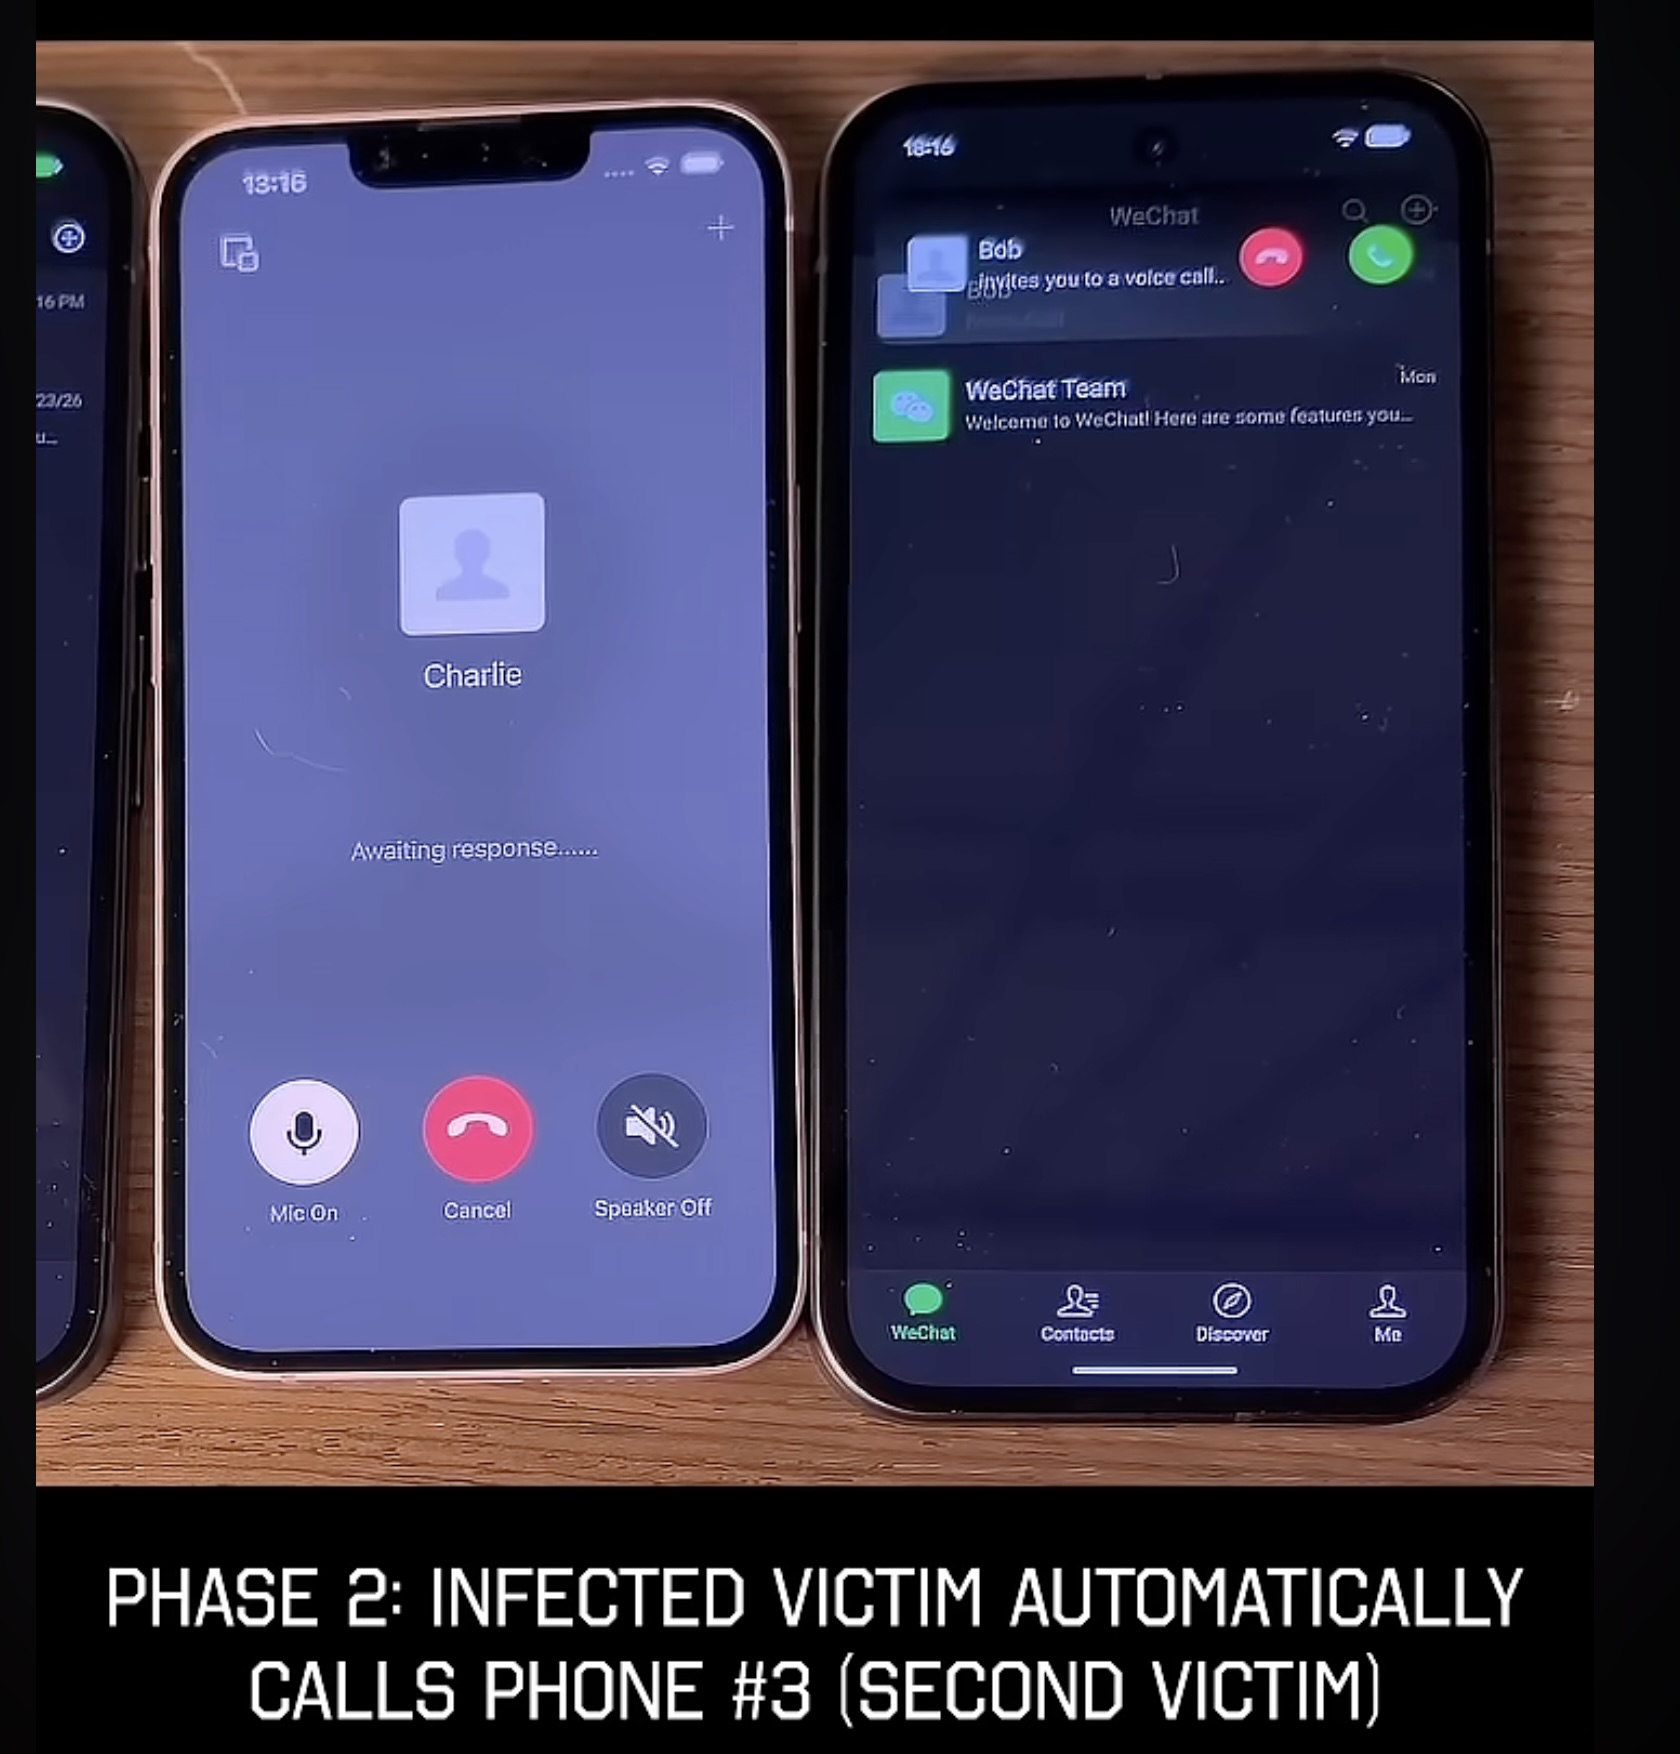
В демонстрации Android-смартфон позвонил на iPhone и угнал аккаунт, пока тот продолжал звонить.

Затем заражённый iPhone атаковал второй Android-смартфон. Так доверенный контакт превращался в следующего распространителя. Это почти классический сетевой червь, только вместо компьютеров в цепочке профили WeChat.

Ответ на звонок атаку не останавливал: пользователь слышал тишину, а эксплойт продолжал работать. Отклонение вызова прерывало конкретную попытку, но ничто не мешало позвонить повторно, например ночью.


После взлома исследователи получили полный контроль над учётной записью: могли читать и отправлять сообщения, совершать звонки и действовать от имени владельца.

Сам смартфон при этом под контроль не переходил. Но для сервиса, объединяющего переписку, платежи, мини-приложения и 1,4 млрд активных пользователей, одного аккаунта уже вполне достаточно для большой головной боли.

Calif сообщила об уязвимости Tencent в июле. Компания выпустила обновления WeChat 8.0.77 для Android и 8.0.76 для iOS, а 28 августа исследователи подтвердили, что эксплойт заблокирован на серверной стороне для всех пользователей. Устанавливать патч для этой блокировки не требуется, хотя обновить приложение всё равно стоит.

Реальных атак не обнаружено, CVE и бюллетеня Tencent пока нет. Технические детали Calif придерживает до конференции. По словам команды, найти уязвимость и создать первый эксплойт помог ИИ.

Подпишитесь на новости

Российские компании потратили на инновации 4,5 трлн рублей

Крупные и средние российские организации потратили на инновации 4,5 трлн рублей в 2025 году. Почти половину расходов обеспечила сфера услуг, а на ИТ и телеком пришлось 860,9 млрд. За красивым словом инновации стоят вполне осязаемые покупки: разработка продуктов, оборудование и готовые команды.

Расчёты опубликовал Институт статистических исследований и экономики знаний НИУ ВШЭ на основе данных Росстата.

Интенсивность затрат — их отношение к объёму отгруженной продукции — составила 2,7%. Это выше показателей Финляндии, Франции и Австрии, приведённых в исследовании.

Вся сфера услуг направила на инновации около 2,3 трлн рублей. Из них 882,7 млрд пришлись на научные исследования и разработки, а 860,9 млрд — именно на телекоммуникации и информационные технологии.

Как эти вложения выглядят внутри ИТ-компании, объяснил IR-директор «Группы Астра» Владислав Аншаков. Главная статья расходов — создание и развитие продуктов: в портфеле группы более 37 решений и сервисов, включая Astra Linux, СУБД и резервное копирование.

Второе направление — оборудование для облаков и ИИ. Вычислительные мощности Аншаков называет одним из самых дорогих видов инвестиций в отрасли. Третье — покупка технологий и команд: иногда приобрести готовое быстрее, чем строить с нуля.

В 2026 году группа получила исключительные права на результаты интеллектуальной деятельности СУБД «Персей» и присоединила около 50 её разработчиков, а также приобрела 26% ИИ-разработчика «АИБ».

Но инвестиционный размах доступен не всем: по данным ВШЭ, более трети организаций считают высокую стоимость нововведений и нехватку собственных средств серьёзными ограничениями.

RSS: Новости на портале Anti-Malware.ru