



Эксперты поймали новый инфостилер Stealc с богатой функциональностью

Эксперты поймали новый инфостилер Stealc с богатой функциональностью

Эксперты поймали новый инфостилер Stealc с богатой функциональностью

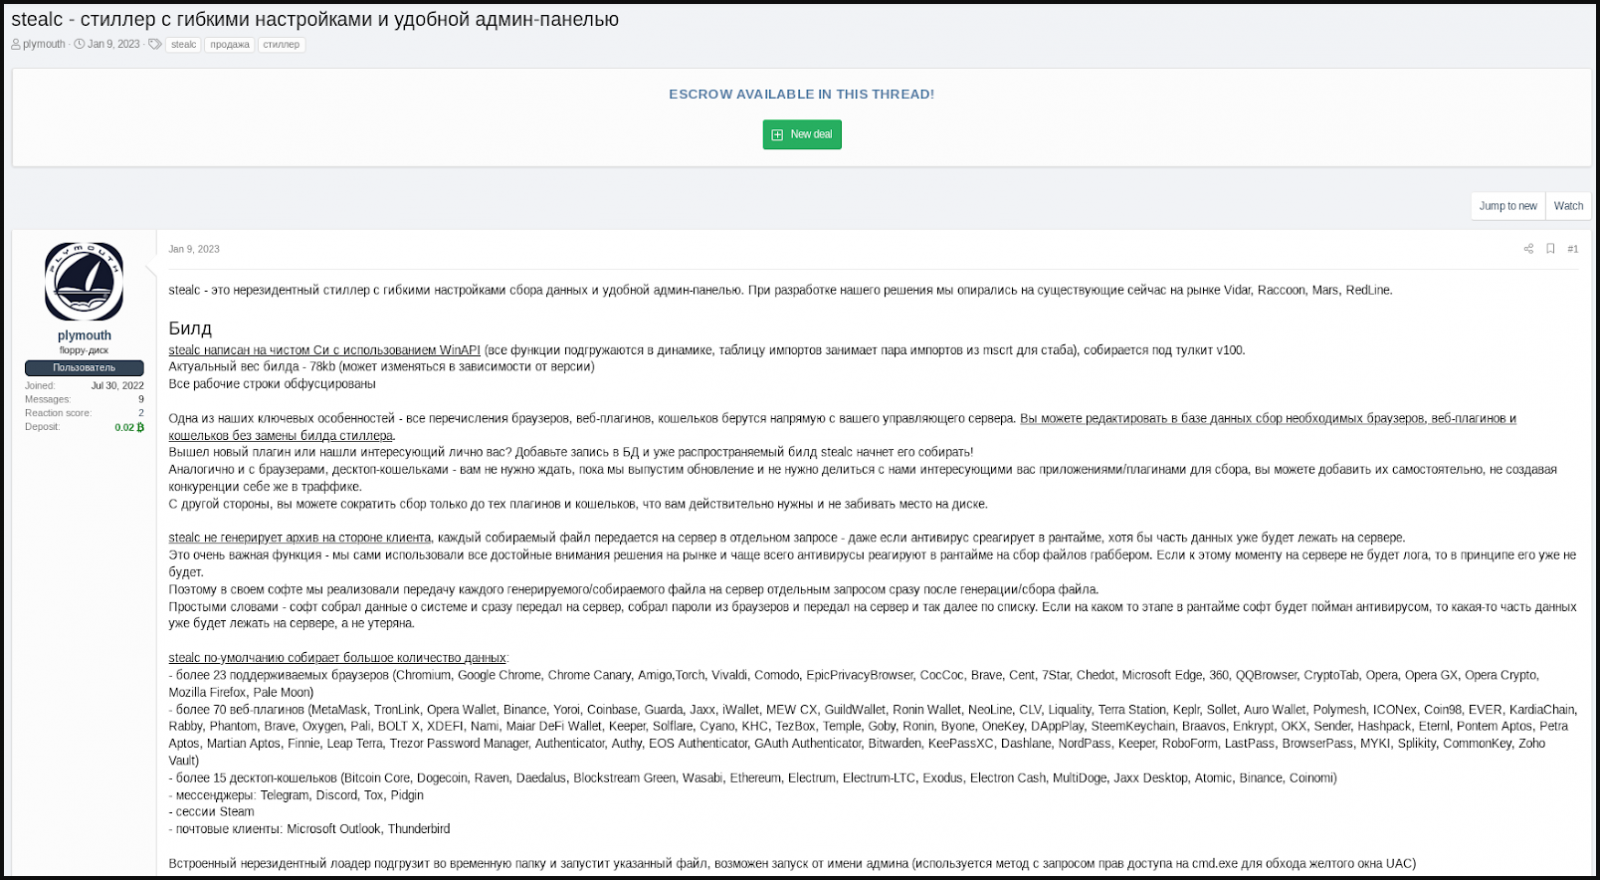
На площадках дарквеба появилась новая вредоносная программа Stealc, заточенная под кражу конфиденциальной информации жертвы. Авторы агрессивно рекламируют своё детище, расхваливая функциональные возможности, напоминающие других вредоносов: Vidar, Raccoon, Mars и Redline.

На Stealc обратили внимание исследователи из компании SEKOIA. В январе специалисты наткнулись на новое семейство, а уже в начале февраля зафиксировали факт его распространения.

На киберпреступных форумах Stealc рекламировал пользователь под ником “Plymouth“. Вредонос преподносили как отличный инструмент для кражи данных, поставляемый в связке с простой в использовании панелью администратора.


Plymouth честно признавал, что Stealc не создавался с нуля, в основу зловреда легки другие популярные инфостилеры: Vidar, Raccoon, Mars и Redline. В отчёте SEKOIA эксперты указывают, что принцип коммуникаций с командным центром (C2) схож с тем, что используют Vidar и Raccoon. К слову, Stealc рандомизирует URL C2.

На основе пойманного SEKOIA образца исследователи выписали следующие особенности Stealc:

  • Билд весит всего 80 КБ;
  • Зловред использует сторонние легитимные DLL;
  • Семпл написан на C и задействует возможности API Windows;
  • Большая часть строк обфусцирована с помощью RC4 и base64;
  • Вредонос извлекает скомпрометированные данные в автоматическом режиме;
  • Stealc атакует 22 браузера, 75 плагинов и 25 кошельков.

Один из выявленных методов распространения инфостилера — через видео на YouTube, в которых объясняется, как установить взломанный софт.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru