


Microsoft и ФБР прикрыли операции Lumma — крупнейшего инфостилера 2025 года

Microsoft и ФБР прикрыли операции Lumma — крупнейшего инфостилера 2025 года

Microsoft и ФБР прикрыли операции Lumma — крупнейшего инфостилера 2025 года

Lumma Stealer, один из самых популярных инфостилеров в модели «вредонос как сервис» (MaaS), теперь вне игры. В масштабной международной операции приняли участие Microsoft, Cloudflare, ESET, Европол, Минюст США и ещё куча организаций — вместе они устроили Lumma настоящую зачистку.

2300 доменов — в минус

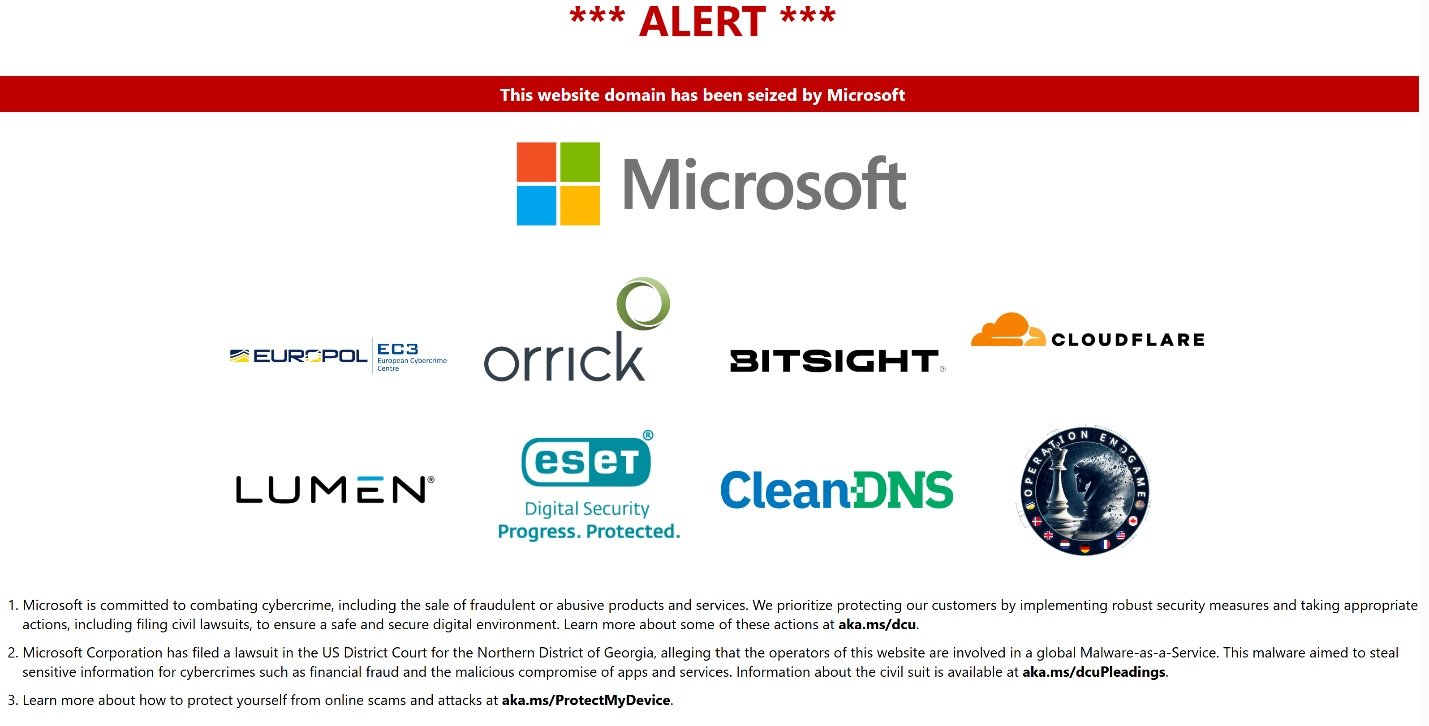
13 мая 2025 года Microsoft после обращения в суд заблокировала более 2300 доменов, связанных с Lumma.

Почти одновременно Министерство юстиции США забрало себе панель управления вредоносом, через которую злоумышленники арендовали стилер для своих атак. Европол и японский JC3 помогли отключить части инфраструктуры Lumma в своих регионах.

Итог? Lumma осталась без связи с заражёнными машинами, без панели управления и без платформы для сбыта украденных данных. Всё, бизнес прикрыт.


Почти 400 тысяч заражений

По словам Стивена Масады из юридического подразделения Microsoft, только с середины марта по середину мая более 394 000 Windows-компьютеров по всему миру были заражены Lumma. Компания совместно с правоохранителями и партнёрами отрезала канал связи между жертвами и командными серверами.

Cloudflare добавили, что Lumma активно использовал их сервисы, чтобы скрывать IP-адреса серверов, куда сливались украденные данные. Когда обычных мер стало не хватать, Cloudflare усилила защиту и ввела Turnstile на промежуточной странице предупреждения — чтобы бот не мог просто её обойти.

Что за зверь — Lumma Stealer?

Lumma (он же LummaC2) — это типичный инфостилер, который продаётся по подписке за $250-$1000. Он ворует всё подряд: логины, пароли, cookies, криптокошельки, историю браузера и данные банковских карт. Цель — Chrome, Edge, Firefox и другие браузеры на базе Chromium.

Распространяется он через всё, что под руку попадётся: комментарии на GitHub, фейковые сайты с дипфейк-контентом, вредоносная реклама. Заражённый комп собирает всю информацию в архив — и сливает злоумышленникам.

Самый популярный стилер 2025 года

Согласно свежему отчёту IBM X-Force, Lumma сейчас лидер среди инфостилеров. Более того, за последний год число логинов и паролей на даркнете выросло на 12%, а поставка стилеров через фишинг подскочила на 84%.

Lumma засветился в атаках на PowerSchool, HotTopic, CircleCI и Snowflake. Украденные им учётки даже использовались для вмешательства в маршрутизацию BGP и RPKI — как в случае с инцидентом у Orange Spain.

Сегодня ФБР и CISA выпустили совместное предупреждение (PDF) с индикаторами компрометации и описанием техник, которые используют операторы Lumma. Если вы в ИБ или администрировании — обязательно загляните.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru