


Один Chrome-флаг против блокировок сайтов в России: найден обход через TLS

Один Chrome-флаг против блокировок сайтов в России: найден обход через TLS

Один Chrome-флаг против блокировок сайтов в России: найден обход через TLS

Пока пользователи и специалисты спорят о причинах проблем с доступом к отдельным сайтам, в Сети уже начали появляться народные рецепты борьбы с блокировками. Пользователь Хабра под ником eByeBots рассказал о необычном способе восстановления доступа к некоторым ресурсам через браузеры на базе Chromium.

По его словам, решение связано не с VPN или прокси, а с изменением параметров TLS-шифрования в самом браузере.

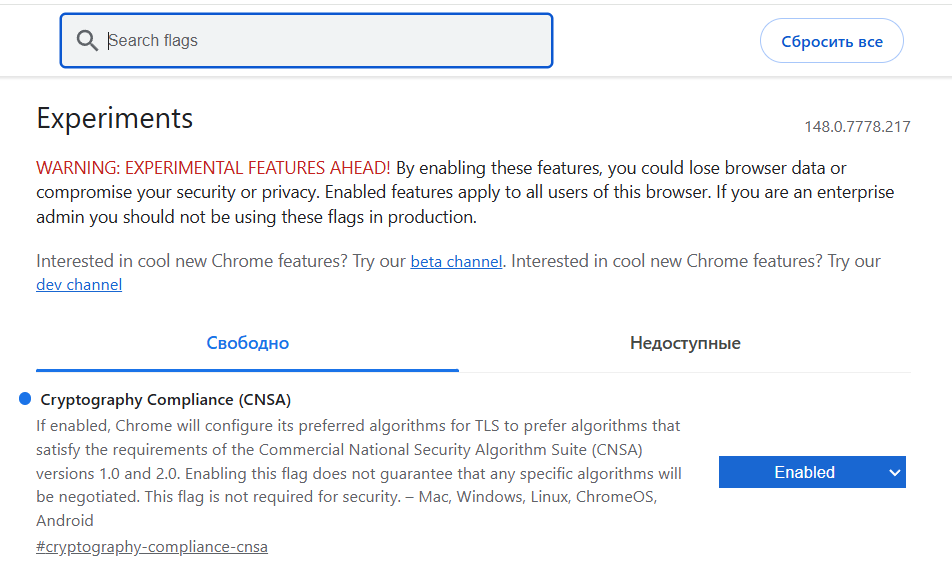
Автор рекомендует открыть страницу экспериментальных настроек Chrome (chrome://flags/) или аналогичный раздел в других Chromium-браузерах и найти параметр Cryptography Compliance (CNSA).

После его активации браузер начинает отдавать приоритет криптографическим алгоритмам из американского стандарта CNSA.


На практике это меняет TLS-отпечаток браузера — набор параметров, который формируется во время установки защищённого соединения с сайтом.

По словам автора публикации, именно после включения этого режима ему удалось восстановить доступ к ряду ресурсов, включая сайт хостинг-провайдера Beget, где ранее наблюдались проблемы с подключением к CDN.

Для упрощения процедуры энтузиаст даже выложил на GitHub готовый BAT-файл, который позволяет применить необходимые настройки в один клик.

Интересно, что опубликованное решение появилось на фоне многочисленных сообщений о сбоях при доступе к различным сайтам и сервисам. Ранее исследователи уже высказывали предположения, что некоторые ограничения могут учитывать параметры TLS ClientHello и так называемые TLS-фингерпринты браузеров.

Если эта гипотеза верна, то изменение криптографических настроек действительно способно повлиять на прохождение соединения через сетевые фильтры.

Впрочем, пока речь идёт исключительно о наблюдениях отдельных пользователей, а не о подтверждённом универсальном способе обхода ограничений. Сам автор подчёркивает, что продолжает тестирование метода на разных провайдерах и в различных сценариях.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru