



Эксперты поймали новый инфостилер Stealc с богатой функциональностью

Эксперты поймали новый инфостилер Stealc с богатой функциональностью

Эксперты поймали новый инфостилер Stealc с богатой функциональностью

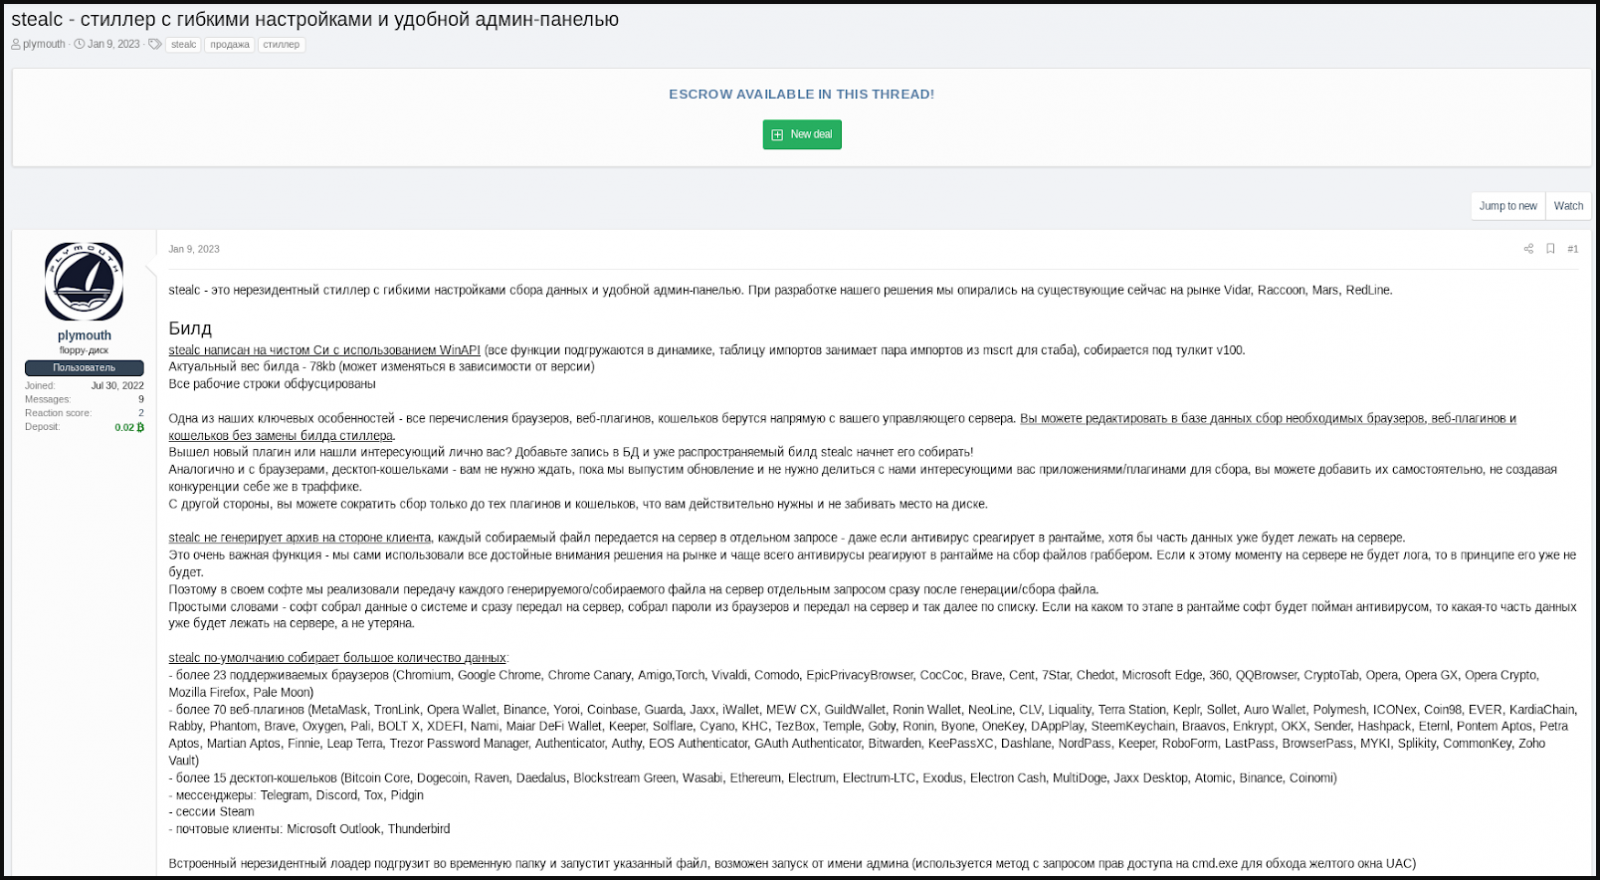
На площадках дарквеба появилась новая вредоносная программа Stealc, заточенная под кражу конфиденциальной информации жертвы. Авторы агрессивно рекламируют своё детище, расхваливая функциональные возможности, напоминающие других вредоносов: Vidar, Raccoon, Mars и Redline.

На Stealc обратили внимание исследователи из компании SEKOIA. В январе специалисты наткнулись на новое семейство, а уже в начале февраля зафиксировали факт его распространения.

На киберпреступных форумах Stealc рекламировал пользователь под ником “Plymouth“. Вредонос преподносили как отличный инструмент для кражи данных, поставляемый в связке с простой в использовании панелью администратора.


Plymouth честно признавал, что Stealc не создавался с нуля, в основу зловреда легки другие популярные инфостилеры: Vidar, Raccoon, Mars и Redline. В отчёте SEKOIA эксперты указывают, что принцип коммуникаций с командным центром (C2) схож с тем, что используют Vidar и Raccoon. К слову, Stealc рандомизирует URL C2.

На основе пойманного SEKOIA образца исследователи выписали следующие особенности Stealc:

  • Билд весит всего 80 КБ;
  • Зловред использует сторонние легитимные DLL;
  • Семпл написан на C и задействует возможности API Windows;
  • Большая часть строк обфусцирована с помощью RC4 и base64;
  • Вредонос извлекает скомпрометированные данные в автоматическом режиме;
  • Stealc атакует 22 браузера, 75 плагинов и 25 кошельков.

Один из выявленных методов распространения инфостилера — через видео на YouTube, в которых объясняется, как установить взломанный софт.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru