


RSF: в Беларуси обнаружили Android-шпион с установкой при допросах

RSF: в Беларуси обнаружили Android-шпион с установкой при допросах

RSF: в Беларуси обнаружили Android-шпион с установкой при допросах

Международная правозащитная организация «Репортёры без границ» (признана нежелательной в России) совместно с RESIDENT.NGO опубликовала расследование о якобы новой шпионской кампании, направленной против журналистов и представителей гражданского общества в Беларуси.

По данным исследователей, в ходе анализа был выявлен ранее неизвестный образец шпионского софта, получивший условное название ResidentBat.

В RSF считают, что этот инструмент мог использоваться для скрытого наблюдения за владельцами Android-смартфонов, в том числе во время работы с зашифрованными мессенджерами.

Как отмечается в отчёте (PDF), кампания отличается нетипичным для «шпионского софта» подходом. Вместо удалённых атак и эксплуатации уязвимостей, о которых часто пишут в контексте коммерческих решений вроде Pegasus, здесь, по версии исследователей, применялась физическая установка приложения.

Поводом для начала расследования стал случай в третьем квартале 2025 года, когда журналиста вызвали на допрос. По его словам, во время общения с сотрудниками силовых структур его неоднократно просили разблокировать смартфон.

«Офицер постоянно просил разблокировать экран, поэтому я предполагаю, что он мог подсмотреть ПИН-код», — рассказал журналист авторам отчёта.

Исследователи не исключают, что после этого устройство могли на время изъять и вручную установить приложение, предназначенное для скрытого сбора данных.

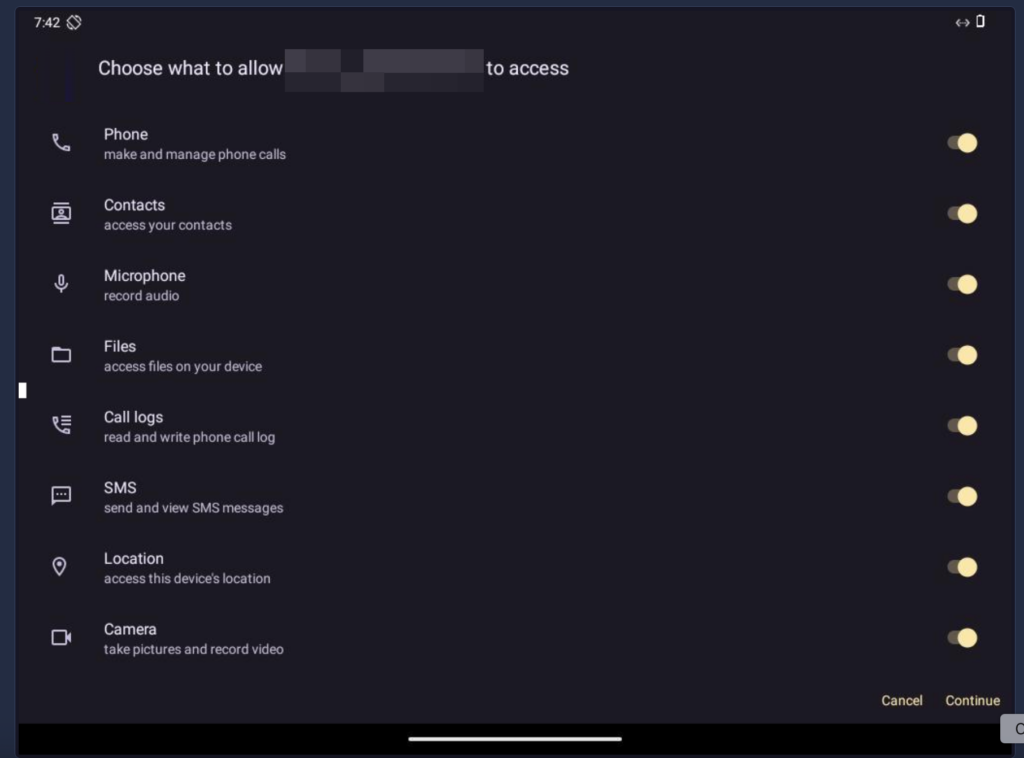
По данным RSF Digital Security Lab, ResidentBat маскируется под обычную Android-программу и при установке запрашивает десятки разрешений — всего около 38. Они дают ему доступ к звонкам, сообщениям, камере, микрофону и файлам на устройстве.


Особое внимание эксперты уделяют использованию службы специальных возможностей Android (Accessibility Service). При активированной опции canRetrieveWindowContent приложение может считывать содержимое экранов других программ, включая зашифрованные мессенджеры — Signal, Telegram и WhatsApp (принадлежит признанной в России экстремистской организации и запрещённой корпорации Meta).

Зловред, как предполагают исследователи, способен фиксировать переписку, нажатия клавиш, мониторить содержимое буфера обмена и даже записывать экран.

ResidentBat получил своё название по характерным элементам кода — в частности, пакетам с префиксом com.google.bat и сервису ResidentService. Кроме того, приложение регистрируется с повышенными привилегиями Device Admin, что позволяет ему работать в фоне и при необходимости удалённо очистить данные с устройства.

Анализ цифровых сертификатов, по оценке авторов отчёта, указывает на то, что подобная активность могла вестись как минимум с марта 2021 года.

RSF отмечает, что стандартные антивирусные средства не всегда способны вовремя обнаружить подобные угрозы. В описанном случае внимание владельца устройства привлёк встроенный механизм защиты Android уже после возврата смартфона.

В качестве мер предосторожности для журналистов и активистов специалисты рекомендуют:

  • использовать сложные буквенно-цифровые пароли вместо коротких ПИН-кодов;
  • избегать разблокировки устройств в присутствии третьих лиц;
  • рассмотреть применение защищённых Android-прошивок, таких как GrapheneOS, с поддержкой перемешивания ПИН-кода и «duress-паролей».
Подпишитесь на новости

Security Vision представила портал самооценки ИБ для холдингов

У одной «дочки» требования выполнены, у другой — замечания годами гуляют по почте, у третьей отчет живет в отдельной таблице. Security Vision представила Self-Assessment — портал, который собирает самооценку информационной безопасности всей группы компаний в одном месте и помогает контролировать устранение проблем.

Как заявляет разработчик, Security Vision SA охватывает весь цикл: от подготовки требований и рассылки опросных листов до расчета результатов и контроля корректирующих мероприятий. Головная организация получает сводную картину по дочерним структурам и отдельным системам.

Требования можно загружать, объединять в шаблоны, распределять по направлениям и хранить с учетом версий. Оценки запускаются по расписанию либо под конкретную задачу, а вопросы назначаются ответственным специалистам.

Ответы и обоснования проходят валидацию. Затем система рассчитывает результат по выбранной методике, включая собственную методологию организации. Если выполнение требования можно определить по метрикам, после настройки критериев поддерживается автоматическое заполнение ответа.

Дальше начинается самое полезное: невыполненные требования превращаются в план действий с ответственными, сроками и статусами. Руководство видит, какие компании исправляют замечания, а где работа зависла. Отчет «проблемы выявлены» получает продолжение — кто и когда их устранит.

Для анализа предусмотрены отчеты и интерактивные дашборды с детализацией до конкретной организации или системы. Также портал позволяет вести реестр внутренних нормативных документов, сохранять их версии и уведомлять сотрудников об ознакомлении.

По замыслу компании, единая методология должна сократить ручное сведение данных и помочь распределять ресурсы по приоритетам. Первую демонстрацию SA Security Vision проведет 27-28 октября на SOC Forum.

RSS: Новости на портале Anti-Malware.ru