



Эксперты поймали новый инфостилер Stealc с богатой функциональностью

Эксперты поймали новый инфостилер Stealc с богатой функциональностью

Эксперты поймали новый инфостилер Stealc с богатой функциональностью

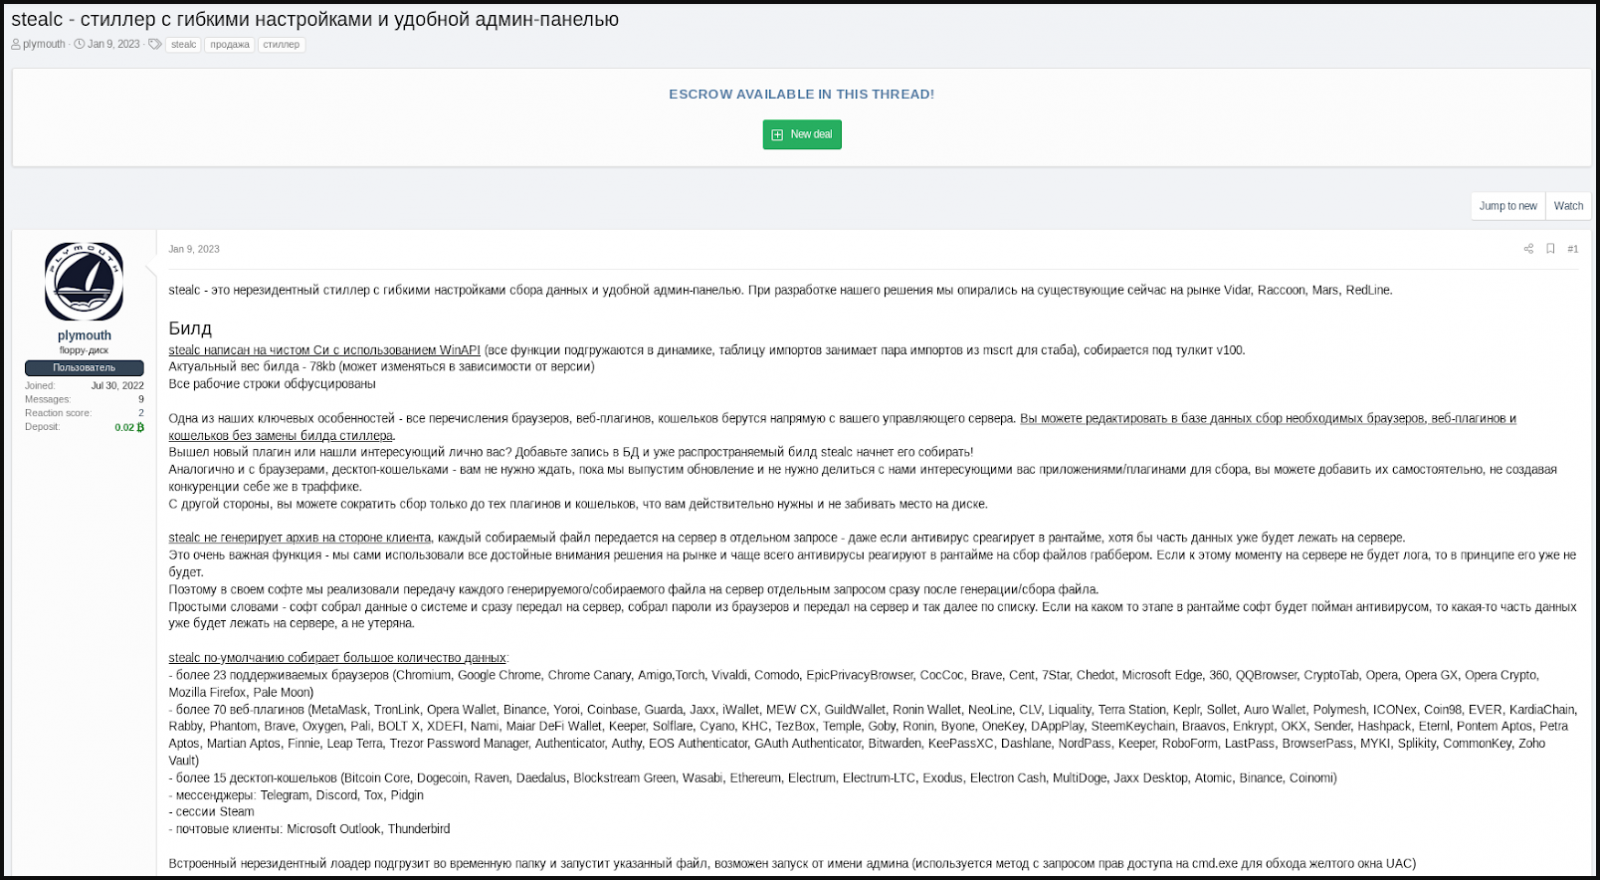
На площадках дарквеба появилась новая вредоносная программа Stealc, заточенная под кражу конфиденциальной информации жертвы. Авторы агрессивно рекламируют своё детище, расхваливая функциональные возможности, напоминающие других вредоносов: Vidar, Raccoon, Mars и Redline.

На Stealc обратили внимание исследователи из компании SEKOIA. В январе специалисты наткнулись на новое семейство, а уже в начале февраля зафиксировали факт его распространения.

На киберпреступных форумах Stealc рекламировал пользователь под ником “Plymouth“. Вредонос преподносили как отличный инструмент для кражи данных, поставляемый в связке с простой в использовании панелью администратора.


Plymouth честно признавал, что Stealc не создавался с нуля, в основу зловреда легки другие популярные инфостилеры: Vidar, Raccoon, Mars и Redline. В отчёте SEKOIA эксперты указывают, что принцип коммуникаций с командным центром (C2) схож с тем, что используют Vidar и Raccoon. К слову, Stealc рандомизирует URL C2.

На основе пойманного SEKOIA образца исследователи выписали следующие особенности Stealc:

  • Билд весит всего 80 КБ;
  • Зловред использует сторонние легитимные DLL;
  • Семпл написан на C и задействует возможности API Windows;
  • Большая часть строк обфусцирована с помощью RC4 и base64;
  • Вредонос извлекает скомпрометированные данные в автоматическом режиме;
  • Stealc атакует 22 браузера, 75 плагинов и 25 кошельков.

Один из выявленных методов распространения инфостилера — через видео на YouTube, в которых объясняется, как установить взломанный софт.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru