



Эксперты поймали новый инфостилер Stealc с богатой функциональностью

Эксперты поймали новый инфостилер Stealc с богатой функциональностью

Эксперты поймали новый инфостилер Stealc с богатой функциональностью

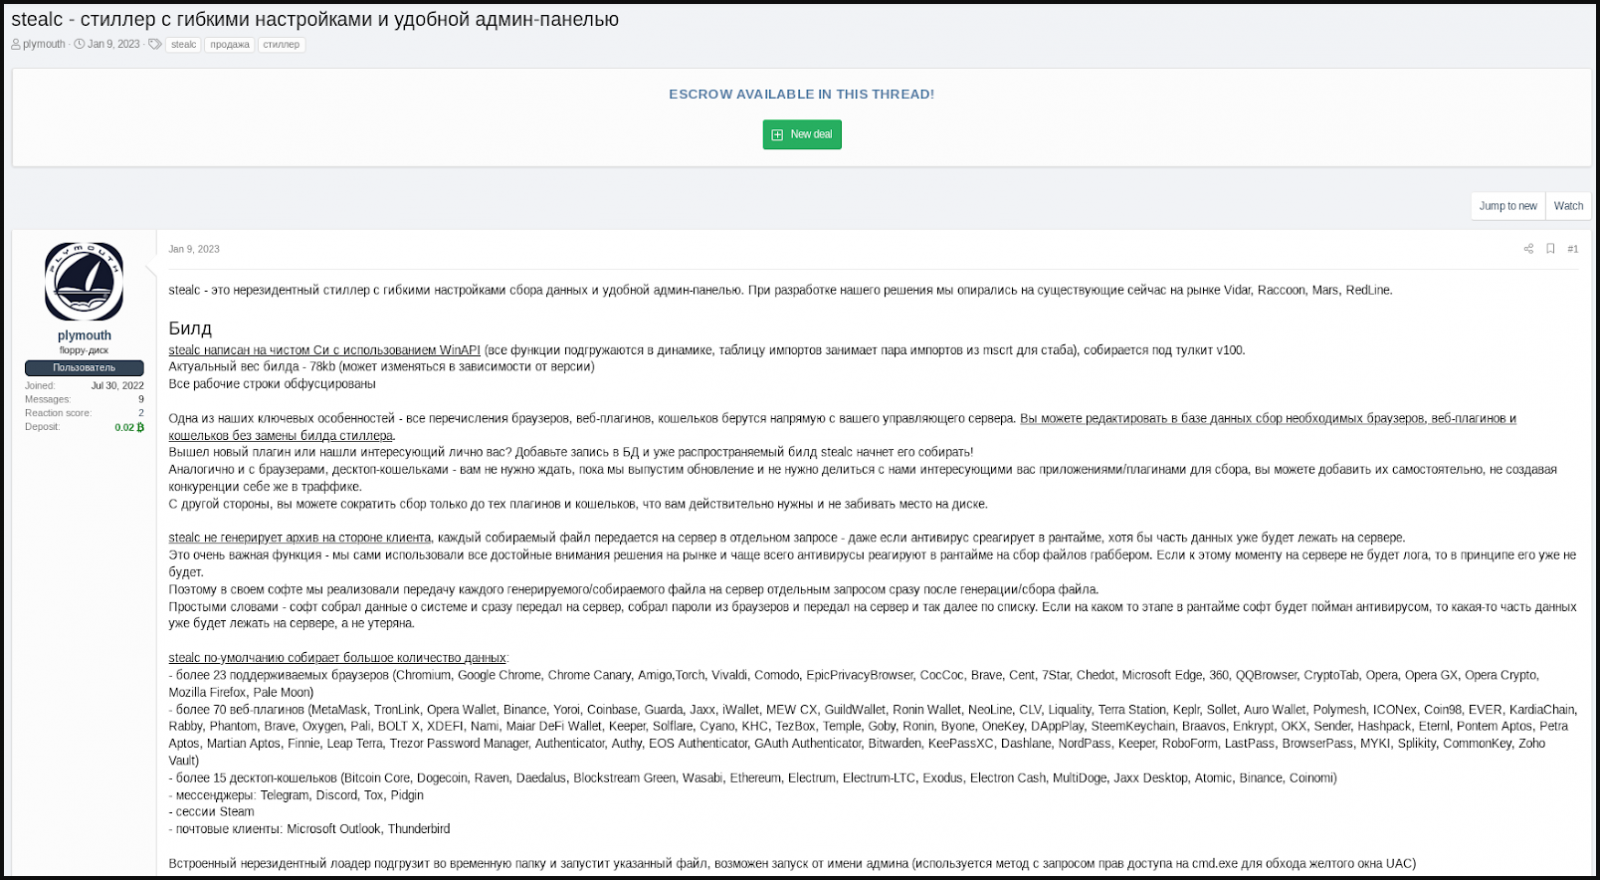
На площадках дарквеба появилась новая вредоносная программа Stealc, заточенная под кражу конфиденциальной информации жертвы. Авторы агрессивно рекламируют своё детище, расхваливая функциональные возможности, напоминающие других вредоносов: Vidar, Raccoon, Mars и Redline.

На Stealc обратили внимание исследователи из компании SEKOIA. В январе специалисты наткнулись на новое семейство, а уже в начале февраля зафиксировали факт его распространения.

На киберпреступных форумах Stealc рекламировал пользователь под ником “Plymouth“. Вредонос преподносили как отличный инструмент для кражи данных, поставляемый в связке с простой в использовании панелью администратора.


Plymouth честно признавал, что Stealc не создавался с нуля, в основу зловреда легки другие популярные инфостилеры: Vidar, Raccoon, Mars и Redline. В отчёте SEKOIA эксперты указывают, что принцип коммуникаций с командным центром (C2) схож с тем, что используют Vidar и Raccoon. К слову, Stealc рандомизирует URL C2.

На основе пойманного SEKOIA образца исследователи выписали следующие особенности Stealc:

  • Билд весит всего 80 КБ;
  • Зловред использует сторонние легитимные DLL;
  • Семпл написан на C и задействует возможности API Windows;
  • Большая часть строк обфусцирована с помощью RC4 и base64;
  • Вредонос извлекает скомпрометированные данные в автоматическом режиме;
  • Stealc атакует 22 браузера, 75 плагинов и 25 кошельков.

Один из выявленных методов распространения инфостилера — через видео на YouTube, в которых объясняется, как установить взломанный софт.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru