



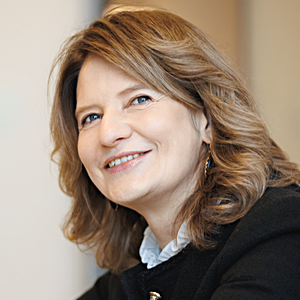
Наталья Касперская
Президент ГК InfoWatch, председатель правления АРПП «Отечественный софт»
Наталья Ивановна Касперская — российский предприниматель в сфере информационных технологий, президент группы компаний InfoWatch, председатель правления АРПП «Отечественный софт», сооснователь компании «Лаборатория Касперского», общественный деятель. Имеет отраслевые и государственные награды.
Бизнес
В 1997 году Н. И. Касперская стала соучредителем и генеральным директором «Лаборатории Касперского». За десять лет под её руководством новая компания, разрабатывавшая программное обеспечение по защите от компьютерных вирусов, превратилась в крупное международное предприятие с оборотом в несколько сотен миллионов долларов, лидирующее на российском и международном рынках.
В 2007 году Касперская возглавила компанию InfoWatch («ИнфоВотч»), разрабатывающую ПО по защите корпораций от утечек конфиденциальных данных. Под её руководством компания выросла в системообразующее предприятие РФ. Сегодня ГК InfoWatch разрабатывает ПО в области защиты предприятий от разного типа угроз. Клиенты группы компаний InfoWatch — государственные органы и крупные предприятия РФ, ближнего и дальнего зарубежья.
В 2016 году Наталья Касперская была признана российским экспертным сообществом «Персоной года» в ИКТ-индустрии в рамках бизнес-премии «Лучшие в России». В 2017 году стала победителем национального этапа международного конкурса EY «Предприниматель года». В 2018 году заняла 1-е место в рейтинге газеты «Коммерсантъ» «ТОП-1000 российских менеджеров» в категории «ИТ».
Общественная работа
В 2009 году Н. И. Касперская стала одним из инициаторов создания Ассоциации российских разработчиков программных продуктов (АРПП) «Отечественный софт», а InfoWatch — одним из учредителей Ассоциации. В 2017 году Касперскую избрали председателем АРПП. Сейчас в АРПП входит 304 компании-разработчика российского ПО с совокупным оборотом 570 млрд рублей.
Касперская является экспертом Единого реестра российских программ для электронных вычислительных машин и баз данных при Министерстве цифрового развития с момента его основания. Сегодня в реестр входит более 33 тыс. российских программных продуктов.
В 2019–2020 гг. Касперская была членом рабочей группы по подготовке предложений о внесении поправок в Конституцию РФ. По её предложению в Конституцию РФ внесены две поправки к статье 71. Согласно этим поправкам ИТ отнесены в ведение государства и приравнены по важности к ядерной энергетике. Также в ведение государства отнесены безопасность личных данных российских граждан. Целями данных поправок, по мнению Касперской, стали защита данных граждан, их прав на тайну личности, запрет на создание неравенства на основании цифровых профилей и рейтингов и т. п.
Наталья Касперская является соавтором книги «Цифровая гигиена», написанной вместе с супругом, Игорем Ашмановым. Книга в доступной форме рассказывает родителям о рисках, имеющихся в интернете, и методах борьбы с этими рисками.
29 сентября в Москве прошла XIX ежегодная конференция по информационной безопасности — BIS Summit 2026. Главной темой мероприятия стала необходимость регулирования развития и применения ИИ. Мы обсудили, где проходит граница между возможностями и угрозами, с Натальей Касперской, основателем и президентом группы компаний InfoWatch, которая выступает соорганизатором и стратегическим партнёром мероприятия.
Наталья Ивановна, в этом году темой BIS Summit стал ИИ. Расскажите, какие основные проблемы вы видите в законодательном регулировании искусственного интеллекта?
Н. К.: Изначально считалось, что искусственный интеллект нужно регулировать, потому что есть риски. Их много, они лежат в нескольких сферах: в плоскости технологической (например, утечки данных или промпт-инъекции), в плоскости интеллектуальной (например, потеря людьми компетенций и навыков), в плоскости, связанной с рынком труда (замена существующих профессий на другие и пр.) и т. д.
Я участвовала в рабочей группе при Совете Федерации, которая разработала свою версию законопроекта по регулированию ИИ, а Минцифры предложило свою. В результате обе версии законопроекта были отвергнуты, и была принята другая концепция — о поддержке технологий искусственного интеллекта. Видимо, в тот момент важнее было поддержать развитие ИИ. Мне, тем не менее, кажется, что поддержка не отменяет вопросов безопасности.
Мы наблюдаем, как быстро меняется технология ИИ. Поэтому бессмысленно описывать и регулировать конкретную технологию, надо регулировать её применение. ИИ должен быть ограничен там, где это может нанести вред человеку. В своей версии законопроекта мы именно это попытались описать. Но, видимо, мы поспешили с этой идеей.
За эти полгода произошёл довольно сильный сдвиг от восторгов по поводу ИИ к рискам и угрозам, которые, как выяснилось, он несёт. В США уже начались активные обсуждения по этому поводу: сначала выступил Дарио Амодеи из Anthropic, затем и другие руководители крупных компаний стали муссировать тему опасности технологии ИИ. В России тоже стали это обсуждать.
А InfoWatch как-то занимается безопасностью генеративного ИИ или пока нет?
Н. К.: InfoWatch занимается безопасностью генеративного ИИ уже больше года. Мы перехватываем основные сценарии утечек конфиденциальной информации через фундаментальные модели и агентские системы. Пока мы предоставляем этот функционал клиентам на тестирование бесплатно, изучаем и улучшаем возможности системы. Не все сценарии утечек мы пока закрываем. Но большинство крупных игроков DLP на эту тему пока даже и не думали.
При этом сейчас, как грибы после дождя, появляются какие-то новые стартапы, которые заявляют, что защищают от всех угроз ИИ. Идёт активное «бурление», и у нас на глазах формируется новый рынок. Это рынок защиты от генеративного ИИ, в котором уже есть около двух десятков типов различных продуктов. LLM Firewall, LLM Antivirus, DLP for AI, Анализ использования агентов, «Аудит наличия ИИ-ресурсов» и прочее. Всё это пока, конечно, работает очень условно, если работает вообще. Но главное, что движение началось и постепенно решения должны становиться более зрелыми.
Да, появилась куча интересных продуктов.
Н. К.: На днях мой технический директор прислал ссылку на очередного игрока. Этот игрок заявляет: «Мы — лидеры рынка». Я читала-читала, но так и не поняла, что они делают. «Мы защищаем от промпт-инъекций» — звучит круто, но как именно они защищают — ни слова, только общие фразы. Мы тоже разрабатываем сценарии защиты от промпт-инъекций, но это сложная тема, это как автоматически искать закладки в ПО. Инструменты против закладок существуют, только закладки они ловят плохо. Вот и на этом, зарождающемся в данный момент сегменте, пока больше «пены», чем реальных продуктов.
Это понятно, все хотят оседлать волну популярности ИИ.
Н. К.: Это бурление напоминает мне одну историю, связанную с названием вашего ресурса. Где-то в начале 2000-х появились программные решения, о которых производители заявляли, что они ловят malware (от англ. malicious software — «злонамеренное программное обеспечение») в отличие от антивирусов, которые ловят только вирусы. Этот класс решений IDC и Gartner назвали Anti-malware. Хотя все крупные антивирусы, конечно, ловили вредоносное ПО. Но это был способ создать новый рынок на пустом месте.
За 2 года большая часть тех стартапов закрылась, самых крупных купили антивирусные компании, а некоторые (например, Websense, ныне Forcepoint) выросли и вышли на IPO. В итоге аналитические агентства объединили anti-malware с антивирусами в одну рыночную категорию.
Этот пример — некий отдалённый аналог того, что мы наблюдаем сейчас. Скорее всего, защита от угроз ИИ со временем вольётся в общий рынок безопасности, но сегодня мы стоим у истоков этого нового направления.
Сфера искусственного интеллекта — неустоявшийся рынок. Получается, что новая технология открывает не только кучу возможностей, но и рисков?
Н. К.: Именно поэтому регулировать технологию не имеет смысла. Я ни в коем случае не критикую принятый закон о поддержке искусственного интеллекта, но он охватил только большие фундаментальные модели, игнорируя все другие виды ИИ. А через год появятся какие-нибудь новые технологии.
Мне кажется, регулировать саму технологию — тупиковый подход: ты всегда будешь опаздывать. Поэтому регулировать нужно применение.
Например, применение ИИ для обучения детей. Дети всё равно будут чем-то пользоваться, запретить им это практически невозможно. Но учитель должен опираться на проверенные временем учебники, а не на вероятностные выводы искусственного интеллекта. Другой пример: постановка диагноза пациенту не может быть делегирована ИИ. Использовать его как вспомогательный инструмент для диагностики допустимо, но окончательное заключение должно оставаться за врачом.
То есть использовать ИИ только в качестве второго мнения, как ассистента?
Н. К.: Да, совершенно верно. Должно быть чётко отрегулировано, что можно, а что нельзя. Причём именно с точки зрения защиты человека и общества.
Есть мнение, что мы уже проиграли гонку больших языковых моделей США и Китаю. Возможно, нужно просто это принять и сосредоточиться на обвязке, так называемом harness?
Н. К.: Ну, вообще, конечно, российские фундаментальные модели вторичны по своей сути и довольно сильно уступают передовым мировым аналогам. Но это не значит, что их надо закрыть, надо продолжать их развивать.
Harness и сопутствующие обвязки, конечно, тоже надо развивать. Как и другие области ИИ — например, машинное зрение. Или беспилотники, которые тоже управляются при помощи ИИ. Или системы распознавания лиц — ещё одна типичная система искусственного интеллекта. Россия — лидер рынка по этому направлению. Даже современные DLP-системы — это давно уже системы искусственного интеллекта. Здесь Россия ушла далеко вперёд и по некоторым направлениям даже превосходит мировые аналоги.
Хотелось бы продолжить уже про импортозамещение. Как вы оцениваете результаты, которых отрасли ИТ и ИБ достигли с 2022 года?
Н. К.: Давайте сначала поговорим об отрасли информационной безопасности, а потом перейдём к ИТ в целом. Информационная безопасность в России всегда была на высоком уровне. К 2022 году практически всё было импортозамещено. Причём отечественные продукты вполне конкурентоспособны на мировом рынке, за исключением разве что сегмента NGFW, межсетевых экранов нового поколения.
За 4 года, кстати, российские производители сумели создать работающие МСЭ, которые пока, конечно, отстают от Cisco и других лидеров рынка, но демонстрируют явный прогресс. Надо понимать, что российские межсетевые экраны вряд ли бы появились при наличии здесь иностранцев — рынок был занят. Но требования заказчиков заставляют отечественные продукты развиваться и становиться лучше. В 2022–2023 годах было очень много межсетевых экранов — в один момент их число доходило до семидесяти, тогда все устремились в разработку NGFW. Мы тоже, честно говоря.
В этот сегмент пошли многие на слухах о возможном финансировании из госбюджета. Однако этого не произошло, и значительная часть проектов сразу закрылась.
Н. К.: Мы-то пошли по другой причине. У InfoWatch в портфеле продуктов был файрвол для промышленного сегмента. Мы подумали: «А почему бы не сделать его корпоративным?» Казалось, что это — близкие решения. Но когда мы начали делать корпоративный файрвол, то выяснилось, что это гораздо более сложная задача, чем казалось изначально. Сейчас мы сосредоточились на промышленном сегменте, но тем не менее перевели продукт на другую платформу, которая позволяет реализовывать оба направления.
В целом задача разработки межсетевого экрана — действительно сложная: по некоторым данным, из 70 игроков на рынке осталось 30 или меньше. Полагаю, их число и дальше будет сокращаться, поскольку рыночная конкуренция работает именно так.
Реально работающих, которые на слуху, осталось всего пять-шесть.
Н. К.: Ну, это как считать. Некоторые ещё продолжают развиваться. Думаю, можно насчитать и тридцать — но это уже вдвое меньше, чем было.
Что касается импортозамещения остальных программных продуктов, то ситуация с ними крайне неравномерная: там, где уже были заделы или работающие решения, как правило, стало сильно лучше. За последние 3–4 года таким компаниям пришлось удовлетворять конкретные требования заказчиков, они активно над этим работали.
Однако там, где заделов не было, в большинстве случаев решения так и не появились. Это касается, например, средств разработки и базовых платформ — их как не было, так и нет. Никто не станет создавать подобное в одиночку. Все по-прежнему используют международные решения. Языки программирования у нас в основном также иностранные, за исключением 1С. Получается, что для развития всё равно нужны были уже какие-то заделы.
К качеству существующих отечественных продуктов есть претензии, и это объяснимо.
Российские компании оказались не готовы к такому валу заказов: где-то они успевают адаптироваться, где-то — нет. Ресурсы ограничены, для обслуживания широкого сегмента нужно значительно больше сил и людей, чем для обслуживания узкой ниши. Это как выйти с лопатой на обработку ста гектаров. Вендоры, конечно, усиливают разработку, но вырасти до размера крупной транснациональной компании быстро — нереально.
Были и претензии к ценам — их много обсуждали. Но давайте будем честны: когда у производителя рынок размером с весь земной шар, он может назначать любую цену, хоть около нуля. Взять за пример хотя бы Microsoft.
Там затраты распределяются между миллионами клиентов.
Н. К.: Да. А у нас объём рынка такой, какой есть, но затраты ты всё равно несёшь. И эти затраты приходится распределять на существенно меньшее число клиентов — а ведь цена ПО зависит от количества заказчиков. В этом особенность программного обеспечения как товара, в отличие от многих других продуктов. Мы пытаемся объяснить это Счётной палате.
По результатам опросов в эфирах AM Live мы видим, что 50–60% респондентов уже активно идут в сторону внедрения отечественных ИТ-систем. В зависимости от сегмента процент может быть и выше. И только около 20% компаний ничего не делают и продолжают использовать импортные продукты. Массового отторжения российского больше нет, и многие позитивно оценивают то, что наши ИТ-вендоры сделали за последние несколько лет.
Н. К.: Я считаю, западные вендоры сами в значительной степени поспособствовали этому процессу. Они отключали свои облачные сервисы, прекращали поддержку, отказывались продавать лицензии. Это произвело неприятное впечатление на клиентов, особенно при том, что деньги им никто не вернул. Уровень доверия к такому производителю, естественно, снизился.
Уже вряд ли кто-то вернётся на импорт, по моему мнению.
Н. К.: Даже если они вернутся, то им придётся восстанавливать утерянное доверие, а это непросто. И клиенты вряд ли захотят ещё раз проходить квесты с заменой всего стека технологий. Так что чем больше времени проходит, тем ниже шансы на возвращение.
Насколько часто вы, как разработчик и вендор, сталкиваетесь с претензиями заказчиков, которые требуют функциональности, сопоставимой с функциональностью ушедших зарубежных решений? Возможно, где-то планку следует понизить, а где-то — пересмотреть требования?
Н. К.: Последние четыре года мы вообще не сравниваем себя с зарубежными аналогами. Собственно, процесс импортозамещения в системах информационной безопасности начался с 2015 года. В остальных сегментах никто не шевелился, хотя первое постановление правительства об импортозамещении вышло именно в 2015 году, задолго до СВО.
В ИТ до 2022 года ничего такого не происходило.
Н. К.: Да. Все просто сидели и думали: «Ладно, пока не штрафуют, попользуемся привычным». И никто не шевелился. А в информационной безопасности процесс шёл, потому что специалисты здесь лучше понимают риски. К 2022 году на нашем рынке оставалось всего 5% иностранных вендоров.
С иностранными DLP мы сталкивались на зарубежных рынках, но затем на четыре года с этих рынков ушли и перестали их наблюдать. В прошлом году мы возобновили экспортную деятельность — и обнаружили интересный эффект. Наши отечественные DLP-системы заметно ушли в сторону. Мировой рынок движется в направлении комплаенса, регуляторики и соответствия требованиям, в основном американским.
Российские же DLP-решения, в отличие от мировых, развивались в сторону глубокого анализа контента.
Мы показывали наши решения индийским коллегам, и они сказали: «У вас продвинутые решения». И это несмотря на то, что мы замкнулись на собственном рынке и, казалось бы, должны были отстать. Но, видимо, из-за высокой конкуренции именно в сегменте DLP отечественные продукты выросли в качестве и стали даже лучше зарубежных.
Есть такая гипотеза, что опыт проверки наших технологий «боем» внутри страны удастся монетизировать, и это откроет определённое окно возможностей для экспорта таких решений. Как вы на это смотрите?
Н. К.: Про экспорт российских ИТ-решений много кто говорит. Однако на практике я вижу как минимум четыре серьёзные проблемы.
Первая — расхождение технологических стеков. Для международного рынка необходимо поддерживать одни операционные системы и СУБД, а для российского — совсем другие. Это создаёт дополнительную сложность и повышает затраты на разработку.
Вторая — нас ждут там ещё меньше, чем раньше. Нас и прежде не особенно ждали, а теперь не ждёт почти никто. Продвигать российские решения сейчас гораздо труднее.
Третья — отсутствие системы поддержки экспорта в стране. Каждый вендор действует самостоятельно. Имеющиеся государственные инструменты, к сожалению, работают плохо. Поэтому не все компании могут закрепиться на международной арене, как, например, «Лаборатория Касперского».
И наконец, есть существенное противодействие отечественным решениям со стороны недружественных государств, в частности США. В отличие от наших действий, действия США скоординированы и системны.
Мне кажется, нам стоит перенять китайский опыт: когда государство поддерживает конкретное направление или отрасль народного хозяйства, оно активно лоббирует её интересы, в том числе за рубежом, открывая тем самым рынки. Если бы у нас заработала такая система, результат был бы гораздо ощутимее.
Н. К.: Безусловно, наличие системной поддержки облегчает компаниям выход на иностранные рынки. Без неё каждый вендор действует самостоятельно — результат зависит исключительно от собственных усилий. При усиленном и системном противодействии недружественных государств это реально сложная задача.
Когда государство должно поддерживать, а когда — стоять в стороне и наблюдать, как рынок сам всё расставит по местам? Это очень сложный вопрос выбора, и он коррупционноёмкий. Где здесь баланс?
Н. К.: Мне кажется, там, где рынок уже есть, он вполне способен развиваться сам. Если государство в этом случае вмешивается, возникает перекос. Но там, где рынок сложный — например, какие-то специфические системы, технологии или программы двойного назначения — без поддержки действовать невозможно.
Наталья Ивановна, спасибо, что уделили время обсуждению насущных вопросов!


