



Шпион Vidar теперь прячется в файлах интерактивной справки Microsoft

Шпион Vidar теперь прячется в файлах интерактивной справки Microsoft

Шпион Vidar теперь прячется в файлах интерактивной справки Microsoft

Эксперты Trustwave SpiderLabs проанализировали заинтересовавшую их вредоносную email-кампанию, выявленную месяц назад. Ее целью являлся засев хорошо известного инфостилера Vidar, но его доставка осуществлялась новым, многоступенчатым методом, притом с использованием файла в безобидном формате .chm.

Вредонос Vidar не ассоциирован с какой-либо криминальной группой; это коммерческий продукт, который всегда можно приобрести на черном рынке. Написанный на C++ код часто обновляют, чтобы уберечь от детектирования, и распространяют в основном через спам-рассылки.

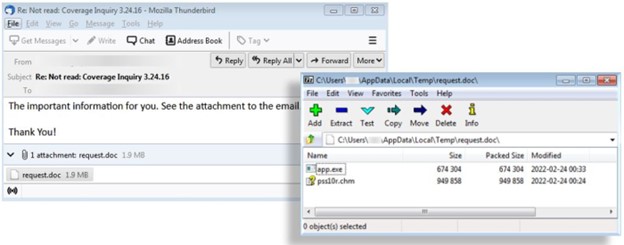
В данном случае письма злоумышленников были снабжены вредоносным вложением и использовали форму ответа на некое предыдущее послание. Получателю предлагали ознакомиться с важной информацией, которую якобы содержит прикрепленный request.doc.

Фальшивый документ на поверку оказался ISO-образом диска; в этот контейнер были помецены два файла — исполняемый app.exe и .chm (проприетарный формат файлов контекстной справки Microsoft).


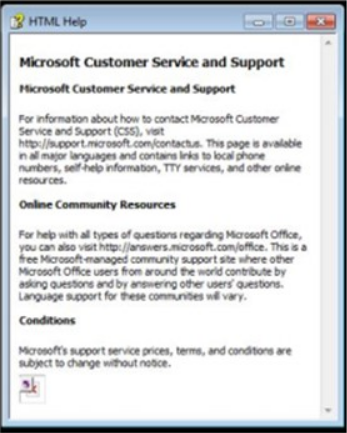
Анализ показал, что app.exe представляет собой модуль запуска Vidar (лончер). Многие пользователи уже знают, как опасно открывать файлы в этом формате, поэтому скорее предпочли бы просмотреть с виду безвредный pss10r.chm.

На подобную реакцию и надеялись авторы атаки. Открываемая по клику HTML-страница содержит встроенную кнопку; ее нажатие вызывает перезапуск pss10r.chm — с привлечением Windows-утилиты mshta.exe. При этом встроенный в chm-файл JavaScript автоматически выполняет app.exe, и происходит загрузка первой ступени Vidar. Финальный лончер тоже скрыт в pss10r.chm.


Эксперты не преминули отметить, что подобная многоступенчатая схема заражения (ISO – CHM – HTML – JavaScript – EXE) способна ввести в заблуждение многие спам-фильтры, почтовые антивирусы и даже специализированные шлюзы безопасности.

После запуска Vidar (аналитикам попались семплы версии 50.3) получает адрес C2-сервера из профиля пользователя децентрализованной соцсети Mastodon, затем скачивает свои зависимости и файл конфигурации. Он также может загрузить другого зловреда, но в ходе февральской киберкампании таких дополнений замечено не было.

Имя пользователя Mastodon (даже два — на всякий случай) вшито в код инфостилера. Выбор соцсети для поиска C2 в данном случае неудивителен: если ссылка, помещенная в раздел биографии, засветится, аккаунт можно закрыть и перенести информацию в новый профиль.

Все полученные файлы вредонос помещает в папку C:\ProgramData; там же сохраняются информация о зараженной системе и данные, украденные из браузеров и других приложений. Похищенное архивируется (ZIP), а затем отсылается на отдельный сервер злоумышленников. Выполнив свои задачи, Vidar удаляет свои файлы и прочие свидетельства несанкционированного присутствия в системе.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru