


Более 40 млн загрузок: в Google Play Store всплеск Android-вредоносов

Более 40 млн загрузок: в Google Play Store всплеск Android-вредоносов

Более 40 млн загрузок: в Google Play Store всплеск Android-вредоносов

За год, с июня 2024 по май 2025, специалисты компании Zscaler нашли в магазине Google Play сотни вредоносных приложений, которые в сумме скачали более 40 миллионов раз. Исследователи отмечают, что число атак на мобильные устройства выросло на 67% год к году, а главными угрозами остаются шпионские программы и банковские трояны.

По данным Zscaler, киберпреступники все чаще переходят от классического мошенничества с картами к атакам на мобильные платежи.

В ход идут фишинг, СМС-мошенничество (smishing), подмена сим-карт и поддельные платёжные схемы. Эксперты объясняют это тем, что традиционные способы обмана становятся менее эффективными из-за внедрения технологии «чип и ПИН-код» и повсеместного использования бесконтактных платежей.

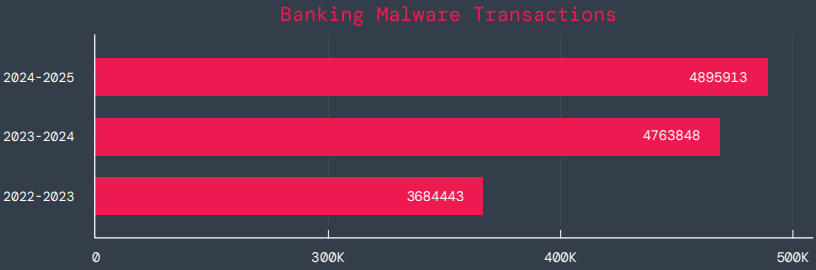
Zscaler сообщает, что банковские вредоносные программы достигли почти 4,9 миллиона зафиксированных транзакций в 2025 году, но рост составил лишь 3%, тогда как годом ранее был 29%. При этом количество заражённых приложений в Google Play выросло с 200 до 239, а их совокупное число загрузок превысило 42 миллиона.


Отдельного внимания заслуживает всплеск активности рекламного софта (adware) — он теперь занимает почти 69% всех заражений, что почти вдвое больше прошлогоднего показателя. На втором месте оказался троян Joker, занимавший лидирующую позицию год назад, — его доля снизилась до 23%.

Особенно быстро растёт сегмент шпионского софта — рост составил 220%. Основными источниками заражений стали семейства SpyNote, SpyLoan и BadBazaar, применяемые для слежки, вымогательства и кражи личных данных.

Наибольшее количество атак пришлось на Индию, США и Канаду, где зафиксировано 55% всех инцидентов. Кроме того, в Италии и Израиле количество атак выросло от 800% до 4000% по сравнению с прошлым годом.

В отчёте Zscaler выделены три особенно опасные вредоносные программы:

  • Anatsa — банковский троян, регулярно проникающий в Google Play под видом приложений для продуктивности. Он способен красть данные из более чем 800 банков и криптоплатформ.
  • Android Void (Vo1d) — бэкдор для Android TV-боксов, заразивший как минимум 1,6 млн устройств, в основном в Индии и Бразилии.
  • Xnotice — новый RAT-зловред, нацеленный на соискателей в нефтегазовой отрасли, особенно в Иране и арабских странах. Он крадёт банковские данные, коды МФА и может делать скриншоты экрана.

Zscaler напоминает: даже приложения из Google Play могут быть опасны. Пользователям стоит регулярно обновлять систему, скачивать программы только от проверенных разработчиков, не давать избыточных разрешений (особенно на Accessibility), удалять ненужные приложения и включать Play Protect.

Кроме того, в отчёте отмечен рост атак на устройства интернета вещей (IoT). Чаще всего злоумышленники взламывали роутеры, чтобы включать их в ботнеты или использовать как прокси для распространения вредоносного кода. Основной удар пришёлся на США, а также на Гонконг, Германию, Индию и Китай.

Эксперты советуют компаниям внедрять подход Zero Trust, следить за аномалиями в трафике, защищать IoT-устройства на уровне прошивки и ограничивать установку приложений на корпоративных смартфонах.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru