


Ботнет Vo1d разросся до 1,6 млн устройств Android TV

Ботнет Vo1d разросся до 1,6 млн устройств Android TV

Ботнет Vo1d разросся до 1,6 млн устройств Android TV

С конца прошлого года на ботнет Vo1d, составленный из телеприставок под Android, раздают апдейт, который в числе прочего несет новый способ C2-связи. Численность вредоносной сети возросла: в QiAnXin фиксируют до 1,6 млн активных ботов в сутки.

Из других новшеств китайские эксперты отметили кастомный алгоритм расшифровки полезной нагрузки (ASR-XXTEA), усовершенствованный DGA и расширение операционных возможностей за счет использования дополнительного зловреда с модульной структурой.

Обнаружив в Сети ELF-файл с именем jddx и нулевым детектированием на VirusTotal, исследователи вначале принятии его за Bigpanzi, тоже нацеленного на Android TV. Их ввел в заблуждение схожий метод шифрования строк. Однако структура кода была иной; анализ показал, что это новая версия другого бота-миллионщика — Vo1d.

В поисках центра управления обновленный зловред теперь обращается к серверу-редиректору, используя вшитые данные, и тот отдает несколько адресов C2. Генератор доменных имен (DGA), который ранее использовался с этой целью, остался в резерве; алгоритм не изменился, но число зерен увеличилось до 32-х (прежде было 4).

В зависимости от семпла созданный по DGA список доменов может включать 21 тыс. либо 48 тыс. позиций. Исследователи зарегистрировали 258 таких имен и получили возможность заглянуть за кулисы Vo1d; как оказалось, C2-коммуникации теперь шифруются по RSA, и отдавать команды ботам, подменив сервер, невозможно.

В начале января была с успехом перехвачена и расшифрована команда на загрузку нового компонента с именем DexLoader. Он приводит с собой Android-зловреда (в QiAnXin нарекли его Mzmess), состоящего из трех компонентов:

  • entry загружает sdk;
  • sdk загружает плагины и обновляет свой код;
  • plugin обеспечивает проксирование трафика, накручивает просмотры рекламы или видео (клик-фрод) и т. п.

Наблюдатели в среднем фиксируют 800 тыс. активных ботов в сутки, однако время от времени их число резко возрастает. Так, неделю назад показатель превысил отметку в 1,1 млн, а в середине января взлетал до 1,6 миллиона. Эксперты полагают, что Vo1d разделили на части и сдают в аренду.

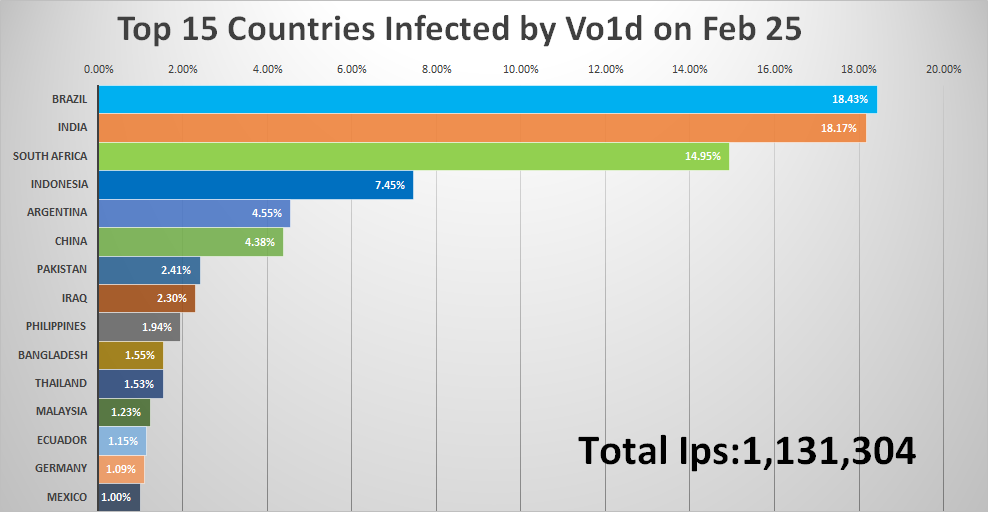
Заражения выявлены в 226 странах и регионах, с наибольшей концентрацией в Бразилии, Индии и ЮАР. Каким образом вредоноса внедряют в телеприставки, пока неизвестно.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru