


Новая версия Android-трояна SpyNote маскируется под Google Play

Новая версия Android-трояна SpyNote маскируется под Google Play

Новая версия Android-трояна SpyNote маскируется под Google Play

Исследователи в области кибербезопасности зафиксировали новую волну атак с использованием Android-трояна SpyNote. Злоумышленники маскируются под Google Play и распространяют вредоносные APK-файлы через фальшивые сайты, которые визуально практически не отличаются от настоящего магазина приложений.

Поддельные Google Play-страницы

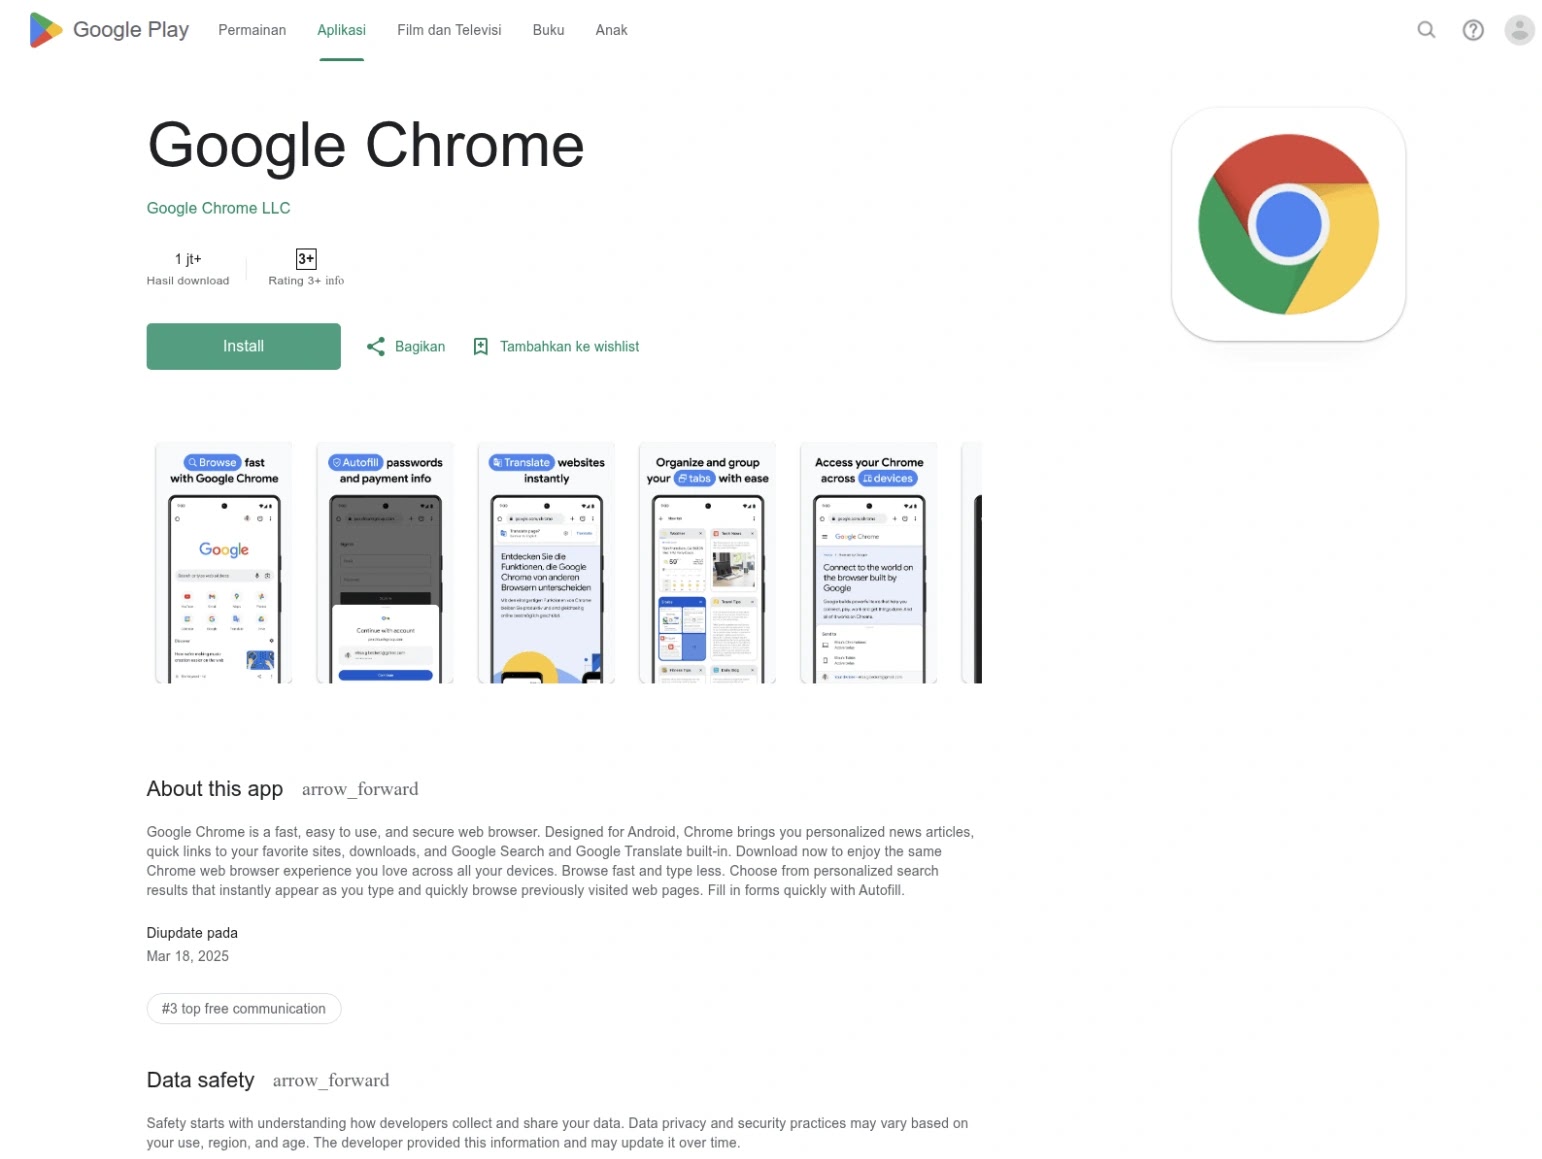
Мошенники копируют HTML и CSS оригинального магазина, а затем заманивают пользователей, ищущих популярные приложения.

По данным специалистов, в списке приманок — соцсети (например, iHappy и CamSoda), игры (8 Ball Pool, Block Blast), а также утилиты вроде браузера Chrome и файловых менеджеров.

После клика на кнопку «Install» вместо загрузки из Google Play автоматически скачивается вредоносный APK напрямую с поддельного сайта.


Новые методы обхода защиты

Последние версии SpyNote стали куда изощрённее:

  • используют многоступенчатую установку с зашифрованными компонентами;
  • применяют AES-шифрование, ключ для которого генерируется на основе имени пакета приложения;
  • внедряют код через DEX Element Injection, чтобы перехватывать работу Android ClassLoader и подменять поведение приложений;
  • активно путают анализ, подменяя символы в коде и усложняя работу автоматизированных детекторов.

Что умеет SpyNote

По сути, это полноценный RAT (троян для удалённого доступа), который:

  • управляет камерой и микрофоном,
  • перехватывает звонки и СМС-сообщения,
  • ведёт кейлогинг, включая пароли и 2FA-коды,
  • накладывает оверлеи для кражи учётных данных,
  • может стирать данные или блокировать экран при получении прав администратора.

SpyNote остаётся крайне опасным вредоносом, и эта кампания ещё раз показывает: мобильные RAT становятся всё более изощрёнными и создают риски для конфиденциальности и финансов пользователей.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru