


Google закрыл дыру, позволявшую подбирать номер по имени аккаунта

Google закрыл дыру, позволявшую подбирать номер по имени аккаунта

Google закрыл дыру, позволявшую подбирать номер по имени аккаунта

Исследователь под ником BruteCat обнаружил, что перебором можно было узнать номер телефона, привязанный к аккаунту Google, если знать имя пользователя и часть номера. Уязвимость оказалась в старой версии формы восстановления имени пользователя, которая работала без JavaScript — и, как выяснилось, без современной защиты.

Как всё работало

Форма позволяла отправить запросы с именем пользователя и номером телефона — и в ответ возвращала ответ, существует ли такой аккаунт. Всё это делалось с помощью двух POST-запросов. Формально защита была, но:

  • Ограничение по числу запросов обошли с помощью IPv6-ротации — через /64-подсети можно было генерировать триллионы уникальных IP-адресов.
  • CAPTCHA блокировали не всех — её удалось обойти, подставляя валидный BotGuard-токен от JS-версии формы.

Что использовал исследователь

BruteCat создал утилиту gpb, которая:

  • Перебирала номера по шаблонам, учитывающим формат номеров в конкретной стране;
  • Работала с библиотекой libphonenumber от Google;
  • Автоматически получала BotGuard-токены через headless Chrome;
  • Отправляла до 40 000 запросов в секунду.

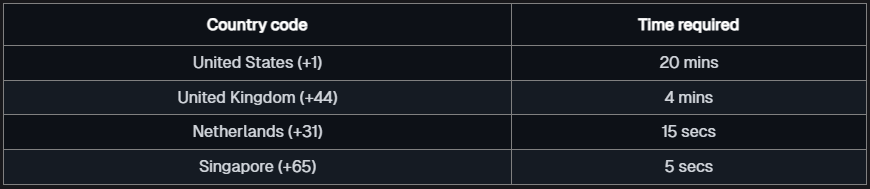
Например, на подбор американского номера уходило около 20 минут, на британский — 4 минуты, на нидерландский — всего 15 секунд.


Как добывались недостающие цифры

Чтобы сузить круг поиска, исследователь получал часть номера из:

  1. Формы восстановления аккаунта Google — она показывает две цифры;
  2. Сторонних сервисов, например PayPal, где в процессе сброса пароля можно увидеть больше цифр (например, +14•••••1779).

А имейл-адрес пользователя, который Google больше не показывает напрямую, BruteCat доставал через Looker Studio: создаётся документ, передаётся на владение жертве — и её имя появляется в панели управления.

Чем это опасно

Если злоумышленник узнает привязанный номер телефона:

  • Он может начать вишинг (мошеннические звонки с целью выманить данные);
  • Провести СИМ-свопинг и получить контроль над номером;
  • Использовать номер для сброса паролей и доступа к другим сервисам.

Реакция Google

  • BruteCat сообщил об уязвимости 14 апреля 2025 года через программу вознаграждений Google.
  • Сначала баг не восприняли всерьёз.
  • 22 мая Google изменила оценку на «среднюю» степень риска и выпустила частичные патчи, выплатив исследователю $5 000.
  • 6 июня Google окончательно закрыла уязвимую JS-disabled форму.

Использовали ли уязвимость злоумышленники до её закрытия — неизвестно.

Подпишитесь на новости

Смартфон — 250 рублей, ноутбук — 500: Минпромторг раскрыл ставки техсбора

Минпромторг предложил ставки технологического сбора для смартфонов, ноутбуков и телефонных аппаратов. Платить за новую электронику придётся с 1 декабря 2026 года, но итоговая сумма будет зависеть от того, знает ли государственная система конкретную марку и модель устройства.

Согласно проекту нормативного акта, базовая ставка для ноутбука составит 746 рублей. Если сведения о товаре внесены в систему маркировки, сбор снизится до 500 рублей, а если устройства там нет — вырастет до 992 рублей.

Со смартфонами арифметика похожая: 373 рубля по базовой ставке, 250 рублей за зарегистрированную модель и 496 рублей за гаджет, которого система не признала.

Иными словами, маркировка даёт скидку в 33%, а отсутствие устройства в ГИС — такую же наценку.

Для проводных телефонов с беспроводной трубкой сбор составит от 100 до 198 рублей, для обычных сотовых телефонов — от 50 до 100 рублей, а для прочих телефонных аппаратов — от 25 до 49 рублей. Базовые ставки установлены на уровне 149, 75 и 37 рублей соответственно.

Размеры рассчитали с учётом медианной таможенной стоимости импортированной в 2025 году техники и целевой инфляции в 4%. Сам технологический сбор должны перечислять производители и импортёры, однако сложно поверить, что эти расходы героически не доберутся до ценников.

RSS: Новости на портале Anti-Malware.ru