


Боты прочёсывают сайты каждые 6 секунд в поисках дефицитной DDR5

Боты прочёсывают сайты каждые 6 секунд в поисках дефицитной DDR5

Боты прочёсывают сайты каждые 6 секунд в поисках дефицитной DDR5

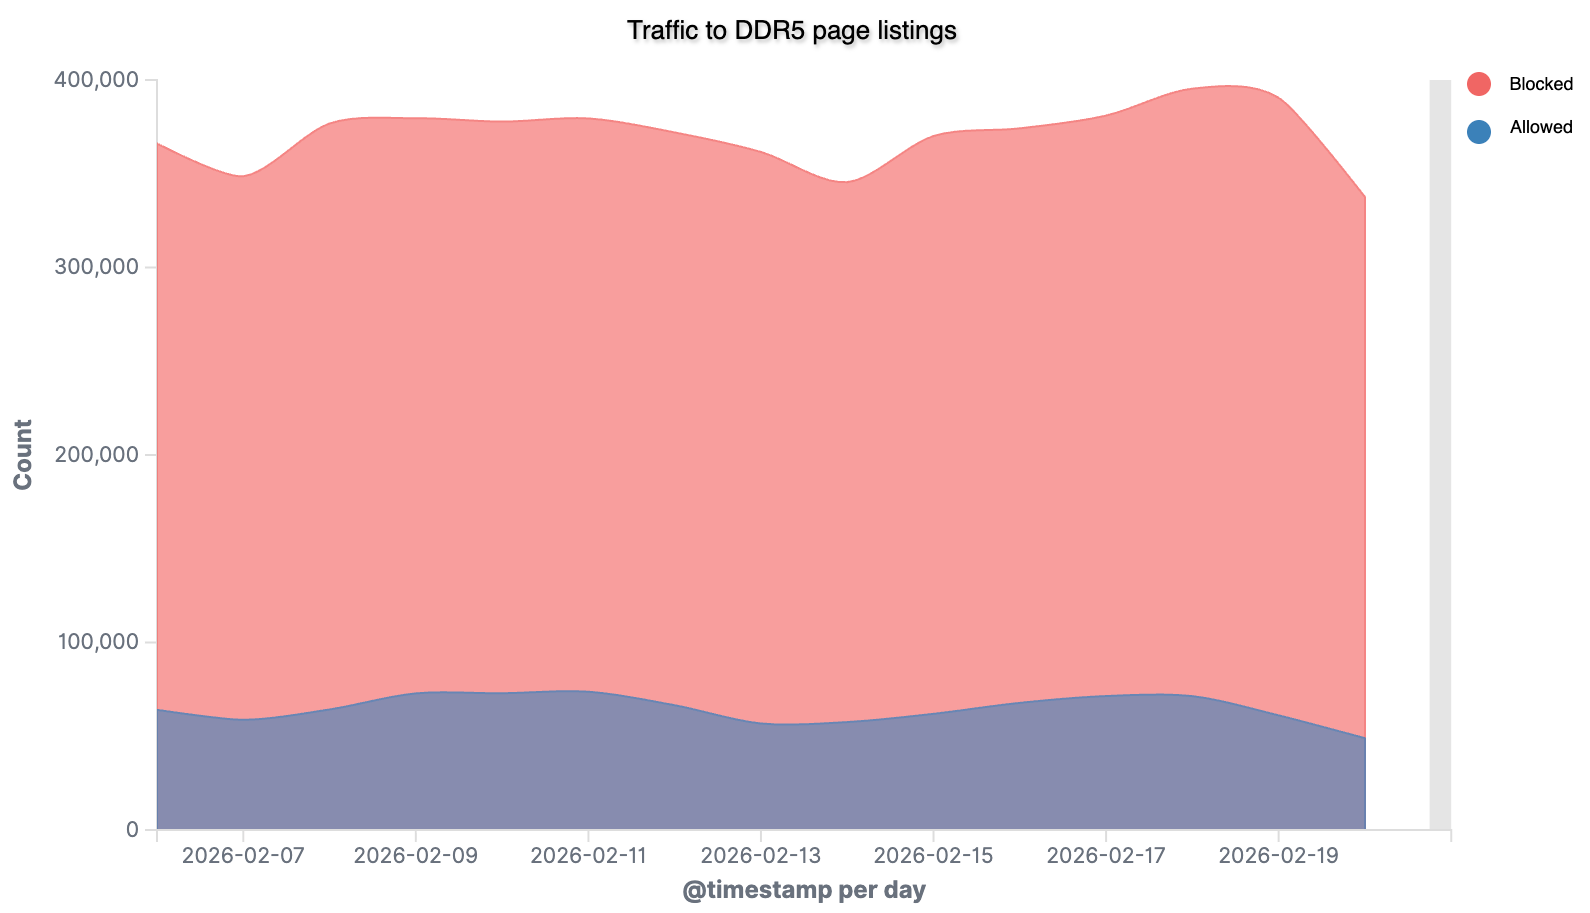
Дефицит памяти DDR5 подогревают не только гиперскейлеры и ИИ-гиганты, но и боты. По данным компании DataDome, злоумышленники развернули масштабную кампанию по веб-скрейпингу: автоматизированные скрипты уже отправили более 10 млн запросов к сайтам продавцов, выискивая доступные партии DRAM и комплектующих.

Боты обращаются к карточкам товаров примерно каждые 6,5 секунды, почти в шесть раз чаще, чем обычные пользователи и легитимные краулеры.

Чтобы получать самую свежую информацию о наличии, они используют приём «cache busting»: добавляют к запросам уникальные параметры, вынуждая сервер выдавать актуальные данные, а не кеш. При этом частота запросов аккуратно «дозируется», чтобы не попасть под ограничения по скорости.


В DataDome отмечают, что за кампанией, вероятно, стоят перекупщики. Автоматической скупки пока не зафиксировано; задача ботов в том, чтобы быстро находить дефицитные позиции, которые затем оперативно выкупают для перепродажи.

По словам исследователей, в даркнете обсуждается использование ИИ для обхода антибот-защиты и автоматизации скриптов. Такие инструменты доступны как начинающим, так и более профессиональным игрокам.

Ситуация разворачивается на фоне устойчивого дефицита DDR5, который наблюдается с ноября прошлого года. Спрос подстёгивают крупные облачные провайдеры и проекты в сфере ИИ.

По прогнозам, в первом квартале 2026 года цены на DRAM могут вырасти вдвое, а NAND — заметно подорожать. Уже сейчас некоторые облачные провайдеры среднего уровня повышают тарифы, а производители бюджетных компьютеров и смартфонов рискуют столкнуться с ограничениями поставок.

В итоге боты становятся ещё одним фактором давления на рынок памяти: они ускоряют «вымывание» доступных партий и дополнительно подталкивают цены вверх, оставляя обычных покупателей без шанса купить дефицит по нормальной цене.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru