


Боты прочёсывают сайты каждые 6 секунд в поисках дефицитной DDR5

Боты прочёсывают сайты каждые 6 секунд в поисках дефицитной DDR5

Боты прочёсывают сайты каждые 6 секунд в поисках дефицитной DDR5

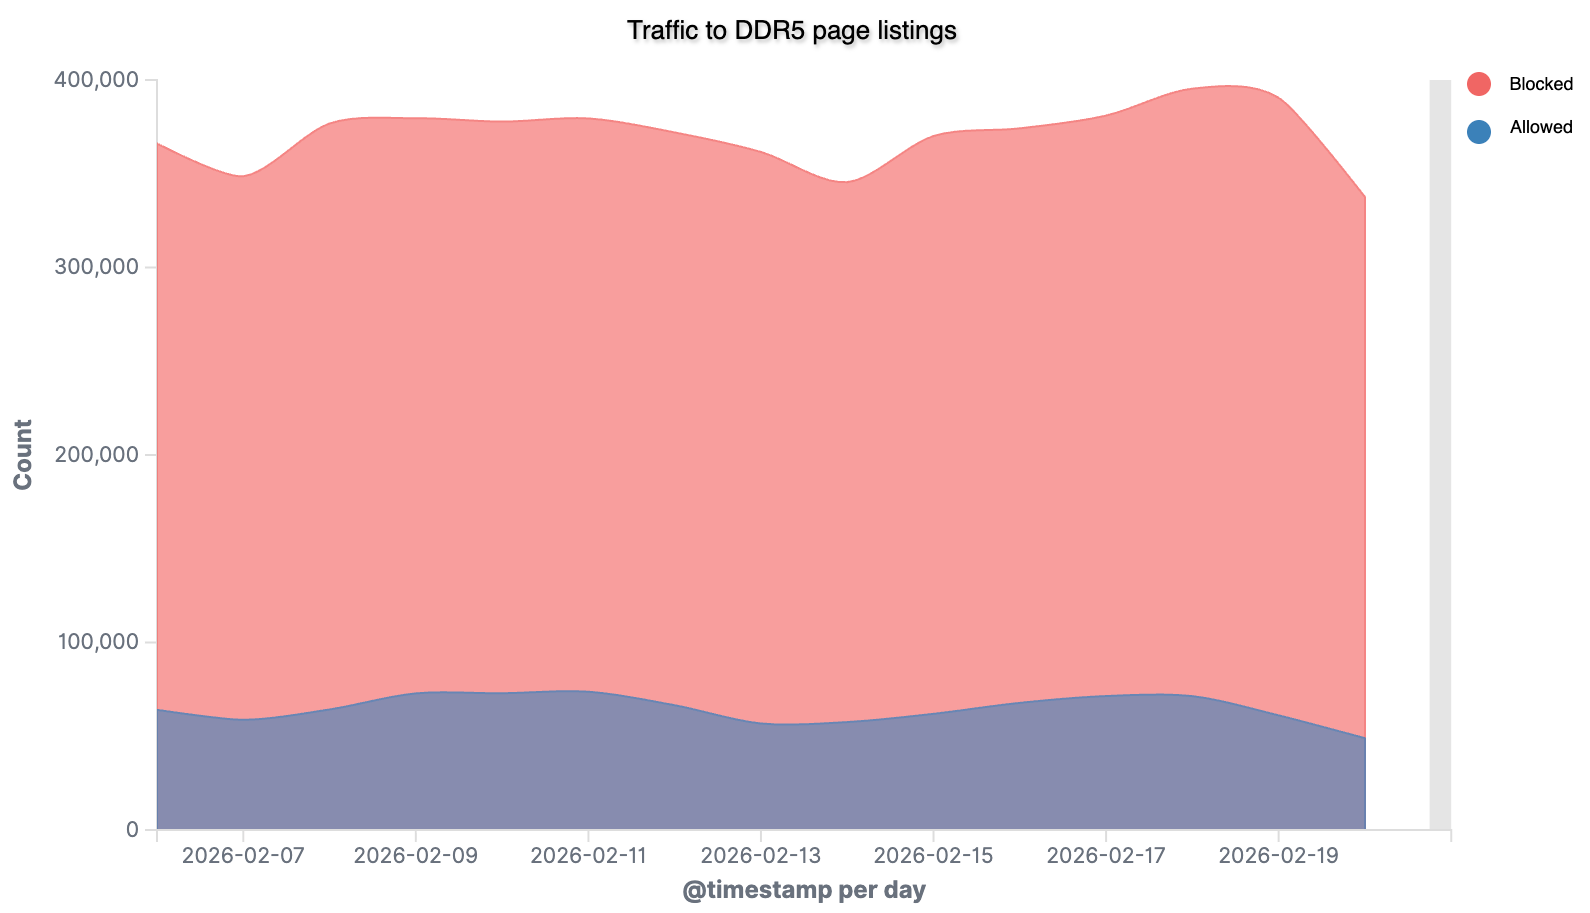
Дефицит памяти DDR5 подогревают не только гиперскейлеры и ИИ-гиганты, но и боты. По данным компании DataDome, злоумышленники развернули масштабную кампанию по веб-скрейпингу: автоматизированные скрипты уже отправили более 10 млн запросов к сайтам продавцов, выискивая доступные партии DRAM и комплектующих.

Боты обращаются к карточкам товаров примерно каждые 6,5 секунды, почти в шесть раз чаще, чем обычные пользователи и легитимные краулеры.

Чтобы получать самую свежую информацию о наличии, они используют приём «cache busting»: добавляют к запросам уникальные параметры, вынуждая сервер выдавать актуальные данные, а не кеш. При этом частота запросов аккуратно «дозируется», чтобы не попасть под ограничения по скорости.


В DataDome отмечают, что за кампанией, вероятно, стоят перекупщики. Автоматической скупки пока не зафиксировано; задача ботов в том, чтобы быстро находить дефицитные позиции, которые затем оперативно выкупают для перепродажи.

По словам исследователей, в даркнете обсуждается использование ИИ для обхода антибот-защиты и автоматизации скриптов. Такие инструменты доступны как начинающим, так и более профессиональным игрокам.

Ситуация разворачивается на фоне устойчивого дефицита DDR5, который наблюдается с ноября прошлого года. Спрос подстёгивают крупные облачные провайдеры и проекты в сфере ИИ.

По прогнозам, в первом квартале 2026 года цены на DRAM могут вырасти вдвое, а NAND — заметно подорожать. Уже сейчас некоторые облачные провайдеры среднего уровня повышают тарифы, а производители бюджетных компьютеров и смартфонов рискуют столкнуться с ограничениями поставок.

В итоге боты становятся ещё одним фактором давления на рынок памяти: они ускоряют «вымывание» доступных партий и дополнительно подталкивают цены вверх, оставляя обычных покупателей без шанса купить дефицит по нормальной цене.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru