


Бесплатные крякнутые аудиоплагины распространяют бэкдоры на macOS

Бесплатные крякнутые аудиоплагины распространяют бэкдоры на macOS

Бесплатные крякнутые аудиоплагины распространяют бэкдоры на macOS

Любовь к «крякнутым» плагинам для музыки может обойтись пользователям macOS очень дорого. Исследователи из Iru обнаружили масштабную многоэтапную кампанию, в рамках которой злоумышленники распространяют зловред под видом взломанных аудиоплагинов и профессионального музыкального софта.

Атака была зафиксирована 4 февраля 2026 года. Жертвами становятся в первую очередь музыканты, продюсеры и другие представители креативной индустрии — аудитория, которая часто ищет дорогие инструменты бесплатно.

Вместо «плагина мечты» пользователи получают инфостилеры и бэкдоры, включая Odyssey и MacSyncStealer.

Сценарий начинается с социальной инженерии. Злоумышленники распространяют вредоносные DMG-файлы, замаскированные под легитимные версии популярных музыкальных продуктов. Несмотря на то что файлы не подписаны (а это серьёзный тревожный сигнал для macOS), пользователи поддаются на уговоры и вручную обходят защитные предупреждения системы.

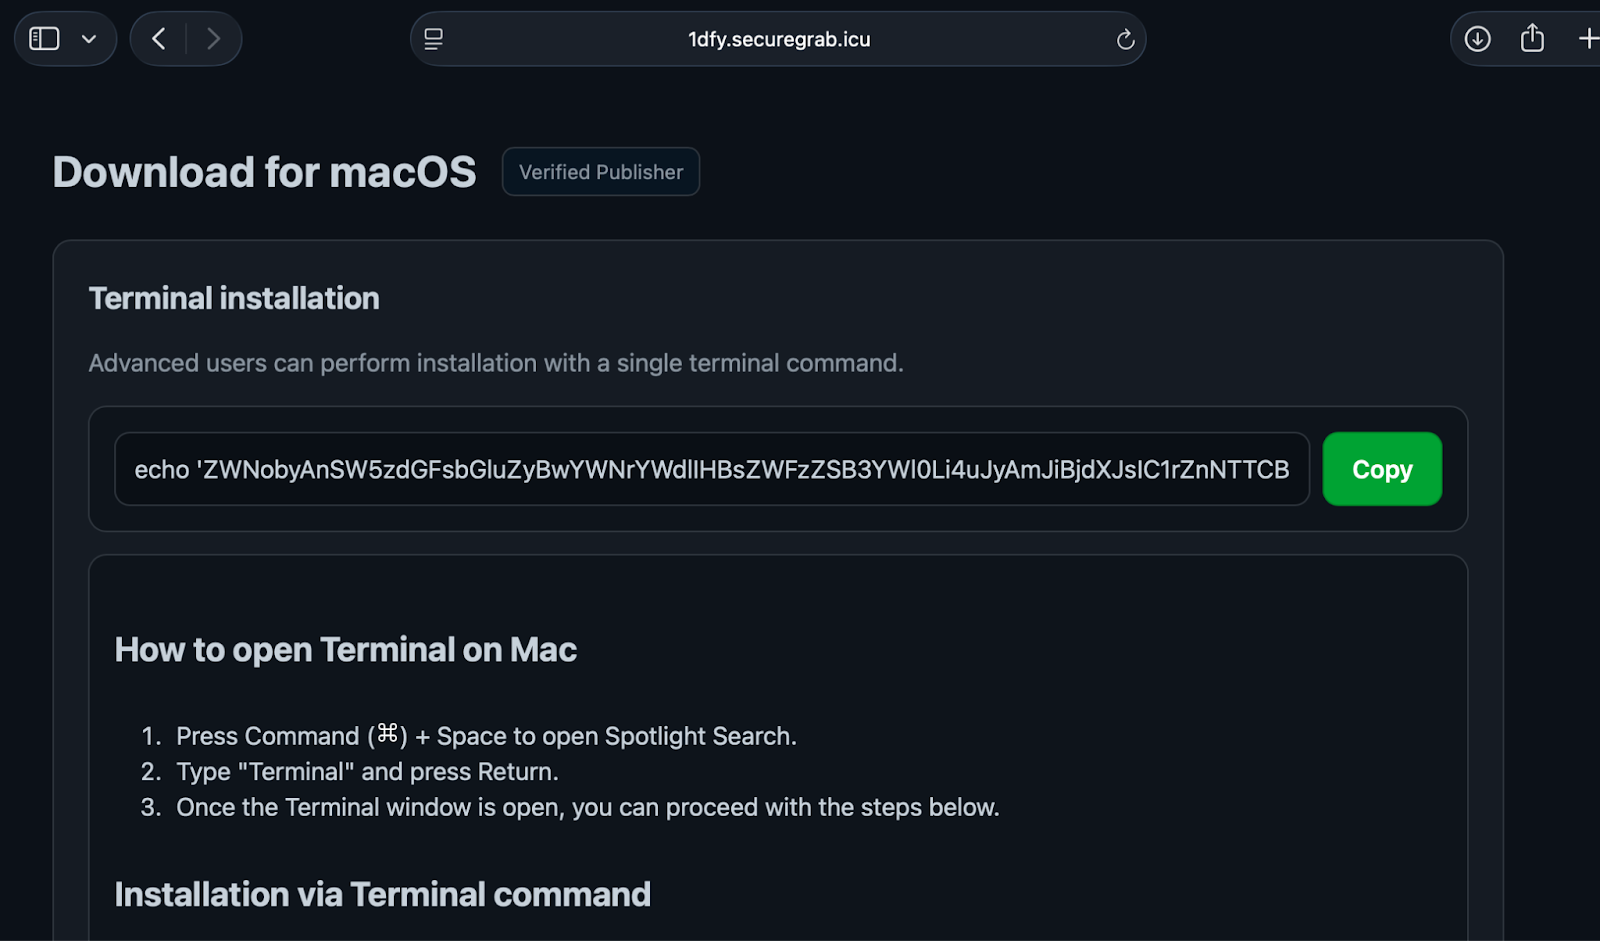
После запуска внутри DMG срабатывает цепочка вредоносных компонентов: бинарный загрузчик, bash-скрипт и дополнительные модули. Кампания отличается устойчивостью за счёт использования техники в стиле ClickFix. При запуске зловред пытается немедленно выполнить вредоносные скрипты, а затем может вывести всплывающее окно в браузере с «инструкцией» (якобы для завершения установки).

Пользователю предлагают вручную скопировать и вставить код в терминал или окно запуска. Так злоумышленники обходят встроенные механизмы защиты браузера и macOS, фактически заставляя жертву заразить систему собственными руками.

По данным Iru, инфраструктура атаки хорошо организована. Внутри DMG исследователи нашли Mach-O бинарник и bash-скрипт, которые запускают цепочку заражения. Зловред связывается с командным сервером (C2) через домен kuturu[.]com, используя уникальные API-ключи и токены для отслеживания статуса инфицирования.


Эксперты считают, что речь идёт не о разовой атаке, а о модели «Loader as a Service» — профессиональной платформе по распространению зловреда, доступной другим киберпреступникам. Кампания встроена в экосистему Pay-Per-Install (PPI), где злоумышленники получают вознаграждение за каждое успешно заражённое устройство. Креативная аудитория здесь особенно привлекательна: мощные компьютеры и ценные интеллектуальные наработки — лакомая цель.

Специалисты напоминают базовые, но по-прежнему актуальные правила: скачивать плагины только с официальных сайтов, не игнорировать предупреждения macOS о неподписанных приложениях и ни при каких обстоятельствах не вставлять в терминал код из всплывающих окон или «инструкций по активации».

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru