


Мошенники превращают iPhone в кирпич через моды Telegram

Мошенники превращают iPhone в кирпич через моды Telegram

Мошенники превращают iPhone в кирпич через моды Telegram

В России появилась новая мошенническая схема, нацеленная на владельцев iPhone и iPad. Злоумышленники предлагают установить якобы «прокачанные» версии Telegram с дополнительными возможностями: встроенным VPN, анонимным номером, доступом к удалённым перепискам и даже бесплатным Premium. Но на деле всё заканчивается куда прозаичнее: устройство блокируют, а с владельца потом требуют деньги за разблокировку.

О новой схеме рассказали специалисты компании F6. По их данным, с 9 февраля по 5 марта 2026 года одна из групп, работающих по такому сценарию, похитила у пользователей в России почти 3 млн рублей.

Схема построена на актуальной повестке. На фоне замедления Telegram в России и разговоров о возможной блокировке мессенджера мошенники играют на тревоге пользователей, которые ищут способы сохранить доступ к сервису при любом развитии событий.

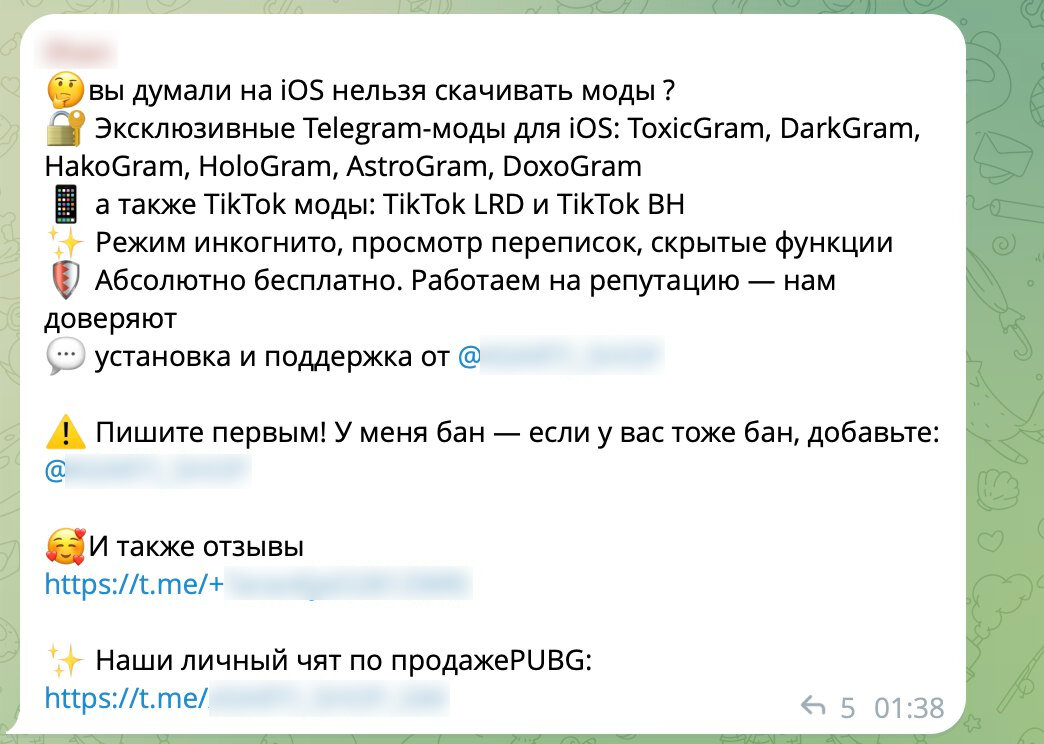
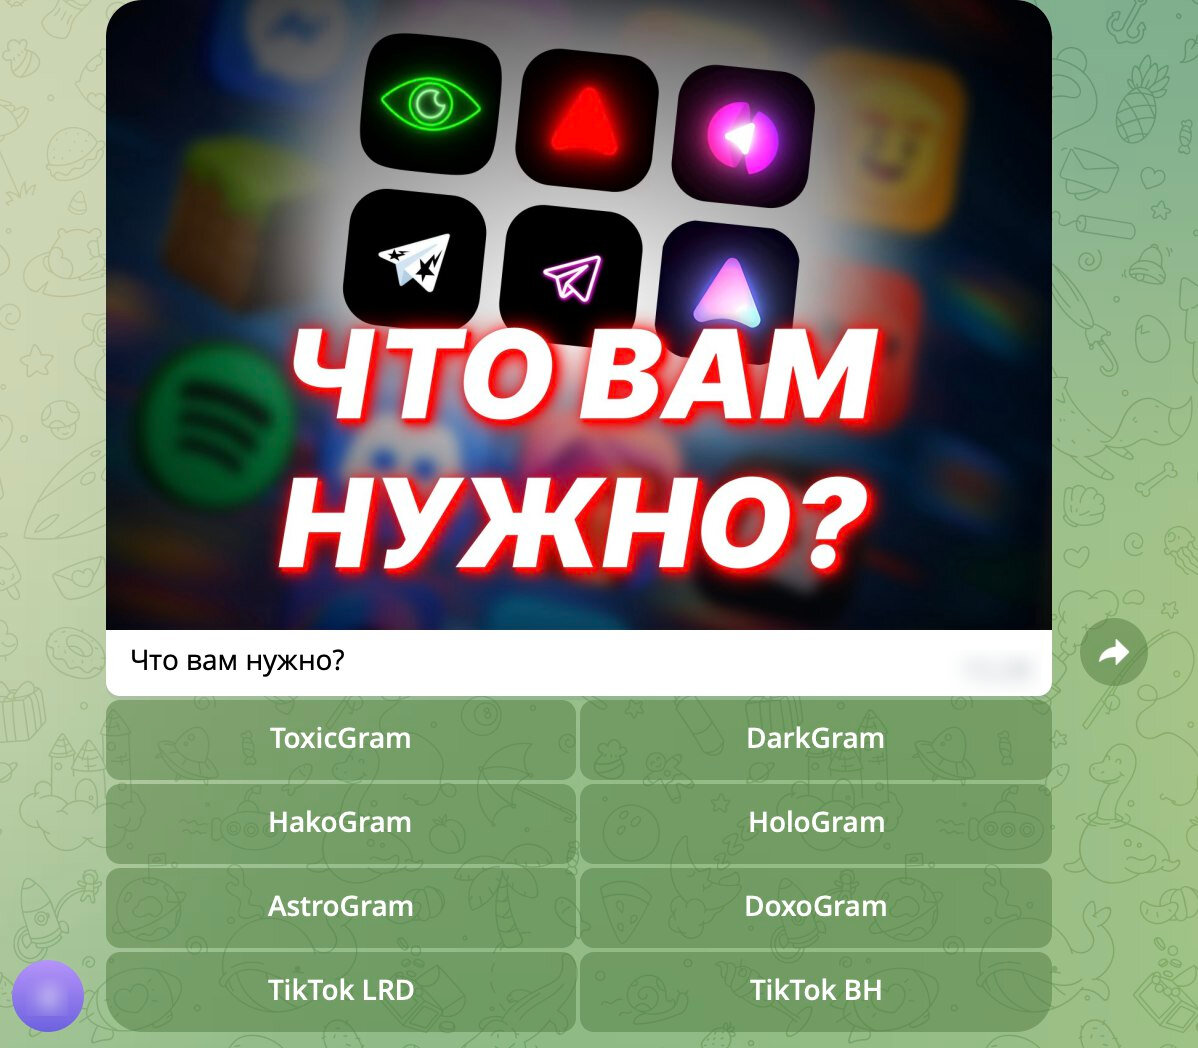
В качестве приманки используются так называемые моды Telegram — модифицированные версии приложения, которых нет в App Store. Пользователям обещают заманчивый набор функций: обход ограничений, режим инкогнито, просмотр удалённых сообщений, доступ к закрытым каналам и прочие «секретные возможности». Среди названий таких сборок фигурируют ToxicGram, DarkGram, HakoGram, HoloGram, AstroGram и Doxogram.


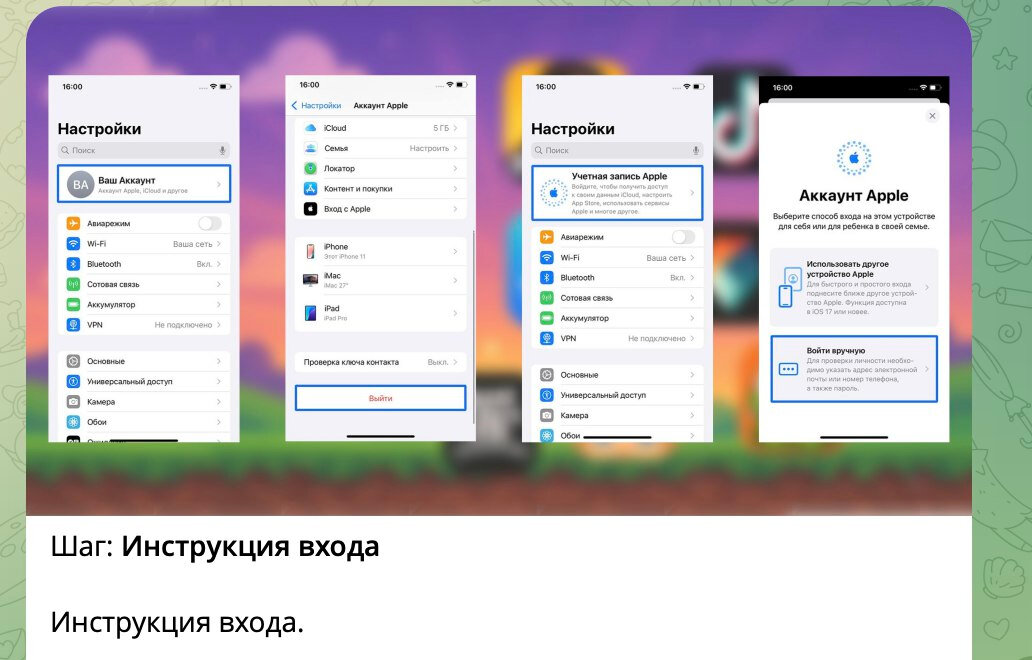
Дальше в ход идёт Telegram-бот. Он объясняет, что нужный мод нельзя установить из официального магазина, поэтому якобы нужно подключиться к другой учётной записи Apple. Мошенники называют это «передачей айклауда» и высылают инструкции: выйти из своего аккаунта и войти в чужой Apple ID по присланным логину и паролю.


И вот здесь для пользователя начинается самое неприятное. Как только устройство привязывается к подставному Apple ID, злоумышленники блокируют iPhone или iPad. После этого на экране оставляют контакты для связи, а дальше уже под видом «поддержки Apple» или неких специализированных сервисов начинают вымогать деньги за возврат доступа.


Причём многие жертвы даже не понимают, что общаются всё с теми же мошенниками, которые их и заблокировали. По данным F6, за разблокировку обычно требуют от 10 до 60 тысяч рублей. Сумма зависит от модели устройства. Чем дороже и новее гаджет, тем выше «тариф».

Средняя сумма списаний в этой схеме составила 11 837 рублей, но в компании подчёркивают, что реальные потери часто оказываются выше: многие переводят деньги злоумышленникам не одним платежом, а частями.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru