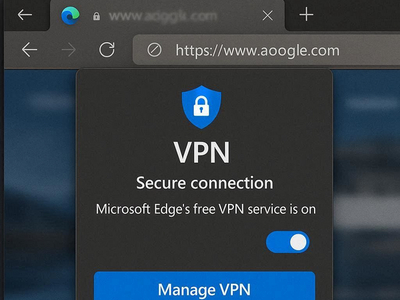
Microsoft неожиданно дала старт дискуссии о том, что вообще можно считать «настоящим» VPN. Поводом стал пост в X от официального аккаунта Microsoft Edge, где Редмонд напомнил о встроенной функции Edge Secure Network VPN — бесплатном инструменте для защиты трафика.
В публикации Secure Network подали как простой способ добавить дополнительный уровень конфиденциальности, особенно при подключении к публичным сетям Wi-Fi: в кафе, аэропортах и отелях.
Включается всё буквально в пару кликов через настройки Edge, правда, с обязательным входом в личную учётную запись Microsoft. Бесплатно пользователям дают 5 ГБ трафика в месяц, после чего защита приостанавливается до следующего расчётного периода. При этом потоковые сервисы вроде Netflix и Hulu через этот канал не маршрутизируются.
Казалось бы, удобная встроенная опция, но вскоре под постом появился развернутый технический комментарий от исследователя в области кибербезопасности Сураджа Сатьянараянана, сотрудника Brave. Он заявил, что Edge Secure Network «на самом деле не VPN», а прокси HTTP CONNECT на базе платформы Cloudflare Privacy Proxy. И работает он только внутри самого браузера.

Иными словами, шифруется исключительно трафик, который идёт через Edge. Всё остальное (приложения, обновления системы, почтовые клиенты и другие процессы) продолжает использовать обычное сетевое подключение.
В классическом понимании VPN создаёт системный туннель для всего устройства, часто с функциями вроде киллсвитч и возможностью вручную выбирать страну подключения. В случае с Edge такой гибкости нет: сервер выбирается автоматически, как правило, ближайший географически.
Microsoft в своей документации формулирует всё аккуратнее: компания говорит, что функция «использует VPN-технологию» для шифрования браузерного трафика и скрытия IP-адреса от сайтов. Также подчёркивается, что это базовая защита, встроенная в браузер, а не полноценная замена отдельным VPN-сервисам. Однако формулировки вроде «free VPN data protection every month» вызвали вопросы: не вводит ли это пользователей в заблуждение.
Отдельную дискуссию вызвало требование аутентификации через личный аккаунт Microsoft. В корпорации объясняют это необходимостью учитывать месячный лимит трафика. Критики же отмечают, что в такой модели защита оказывается связанной с конкретной идентичностью пользователя. Архитектура построена на доверии к двум сторонам: Microsoft управляет учётной записью, а Cloudflare отвечает за маршрутизацию. Обе компании заявляют, что не анализируют содержимое трафика и не сопоставляют данные, но независимого публичного аудита этой схемы пока нет.
Кроме того, по умолчанию Secure Network работает в «оптимизированном» режиме, защита может активироваться автоматически только в ситуациях, которые браузер считает потенциально рискованными, например при подключении к небезопасной сети или посещении сайтов без HTTPS. При желании пользователь может изменить поведение функции и расширить её применение.
Вопрос, по сути, упирается в терминологию и ожидания. Для кого-то Edge Secure Network — удобная бесплатная защита «по умолчанию». Для других — маркетинг, который звучит громче, чем реальные технические возможности. Окончательно расставить точки над i могла бы более детальная публичная позиция Microsoft. Посмотрим, последует ли официальный ответ корпорации.