


Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Специалисты центра исследования киберугроз Solar 4RAYS (группа компаний «Солар») рассказали на SOC Forum 2025 о расследовании атаки на одну из телеком-компаний. В ходе инцидента они выявили новый бэкдор под названием IDFKA, который позволил злоумышленникам получить доступ к базе данных абонентов и до сих пор представляет угрозу для российских организаций.

В конце мая 2025 года Solar JSOC заметил запуск подозрительных команд в инфраструктуре оператора — от имени служебной учётной записи, которую администрировал ИТ-подрядчик.

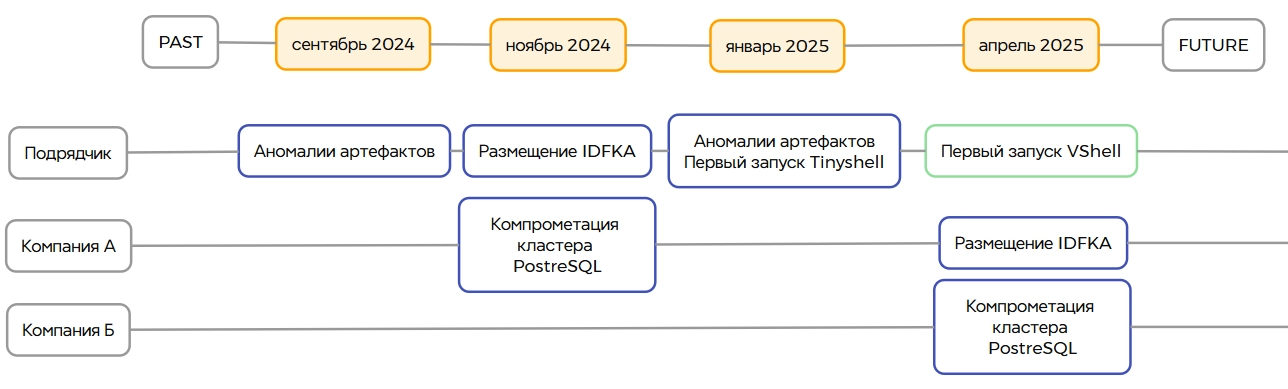
Когда специалисты подключились к расследованию, выяснилось, что в сеть подрядчика проникли сразу две группировки:

  • Snowy Mogwai — известная азиатская команда, занимающаяся кибершпионажем;
  • NGC5081 — менее изученная группа, действовавшая параллельно.

Обе группировки интересовала одна цель — данные телеком-компании.

NGC5081 использовала два инструмента удалённого управления: азиатский Tinyshell и ранее неизвестный IDFKA. Его обнаружили в ходе реагирования — файл маскировался под легитимный сервис. Название отсылает к чит-коду IDKFA из игры Doom, который выдавал игроку все оружие и ключи.


IDFKA разработан «с нуля», что говорит о высокой подготовке нападавших. Он написан на Rust, что усложняет анализ, и использует собственный L4-протокол поверх IP, позволяющий скрывать трафик от систем мониторинга. Инструмент умеет многое: от удалённого управления системами подрядчика до продвижения внутри сети и сканирования инфраструктуры.

По данным Solar 4RAYS, IDFKA помог злоумышленникам оставаться в инфраструктуре подрядчика не менее 10 месяцев. С его помощью они могли выгружать базы абонентов и информацию о звонках — вероятно, эти данные действительно оказались в руках атакующих, хотя прямых следов похищения эксперты не нашли.

При этом инфраструктура управления IDFKA всё ещё активна. Это означает, что инструмент может использоваться и в будущих атаках на другие компании.

Solar 4RAYS очистили инфраструктуру оператора от бэкдора, устранили последствия деятельности NGC5081 и опубликовали индикаторы компрометации и Yara-правило для его обнаружения.

Чтобы защититься от IDFKA, эксперты советуют:

  • контролировать обращения инфраструктуры к известным серверам управления NGC5081;
  • обращать внимание на подозрительные файлы, написанные на Rust;
  • применять комплексные средства киберзащиты;
  • регулярно проводить оценку компрометации собственной среды.

Случай показывает, что даже крупные подрядчики могут оставаться под контролем хакеров месяцами, если в инфраструктуре появляется скрытый инструмент вроде IDFKA.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru