


Злоумышленники блокируют iPhone россиян через бесплатный VPN

Злоумышленники блокируют iPhone россиян через бесплатный VPN

Злоумышленники блокируют iPhone россиян через бесплатный VPN

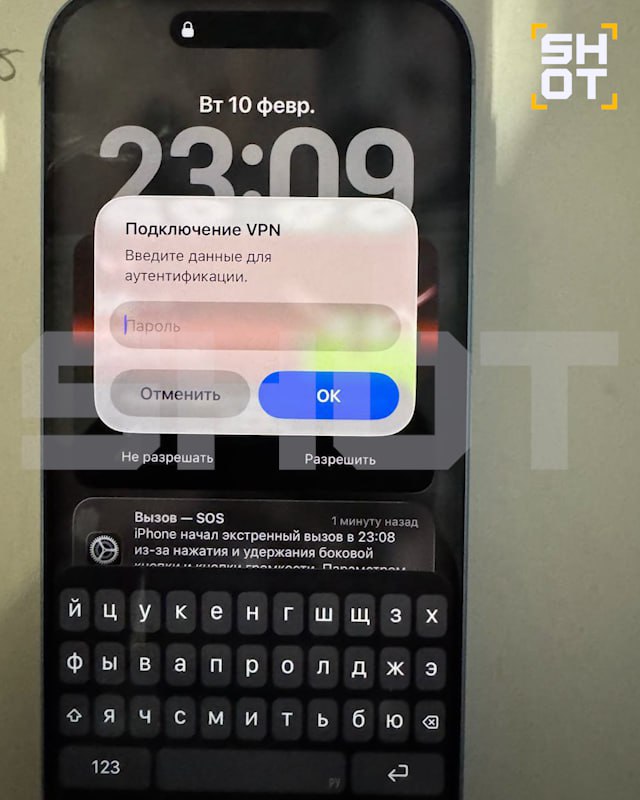
Злоумышленники начали шантажировать российских пользователей iPhone, блокируя их устройства через бесплатные VPN-приложения. В результате смартфон фактически «окирпичивается», пользоваться им становится невозможно, а обычная перезагрузка не помогает. Восстановить работу устройства можно только с помощью пароля от VPN, который известен лишь самим злоумышленникам.

О новой схеме сообщил телеграм-канал SHOT. По его данным, мошенники используют замедление Telegram и рост популярности сервисов для обхода ограничений. Они активно продвигают бесплатный VPN, доступный в App Store.

После установки приложение запрашивает права на изменение сетевых настроек и требует ввести пароль от устройства. В течение нескольких дней сервис может работать без сбоев. Однако после отключения VPN на почту, привязанную к Apple ID, приходит уведомление о блокировке смартфона. За разблокировку злоумышленники требуют 100 тыс. рублей.

Как уточняет издание iPhones.ru, вероятнее всего, речь идёт об использовании созданного злоумышленниками профиля MDM (Mobile Device Management — корпоративные системы управления мобильными устройствами). Применение такого профиля может маскироваться под обычное изменение сетевых настроек.

Шантаж, связанный с блокировкой iPhone, злоумышленники используют уже не впервые. Ранее была распространена схема, связанная с переводом устройства на другой аккаунт и активацией противокражного режима.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru