


Госжилинспекция требует переводить домовые чаты в MAX

Госжилинспекция требует переводить домовые чаты в MAX

Госжилинспекция требует переводить домовые чаты в MAX

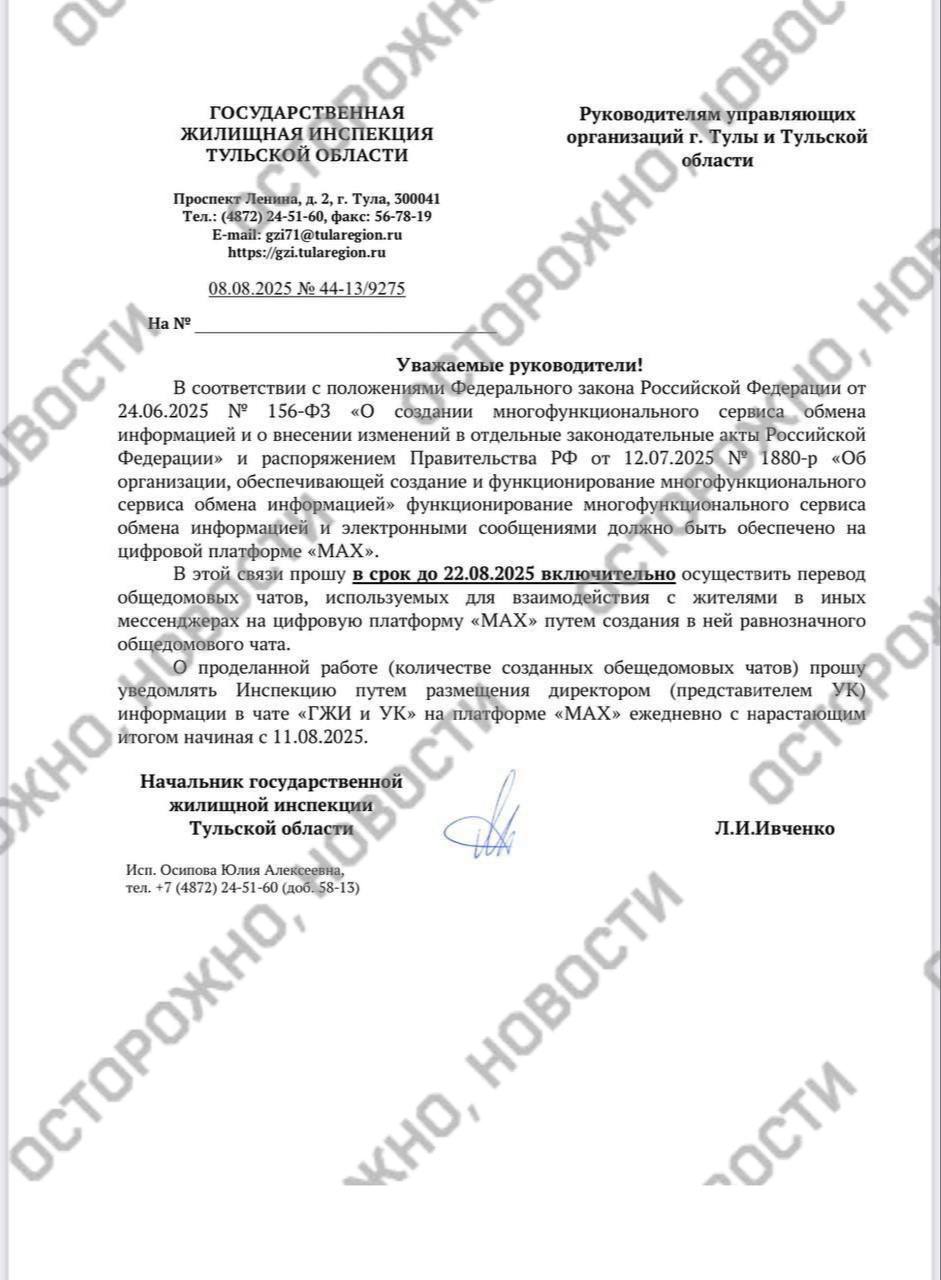
Госжилинспекция начала массовую рассылку писем в управляющие компании сферы ЖКХ с требованием перевести домовые чаты в мессенджер MAX. По данным, такие письма получили организации как минимум в шести регионах: Московской, Тульской, Нижегородской, Белгородской областях, Краснодарском крае и Башкортостане.

О рассылке сообщений руководителям управляющих организаций (УК, ТСЖ, ЖСК, ТСН, ЧУК) сообщил телеграм-канал «Осторожно, новости». Как пишет издание «Нижний Новгород Онлайн», инициатором кампании является заместитель министра строительства Константин Михайлик.

«Действительно, ресурсоснабжающим и управляющим компаниям было предложено провести информационную работу по популяризации приложения MAX, в том числе для организации общедомовых чатов», — подтвердили в нижегородской Госжилинспекции в комментарии изданию «Нижний Новгород Онлайн».

При этом, как отметил в беседе с «Уфа Онлайн» юрист Максим Меньшиков, в Жилищном кодексе РФ понятия «домовой чат» как канала официального взаимодействия между жильцами и компаниями в сфере ЖКХ не существует. Законными способами уведомления остаются письма и телеграммы.

«Собственники могут вообще не заходить в этот чат и сказать: “Окей, тогда обо всех мероприятиях уведомляйте меня, как положено по закону — телеграммами, общими собраниями, объявлениями и так далее”. Но это — если сами собственники так решат», — пояснил Меньшиков.

Тем временем казанская «Бизнес-газета» сообщила, что MAX, наряду с мобильными операторами, оказался одним из главных бенефициаров частичной блокировки голосовых вызовов в Telegram и WhatsApp (принадлежит признанной экстремистской и запрещенной в России корпорации Meta).

Ранее установку мессенджера MAX начали требовать от учеников школ и их родителей — в том числе и в регионах, не участвующих в пилотном проекте по внедрению приложения в образовательный процесс.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru